> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/de/active-directory/acl-security-descriptors-and-permissions/vulnerable-acl-identification.md).
# Verwundbare ACLs identifizieren
Sicherheitsnotizen zu Active Directory für „Verwundbare ACLs identifizieren“, mit Abdeckung von Enumeration, Kerberos, Anmeldeinformationen, ACL-Missbrauch, lateraler Bewegung, Ausnutzungs-Workflow und Validierungsschritten.
Um die Analyse zu beginnen, können Sie die ACLs einer sensiblen Gruppe filtern, zum Beispiel der Gruppe der Domänen-Admins.
Liste der verwundbaren ACEs
**ForceChangePassword**: Bietet die Möglichkeit, das Passwort des Zielbenutzers zu ändern, ohne sein aktuelles Passwort zu kennen. Kann missbraucht werden mit `Set-DomainUserPassword`.
**AddMembers**: Bietet die Möglichkeit, beliebige Benutzer, Gruppen oder Computer zur Zielgruppe hinzuzufügen. Kann missbraucht werden mit `Add-DomainGroupMember`.
**GenericAll**: gibt die volle Kontrolle über das Objekt. Dazu gehört beispielsweise die Möglichkeit, andere Benutzer zu einer Gruppe hinzuzufügen, das Passwort eines Benutzers zu ändern, ohne sein aktuelles Passwort zu kennen, oder einen SPN auf einem Benutzerobjekt zu speichern. Kann missbraucht werden mit `Set-DomainUserPassword` oder `Add-DomainGroupMember`.
**GenericWrite**: gibt die Möglichkeit, jedes ungeschützte Attribut des Zielobjekts zu ändern. Zum Beispiel das `scriptPath` Attribut eines Zielbenutzers, sodass dieser beim nächsten Anmelden die angegebenen Befehle oder ausführbaren Dateien ausführt. Kann missbraucht werden mit `Set-DomainObject`.
**WriteOwner**: gibt die Möglichkeit, den Besitzer des Zielobjekts zu ändern. Sobald der Besitzer des Objekts in einen vom Angreifer kontrollierten Benutzer geändert wurde, kann der Angreifer das Objekt gemäß den Berechtigungen manipulieren, die er sich dann selbst gibt. Kann missbraucht werden mit `Set-DomainObjectOwner`.
**WriteDACL**: gibt die Möglichkeit, einen neuen ACE in die DACL des Zielobjekts zu schreiben. So kann ein Angreifer beispielsweise einen neuen ACE in die DACL des Zielobjekts hinzufügen, um sich für dieses Objekt volle Kontrolle zu gewähren. Kann missbraucht werden mit `Add-NewADObjectAccessControlEntry`.
**AllExtendedRights**: Bietet die Möglichkeit, alle Aktionen auszuführen, die mit den erweiterten Rechten von Active Directory auf dem Zielobjekt verbunden sind. Zum Beispiel Benutzer zu einer Gruppe hinzuzufügen oder eine Passwortänderung für das Zielbenutzerkonto zu erzwingen. Kann missbraucht werden mit `Set-DomainUserPassword` oder `Add-DomainGroupMember`.
{% code overflow="wrap" %}
```powershell
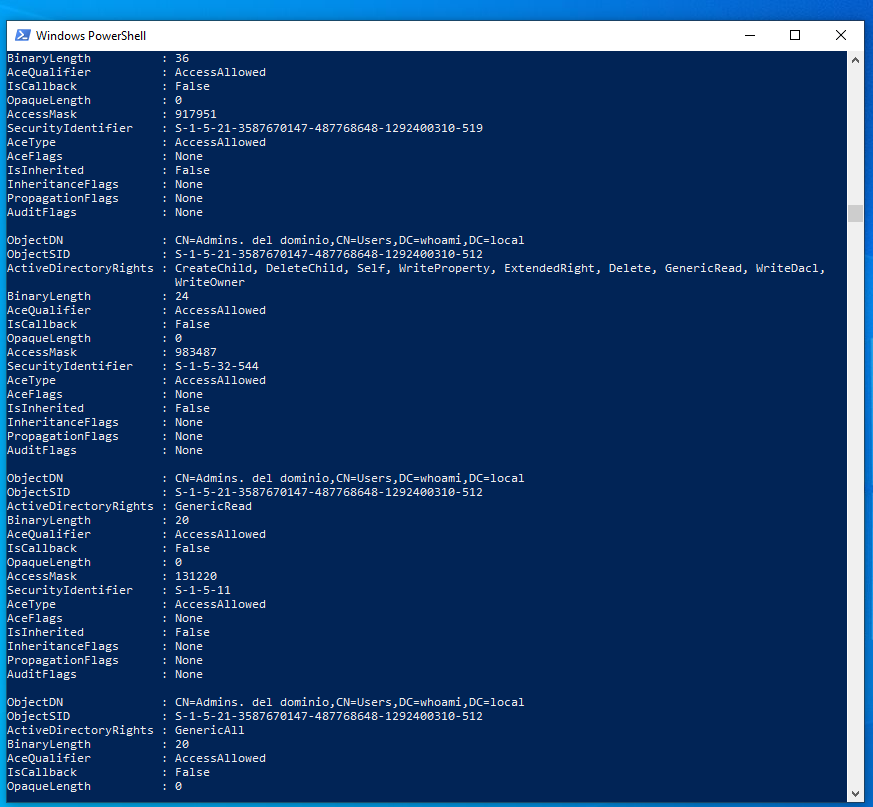
Get-DomainObjectAcl -Identity "Domain Admins"
```
{% endcode %}
Abhängig von der Systemsprache kann die Gruppe auch unter dem Namen erscheinen:
```bash
Domänen-Admins
```
oder:
```bash
Domänen-Admins
```
Dieser Befehl gibt die auf das Objekt angewendeten Berechtigungen zurück, aber Identitäten erscheinen oft als **SID**.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/de/active-directory/acl-security-descriptors-and-permissions/vulnerable-acl-identification.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.