> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/de/hacking-tools/linux.md).

# Linux-Tools

Katalog offensiver Linux-Tools für lokale Enumeration, Privilegieneskalationsprüfungen, GTFOBins-Validierung, LinPEAS, LinEnum, Smart Enumeration, Kernel-CVE-Recherche, SUID- und sudo-Überprüfung, Capabilities, c

Linux Tools ist der Hauptkatalog für lokale Linux-Aufzählung und Unterstützung bei der Rechteausweitung. Ziel ist es, Tool-Referenzen von Ausnutzungshinweisen getrennt zu halten: Tools stehen hier, während detaillierte Ausnutzungsabläufe auf den Linux-Seiten zur Rechteausweitung verbleiben.

Nutze diesen Abschnitt, um den passenden Helfer auszuwählen, und validiere dann jeden Befund manuell, bevor du ihn als Weg zur Rechteausweitung behandelst.

## Linux-Workflow

1. Bestätige den aktuellen Benutzer, die Gruppen, den Hostnamen, den Kernel, die Distribution, die Qualität der Shell und die verfügbaren Binärdateien.
2. Führe eine breite Aufzählung mit LinPEAS, LinEnum oder Smart Enumeration aus, um Hinweise mit hohem Signalwert zu sammeln.
3. Überprüfe sudo-Regeln, SUID-Binärdateien, Fähigkeiten, beschreibbare Pfade, Cron-Jobs, Dienste und Umgebungsvariablen manuell.
4. Verwende GTFOBins für bestätigte Missbrauchsmuster von Binärdateien und Linux Exploit Suggester nur als Ausgangspunkt für die Recherche zu Kernel-CVEs.
5. Speichere exakte Befehle, Tool-Versionen, Ausgabeausschnitte und Nachweise der Auswirkungen für Berichterstattung und erneutes Testen.

## Tool-Kategorien

* **Automatisierte Aufzählung:** LinPEAS, LinEnum und Smart Enumeration für umfassende lokale Erkundung.
* **Validierung von Ausnutzungsgrundlagen:** GTFOBins für sudo, SUID, Fähigkeiten, Dateilesen, Dateischreiben und Shell-Escapes.
* **Kernel-Recherche:** Linux Exploit Suggester zum Abbilden von Kernel- und Distributionsversionen auf mögliche CVEs.
* **Manuelle Bestätigung:** sudo-Überprüfung, SUID-Prüfungen, beschreibbare Dateien, Cron-Überwachung, Fähigkeiten, Dienstprüfung und Umgebungsinspektion.

## Empfohlene Linux-Tools

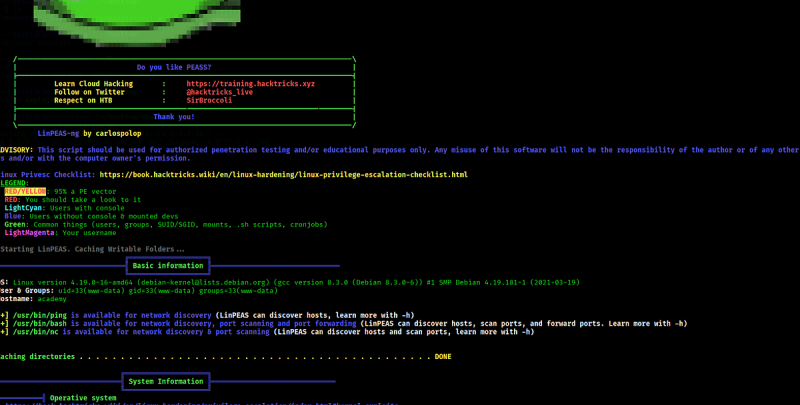
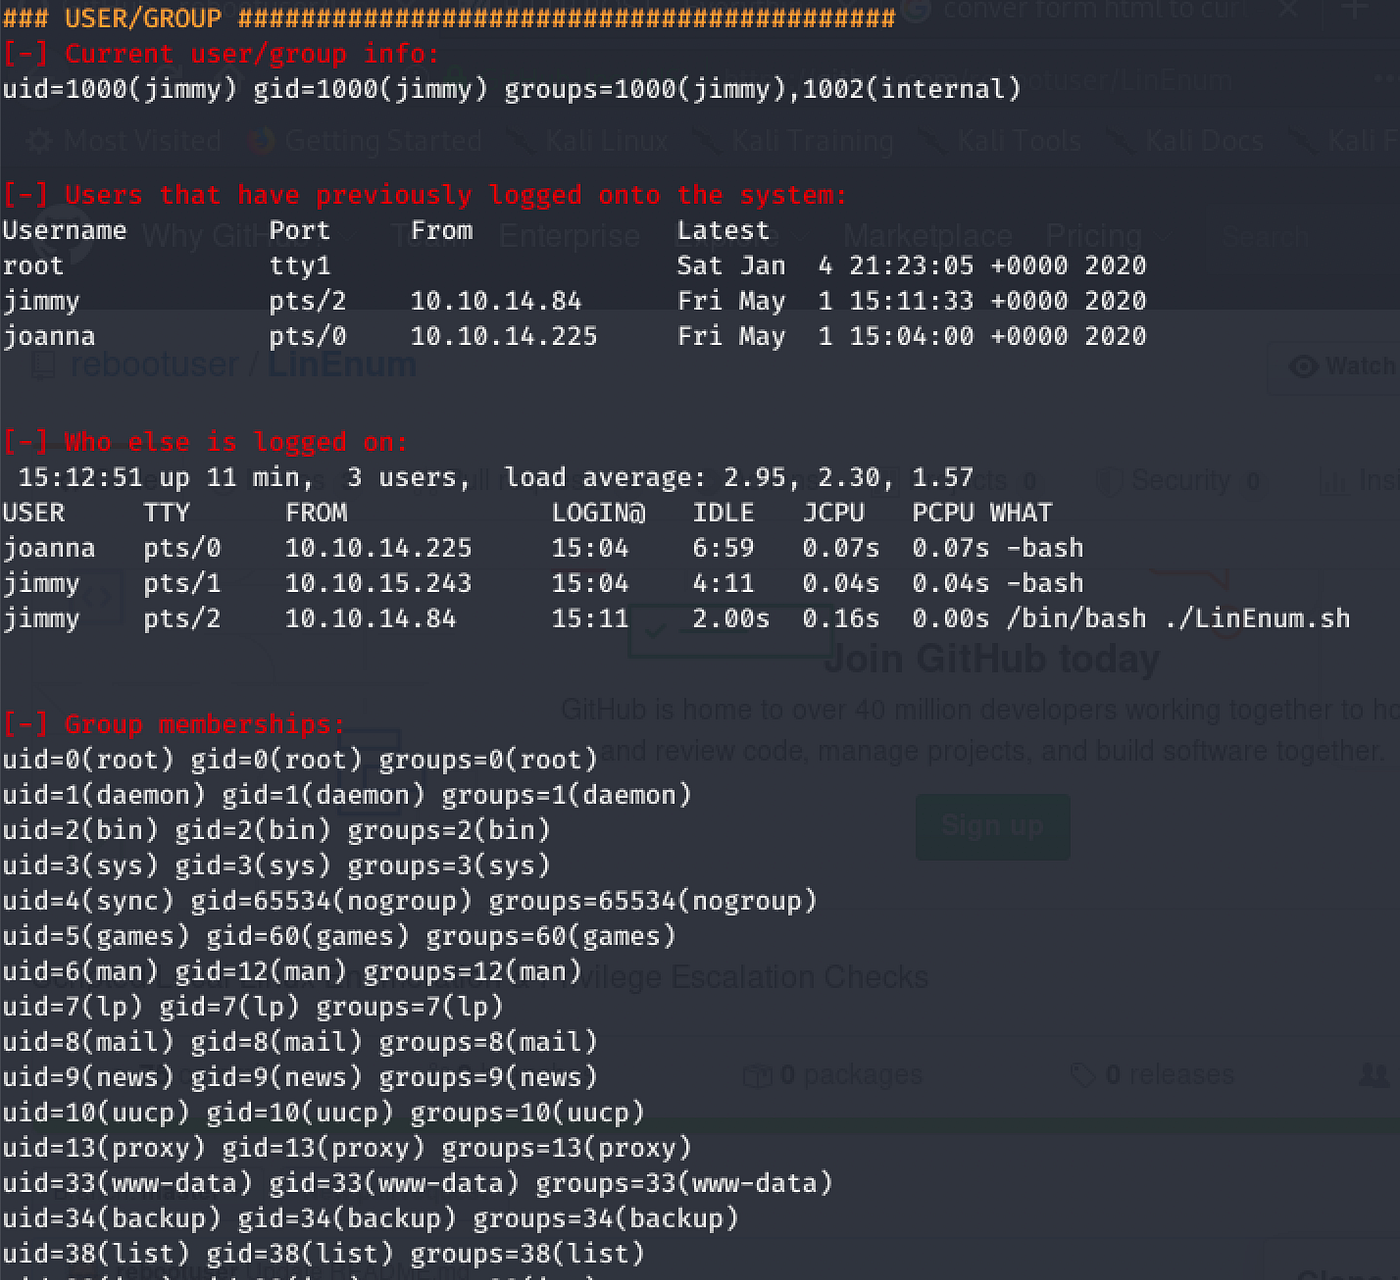
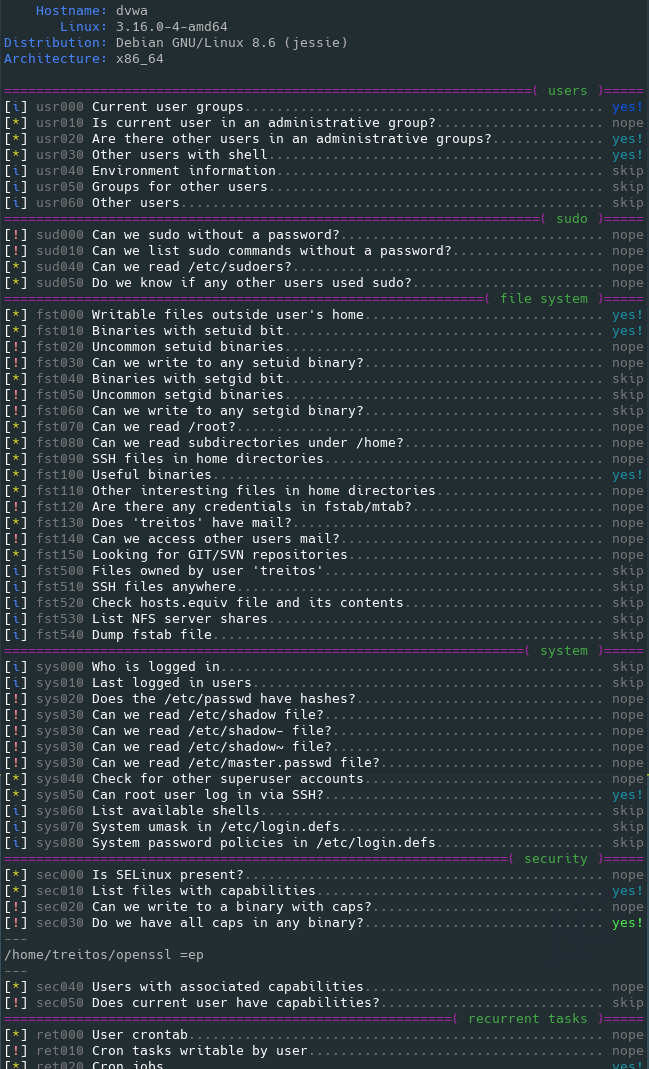
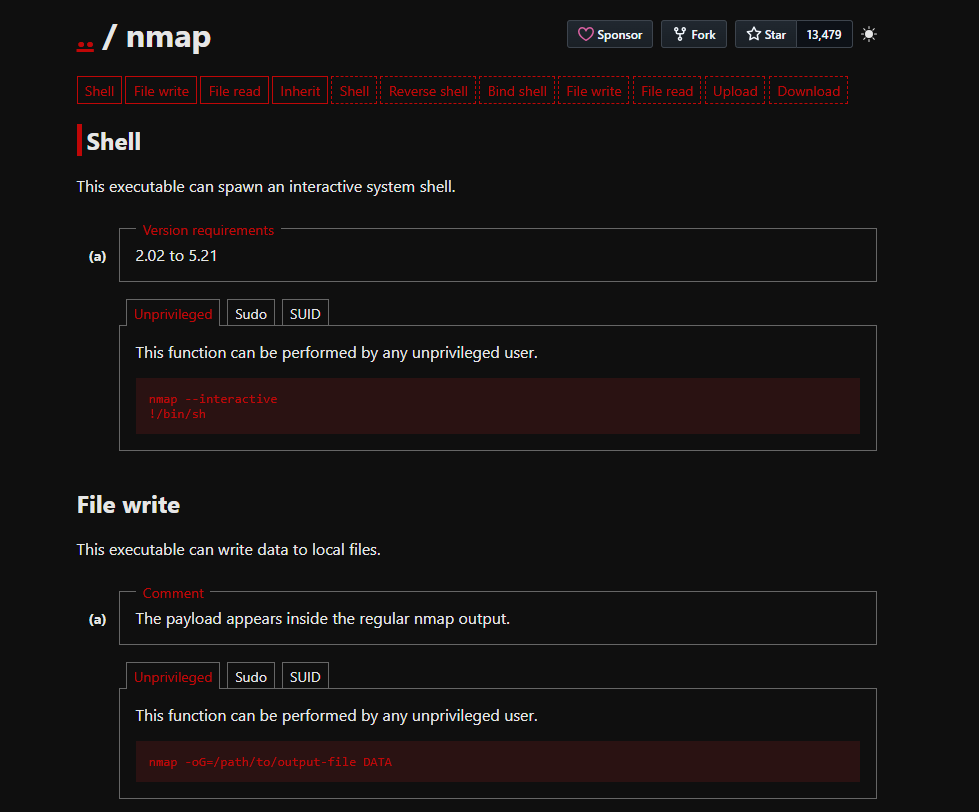
<table data-card-size="large" data-column-title-hidden data-view="cards" data-full-width="false" data-search="false"><thead><tr><th>Name</th><th>Beschreibung</th><th>Offizieller Link</th><th data-hidden data-card-cover data-type="image">Titelbild</th></tr></thead><tbody><tr><td><strong>LinPEAS</strong></td><td>Automatisierte Linux-Aufzählung für häufige Fehlkonfigurationen, offengelegte Geheimnisse, Dienste, Berechtigungen und Hinweise zur Rechteausweitung.</td><td><a href="https://github.com/peass-ng/PEASS-ng/releases">https://github.com/peass-ng/PEASS-ng/releases</a></td><td><a href="https://2955439919-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-670b64218e4f2ad1fea2f008d8d1af45fd4c915e%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>LinEnum</strong></td><td>Lokales Aufzählungsskript zum Sammeln von Indikatoren für eine Linux-Rechteausweitung.</td><td><a href="https://github.com/rebootuser/LinEnum">https://github.com/rebootuser/LinEnum</a></td><td><a href="https://2955439919-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-bc44689e095bfb4f50b6007382d38f2a485c9b53%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>Smart Enumeration</strong></td><td>Strukturiertes Linux-Aufzählungstool, das Befunde priorisiert und unnötige Ausgabe reduziert.</td><td><a href="https://github.com/diego-treitos/linux-smart-enumeration">https://github.com/diego-treitos/linux-smart-enumeration</a></td><td><a href="https://2955439919-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-c95e775cc54f7a5581cc0a8e0dbfc6b575b3b98c%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>GTFOBins</strong></td><td>Referenz für den Missbrauch von Unix-Binärdateien in privilegierten Kontexten wie sudo, SUID, Fähigkeiten und eingeschränkten Shells.</td><td><a href="https://gtfobins.github.io/">https://gtfobins.github.io/</a></td><td><a href="https://2955439919-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-fb4f53c3d31a5899baae051fb99be71660787600%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>Linux Exploit Suggester</strong></td><td>Helfer zur lokalen Exploit-Erkennung auf Basis von Kernel, Distribution und bekannten CVE-Bedingungen.</td><td><a href="/de/hacking-tools/linux/linux-exploit-suggester.md">linux-exploit-suggester</a></td><td></td></tr></tbody></table>

### Verwandte Hinweise

* [Linux Exploit Suggester](/de/hacking-tools/linux/linux-exploit-suggester.md) enthält den dedizierten Befehls-Workflow für Vorschläge zu Kernel-Exploits.
* [Linux-Rechteausweitung](/de/privesc.md) enthält die Ausnutzungsmethodik, sudo-Pfade, SUID-Pfade, Fähigkeiten, Cron-Jobs, beschreibbare Dateien, Docker-Ausbrüche und Hinweise zur Kernel-Ausnutzung.
* [Hacking-Tools](/de/hacking-tools.md) enthält den breiteren plattformübergreifenden Katalog für Werkzeuge für Web, Netzwerk, Zugangsdaten, OSINT, Windows und Recherche.


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://hacking-notes.jord4n.pro/de/hacking-tools/linux.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.