> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/de/hacking-tools/web/burpsuite.md).
# Burp Suite
Burp-Suite-Notizen für Web-Penetrationstests zu Proxy-Abfangen, Repeater-Validierung, Intruder-Automatisierung, Comparer-Analyse, HTTP-Request-Manipulation, Payload-Tests, Authentifizierungstests, Schwachstellen.
{% hint style="info" %}
**Burp Suite** ist ein weit verbreitetes Cybersicherheitstool zur Bewertung von Schwachstellen in Webanwendungen. Es bietet eine Reihe von Funktionen, die es Sicherheitsexperten ermöglichen, potenzielle Schwachstellen in Websites und Anwendungen durch Penetrationstests und Sicherheitsanalysen zu identifizieren, auszunutzen und abzumildern.
{% endhint %}
## Burp Suite-Workflow
1. Konfigurieren Sie den Browser-Proxy und erfassen Sie die Anfrage, die das Zielverhalten darstellt.
2. Verwenden Sie den Proxy-Verlauf, um Parameter, Cookies, Header, Weiterleitungen und den Authentifizierungsstatus zu verstehen.
3. Senden Sie interessante Anfragen an Repeater zur manuellen Validierung mit minimalen Änderungen an der Nutzlast.
4. Verwenden Sie Intruder erst, nachdem Sie die Payload-Position und das erwartete Antwortsignal bestätigt haben.
5. Vergleichen Sie Anfragen und Antworten, wenn die Schwachstelle von feinen Unterschieden im Status, in der Länge, in den Headern oder im Body-Inhalt abhängt.
## Repeater:
> Repeater ist ein Tool, mit dem Benutzer HTTP- und HTTPS-Anfragen erneut senden und wiederholen können. Dies ist nützlich, um verschiedene Eingaben zu testen und die Serverantwort zu überprüfen. Es ist auch nützlich, um Schwachstellen zu identifizieren, da Benutzer unterschiedliche Werte testen und unerwartete Antworten erkennen können.
## Intruder :
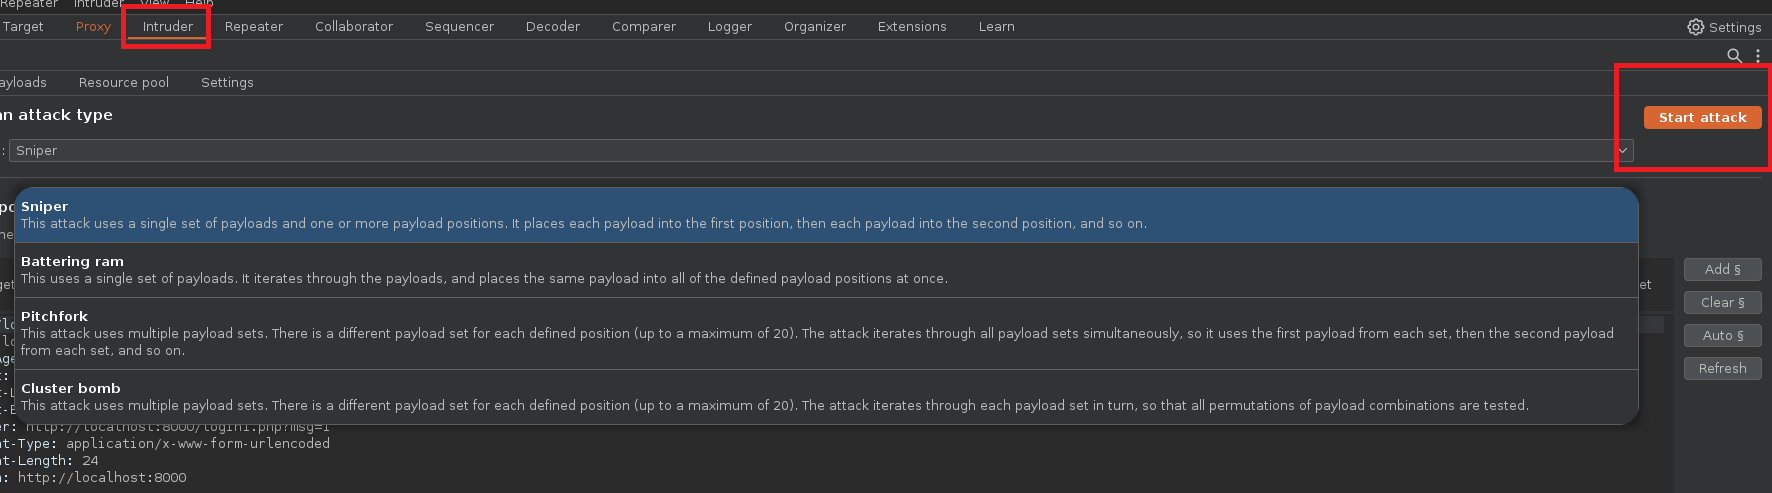
> Intruder: Es ist ein Tool, das verwendet wird, um Brute-Force-Angriffe zu automatisieren. Benutzer können für verschiedene Teile der Anfrage unterschiedliche Payloads festlegen, z. B. für die URL, den Anfragetext und die Header. Anschließend automatisiert Intruder die Ausführung von Anfragen mit verschiedenen Payloads, und Benutzer können die Antworten untersuchen, um Schwachstellen zu identifizieren.
## Proxy :
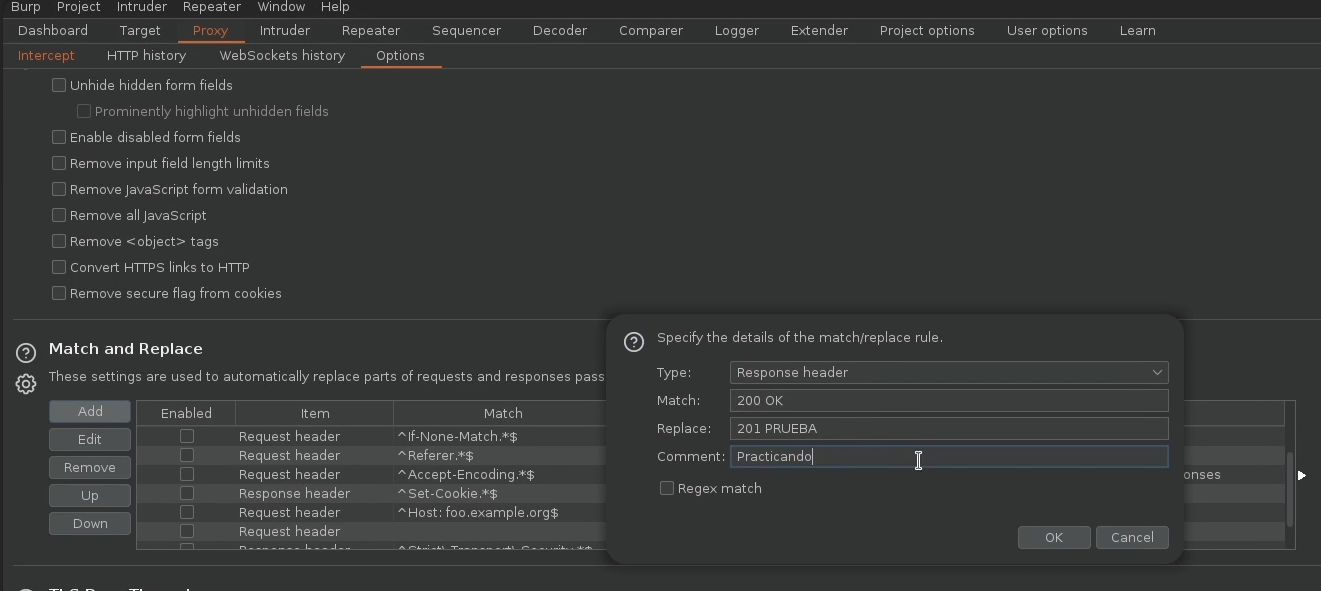
> Proxy: Dies ist das Hauptwerkzeug von Burp Suite und fungiert als Vermittler zwischen dem Webbrowser und dem Webserver. Dadurch können Benutzer HTTP- und HTTPS-Anfragen und -Antworten abfangen und ändern, die zwischen dem Browser und dem Server gesendet werden. Der Proxy ist auch nützlich, um Schwachstellen zu identifizieren, da er es den Benutzern ermöglicht, den Datenverkehr zu untersuchen und Anfragen und Antworten zu analysieren.
## Comparer :
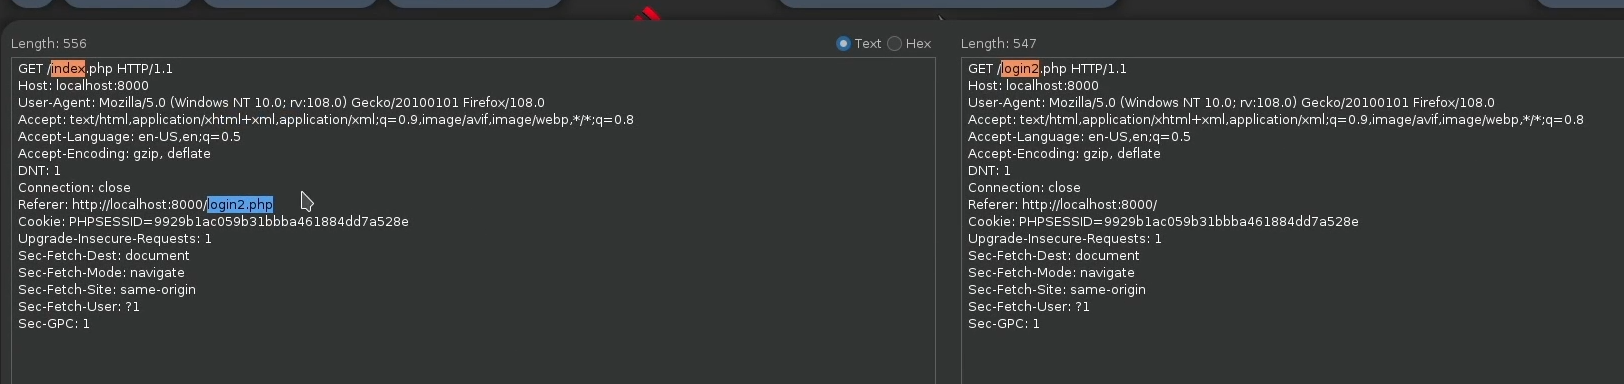
> Vergleichen: Es ist ein Tool zum Vergleichen von zwei HTTP- oder HTTPS-Anfragen. Dies ist nützlich, um Unterschiede zwischen Anfragen und Antworten zu erkennen und die Sicherheit der Anwendung zu analysieren.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/de/hacking-tools/web/burpsuite.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.