> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/es/active-directory/acl-security-descriptors-and-permissions/vulnerable-acl-identification.md).
# Identificación de ACL vulnerables
Notas de seguridad de Active Directory para Identificación de ACL vulnerables, que cubren enumeración, Kerberos, credenciales, abuso de ACL, movimiento lateral, flujo de explotación y pasos de validación.
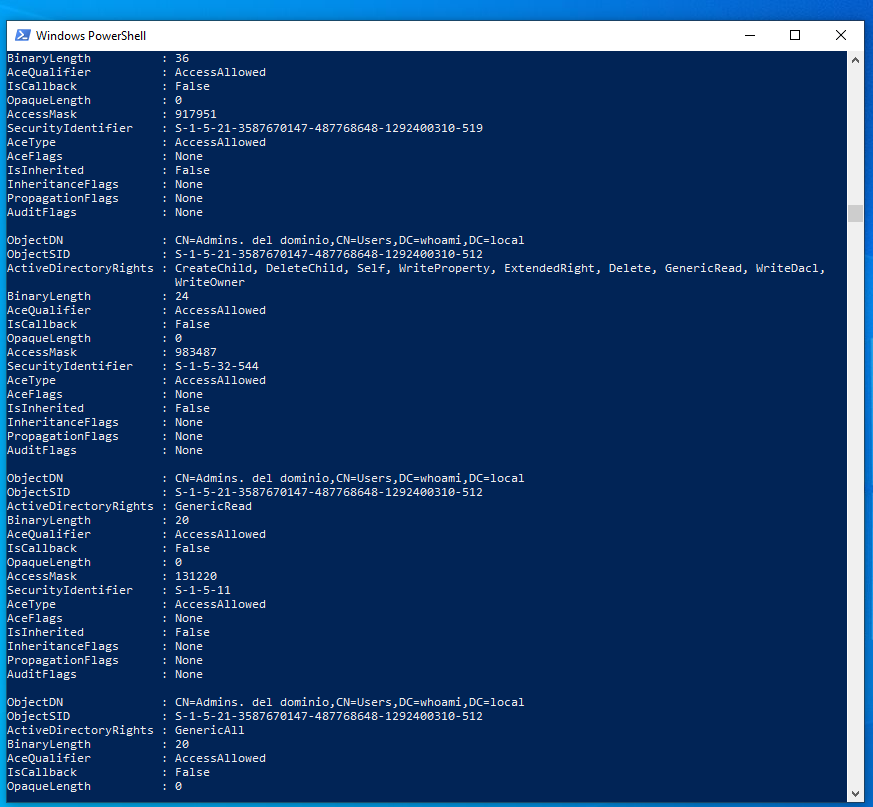
Para comenzar el análisis, puede filtrar las ACL de un grupo sensible, por ejemplo, el grupo de administradores del dominio.
Lista de ACE vulnerables
**ForceChangePassword**: Proporciona la capacidad de cambiar la contraseña del usuario de destino sin conocer su contraseña actual. Puede ser abusado con `Set-DomainUserPassword`.
**AddMembers**: Proporciona la capacidad de añadir usuarios, grupos o equipos arbitrarios al grupo de destino. Puede ser abusado con `Add-DomainGroupMember`.
**GenericAll**: otorga control total sobre el objeto. Esto incluye, por ejemplo, la capacidad de añadir otros usuarios a un grupo, cambiar la contraseña de un usuario sin conocer su contraseña actual o guardar un SPN en un objeto de usuario. Puede ser abusado con `Set-DomainUserPassword` o `Add-DomainGroupMember`.
**GenericWrite**: otorga la capacidad de modificar cualquier atributo no protegido del objeto de destino. Por ejemplo, modificar el `scriptPath` atributo de un usuario de destino para que ese usuario ejecute los comandos o ejecutables especificados la próxima vez que inicie sesión. Puede ser abusado con `Set-DomainObject`.
**WriteOwner**: otorga la capacidad de modificar el propietario del objeto de destino. Una vez que el propietario del objeto ha sido cambiado por uno controlado por el atacante, el atacante puede manipular el objeto según los permisos que luego se asigne. Puede ser abusado con `Set-DomainObjectOwner`.
**WriteDACL**: otorga la capacidad de escribir una nueva ACE en la DACL del objeto de destino. Por ejemplo, un atacante puede añadir una nueva ACE en la DACL del objeto de destino para otorgarse control total sobre este objeto. Puede ser abusado con `Add-NewADObjectAccessControlEntry`.
**AllExtendedRights**: Proporciona la capacidad de realizar todas las acciones asociadas con los derechos extendidos de Active Directory sobre el objeto de destino. Por ejemplo, añadir usuarios a un grupo o forzar el cambio de contraseña de un usuario de destino. Puede ser abusado con `Set-DomainUserPassword` o `Add-DomainGroupMember`.
{% code overflow="wrap" %}
```powershell
Get-DomainObjectAcl -Identity "Domain Admins"
```
{% endcode %}
Dependiendo del idioma del sistema, el grupo también puede aparecer con el nombre:
```bash
Domain Admins
```
o:
```bash
Domain Admins
```
Este comando devuelve los permisos aplicados al objeto, pero las identidades a menudo aparecen como **SID**.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/es/active-directory/acl-security-descriptors-and-permissions/vulnerable-acl-identification.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.