> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/es/hacking-tools/linux.md).

# Herramientas de Linux

Catálogo de herramientas ofensivas para Linux para enumeración local, comprobaciones de escalada de privilegios, validación de GTFOBins, LinPEAS, LinEnum, Smart Enumeration, investigación de CVE del kernel, revisión de SUID y sudo, capacidades, c

Linux Tools es el catálogo principal para la enumeración local de Linux y el soporte para la escalada de privilegios. El objetivo es mantener las referencias de herramientas separadas de las notas de explotación: las herramientas viven aquí, mientras que los procedimientos detallados de explotación permanecen en las páginas de escalada de privilegios de Linux.

Usa esta sección para elegir el ayudante adecuado y luego valida manualmente cada hallazgo antes de tratarlo como una vía de escalada.

## Flujo de trabajo de Linux

1. Confirma el usuario actual, los grupos, el nombre de host, el kernel, la distribución, la calidad de la shell y los binarios disponibles.
2. Ejecuta una enumeración amplia con LinPEAS, LinEnum o Smart Enumeration para recopilar indicios de alto valor.
3. Valida manualmente las reglas de sudo, los binarios SUID, las capacidades, las rutas con permisos de escritura, los trabajos cron, los servicios y las variables de entorno.
4. Usa GTFOBins para patrones confirmados de abuso de binarios y Linux Exploit Suggester solo como punto de partida para la investigación de CVE del kernel.
5. Guarda los comandos exactos, las versiones de las herramientas, fragmentos de la salida y la prueba del impacto para los informes y las nuevas pruebas.

## Categorías de herramientas

* **Enumeración automatizada:** LinPEAS, LinEnum y Smart Enumeration para un descubrimiento local amplio.
* **Validación de primitivas de privilegio:** GTFOBins para sudo, SUID, capacidades, lectura de archivos, escritura de archivos y escapes de shell.
* **Investigación del kernel:** Linux Exploit Suggester para mapear las versiones del kernel y la distribución con posibles CVE.
* **Confirmación manual:** revisión de sudo, comprobaciones SUID, archivos con permisos de escritura, supervisión de cron, capacidades, revisión de servicios e inspección del entorno.

## Herramientas de Linux recomendadas

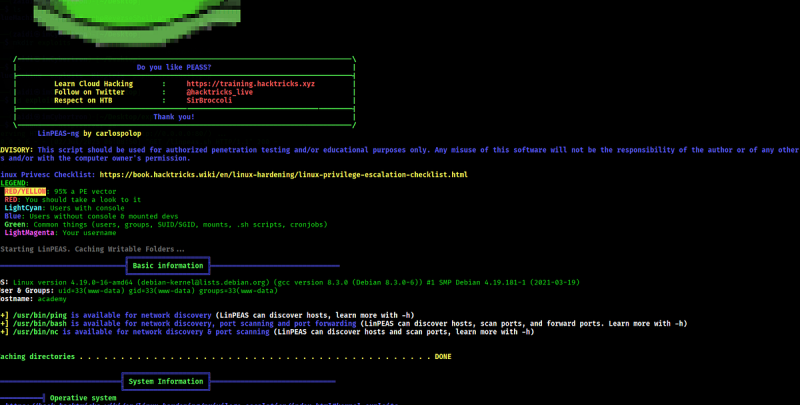
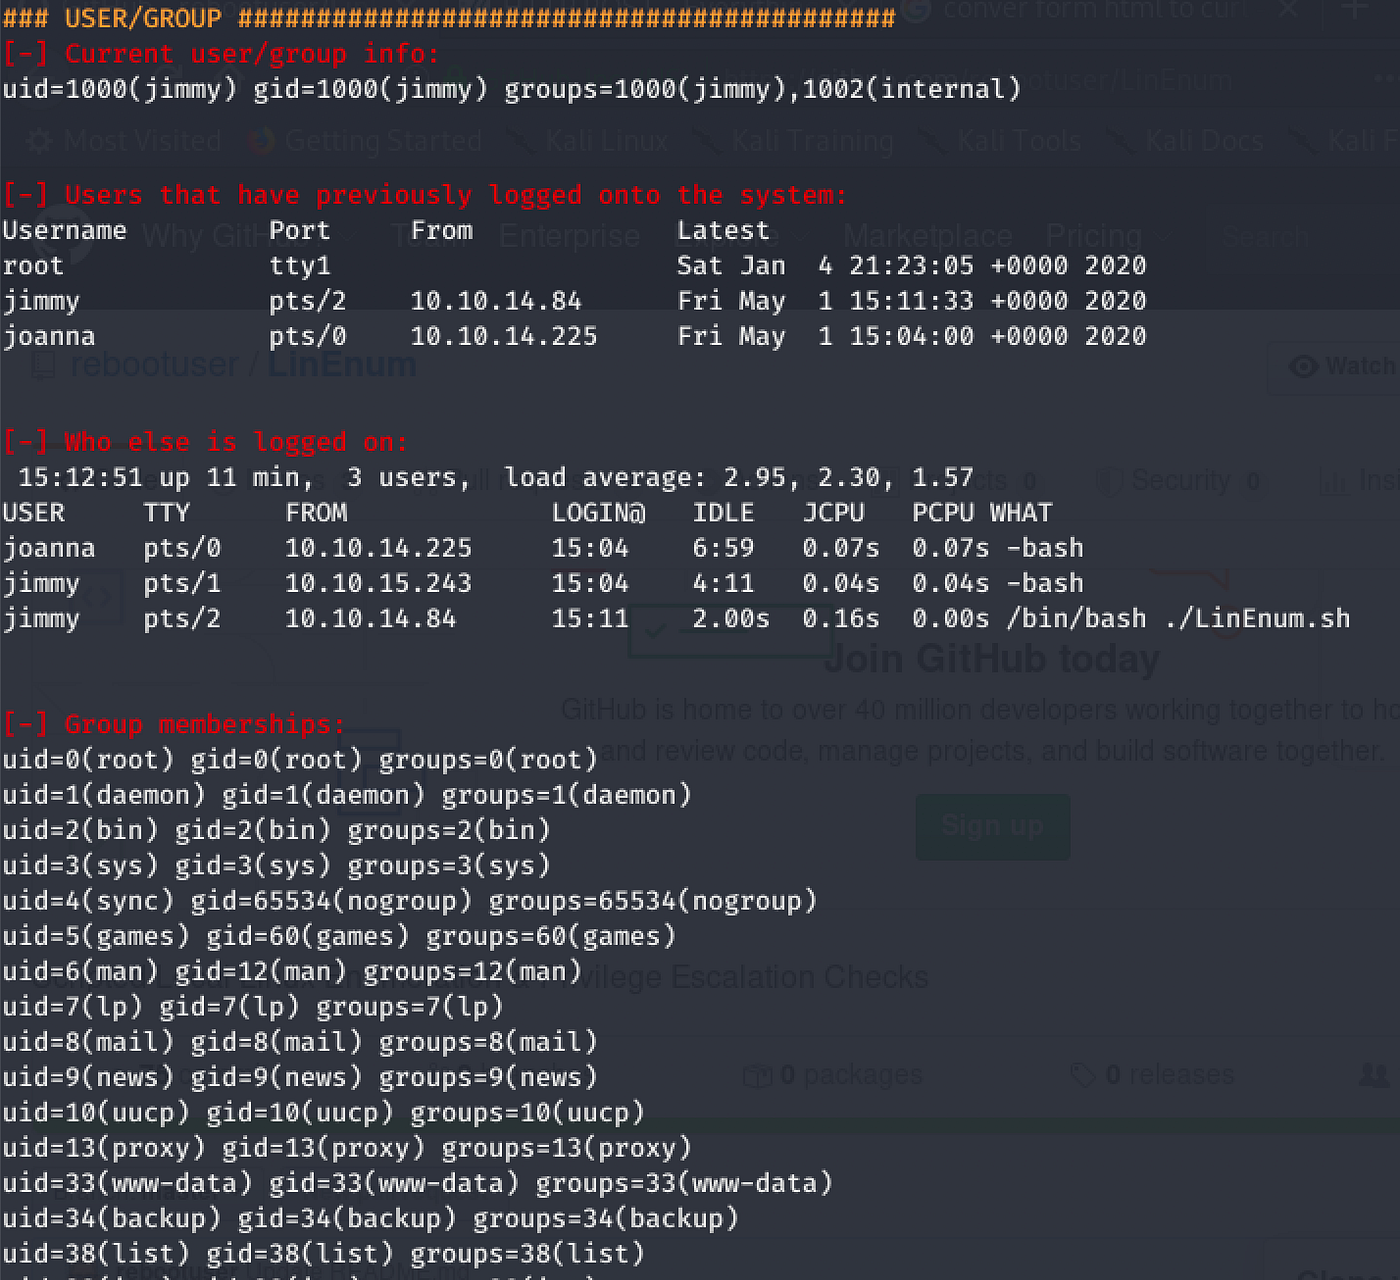
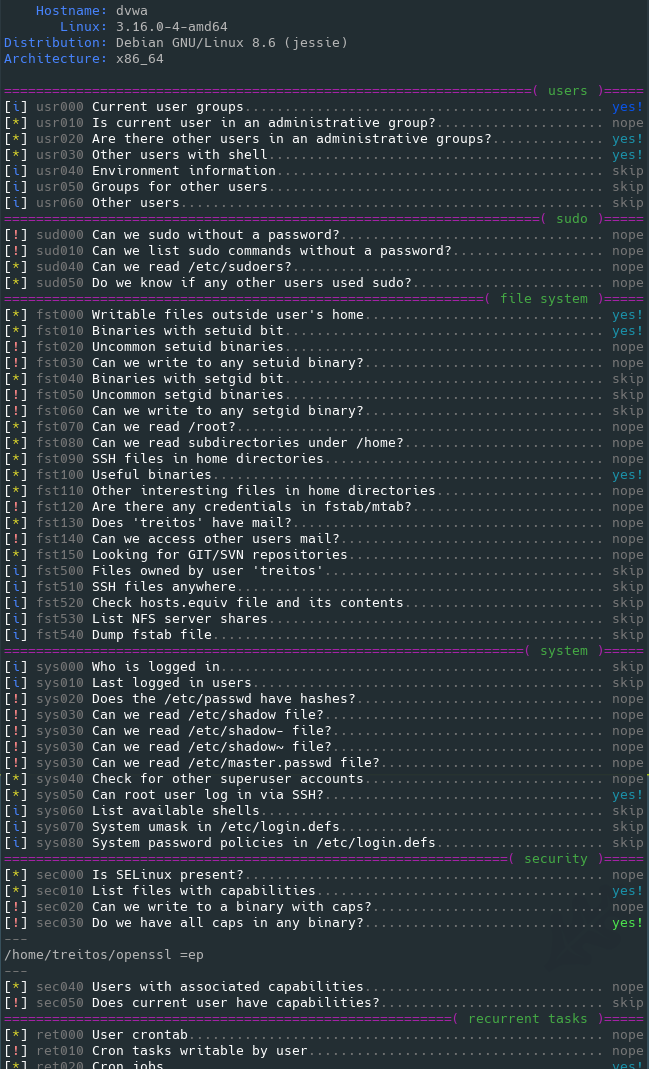
<table data-card-size="large" data-column-title-hidden data-view="cards" data-full-width="false" data-search="false"><thead><tr><th>Nombre</th><th>Descripción</th><th>Enlace oficial</th><th data-hidden data-card-cover data-type="image">Imagen de portada</th></tr></thead><tbody><tr><td><strong>LinPEAS</strong></td><td>Enumeración automatizada de Linux para configuraciones erróneas comunes, secretos expuestos, servicios, permisos y pistas de escalada de privilegios.</td><td><a href="https://github.com/peass-ng/PEASS-ng/releases">https://github.com/peass-ng/PEASS-ng/releases</a></td><td><a href="https://754079710-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-670b64218e4f2ad1fea2f008d8d1af45fd4c915e%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>LinEnum</strong></td><td>Script de enumeración local para recopilar indicadores de escalada de privilegios en Linux.</td><td><a href="https://github.com/rebootuser/LinEnum">https://github.com/rebootuser/LinEnum</a></td><td><a href="https://754079710-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-bc44689e095bfb4f50b6007382d38f2a485c9b53%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>Smart Enumeration</strong></td><td>Herramienta estructurada de enumeración de Linux que prioriza los hallazgos y reduce la salida ruidosa.</td><td><a href="https://github.com/diego-treitos/linux-smart-enumeration">https://github.com/diego-treitos/linux-smart-enumeration</a></td><td><a href="https://754079710-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-c95e775cc54f7a5581cc0a8e0dbfc6b575b3b98c%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>GTFOBins</strong></td><td>Referencia para abusar de binarios Unix en contextos privilegiados como sudo, SUID, capacidades y shells restringidas.</td><td><a href="https://gtfobins.github.io/">https://gtfobins.github.io/</a></td><td><a href="https://754079710-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-fb4f53c3d31a5899baae051fb99be71660787600%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>Linux Exploit Suggester</strong></td><td>Ayudante para el descubrimiento de exploits locales basado en el kernel, la distribución y condiciones CVE conocidas.</td><td><a href="/es/hacking-tools/linux/linux-exploit-suggester.md">linux-exploit-suggester</a></td><td></td></tr></tbody></table>

### Notas relacionadas

* [Linux Exploit Suggester](/es/hacking-tools/linux/linux-exploit-suggester.md) mantiene el flujo de comandos dedicado para la sugerencia de exploits del kernel.
* [Escalada de privilegios en Linux](/es/privesc.md) contiene la metodología de explotación, rutas de sudo, rutas SUID, capacidades, trabajos cron, archivos con permisos de escritura, escapes de Docker y notas sobre explotación del kernel.
* [Herramientas de hacking](/es/hacking-tools.md) mantiene el catálogo multiplataforma más amplio para herramientas de web, red, credenciales, OSINT, Windows e investigación.


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://hacking-notes.jord4n.pro/es/hacking-tools/linux.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.