> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/es/hacking-tools/web/burpsuite.md).
# Burp Suite
Notas de pruebas de penetración web con Burp Suite para interceptación con Proxy, validación en Repeater, automatización con Intruder, análisis con Comparer, manipulación de solicitudes HTTP, pruebas de payloads, pruebas de autenticación, vulner
{% hint style="info" %}
**Burp Suite** es una herramienta de ciberseguridad de uso generalizado para evaluar vulnerabilidades en aplicaciones web. Ofrece un conjunto de funciones que permiten a los profesionales de seguridad identificar, explotar y mitigar posibles debilidades en sitios web y aplicaciones mediante pruebas de penetración y análisis de seguridad.
{% endhint %}
## Flujo de trabajo de Burp Suite
1. Configura el proxy del navegador y captura la solicitud que representa el comportamiento objetivo.
2. Usa el historial del Proxy para comprender parámetros, cookies, encabezados, redirecciones y el estado de autenticación.
3. Envía las solicitudes interesantes a Repeater para una validación manual con cambios mínimos en la carga útil.
4. Usa Intruder solo después de confirmar la posición de la carga útil y la señal de respuesta esperada.
5. Compara solicitudes y respuestas cuando la vulnerabilidad dependa de diferencias sutiles en el estado, la longitud, los encabezados o el contenido del cuerpo.
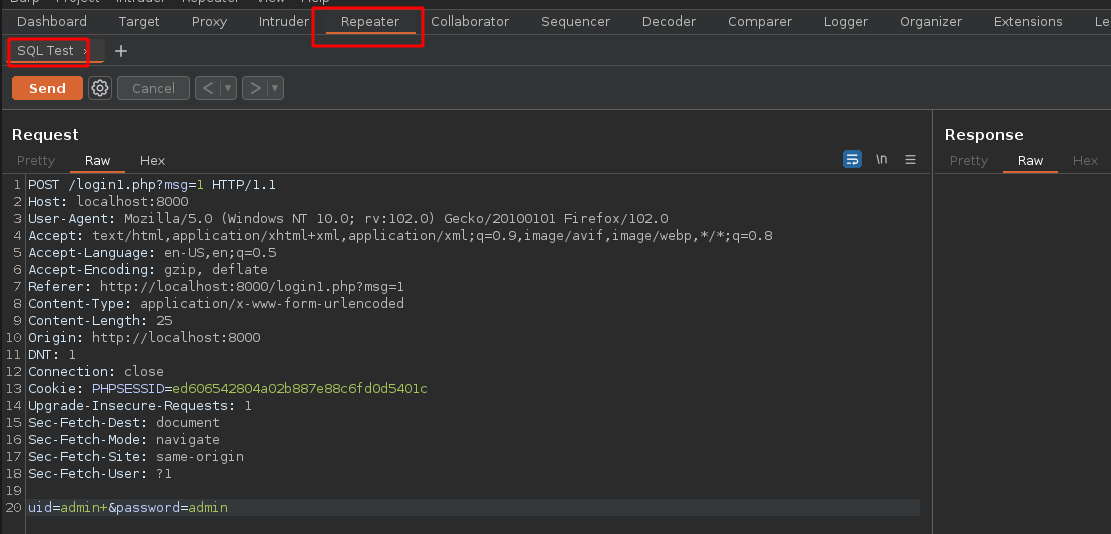
## Repeater:
> Repeater es una herramienta que permite a los usuarios reenviar y repetir solicitudes HTTP y HTTPS. Esto es útil para probar diferentes entradas y comprobar la respuesta del servidor. También es útil para identificar vulnerabilidades, ya que permite a los usuarios probar distintos valores y detectar respuestas inesperadas.
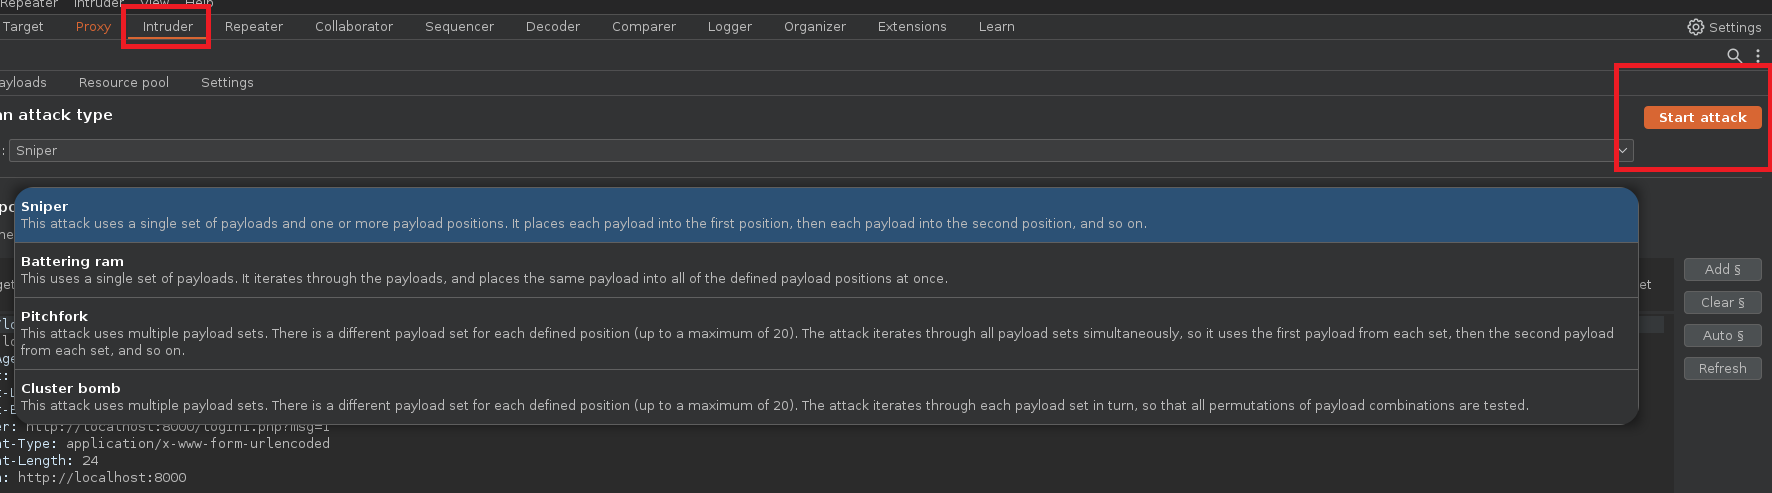
## Intruder:
> Intruder: Es una herramienta utilizada para automatizar ataques de fuerza bruta. Los usuarios pueden configurar diferentes cargas útiles para distintas partes de la solicitud, como la URL, el cuerpo de la solicitud y los encabezados. Luego, Intruder automatiza la ejecución de solicitudes usando diferentes cargas útiles y los usuarios pueden examinar las respuestas para identificar vulnerabilidades.
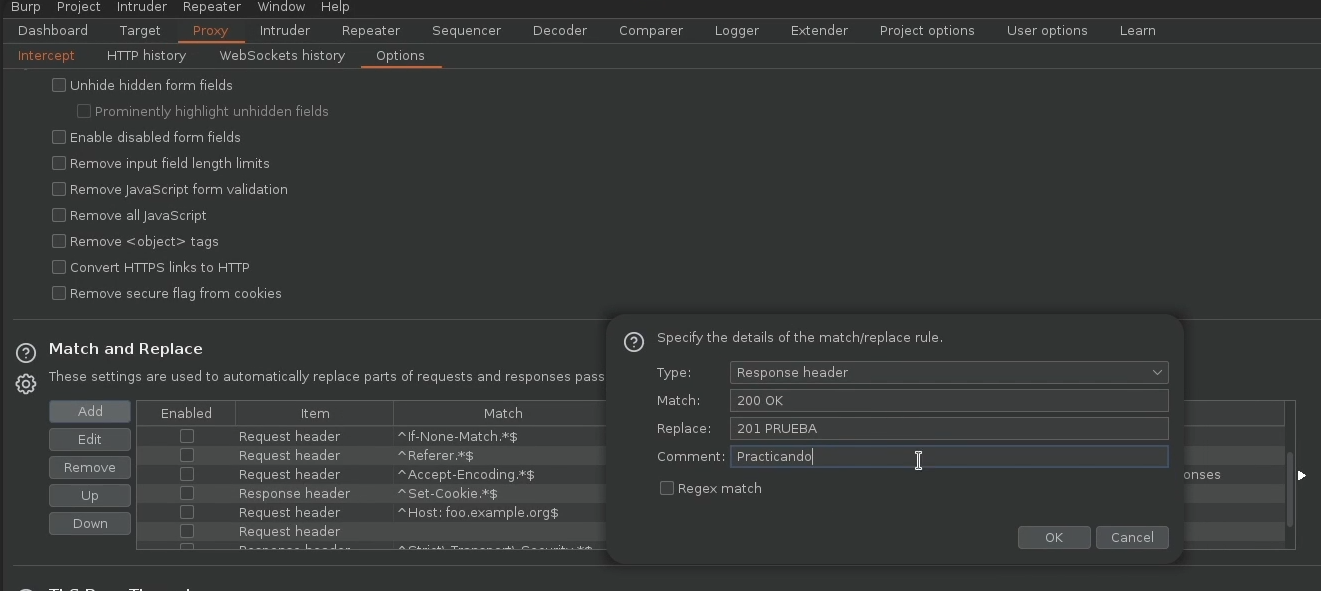
## Proxy:
> Proxy: Esta es la herramienta principal de Burp Suite y actúa como intermediario entre el navegador web y el servidor web. Esto permite a los usuarios interceptar y modificar solicitudes y respuestas HTTP y HTTPS enviadas entre el navegador y el servidor. El Proxy también es útil para identificar vulnerabilidades, ya que permite a los usuarios examinar el tráfico y analizar las solicitudes y respuestas.
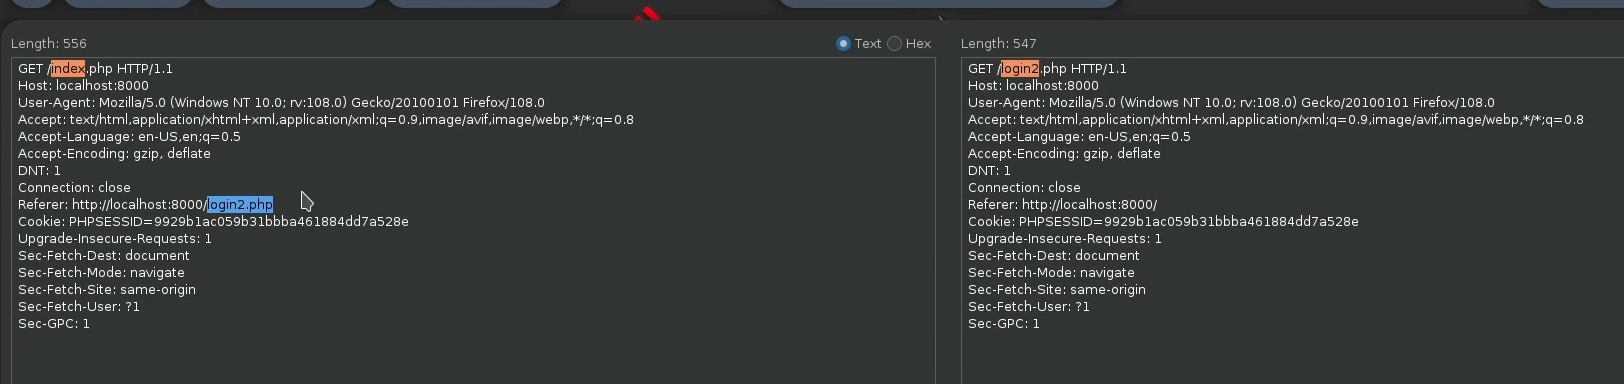
## Comparer:
> Compare: Es una herramienta utilizada para comparar dos solicitudes HTTP o HTTPS. Esto es útil para detectar diferencias entre solicitudes y respuestas y analizar la seguridad de la aplicación.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/es/hacking-tools/web/burpsuite.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.