> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/active-directory/acl-security-descriptors-and-permissions/vulnerable-acl-identification.md).
# Identification des ACL vulnérables
Notes de sécurité Active Directory pour l'identification des ACL vulnérables, couvrant l'énumération, Kerberos, les identifiants, l'abus des ACL, le mouvement latéral, le flux de travail d'exploitation et les étapes de validation.
Pour commencer l’analyse, vous pouvez filtrer les ACL d’un groupe sensible, par exemple le groupe des administrateurs du domaine.
Liste des ACE vulnérables
**ForceChangePassword**: Permet de changer le mot de passe de l’utilisateur cible sans connaître son mot de passe actuel. Peut être exploité avec `Set-DomainUserPassword`.
**AddMembers**: Permet d’ajouter des utilisateurs, groupes ou ordinateurs arbitraires au groupe cible. Peut être exploité avec `Add-DomainGroupMember`.
**GenericAll**: donne un contrôle total sur l’objet. Cela inclut, par exemple, la possibilité d’ajouter d’autres utilisateurs à un groupe, de changer le mot de passe d’un utilisateur sans connaître son mot de passe actuel, ou d’enregistrer un SPN sur un objet utilisateur. Peut être exploité avec `Set-DomainUserPassword` ou `Add-DomainGroupMember`.
**GenericWrite**: donne la possibilité de modifier n’importe quel attribut non protégé de l’objet cible. Par exemple, modifier le `scriptPath` attribut d’un utilisateur cible afin que cet utilisateur exécute les commandes ou exécutables spécifiés lors de sa prochaine connexion. Peut être exploité avec `Set-DomainObject`.
**WriteOwner**: donne la possibilité de modifier le propriétaire de l’objet cible. Une fois le propriétaire de l’objet remplacé par un utilisateur contrôlé par l’attaquant, celui-ci peut manipuler l’objet selon les permissions qu’il s’attribue ensuite. Peut être exploité avec `Set-DomainObjectOwner`.
**WriteDACL**: donne la possibilité d’écrire une nouvelle ACE dans la DACL de l’objet cible. Par exemple, un attaquant peut ajouter une nouvelle ACE dans la DACL de l’objet cible afin de s’octroyer un contrôle total sur cet objet. Peut être exploité avec `Add-NewADObjectAccessControlEntry`.
**AllExtendedRights**: Permet d’effectuer toutes les actions associées aux droits étendus d’Active Directory sur l’objet cible. Par exemple, ajouter des utilisateurs à un groupe ou forcer le changement du mot de passe d’un utilisateur cible. Peut être exploité avec `Set-DomainUserPassword` ou `Add-DomainGroupMember`.
{% code overflow="wrap" %}
```powershell
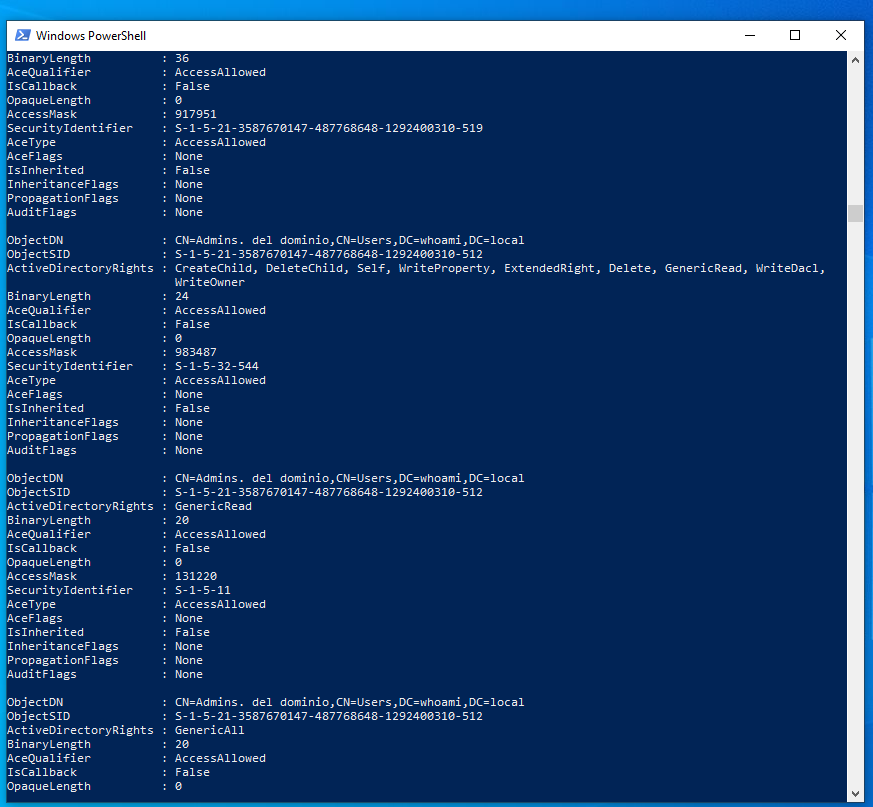
Get-DomainObjectAcl -Identity "Domain Admins"
```
{% endcode %}
Selon la langue du système, le groupe peut aussi apparaître sous le nom :
```bash
Administrateurs du domaine
```
ou :
```bash
Administrateurs du domaine
```
Cette commande renvoie les permissions appliquées à l’objet, mais les identités apparaissent souvent sous la forme **SID**.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/active-directory/acl-security-descriptors-and-permissions/vulnerable-acl-identification.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.