> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/hacking-tools/enumeration/dns-enumeration.md).

# Énumération DNS

Notes sur les outils d’énumération DNS pour la découverte passive de DNS, l’énumération de sous-domaines, les enregistrements DNS, les vérifications de transfert de zone, dnsrecon, dnsenum, DNSDumpster, le brute force, la découverte d’hôtes et les flux de travail de reconnaissance

L’énumération DNS identifie les domaines, sous-domaines, enregistrements, serveurs de noms, zones exposées et indices d’infrastructure avant une analyse plus approfondie. Utilisez d’abord des sources passives, puis validez les découvertes avec des requêtes DNS actives et un brute force contrôlé lorsque le périmètre du test l’autorise.

## Flux de travail d’énumération DNS

1. Collectez des données DNS passives à partir de sources publiques et d’ensembles de données de transparence des certificats.
2. Interrogez les enregistrements courants tels que A, AAAA, CNAME, MX, TXT, NS, SOA et SRV.
3. Vérifiez l’exposition au transfert de zone avec les serveurs de noms autorisés.
4. N’effectuez du brute force sur les sous-domaines que lorsque les règles d’engagement autorisent la découverte active.
5. Résolvez les hôtes découverts et transmettez les cibles confirmées à l’analyse des ports et au profilage web.

## Outils DNS

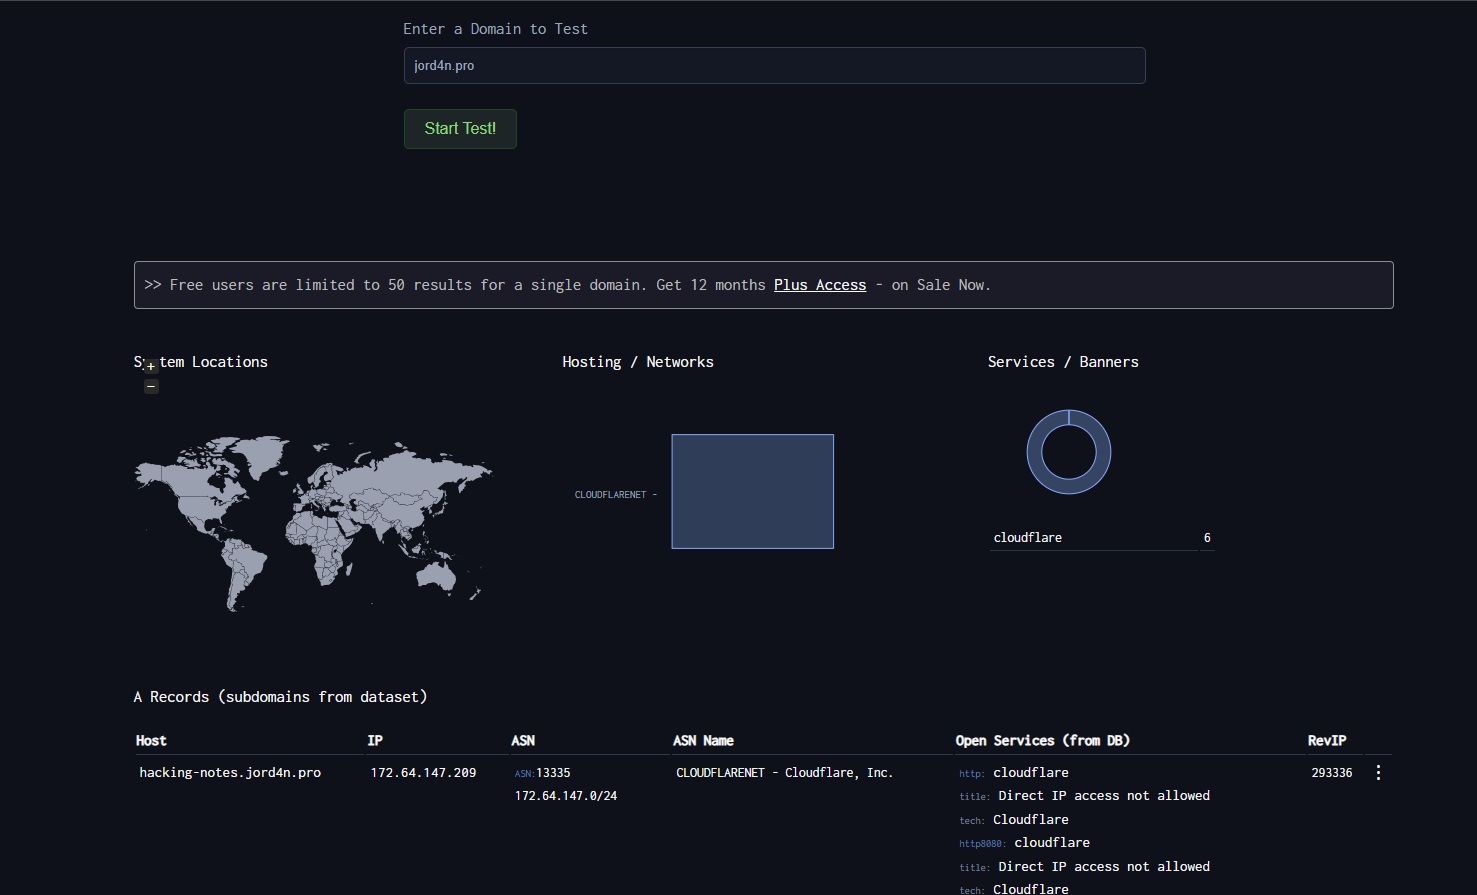
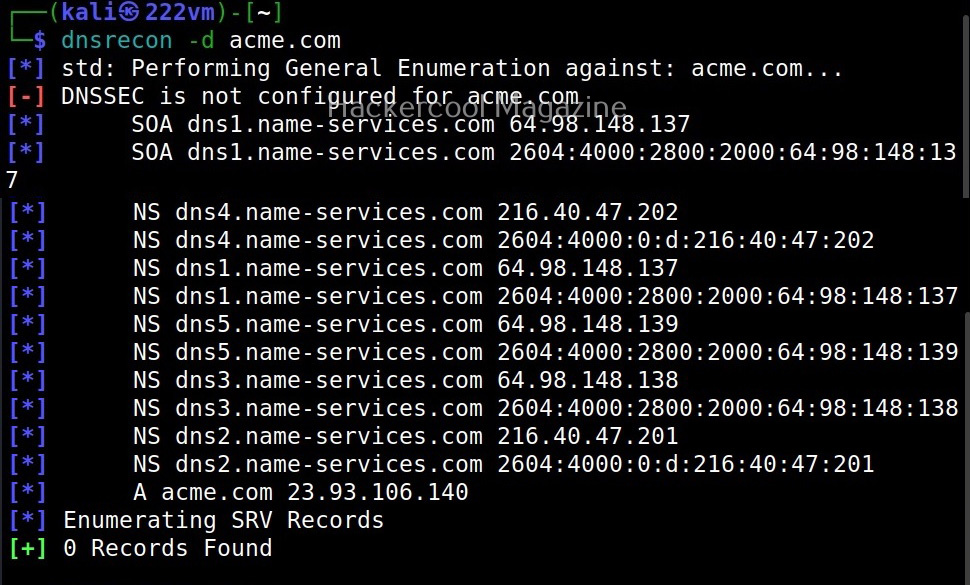
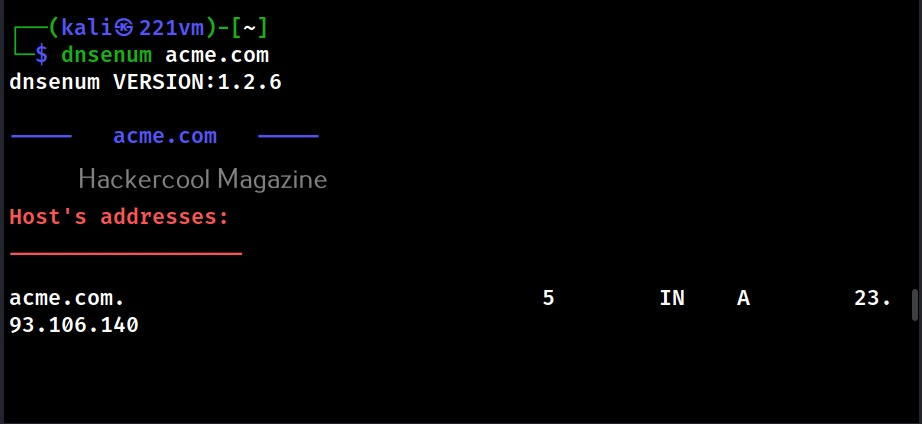
<table data-card-size="large" data-column-title-hidden data-view="cards" data-full-width="false" data-search="false"><thead><tr><th>Nom</th><th>Description</th><th>Lien officiel</th><th data-hidden data-card-cover data-type="image">Image de couverture</th></tr></thead><tbody><tr><td><strong>DNSDumpster</strong></td><td>Découverte passive d’enregistrements DNS et de sous-domaines.</td><td><a href="https://dnsdumpster.com/">https://dnsdumpster.com/</a></td><td><a href="https://3840167291-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-075a81b392cd7f201128689be1c5e50c045253ed%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>dnsrecon</strong></td><td>Énumération DNS, transferts de zone et brute force de sous-domaines.</td><td><a href="https://github.com/darkoperator/dnsrecon">https://github.com/darkoperator/dnsrecon</a></td><td><a href="https://3840167291-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-18b7d6e02adf179685d2cf2621e75ebbb098ca40%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>dnsenum</strong></td><td>Brute force DNS et collecte d’informations sur les domaines.</td><td><a href="https://github.com/fwaeytens/dnsenum">https://github.com/fwaeytens/dnsenum</a></td><td><a href="https://3840167291-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-6253d171f4c3d5591956eea6b99351a2ea5635a1%2Fimage.png?alt=media">image.png</a></td></tr></tbody></table>

## Sources passives

| Ressource                                             | Description                                                                                                |
| ----------------------------------------------------- | ---------------------------------------------------------------------------------------------------------- |
| [VirusTotal](https://www.virustotal.com/)             | Analyse des relations entre URL, domaines, DNS passif et infrastructure.                                   |
| [Censys](https://search.censys.io/)                   | Moteur de recherche pour les hôtes connectés à Internet, les certificats et les services exposés.          |
| [crt.sh](https://crt.sh/)                             | Recherche dans Certificate Transparency pour découvrir les noms présents dans les certificats TLS publics. |
| [Project Sonar](https://sonar.omnisint.io/)           | Points de terminaison publics pour la recherche de sous-domaines, de TLD et de DNS inversé.                |
| [Netcraft SearchDNS](https://searchdns.netcraft.com/) | Recherche publique de noms d’hôte et de renseignements DNS.                                                |


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://hacking-notes.jord4n.pro/fr/hacking-tools/enumeration/dns-enumeration.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.