> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/hacking-tools/linux.md).

# Outils Linux

Catalogue d’outils offensifs Linux pour l’énumération locale, les vérifications d’élévation de privilèges, la validation GTFOBins, LinPEAS, LinEnum, Smart Enumeration, la recherche de CVE du noyau, l’examen SUID et sudo, les capacités, c

Linux Tools est le catalogue principal pour l’énumération locale Linux et l’assistance à l’élévation de privilèges. L’objectif est de maintenir les références d’outils séparées des notes d’exploitation : les outils vivent ici, tandis que les procédures d’exploitation détaillées restent dans les pages d’élévation de privilèges Linux.

Utilisez cette section pour choisir l’assistant approprié, puis validez manuellement chaque découverte avant de la considérer comme une voie d’élévation.

## Flux de travail Linux

1. Confirmez l’utilisateur actuel, les groupes, le nom d’hôte, le noyau, la distribution, la qualité du shell et les binaires disponibles.
2. Lancez une énumération large avec LinPEAS, LinEnum ou Smart Enumeration pour recueillir des pistes à forte valeur.
3. Validez manuellement les règles sudo, les binaires SUID, les capacités, les chemins inscriptibles, les tâches cron, les services et les variables d’environnement.
4. Utilisez GTFOBins pour les schémas confirmés d’abus de binaires et Linux Exploit Suggester uniquement comme point de départ pour la recherche de CVE du noyau.
5. Enregistrez les commandes exactes, les versions des outils, des extraits de sortie et la preuve de l’impact pour les rapports et les tests de réexécution.

## Catégories d’outils

* **Énumération automatisée :** LinPEAS, LinEnum et Smart Enumeration pour une découverte locale étendue.
* **Validation des primitives de privilèges :** GTFOBins pour sudo, SUID, les capacités, la lecture de fichiers, l’écriture de fichiers et les échappements de shell.
* **Recherche sur le noyau :** Linux Exploit Suggester pour faire correspondre les versions du noyau et de la distribution avec des CVE potentielles.
* **Confirmation manuelle :** examen sudo, vérifications SUID, fichiers inscriptibles, surveillance cron, capacités, examen des services et inspection de l’environnement.

## Outils Linux recommandés

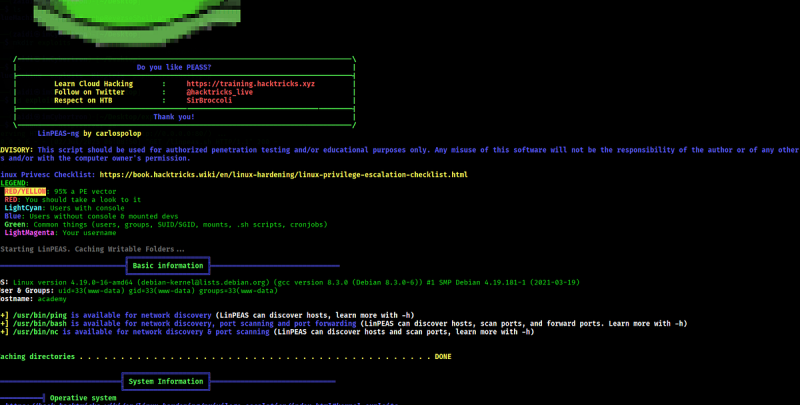
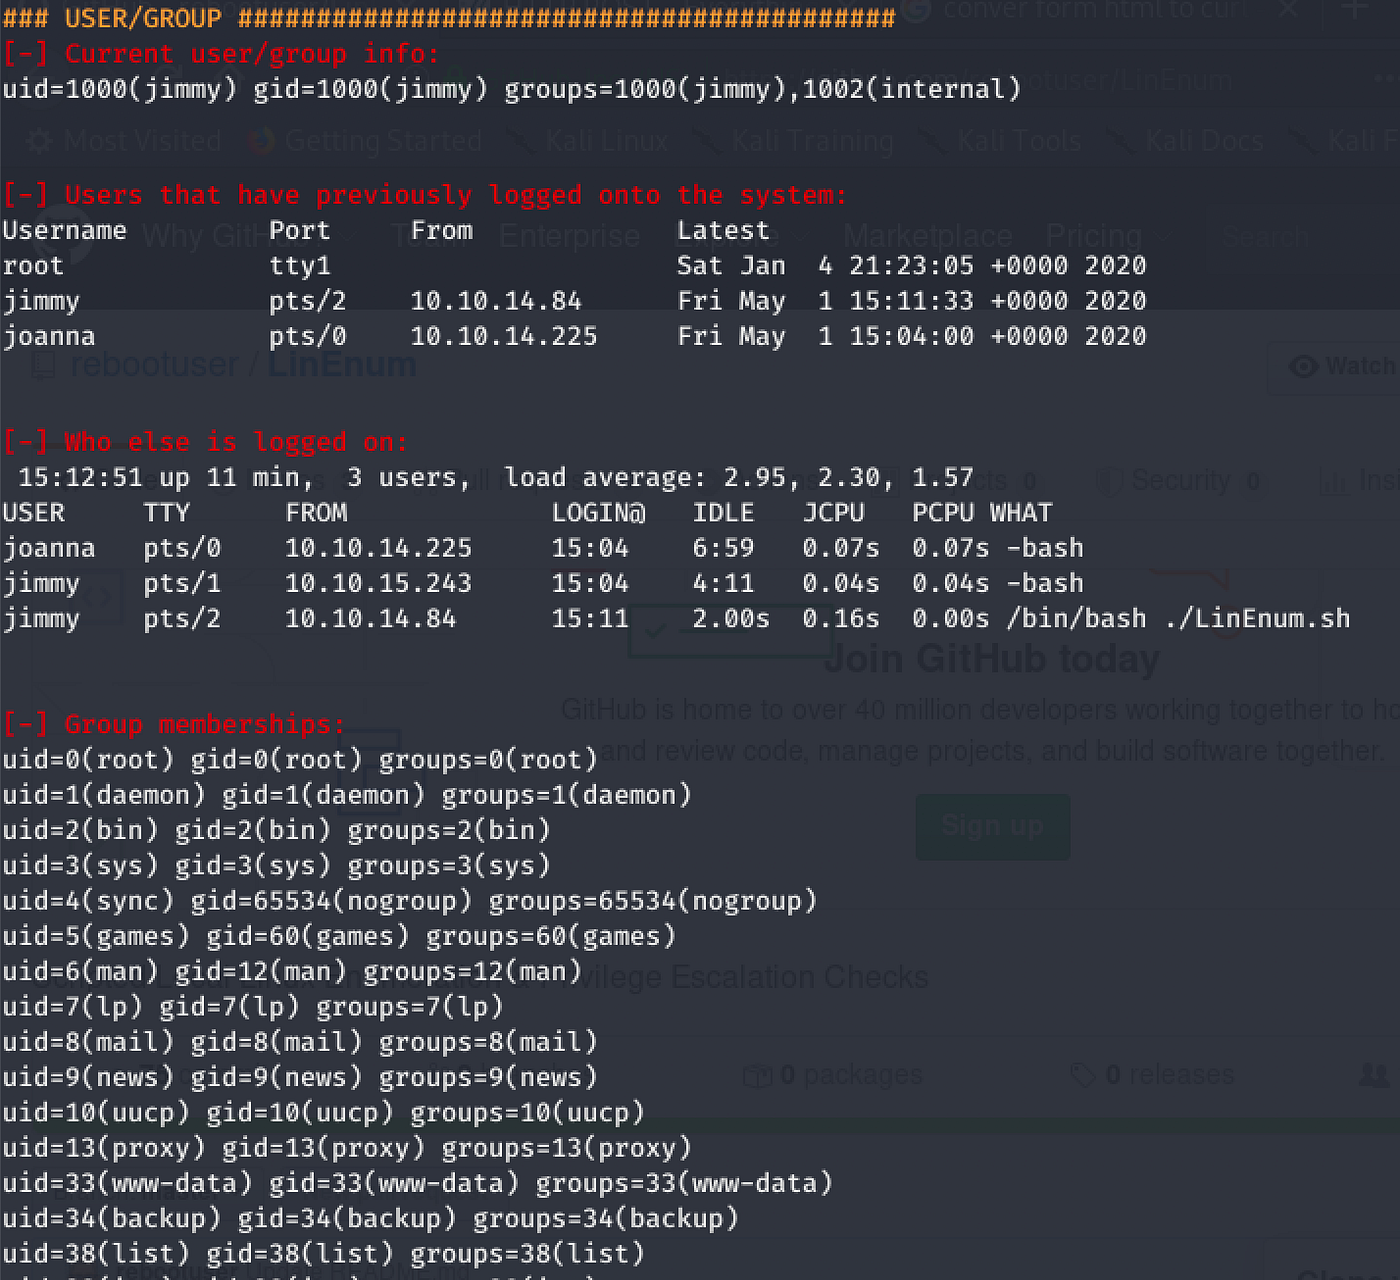
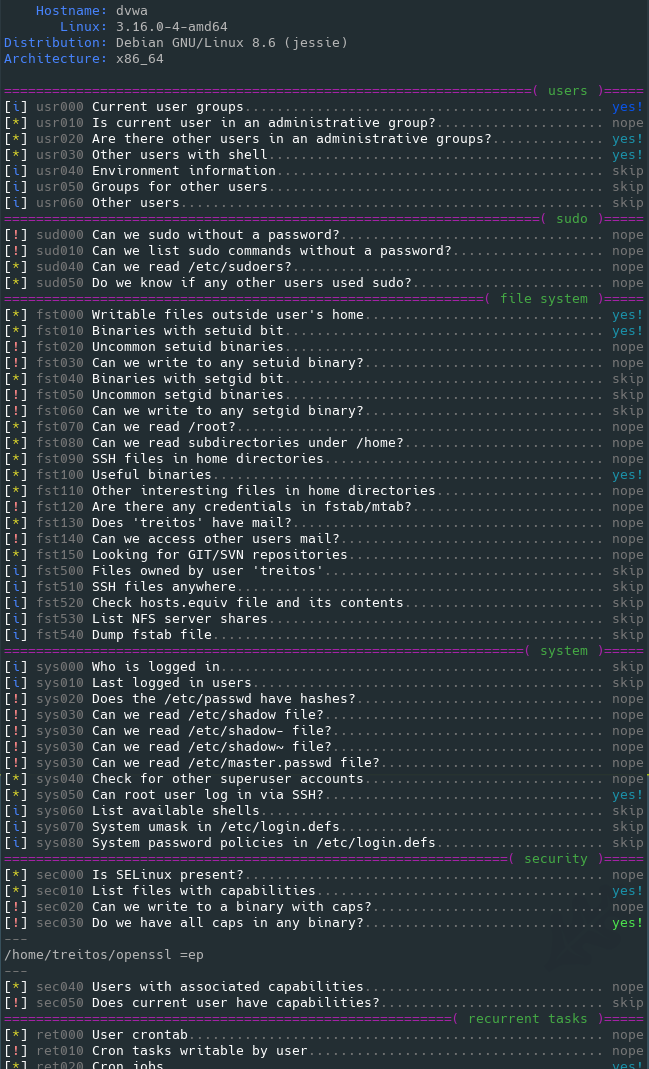
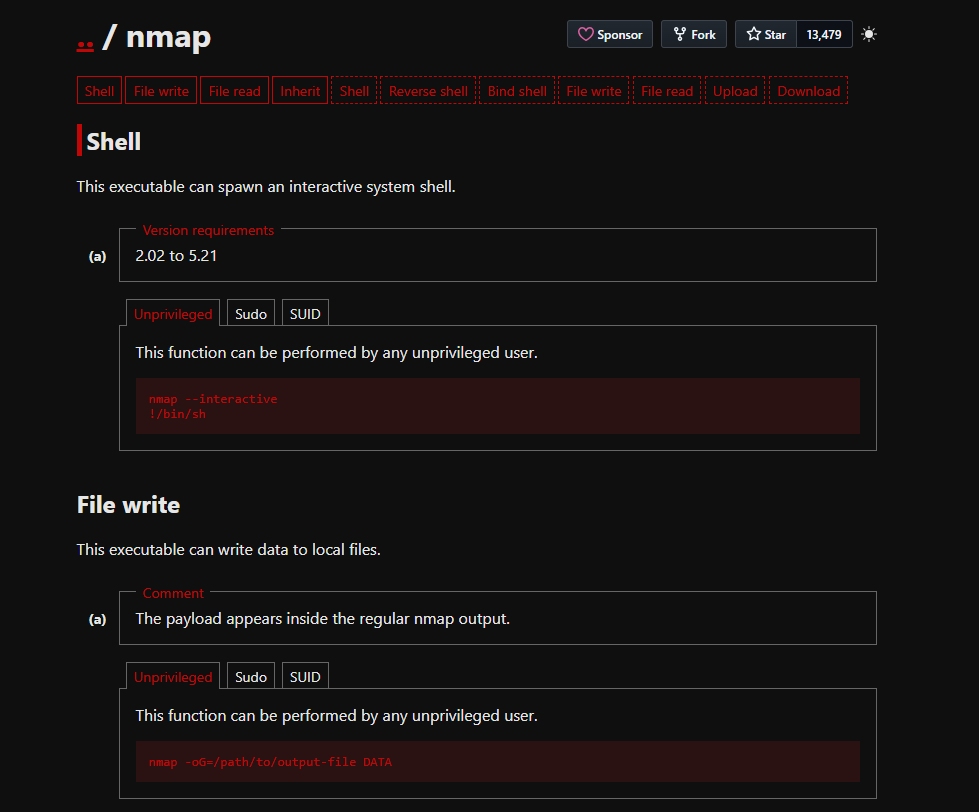
<table data-card-size="large" data-column-title-hidden data-view="cards" data-full-width="false" data-search="false"><thead><tr><th>Nom</th><th>Description</th><th>Lien officiel</th><th data-hidden data-card-cover data-type="image">Image de couverture</th></tr></thead><tbody><tr><td><strong>LinPEAS</strong></td><td>Énumération Linux automatisée pour les mauvaises configurations courantes, les secrets exposés, les services, les permissions et les pistes d’élévation de privilèges.</td><td><a href="https://github.com/peass-ng/PEASS-ng/releases">https://github.com/peass-ng/PEASS-ng/releases</a></td><td><a href="https://3840167291-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-670b64218e4f2ad1fea2f008d8d1af45fd4c915e%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>LinEnum</strong></td><td>Script d’énumération locale pour collecter des indicateurs d’élévation de privilèges Linux.</td><td><a href="https://github.com/rebootuser/LinEnum">https://github.com/rebootuser/LinEnum</a></td><td><a href="https://3840167291-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-bc44689e095bfb4f50b6007382d38f2a485c9b53%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>Smart Enumeration</strong></td><td>Outil d’énumération Linux structuré qui priorise les აღმოჸ? findings? Wait must translate accurately. Use </td><td><a href="https://github.com/diego-treitos/linux-smart-enumeration">https://github.com/diego-treitos/linux-smart-enumeration</a></td><td><a href="https://3840167291-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-c95e775cc54f7a5581cc0a8e0dbfc6b575b3b98c%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>GTFOBins</strong></td><td>Référence pour abuser de binaires Unix dans des contextes privilégiés tels que sudo, SUID, les capacités et les shells restreints.</td><td><a href="https://gtfobins.github.io/">https://gtfobins.github.io/</a></td><td><a href="https://3840167291-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-fb4f53c3d31a5899baae051fb99be71660787600%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>Linux Exploit Suggester</strong></td><td>Assistant de découverte d’exploits locaux basé sur le noyau, la distribution et des conditions CVE connues.</td><td><a href="/fr/hacking-tools/linux/linux-exploit-suggester.md">linux-exploit-suggester</a></td><td></td></tr></tbody></table>

### Notes associées

* [Linux Exploit Suggester](/fr/hacking-tools/linux/linux-exploit-suggester.md) conserve le flux de commandes dédié pour la suggestion d’exploits du noyau.
* [Élévation de privilèges Linux](/fr/privesc.md) contient la méthodologie d’exploitation, les chemins sudo, les chemins SUID, les capacités, les tâches cron, les fichiers inscriptibles, les évasions Docker et les notes d’exploitation du noyau.
* [Outils de hacking](/fr/hacking-tools.md) conserve le catalogue multiplateforme plus large pour les outils web, réseau, d’identifiants, OSINT, Windows et de recherche.


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://hacking-notes.jord4n.pro/fr/hacking-tools/linux.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.