> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/hacking-tools/web/burpsuite.md).
# Burp Suite
Notes de pentest web Burp Suite pour l’interception Proxy, la validation avec Repeater, l’automatisation avec Intruder, l’analyse avec Comparer, la manipulation des requêtes HTTP, les tests de payloads, les tests d’authentification, les vulnér
{% hint style="info" %}
**Burp Suite** est un outil de cybersécurité largement utilisé pour évaluer les vulnérabilités dans les applications web. Il offre un ensemble de fonctionnalités permettant aux professionnels de la sécurité d’identifier, d’exploiter et d’atténuer les faiblesses potentielles des sites web et des applications grâce aux tests d’intrusion et à l’analyse de sécurité.
{% endhint %}
## Flux de travail de Burp Suite
1. Configurez le proxy du navigateur et capturez la requête qui représente le comportement cible.
2. Utilisez l’historique du Proxy pour comprendre les paramètres, les cookies, les en-têtes, les redirections et l’état d’authentification.
3. Envoyez les requêtes intéressantes à Repeater pour une validation manuelle avec des modifications minimales du chargement utile.
4. Utilisez Intruder seulement après avoir confirmé la position du chargement utile et le signal de réponse attendu.
5. Comparez les requêtes et les réponses lorsque la vulnérabilité dépend de subtiles différences de statut, de longueur, d’en-têtes ou de contenu du corps.
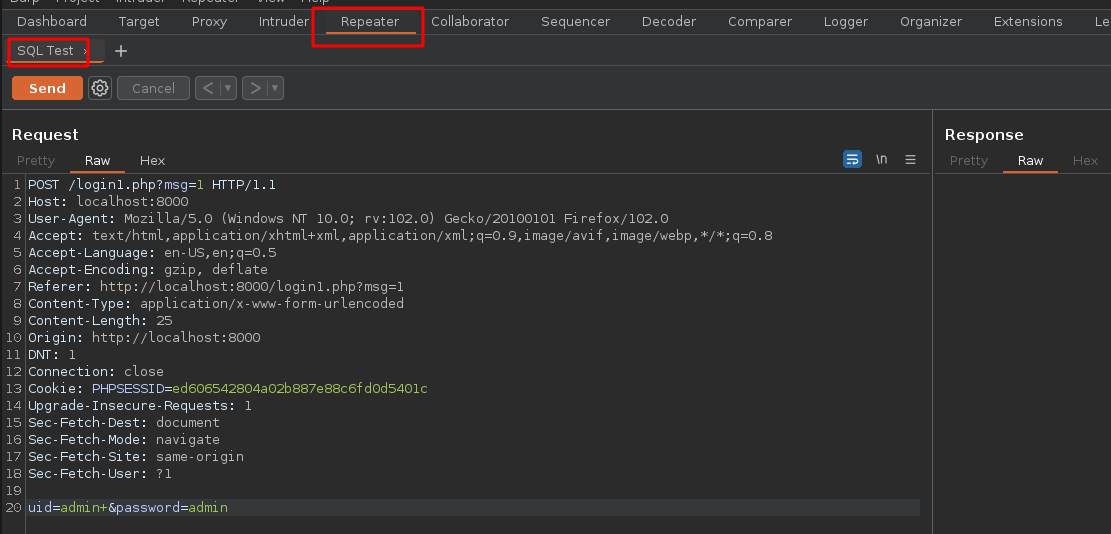
## Repeater :
> Repeater est un outil qui permet aux utilisateurs de renvoyer et de répéter des requêtes HTTP et HTTPS. Cela est utile pour tester différentes entrées et vérifier la réponse du serveur. Il est également utile pour identifier des vulnérabilités, car il permet aux utilisateurs de tester différentes valeurs et de détecter des réponses inattendues.
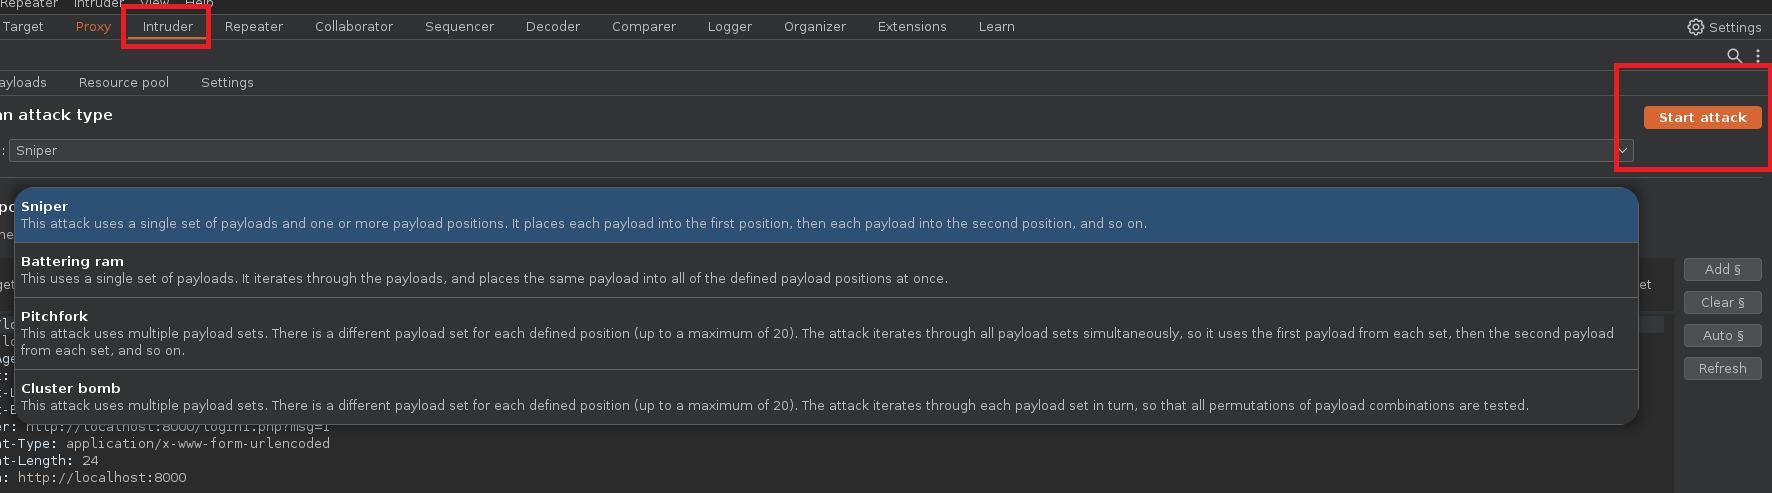
## Intruder :
> Intruder : c’est un outil utilisé pour automatiser les attaques par force brute. Les utilisateurs peuvent définir différents chargements utiles pour différentes parties de la requête, comme l’URL, le corps de la requête et les en-têtes. Ensuite, Intruder automatise l’exécution des requêtes à l’aide de différents chargements utiles et les utilisateurs peuvent examiner les réponses pour identifier des vulnérabilités.
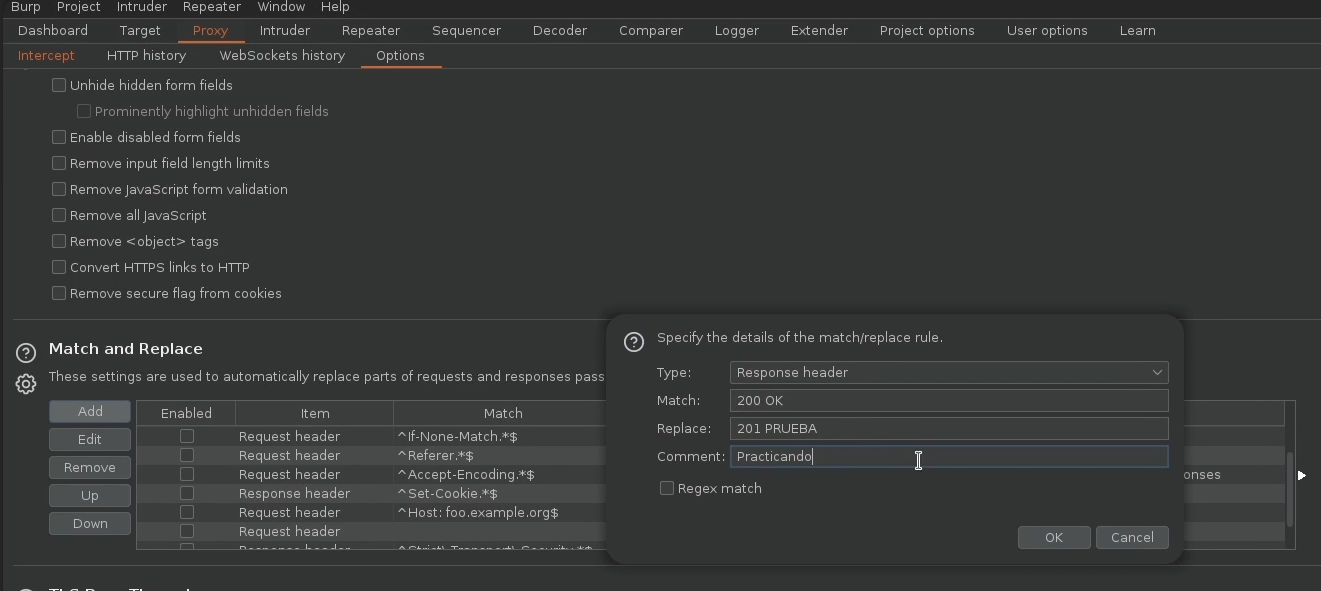
## Proxy :
> Proxy : c’est l’outil principal de Burp Suite et il agit comme intermédiaire entre le navigateur web et le serveur web. Cela permet aux utilisateurs d’intercepter et de modifier les requêtes et réponses HTTP et HTTPS envoyées entre le navigateur et le serveur. Le Proxy est également utile pour identifier des vulnérabilités, car il permet aux utilisateurs d’examiner le trafic et d’analyser les requêtes et les réponses.
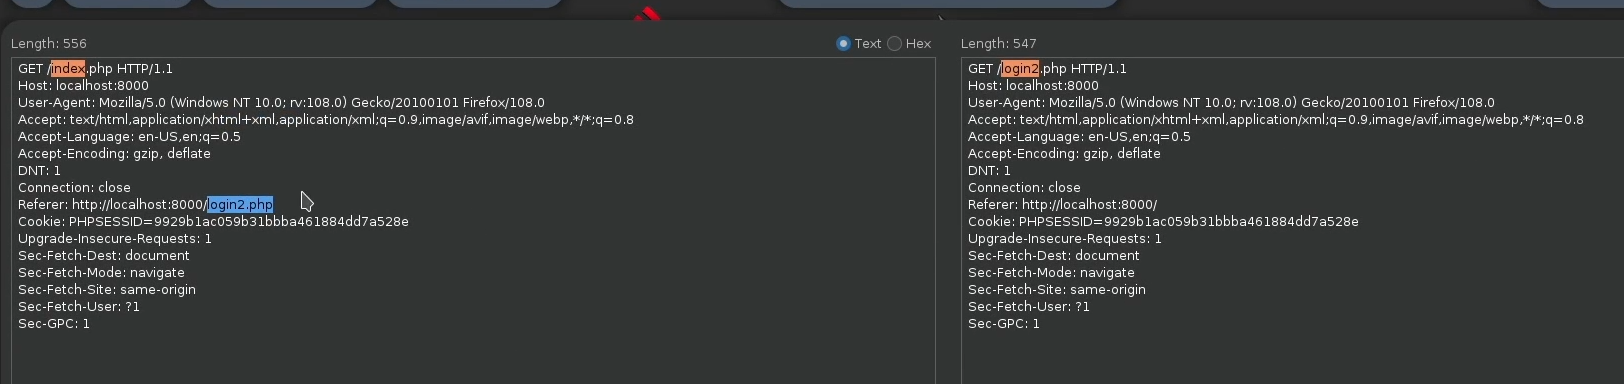
## Comparer :
> Comparer : c’est un outil utilisé pour comparer deux requêtes HTTP ou HTTPS. Cela est utile pour détecter les différences entre les requêtes et les réponses et analyser la sécurité de l’application.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/hacking-tools/web/burpsuite.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.