> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/business-logic/bypassing-authentication-via-encryption-oracle.md).
# Contournement de l’authentification via un oracle de chiffrement
Notes sur le contournement de l’authentification via un oracle de chiffrement pour les laboratoires de la PortSwigger Web Security Academy, incluant le workflow d’exploitation, les tests de payloads, la validation dans Burp Suite et le contexte de remédiation.
### Contournement de l'authentification via un oracle de chiffrement
**Description du laboratoire**
Ce laboratoire présente une faille logique exposant un \*\*oracle de chiffrement côté serveur\*\*. En exploitant cette faiblesse, il est possible de forger une valeur chiffrée valide afin de contourner l'authentification, d'accéder au panneau d'administration et de supprimer un utilisateur **carlos**.
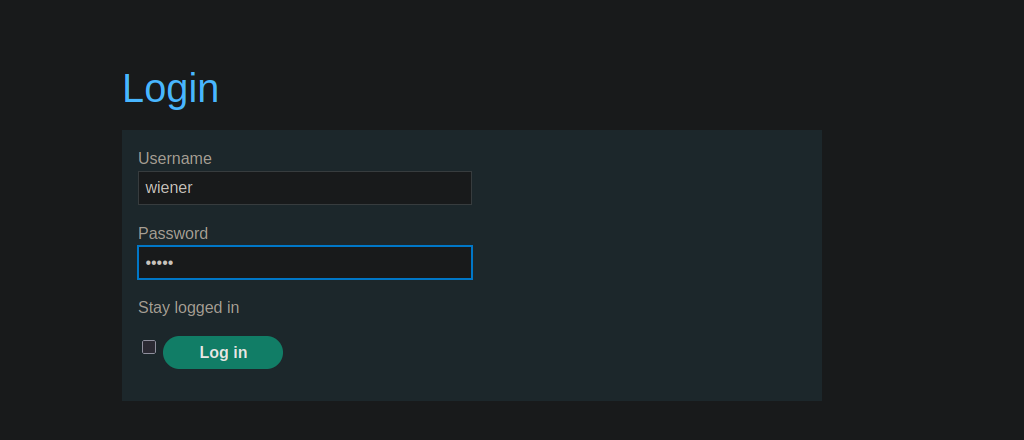
Identifiant fourni :
* Utilisateur : `wiener`
* Mot de passe : `peter`
**Observation initiale**
Sur la page de connexion, l' **Rester connecté** est disponible.
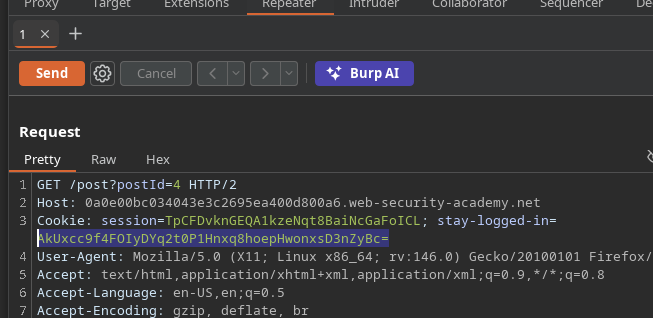
Lorsqu'elle est utilisée, un cookie chiffré en **Base64** est généré et stocké côté client.
```bash
echo '0HE6oMYJL//S1fLwttqR7WMF3EX4KJmvfFRI53qpVnk=' | base64 -d
# La valeur décodée est un texte chiffré binaire, pas un texte lisible.
```
### Identification de l'oracle de chiffrement
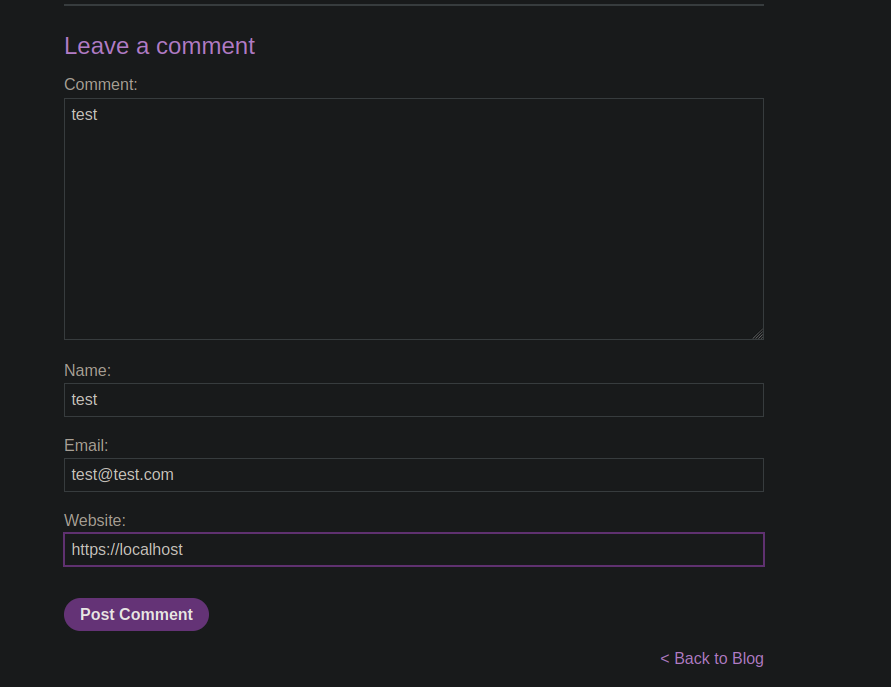
Lorsqu'un commentaire valide est soumis, aucune réponse particulière n'est observée.
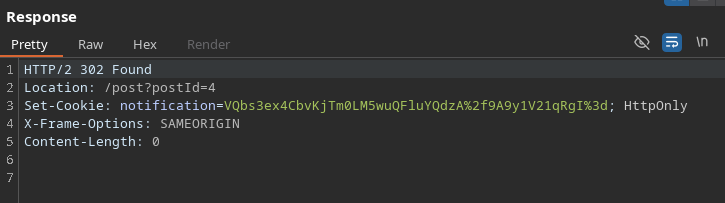
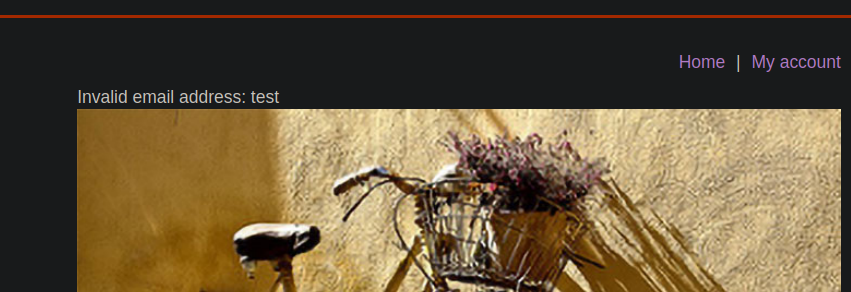
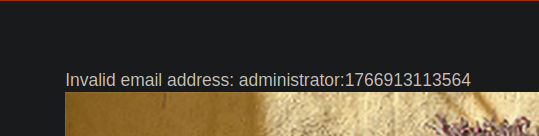
Cependant, si un commentaire provoque une erreur d'application (par ex. une adresse e-mail invalide), le serveur :
* renvoie un message d'erreur affiché à l'écran ;
{% code overflow="wrap" %}
```bash
csrf=cFMQUjAyzETtEr8TLsoir7V5p4C3m4ZG&postId=4&comment=test&name=test&email=test&website=https://localhost
```
{% endcode %}
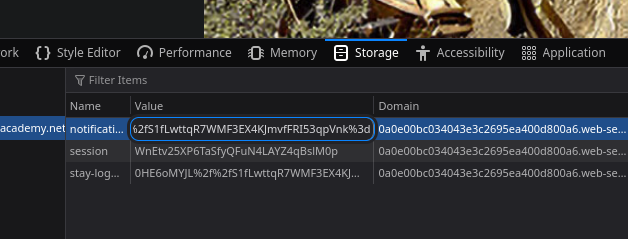
* génère un nouveau cookie `notification`\*\*, chiffré.
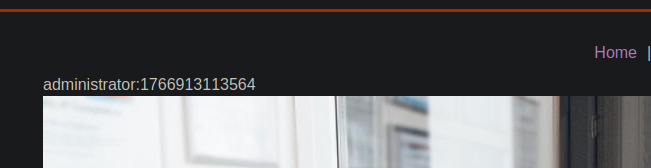
Le contenu affiché est par exemple :
Cela montre que :
* le serveur \*\*déchiffre le contenu du `notification` cookie ;
Le serveur agit donc comme un **oracle de chiffrement et de déchiffrement**.
* le texte déchiffré est **réinjecté dans la réponse HTML**.
### Corrélation avec le cookie
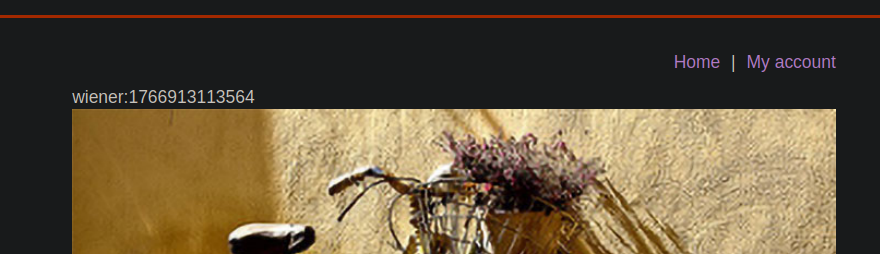
En injectant la valeur chiffrée du cookie \*\*
Le format observé est :
Cela correspond clairement à :
* un nom d'utilisateur ;
* un horodatage.
#### Usurpation d'une identité d'administrateur
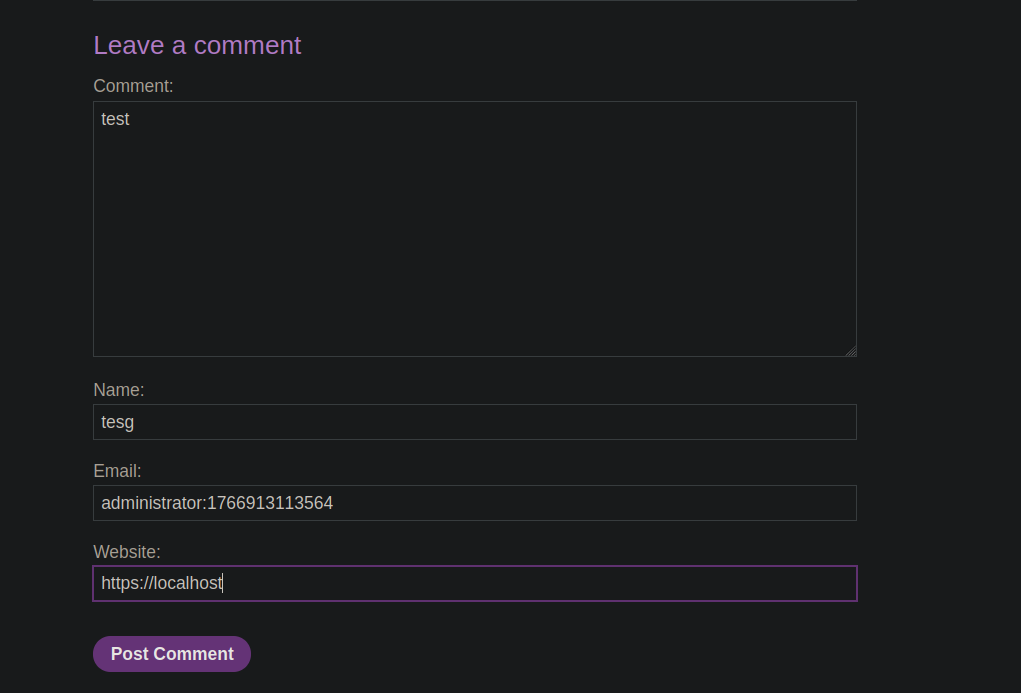
L'objectif est d'amener le serveur à chiffrer la chaîne suivante :
```bash
administrator:1766913113564
```
Pour ce faire, cette valeur est injectée dans le champ vulnérable (commentaire/e-mail invalide), provoquant :
* l'affichage du message d'erreur contenant cette chaîne ;
la génération d'un nouveau `notification` cookie, incluant le texte injecté.
{% code overflow="wrap" %}
```bash
Set-Cookie: notification=VQbs3ex4CbvKjTm0LM5wuZa79pnAzKI9MEsa1O0MbX%2fJpfl9baj6yL3ryxh4u6nyiWHVwxP7%2fVDPyft%2f1qAbbQ%3d%3d; HttpOnly
```
{% endcode %}
### Identification de l'algorithme de chiffrement
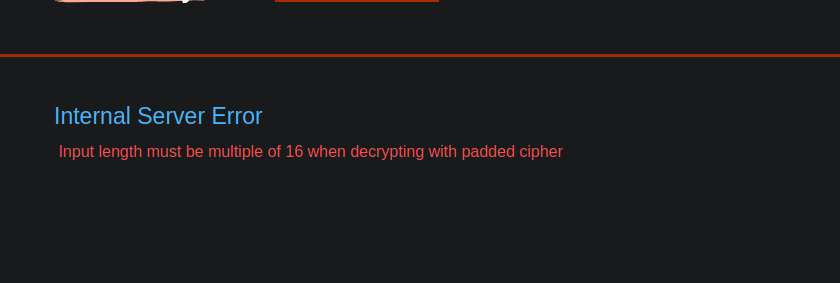
En tronquant arbitrairement la valeur chiffrée, le serveur renvoie l'erreur suivante
```bash
PTBLGtTtDG1/yaX5fW2o%2bsi968sYeLup8olh1cMT%2b/1Qz8n7f9agG20%3d
```
`La longueur de l'entrée doit être un multiple de 16 lors du déchiffrement avec un chiffrement à bourrage`
Cela indique clairement l’utilisation de **AES avec bourrage**, opérant par blocs de **16 octets**.
#### Manipulation du bloc de chiffrement
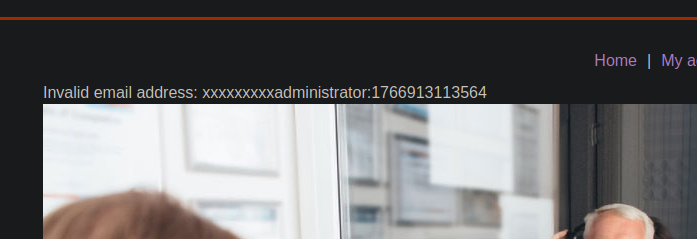
Le problème rencontré est la présence de caractères de bourrage invalides à la fin du message. / Pour y remédier, la chaîne injectée est précédée de caractères de remplissage afin d'aligner correctement les blocs :
```
xxxxxxxxxadministrator:1766913113564
```
Un nouveau cookie chiffré est alors généré.
VQbs3ex4CbvKjTm0LM5wuZJqwlVboMZ2IzNuiTfVH6iHj9RZUT59d5kGoS64tVE5wWiEfmp6VbJG%2bb%2fNW5%2bblA%3d%3d
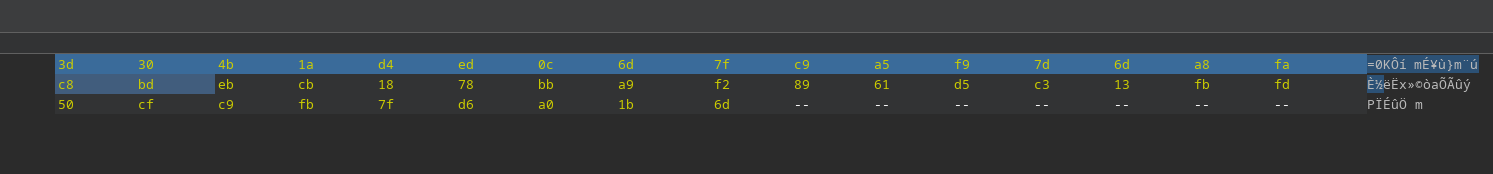
### Découpage et recomposition du cookie
En supprimant les **deux blocs chiffrés** (correspondant au remplissage), seuls les blocs contenant :
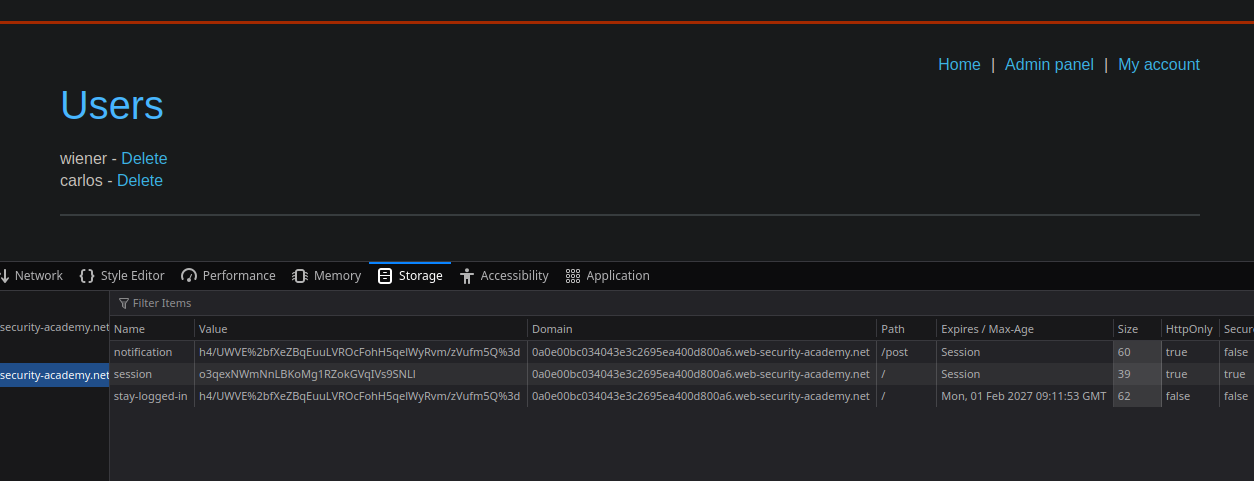
Cette valeur chiffrée finale est acceptée par le serveur.
```
h4/UWVE%2bfXeZBqEuuLVROcFohH5qelWyRvm/zVufm5Q%3d
```
#### Contournement de l'authentification
Étapes finales :
1. Supprimez le cookie de session existant.
2. Remplacez la valeur du cookie \*\*
3. Actualisez la page.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/web/business-logic/bypassing-authentication-via-encryption-oracle.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.