> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/websockets/cross-site-websocket-hijacking.md).
# Détournement WebSocket intersite
Notes sur le détournement WebSocket intersite pour les laboratoires de la PortSwigger Web Security Academy, incluant le workflow d’exploitation, les tests de payloads, la validation dans Burp Suite et le contexte de remédiation.
### Détournement intersite de WebSocket
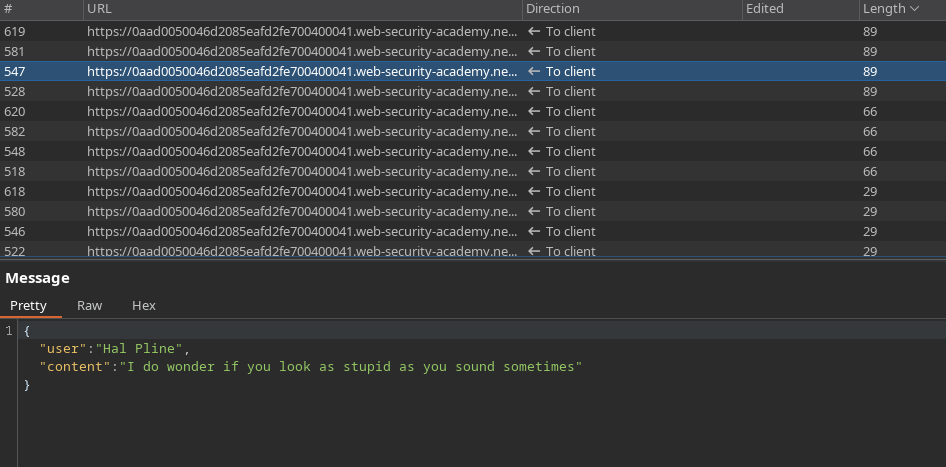
L'application est une boutique en ligne avec un **chat en direct** fonctionnalité implémentée à l'aide de **WebSockets**. / Chaque fois que vous visitez la page de chat, **tout l'historique de la conversation est automatiquement chargé**, sans contrôle strict de l'origine de la requête.
Les messages échangés utilisent le format JSON suivant :
```json
{
"user":"Vous",
"content":"salut"
}
```
Exfiltrez l'historique du chat de la victime via une attaque de \*\*détournement intersite de WebSocket\*\*, puis utilisez les informations récupérées pour accéder à son compte.
***
#### Principe de l'attaque
L的**Serveur d'exploit** est utilisé pour héberger une charge utile HTML/JavaScript qui :
1. Établit une connexion WebSocket au serveur de chat cible.
2. Envoie le message requis pour initialiser la communication (`READY`).
3. Intercepte tous les messages reçus via le WebSocket.
4. Exfiltre ces messages vers le serveur d'exploit après les avoir encodés en Base64.
***
#### Charge utile utilisée
Un `data.js` fichier est créé avec le contenu suivant :
```javascript
```
Ce script s'exécute dans le navigateur de la victime lorsqu'elle visite le serveur d'exploit et exécute automatiquement sa session authentifiée.
#### Données exfiltrées
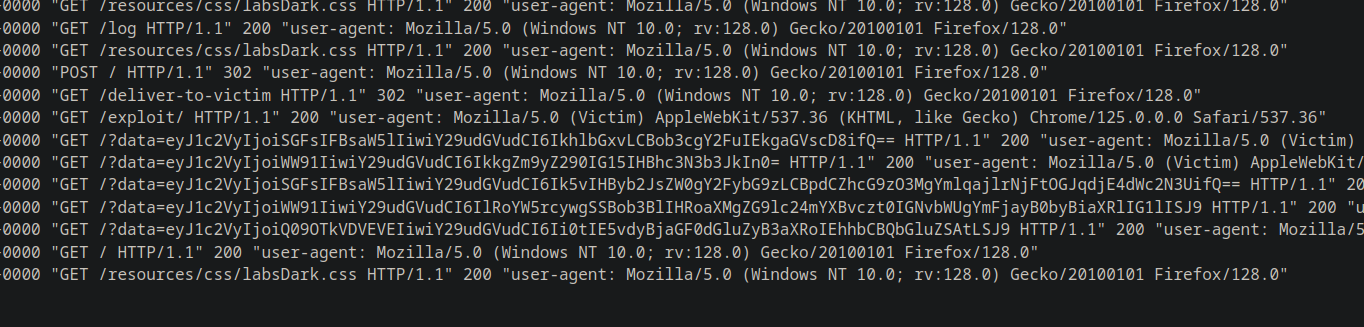
Le serveur d'exploitation reçoit plusieurs chaînes encodées en Base64, par exemple :
{% code overflow="wrap" %}
```bash
eyJ1c2VyIjoiSGFsIFBsaW5lIiwiY29udGVudCI6IkhlbGxvLCBob3cgY2FuIEkgaGVscD8ifQ==
eyJ1c2VyIjoiWW91IiwiY29udGVudCI6IkkgZm9yZ290IG15IHBhc3N3b3JkIn0=
eyJ1c2VyIjoiSGFsIFBsaW5lIiwiY29udGVudCI6Ik5vIHByb2JsZW0gY2FybG9zLCBpdCZhcG9zO3MgYmlqajlrNjFtOGJqdjE4dWc2N3UifQ==
eyJ1c2VyIjoiWW91IiwiY29udGVudCI6IlRoYW5rcywgSSBob3BlIHRoaXMgZG9lc24mYXBvczt0IGNvbWUgYmFjayB0byBiaXRlIG1lISJ9
eyJ1c2VyIjoiQ09OTkVDVEVEIiwiY29udGVudCI6Ii0tIE5vdyBjaGF0dGluZyB3aXRoIEhhbCBQbGluZSAtLSJ9
```
{% endcode %}
Après décodage, l'historique complet du chat est reconstitué :
```json
{"user":"Hal Pline","content":"Bonjour, comment puis-je vous aider ?"}
{"user":"Vous","content":"J'ai oublié mon mot de passe"}
{"user":"Hal Pline","content":"Pas de problème carlos, c'est bijj9k61m8bjv18ug67u"}
{"user":"Vous","content":"Merci, j'espère que cela ne me retombera pas dessus !"}
{"user":"CONNECTÉ","content":"-- Maintenant en discussion avec Hal Pline --"}
```
#### Résultat
Les informations sensibles récupérées permettent d'identifier les identifiants de la victime :
* **Utilisateur**: carlos
* **Mot de passe**: `bijj9k61m8bjv18ug67u`
Ces identifiants peuvent ensuite être utilisés pour se connecter au compte de Carlos et valider le laboratoire.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/web/websockets/cross-site-websocket-hijacking.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.