> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/hacking-tools/linux.md).

# Ferramentas para Linux

Catálogo de ferramentas ofensivas para Linux para enumeração local, checagem de elevação de privilégio, validação do GTFOBins, LinPEAS, LinEnum, Smart Enumeration, pesquisa de CVEs do kernel, revisão de SUID e sudo, capabilities, c

Linux Tools é o catálogo principal para enumeração local no Linux e suporte a escalonamento de privilégios. O objetivo é manter as referências de ferramentas separadas das notas de exploração: as ferramentas ficam aqui, enquanto os procedimentos detalhados de exploração permanecem nas páginas de escalonamento de privilégios do Linux.

Use esta seção para escolher o auxiliar certo e, em seguida, valide manualmente cada descoberta antes de tratá-la como um caminho de escalonamento.

## Fluxo de Trabalho no Linux

1. Confirme o usuário atual, os grupos, o hostname, o kernel, a distribuição, a qualidade do shell e os binários disponíveis.
2. Execute uma enumeração ampla com LinPEAS, LinEnum ou Smart Enumeration para coletar pistas de alto valor.
3. Valide manualmente as regras do sudo, binários SUID, capabilities, caminhos graváveis, jobs cron, serviços e variáveis de ambiente.
4. Use o GTFOBins para padrões confirmados de abuso de binários e o Linux Exploit Suggester apenas como ponto de partida para pesquisa de CVEs do kernel.
5. Salve comandos exatos, versões das ferramentas, trechos de saída e provas do impacto para relatórios e retestes.

## Categorias de Ferramentas

* **Enumeração automatizada:** LinPEAS, LinEnum e Smart Enumeration para descoberta local ampla.
* **Validação de primitivas de privilégio:** GTFOBins para sudo, SUID, capabilities, leituras de arquivos, gravações de arquivos e escape de shell.
* **Pesquisa de kernel:** Linux Exploit Suggester para mapear versões do kernel e da distribuição para possíveis CVEs.
* **Confirmação manual:** revisão do sudo, verificações de SUID, arquivos graváveis, monitoramento de cron, capabilities, revisão de serviços e inspeção do ambiente.

## Ferramentas Recomendadas para Linux

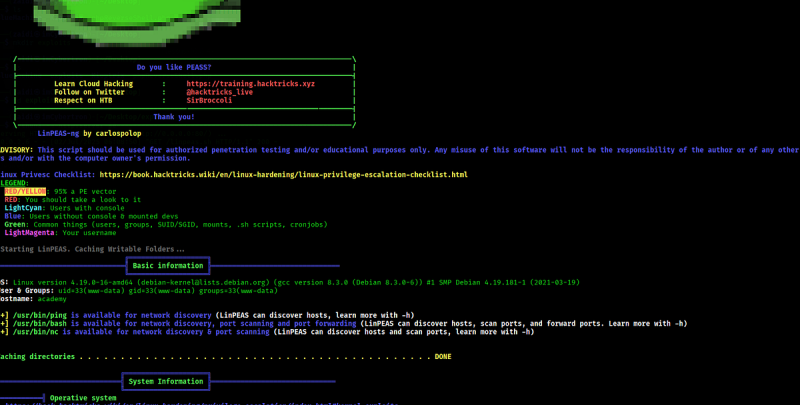
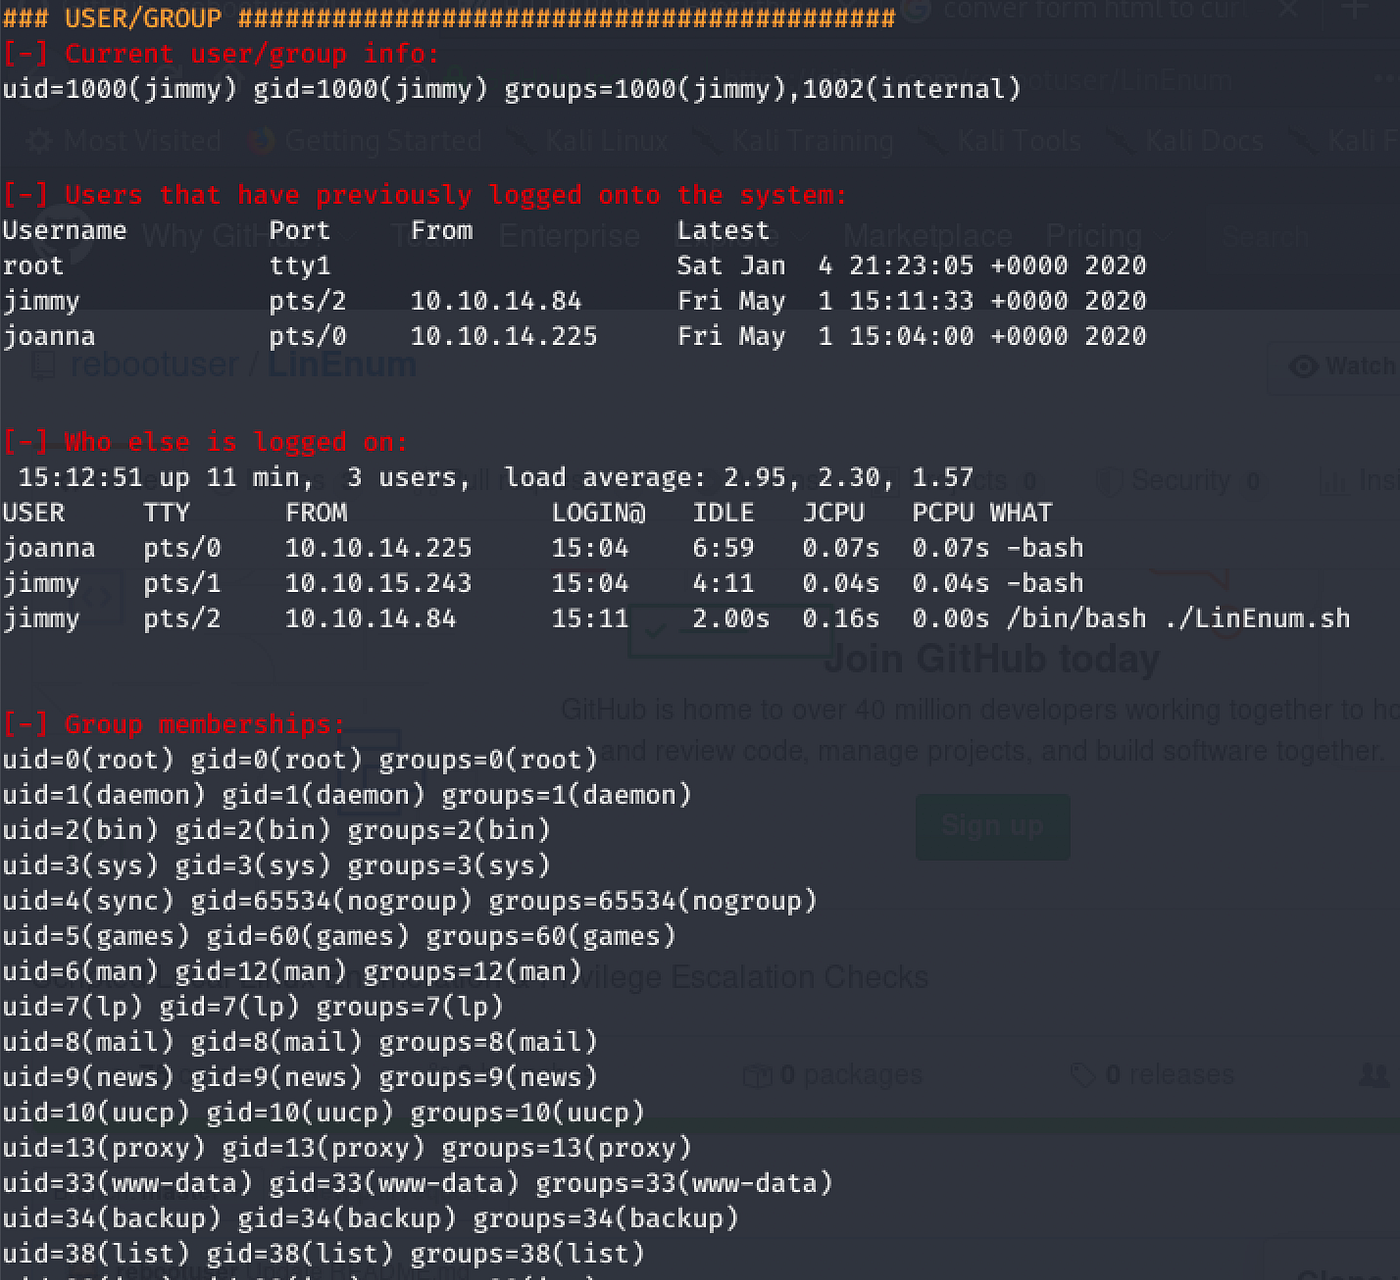
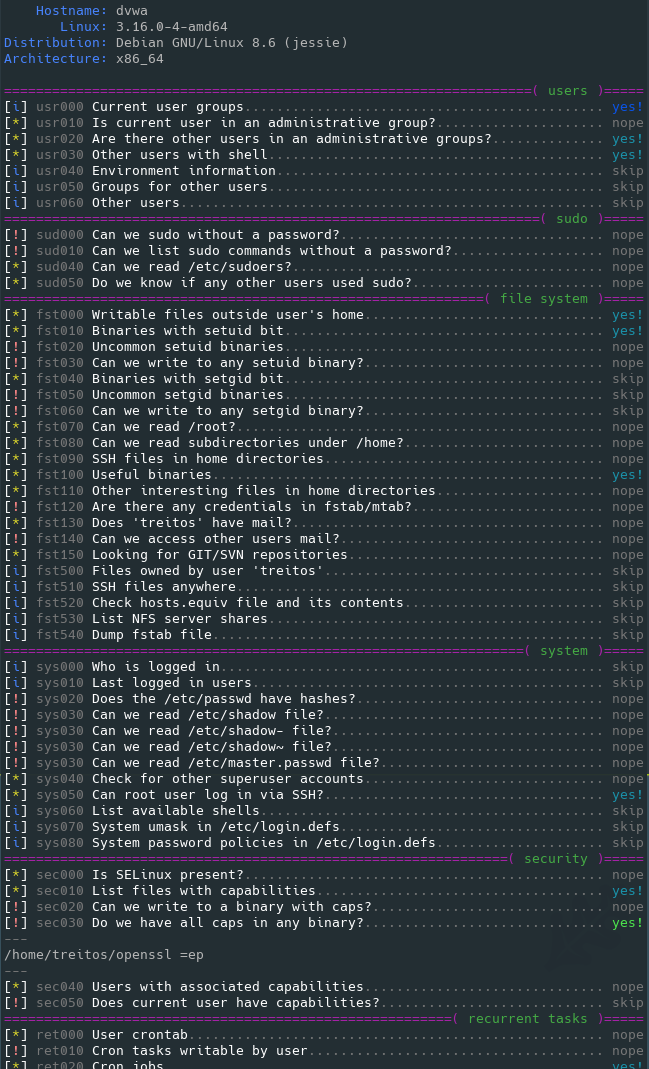
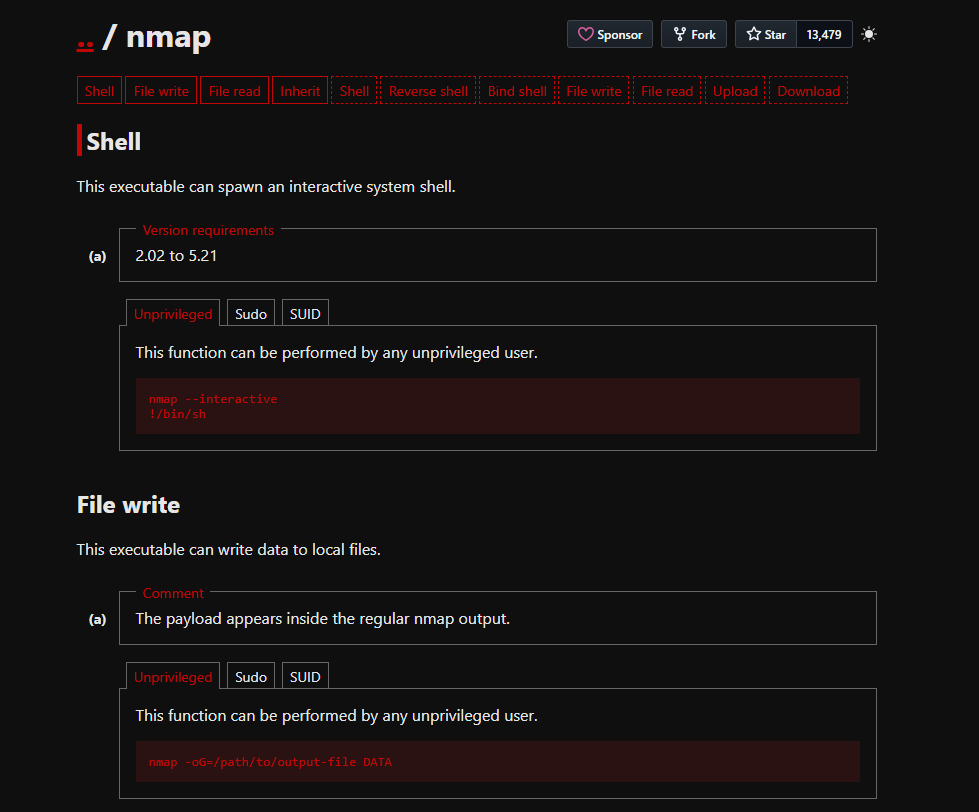
<table data-card-size="large" data-column-title-hidden data-view="cards" data-full-width="false" data-search="false"><thead><tr><th>Nome</th><th>Descrição</th><th>Link oficial</th><th data-hidden data-card-cover data-type="image">Imagem de capa</th></tr></thead><tbody><tr><td><strong>LinPEAS</strong></td><td>Enumeração automatizada do Linux para configurações incorretas comuns, segredos expostos, serviços, permissões e pistas de escalonamento de privilégios.</td><td><a href="https://github.com/peass-ng/PEASS-ng/releases">https://github.com/peass-ng/PEASS-ng/releases</a></td><td><a href="https://783634792-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-670b64218e4f2ad1fea2f008d8d1af45fd4c915e%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>LinEnum</strong></td><td>Script de enumeração local para coletar indicadores de escalonamento de privilégios no Linux.</td><td><a href="https://github.com/rebootuser/LinEnum">https://github.com/rebootuser/LinEnum</a></td><td><a href="https://783634792-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-bc44689e095bfb4f50b6007382d38f2a485c9b53%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>Smart Enumeration</strong></td><td>Ferramenta estruturada de enumeração no Linux que prioriza descobertas e reduz a saída ruidosa.</td><td><a href="https://github.com/diego-treitos/linux-smart-enumeration">https://github.com/diego-treitos/linux-smart-enumeration</a></td><td><a href="https://783634792-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-c95e775cc54f7a5581cc0a8e0dbfc6b575b3b98c%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>GTFOBins</strong></td><td>Referência para abuso de binários Unix em contextos privilegiados, como sudo, SUID, capabilities e shells restritos.</td><td><a href="https://gtfobins.github.io/">https://gtfobins.github.io/</a></td><td><a href="https://783634792-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2Fl4EVJpcOrsgjSGsLI7p2%2Fuploads%2Fgit-blob-fb4f53c3d31a5899baae051fb99be71660787600%2Fimage.png?alt=media">image.png</a></td></tr><tr><td><strong>Linux Exploit Suggester</strong></td><td>Auxiliar de descoberta de exploits locais baseado em kernel, distribuição e condições conhecidas de CVE.</td><td><a href="/pt-br/hacking-tools/linux/linux-exploit-suggester.md">linux-exploit-suggester</a></td><td></td></tr></tbody></table>

### Notas Relacionadas

* [Linux Exploit Suggester](/pt-br/hacking-tools/linux/linux-exploit-suggester.md) mantém o fluxo de comandos dedicado para sugestão de exploit do kernel.
* [Escalonamento de Privilégios no Linux](/pt-br/privesc.md) contém a metodologia de exploração, caminhos de sudo, caminhos de SUID, capabilities, jobs cron, arquivos graváveis, escapes do Docker e notas de exploração do kernel.
* [Ferramentas de Hacking](/pt-br/hacking-tools.md) mantém o catálogo mais amplo e multiplataforma para ferramentas de web, rede, credenciais, OSINT, Windows e pesquisa.


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://hacking-notes.jord4n.pro/pt-br/hacking-tools/linux.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.