> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/ports-and-services/smb-445/crackmapexec-smb-tool.md).
# CrackMapExec (Ferramenta SMB)
Enumeração SMB com CrackMapExec para hosts, usuários, credenciais, compartilhamentos, acesso elevado e força bruta de RID.
> CrackMapExec (CME) é uma ferramenta de auditoria de segurança pós-exploração para ambientes do Active Directory. Ela valida credenciais, enumera a exposição SMB, detecta fraquezas comuns e pode executar comandos remotos quando privilégios suficientes estão disponíveis.
### **Enumeração de sistemas**
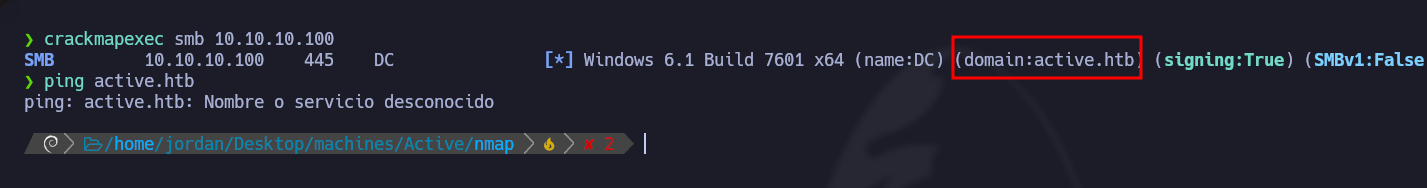
Para identificar sistemas na rede e descobrir o nome do domínio:
```bash
crackmapexec smb 10.10.10.10
```
Isso fornece informações sobre o servidor SMB de destino, incluindo o domínio e os serviços disponíveis.
#### Enumeração de usuários
```bash
crackmapexec smb 10.10.10.10 -u '' -p '' --users
```
### **Validação de credenciais**
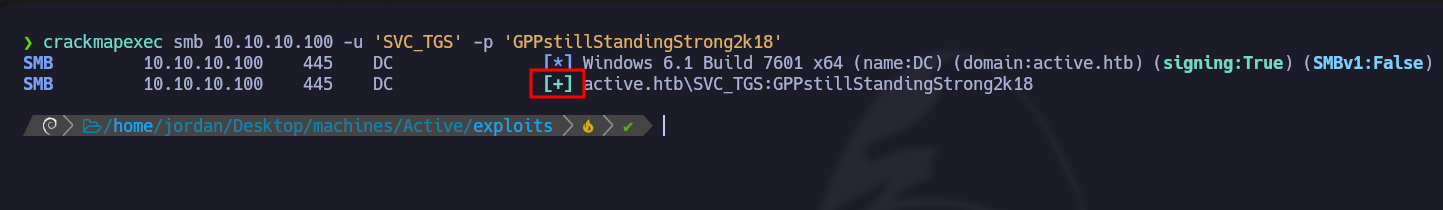
Para verificar se um par usuário/senha é válido:
```bash
crackmapexec smb 10.10.10.10 -u '' -p ''
```
Se as credenciais estiverem corretas, o CME confirmará o acesso ao sistema de destino.
### **Validação de credenciais com acesso elevado (PWNED)**
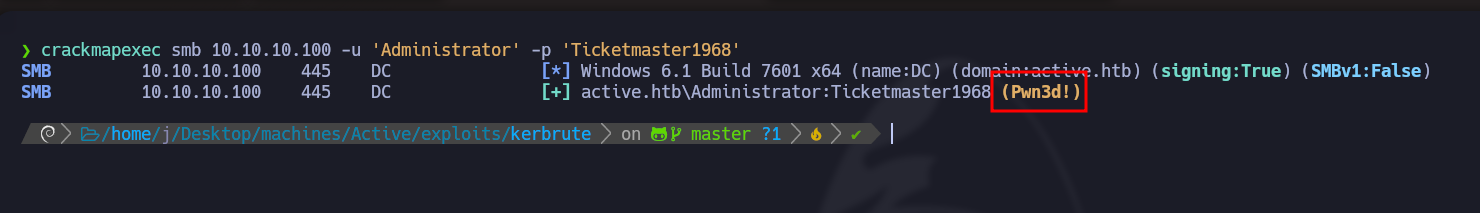
Se o usuário pertencer ao **Usuários de Gerenciamento Remoto** grupo, a conta pode se conectar diretamente ao sistema de destino. Para validar essas credenciais:
```bash
crackmapexec smb 10.10.10.10 -u '' -p ''
```
Uma resposta indicando acesso PWNED significa que o usuário tem permissões elevadas, potencialmente permitindo execução remota.
### **Enumeração de compartilhamentos e permissões**
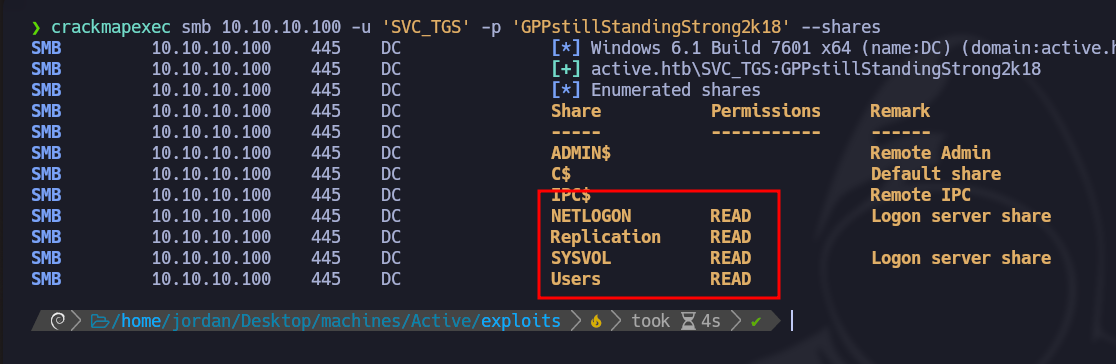
Para explorar as permissões e os compartilhamentos de rede acessíveis com as credenciais fornecidas:
```bash
crackmapexec smb 10.10.10.10 -u '' -p '' --shares
```
Isso exibe os compartilhamentos disponíveis e as permissões associadas ao usuário.
### Força bruta de RID
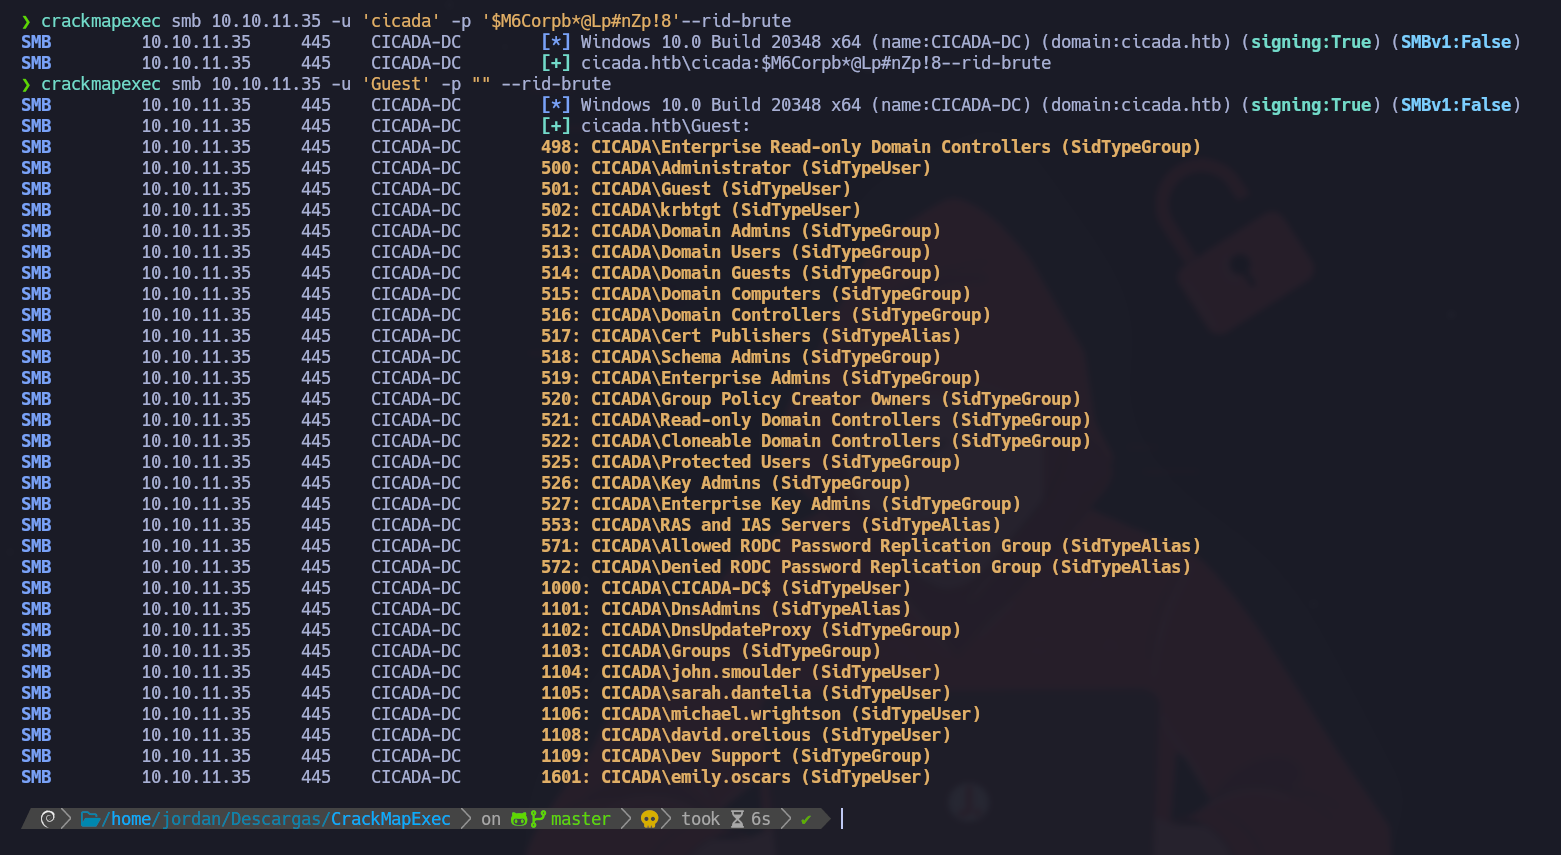
#### Para identificar usuários do domínio, inicie um ataque de força bruta de RID:
```bash
crackmapexec smb 10.10.11.35 -u 'Guest' -p "" --rid-brute
```
> O `--rid-brute` o parâmetro executa um **ataque de força bruta** contra **RIDs (Identificadores Relativos)** em um domínio Windows. Um RID faz parte de um identificador de segurança do Windows e é comumente usado para identificar contas de usuário e de grupo.
Aqui está a lista de usuários encontrados:
```
Administrator
Guest
krbtgt
CICADA-DC$
john.smoulder
sarah.dantelia
michael.wrightson
david.orelious
emily.oscars
```
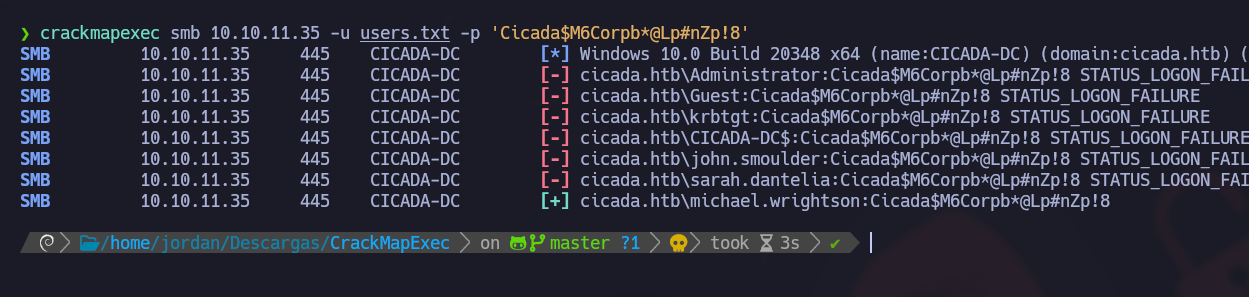
#### Validação de usuário
Teste a senha descoberta contra todos os usuários enumerados:
```bash
crackmapexec smb 10.10.11.35 -u users.txt -p 'Cicada$M6Corpb*@Lp#nZp!8'
```
O usuário **michael.wrightson** usa esta senha.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/ports-and-services/smb-445/crackmapexec-smb-tool.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.