> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/web/authentication/username-enumeration-via-account-lock.md).
# Enumeração de nome de usuário via bloqueio de conta
Notas sobre enumeração de nome de usuário via bloqueio de conta para os laboratórios do PortSwigger Web Security Academy, incluindo fluxo de exploração, teste de payload, validação no Burp Suite e contexto de remediação.
### Enumeração de nome de usuário via bloqueio de conta
A aplicação configura um bloqueio de conta após várias tentativas malsucedidas, mas a lógica é imperfeita. Isso pode ser usado para:
1. Encontrar um nome de usuário válido.
2. Forçar sua senha por força bruta.
3. Ir para a página da conta dele.
As listas fornecidas são:
* O **bloqueio da conta** ocorre \*\* somente se o nome de usuário for válido\*\*.
* Para usuários inexistentes, mesmo após várias tentativas, o comportamento permanece diferente (sem bloqueio real, mesma mensagem/resposta).
* Portanto, é possível distinguir um usuário existente de um não existente apenas observando as respostas.
#### 1. Detecção de um nome de usuário válido
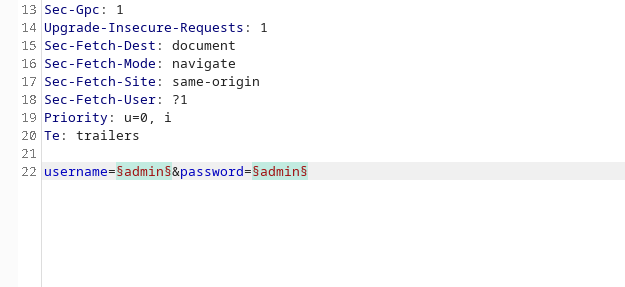
1. Envie solicitações de login em **modo Intruder** com a **Bomba em cluster** técnica:
* Um conjunto de candidatos para o campo de nome de usuário.
* Um conjunto de senhas para causar várias falhas.
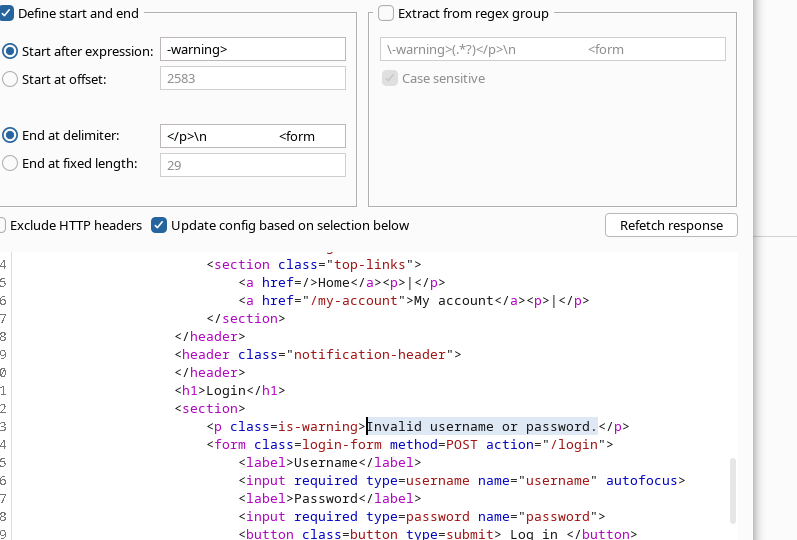
2. Configure uma \*\*regra de correspondência (regex)\*\* para filtrar as respostas que contenham a mensagem:
* `Nome de usuário ou senha inválidos.`
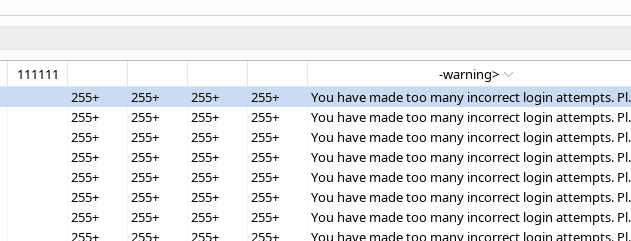
* Analise os resultados:
* **Inválido** contas mantêm um comportamento consistente.
* Para uma \*\*conta válida\*\*, após um número de testes malsucedidos, a resposta muda (bloqueio).
1. Observando as respostas, notamos que o nome de usuário **`akamai`** difere dos demais e revela esse comportamento relacionado ao bloqueio da conta. / → \*\*`akamai` é identificado como um nome de usuário válido. \*\*
#### 2. Força bruta da senha da conta válida
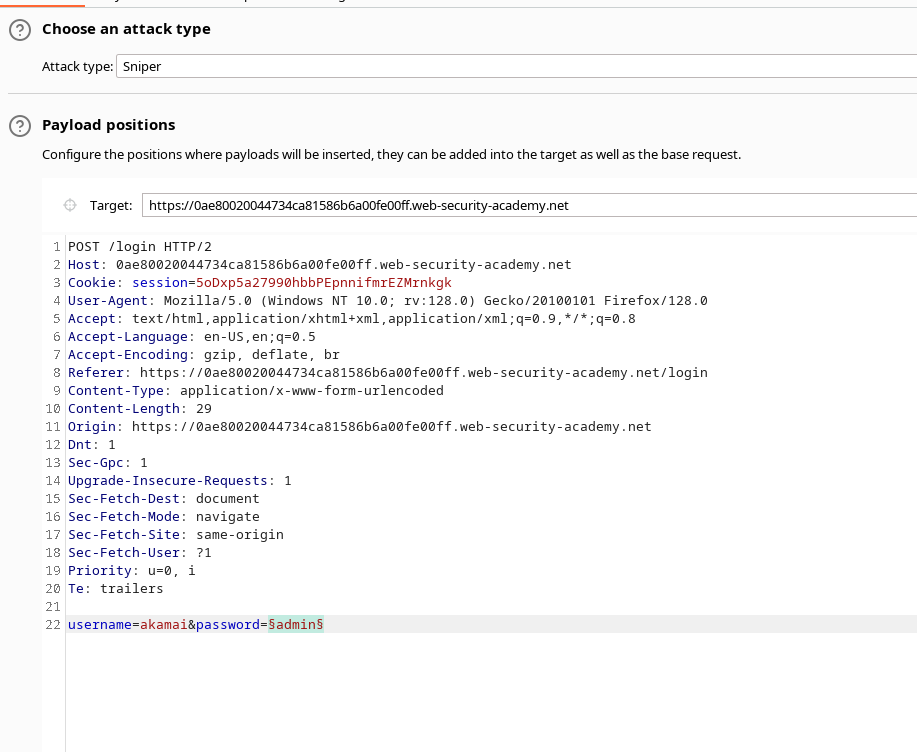
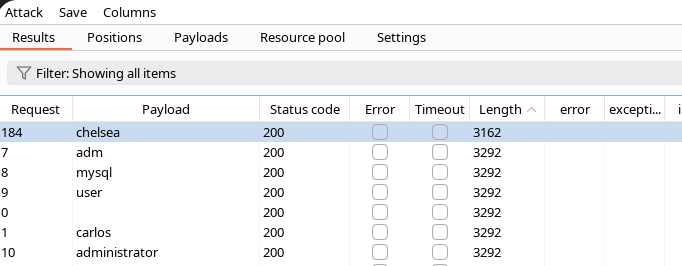
1. Uma vez que `akamai` tenha sido identificado como um usuário válido, o Intruder é reiniciado em **modo Sniper**:
* O campo de nome de usuário permanece vinculado a `akamai`.
* Apenas a **senha** é usada com a wordlist fornecida (senhas do laboratório de autenticação).
1. As respostas são analisadas novamente, incluindo:
* O \*\*código de status HTTP\*\*.
* O tamanho do corpo da resposta.
* Ausência ou modificação da mensagem de erro.
2. Ao testar a **`chelsea`** senha, a resposta é diferente (por exemplo, \*\*código HTTP diferente\*\* das outras tentativas). / → Conclui-se que o par **`akamai` / `chelsea`** está correto.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/web/authentication/username-enumeration-via-account-lock.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.