> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/web/business-logic/authentication-bypass-via-encryption-oracle.md).
# Bypass de autenticação via oráculo de criptografia
Notas sobre bypass de autenticação via oráculo de criptografia para os laboratórios do PortSwigger Web Security Academy, incluindo fluxo de exploração, teste de payload, validação no Burp Suite e contexto de remediação.
### Burlar autenticação por meio de oracle de criptografia
**Descrição do laboratório**
Este laboratório tem uma falha lógica que expõe um \*\*oracle de criptografia no lado do servidor\*\*. Ao explorar essa fraqueza, é possível forjar um valor criptografado válido para burlar a autenticação, acessar o painel de administrador e excluir usuário **carlos**.
Identificador fornecido:
* Usuário: `wiener`
* Senha: `peter`
**Observação inicial**
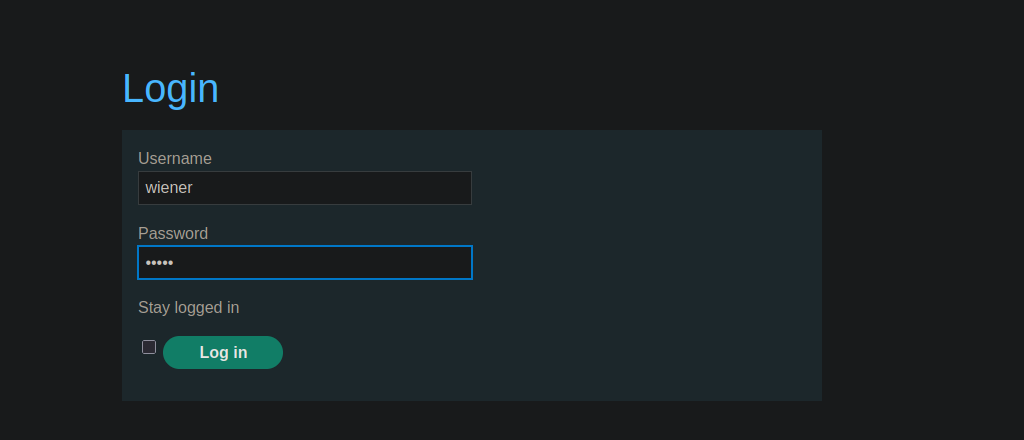
Na página de login, a **Permanecer conectado** opção está disponível.
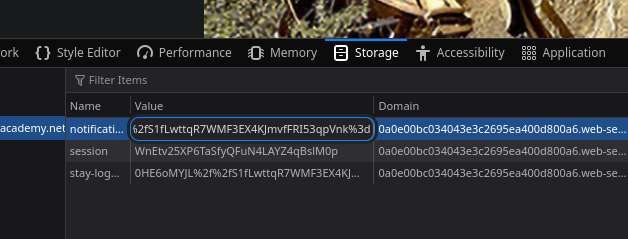
Quando usada, um cookie criptografado em **Base64** é gerado e armazenado no lado do cliente.
```bash
echo '0HE6oMYJL//S1fLwttqR7WMF3EX4KJmvfFRI53qpVnk=' | base64 -d
# O valor decodificado é um texto cifrado binário, não um texto legível.
```
### Identificação do Oracle de Criptografia
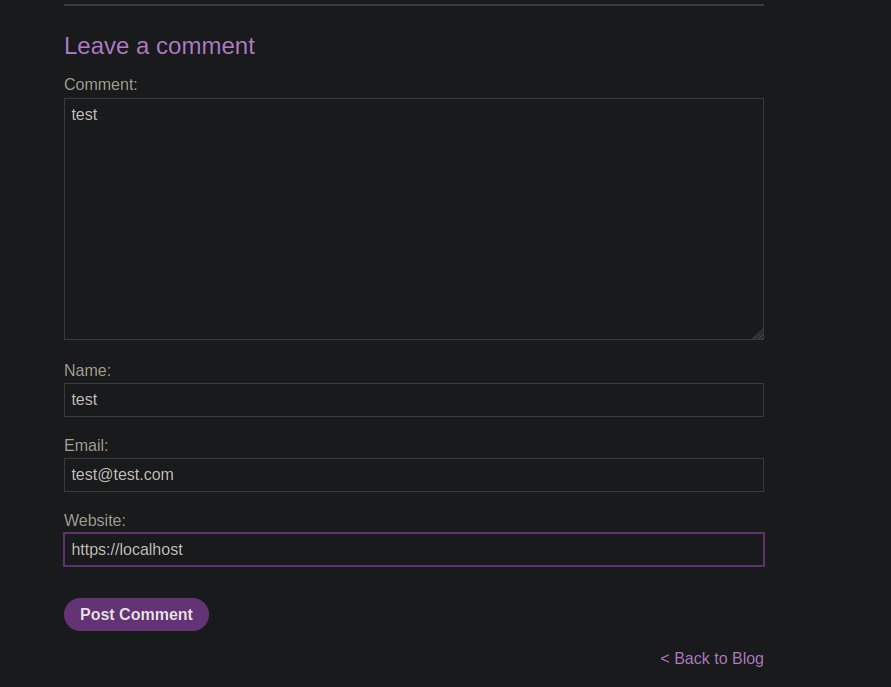
Quando um comentário válido é enviado, nenhuma resposta específica é observada.
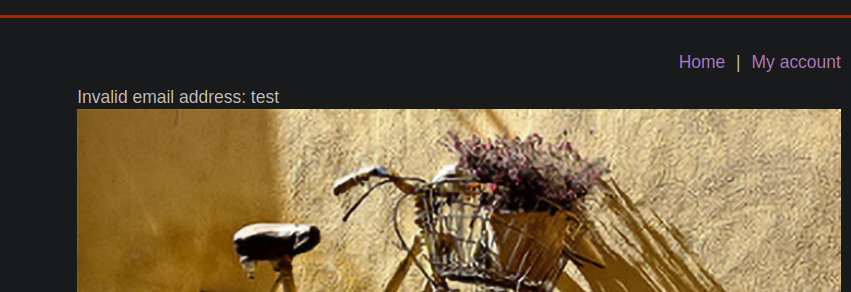
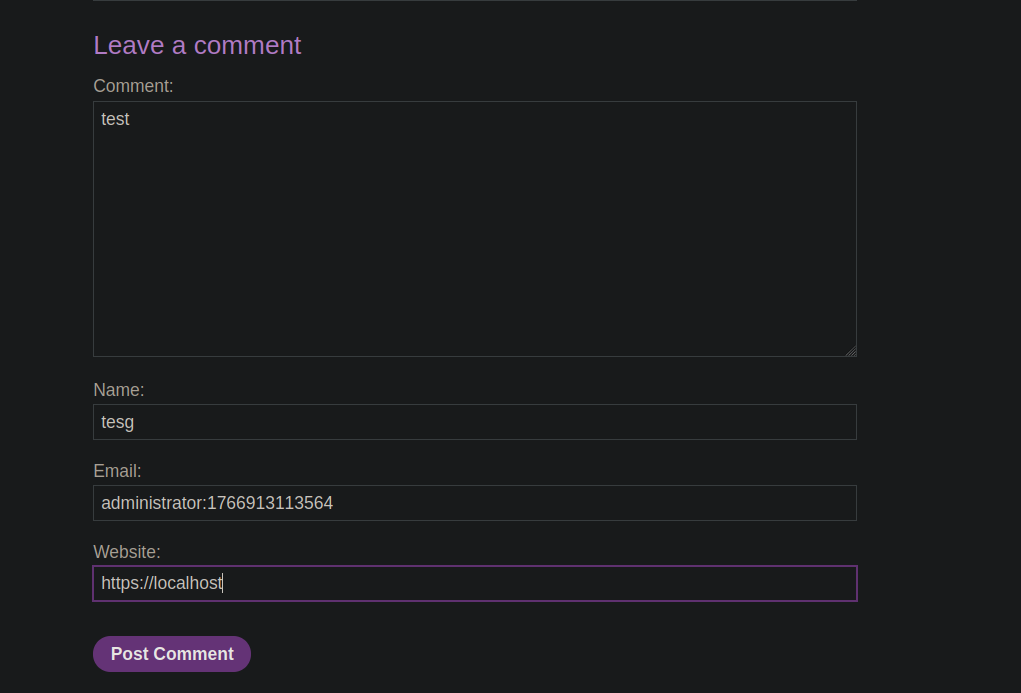
No entanto, se um comentário causar um erro na aplicação (por exemplo, um endereço de e-mail inválido), o servidor:
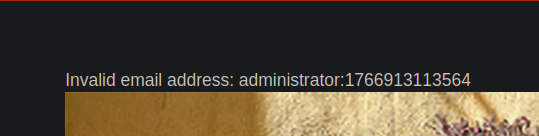
* retorna uma mensagem de erro exibida na tela;
{% code overflow="wrap" %}
```bash
csrf=cFMQUjAyzETtEr8TLsoir7V5p4C3m4ZG&postId=4&comment=test&name=test&email=test&website=https://localhost
```
{% endcode %}
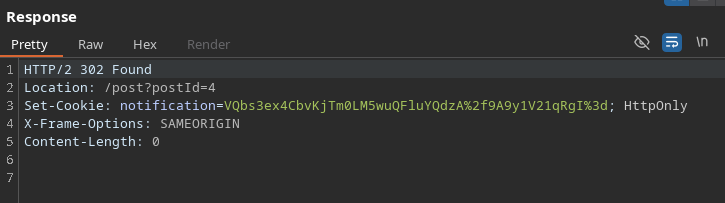
* gera um novo cookie `notificação`\*\*, criptografado.
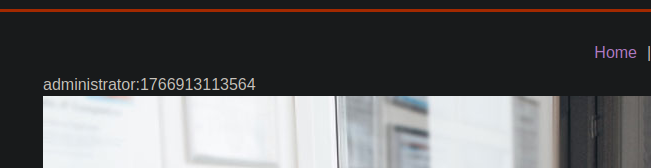
O conteúdo exibido é, por exemplo:
Isso mostra que:
* o servidor \*\*descriptografa o conteúdo do `notificação` cookie;
O servidor, portanto, atua como um **oracle de criptografia e descriptografia**.
* o texto decifrado é **reinserido na resposta HTML**.
### Correlação com o Cookie
Ao injetar o valor criptografado do cookie \*\*
O formato observado é:
Isso corresponde claramente a:
* um nome de usuário;
* um timestamp.
#### Falsificação da Identidade de um Administrador
O objetivo é fazer com que o servidor criptografe a seguinte string:
```bash
administrator:1766913113564
```
Para isso, esse valor é injetado no campo vulnerável (comentário/e-mail inválido), causando:
* exibir a mensagem de erro contendo essa string;
a geração de um novo `notificação` cookie, incluindo o texto injetado.
{% code overflow="wrap" %}
```bash
Set-Cookie: notification=VQbs3ex4CbvKjTm0LM5wuZa79pnAzKI9MEsa1O0MbX%2fJpfl9baj6yL3ryxh4u6nyiWHVwxP7%2fVDPyft%2f1qAbbQ%3d%3d; HttpOnly
```
{% endcode %}
### Identificação do Algoritmo de Criptografia
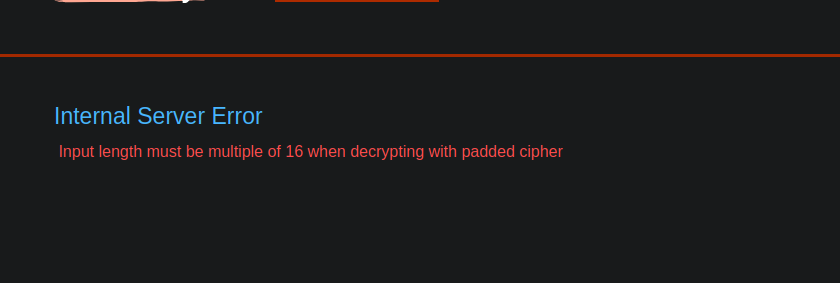
Ao truncar arbitrariamente o valor criptografado, o servidor retorna o seguinte erro
```bash
PTBLGtTtDG1/yaX5fW2o%2bsi968sYeLup8olh1cMT%2b/1Qz8n7f9agG20%3d
```
`O comprimento da entrada deve ser múltiplo de 16 ao descriptografar com cifra com preenchimento`
Isso indica claramente o uso de **AES com preenchimento**, operando em blocos de **16 bytes**.
#### Manipulação de Blocos de Cifra
O problema encontrado é a presença de caracteres de preenchimento inválidos no final da mensagem. / Para remediar isso, a cadeia injetada é precedida por caracteres de preenchimento para alinhar corretamente os blocos:
```
xxxxxxxxxadministrator:1766913113564
```
Um novo cookie criptografado é então gerado.
VQbs3ex4CbvKjTm0LM5wuZJqwlVboMZ2IzNuiTfVH6iHj9RZUT59d5kGoS64tVE5wWiEfmp6VbJG%2bb%2fNW5%2bblA%3d%3d
### Cortando e Recompondo o Cookie
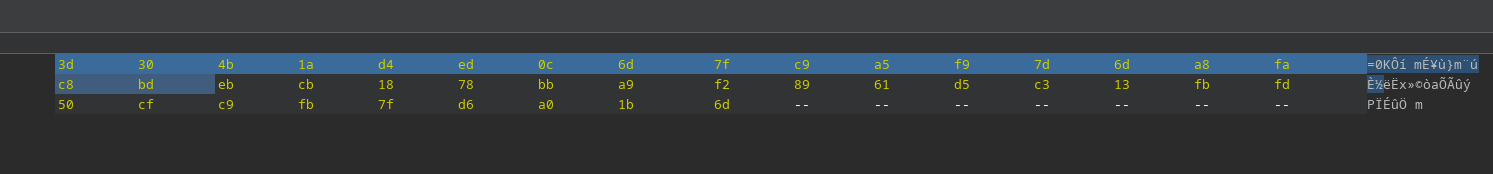
Ao excluir os primeiros **dois blocos criptografados** (correspondentes ao preenchimento), permanecem apenas blocos contendo:
Esse valor criptografado final é aceito pelo servidor.
```
h4/UWVE%2bfXeZBqEuuLVROcFohH5qelWyRvm/zVufm5Q%3d
```
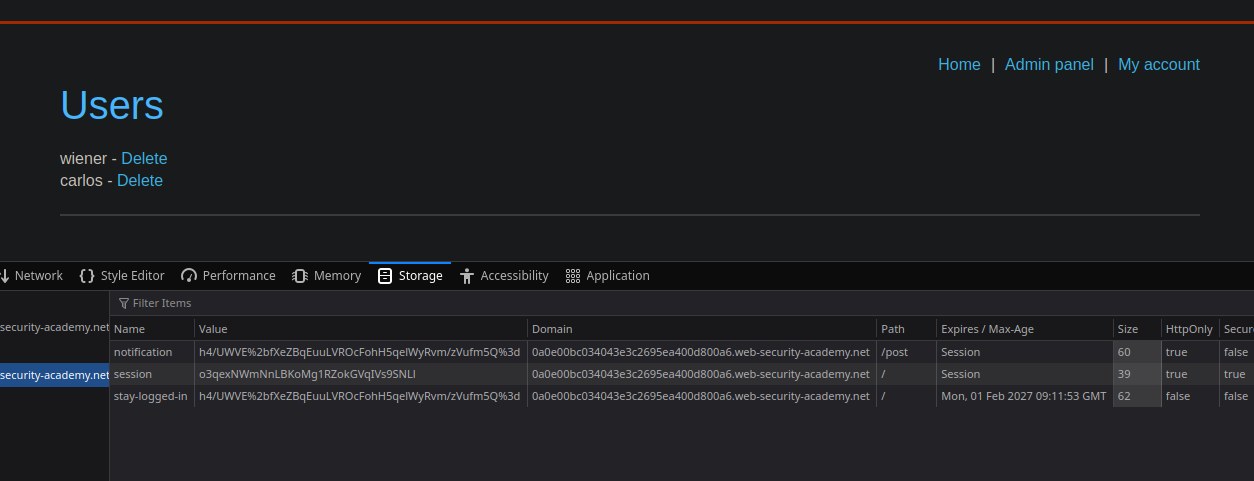
#### Contornando a Autenticação
Etapas finais:
1. Exclua o cookie de sessão existente.
2. Substitua o valor do cookie \*\*
3. Atualize a página.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/web/business-logic/authentication-bypass-via-encryption-oracle.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.